独立的 Windows 虚拟机恶意软件沙箱,运行 capemon,带有 GUI 分类查看器、YARA 签名、IOC 提取、网络分析,以及 VirusTotal/MalwareBazaar 样本下载功能。
用于在独立虚拟机中运行 capemon 的 Python GUI。提供 CAPE(Configuration And Payload Extraction,配置与载荷提取)处理及结果的子集。
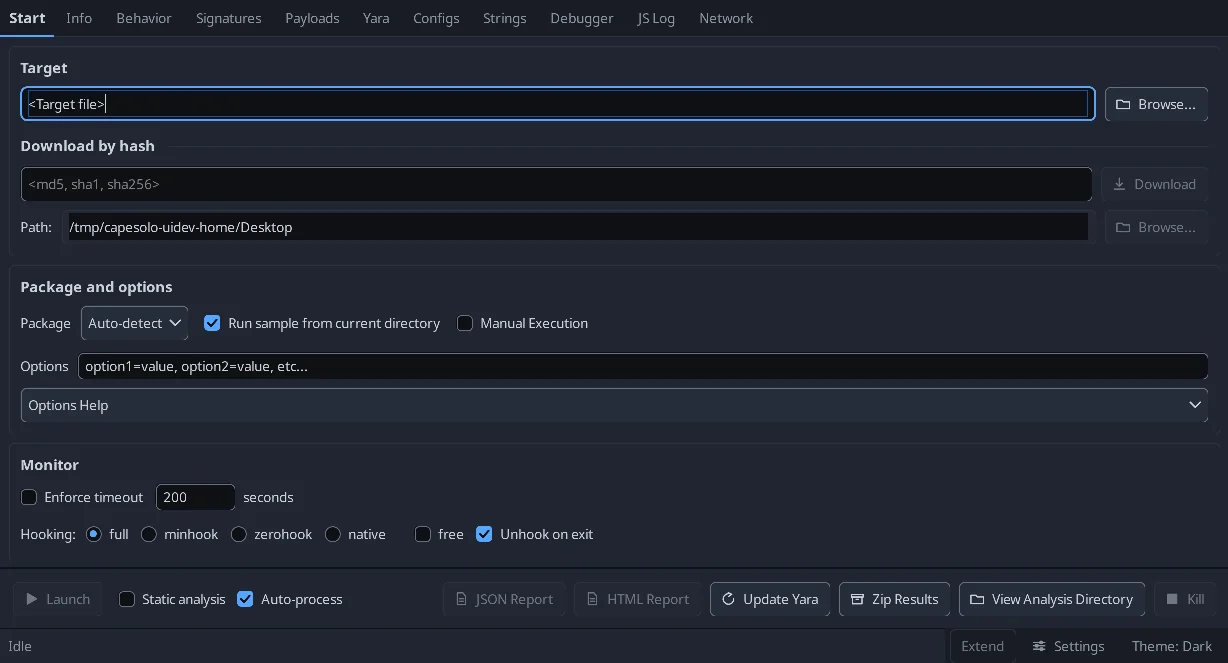
界面
cfg.ini,并在下次运行时恢复。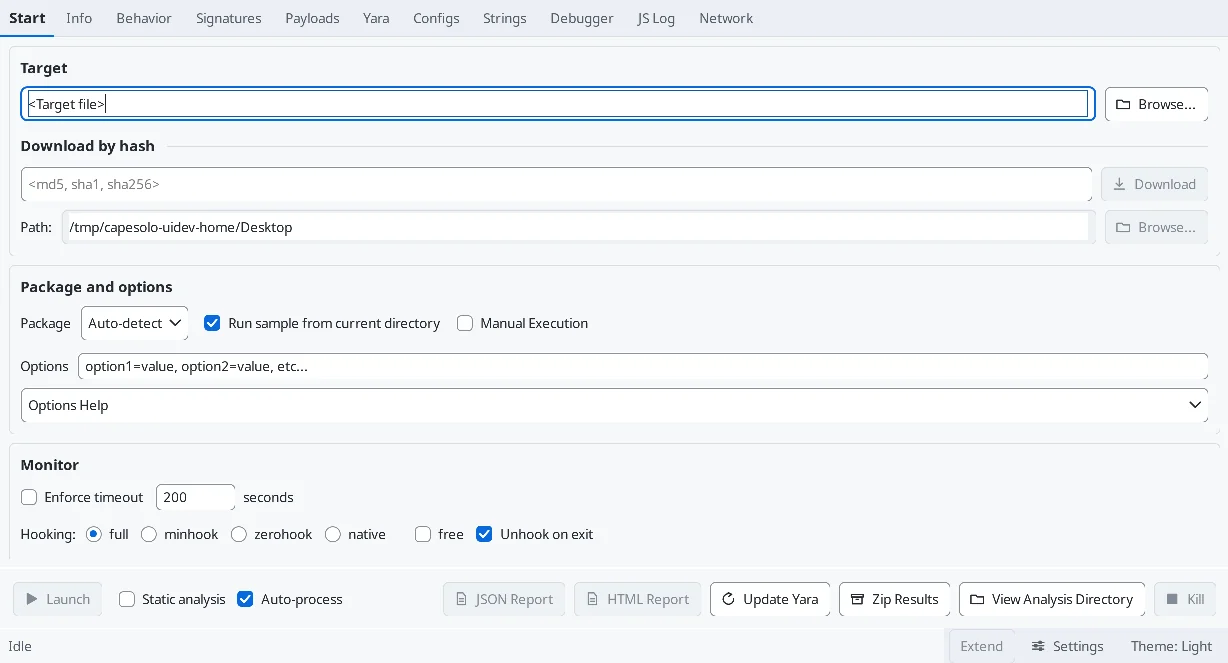
开发 UI
tools/uidev/ 在屏幕外构建真实面板并将其写入 PNG,因此布局
变更无需启动分析即可进行冒烟测试和截图。参见
tools/uidev/README.md。
相同的脚本会在每次拉取请求时于 CI 中运行(在 Windows runner 上),并将 渲染结果作为 artifact 上传。
创建一个适合运行恶意软件的 Windows 10(任意版本)或 Windows 11 23H2 虚拟机。
在虚拟机中安装 Python,已在 64 位 Python 3.11、3.12 和 3.12 版本上测试。将 Python 添加到 path。
下载并安装两个 Microsoft Visual C++ Redistributable:
安装 CAPEsolo。
为虚拟机创建快照。
快速开始
或者,为 CAPEsolo.exe 创建快捷方式, 它位于与 python.exe 文件相同位置的 Scripts 子目录中。
分析结果位于 C:\Users\Public\CAPEsolo\analysis。
pip install --upgrade CAPEsolo(会覆盖打包副本)后仍然保留。社区签名
community 子文件夹,或你自行将文件复制到那里。deprecated 和 linux 会被跳过。新增或编辑的文件会在下一次签名阶段
被采用,无需重启。community 之外的签名
也会优先于其中同名的签名。extra/msft-public-ips.csv、
data/dga.bloom)会从 C:\Users\Public\CAPEsolo 读取。YARA 规则
community 子文件夹中。两者都会与 CAPE 规则一起被扫描。当两个文件同名时:Desktop\custom 优先,其次是你自己的文件夹,然后是 community,最后是打包的规则。pip install --upgrade CAPEsolo 会恢复打包的规则。更新(Start 选项卡)
data/yara/CAPE 替换 yara\community。modules/signatures/windows 和 all 替换 signatures\community。capesolo --update_yara capesolo,capev2,community(不带值表示 capesolo)、capesolo --update_signatures 以及 MCP 工具 capesolo_update_yara 使用。报告(Start 选项卡)
每次分析后还原虚拟机。
查看 JSON 报告(独立版)
tools/report_viewer.py 是一个自包含的 CAPEsolo report.json 分诊查看器,可在任何仅装有 Python 的主机上运行——无需安装 CAPEsolo,也没有 pip 依赖(标准库 tkinter)。
python tools/report_viewer.py [path\to\report.json | path\to\bundle.zip]%USERPROFILE%\Desktop\report.json(CAPEsolo 写入该文件的位置);使用 File > Open 选择其他报告或包。--theme dark|light 可强制指定。菜单栏和原生 Open/错误对话框由 Windows 绘制,保持浅色——tkinter 无法为它们设置主题。python3-tk。AI 分析(可选)
pip install anthropicset ANTHROPIC_API_KEY=sk-ant-...(或传入 --api-key,或在 AI > Settings 中输入)python report_viewer.py bundle.zip --ask "is this a loader or the final stage?"python report_viewer.py bundle.zip --chat,或
--analyze all / --analyze Network 以无界面方式打印发现结果。--model(默认 $ANTHROPIC_MODEL 或 claude-opus-5)、--effort
(low..max)、--yes 用于跳过数据外发确认。不会向磁盘写入任何内容——
密钥和模型仅存在于环境变量或该会话中。将结果带到另一台机器
Desktop\capesolo_report_<timestamp>.zip)——report.json、capture.json、
analysis.log 和 files.json。不含样本,也不含载荷字节,因此可以安全地复制到你的
工作站。直接用 tools/report_viewer.py 打开它(见下文);查看器会从 zip 中读取
报告,无需解压任何内容。Desktop\capesolo_analysis_<timestamp>.zip)——整个分析目录,
用于恢复到干净的虚拟机中。它包含实时恶意软件;请相应处理。report.json,Zip Results 会提议先生成一个——报告和
HTML 报告现在会同时写入分析目录和桌面,这正是让
任一包自包含的原因。了解捕获了什么
capture.json:来自 ResultServer 的传输计数、
files.json 中哪些工件在磁盘上缺失、哪些仅部分到达或在
upload_max_size 处被截断、分析器从未上传哪些文件(过大或为空),以及
当时生效的上限。report.json
的 capture 下,并渲染在 tools/report_viewer.py 的 Capture 标签页上。仅部分
存储的载荷会在 Payloads 列表中标记出来,而不是作为完整内容呈现。从不可用 VM 中保留结果
Desktop\capesolo_analysis_<timestamp>.zip。C:\Users\Public\CAPEsolo\restore.zip,
然后启动 CAPEsolo。启动时它会将 zip 解压到分析目录(仅当该
目录尚无分析结果时),并将其重命名为 restore.zip.done,以便只恢复一次。


