
 #1

 kingsabri/sqlmap-tamper-api
SQLMap tamper API,用于接受来自所有语言的 tamper 脚本
 rench321/sklad
工业级安全代码片段仓库,驻留在系统托盘中。📦 基于 Rust(Tauri v2)和 React 构建。离线优先,AES-256 加密,且支持递归。
 abdsec/cve-2016-0801
基于C语言的CVE-2016-0801概念验证利用,演示Android组件中的特定漏洞,用于安全研究和测试。
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
 pandaadir05/snoop
一个基于 eBPF 的现代系统调用追踪器。想想 strace,但带有真正的 TUI、智能过滤器、TLS 解密,以及真正可读的输出。
 epsilon537/boxlambda
基于FPGA的微型计算机沙箱,用于软件和RTL实验
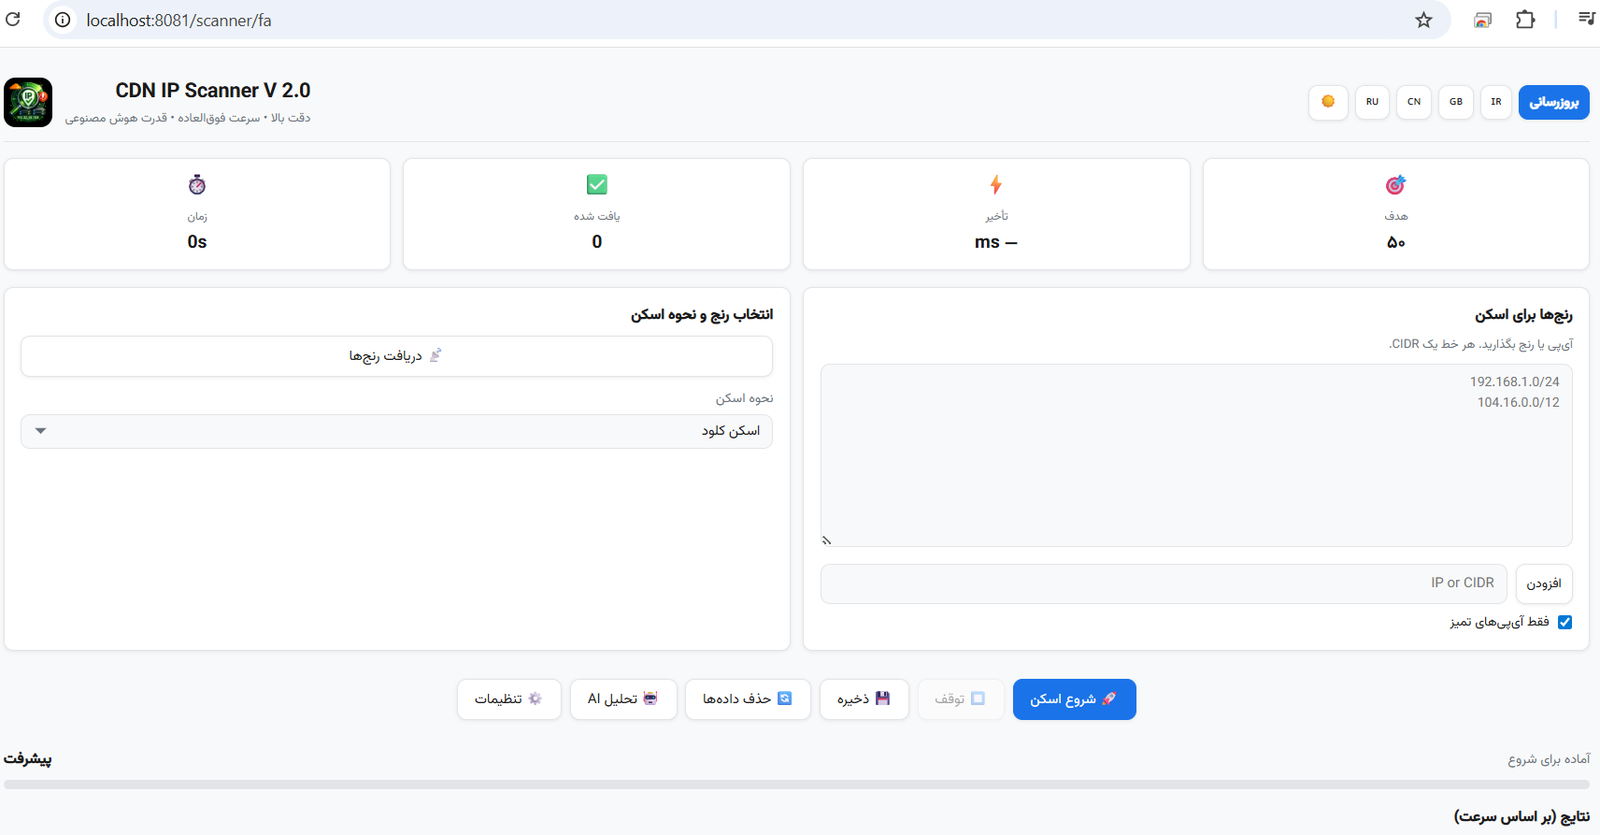 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。
 hikari-systems/slater
低内存图数据库,支持 Bolt+TLS、静态加密与向量,专为本地副本图(local replica graph)使用场景设计。
 oscarsantanaarias/ida-ghidra-bridge
面向 IDA Pro 和 Ghidra 的 TCP JSON 桥接服务器,将反编译、交叉引用、符号、虚函数表、RTTI 和内存补丁功能暴露给外部脚本和自动化流水线。
 bytebutcher/decoder-plus-plus
一个可扩展的应用程序,供渗透测试人员和软件开发人员将数据解码/编码为各种格式。
 codextf2/customc2channeltemplate
用于通过反射加载器应用IAT钩子开发Cobalt Strike自定义C2通道的模板。
 utkonos/lst2x64dbg
从 IDA、Ghidra、Binary Ninja 和 Relyze 文件中提取标签,并导出 x64dbg 数据库。包含 radare2 的主地址。
 taxiiproject/libtaxii
一个 Python 库,用于处理调用 TAXII 服务的 TAXII 消息。
 rew-sploit/rew-sploit
模拟与分析 MSF 及*其他*攻击
 joelgmsec/kitsune
多态C2框架,具备图形界面、自动重连、载荷生成功能,并集成黑客工具,用于红队行动和渗透测试。
 lucthienphong1120/full-60-ddos-tools
包含60款基于Python的DDoS攻击工具,用于网络压力测试和安全评估,具备自动化数据包洪泛脚本,以评估服务器在负载下的弹性。
 cobalt-strike/eden
一个为Cobalt Strike构建的PoC UDRL,使用Crystal Palace,结合了Raphael Mudge的页面流技术和一个模块化调用门(Draugr)









