
 #1

 nvidia/nemoclaw
在 NVIDIA OpenShell 内通过受管理的推理更安全地运行如 Hermes、LangChain Deep Agents 和 OpenClaw 等代理。
 qybaihe/bla
加固二进制文件、Electron ASAR、JS、WASM、Python 和模型文件,通过诱饵元数据、预算耗尽和运行时等效防护来抵御 AI 逆向工程代理。
 hosted-power/nginx2root-patches
为 nginx2root 相关 CVE 提供经过审查补丁的 Debian 和企业级 Linux NGINX 回溯移植软件包,以及可复现的构建脚本、校验和与安装程序升级测试。
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。
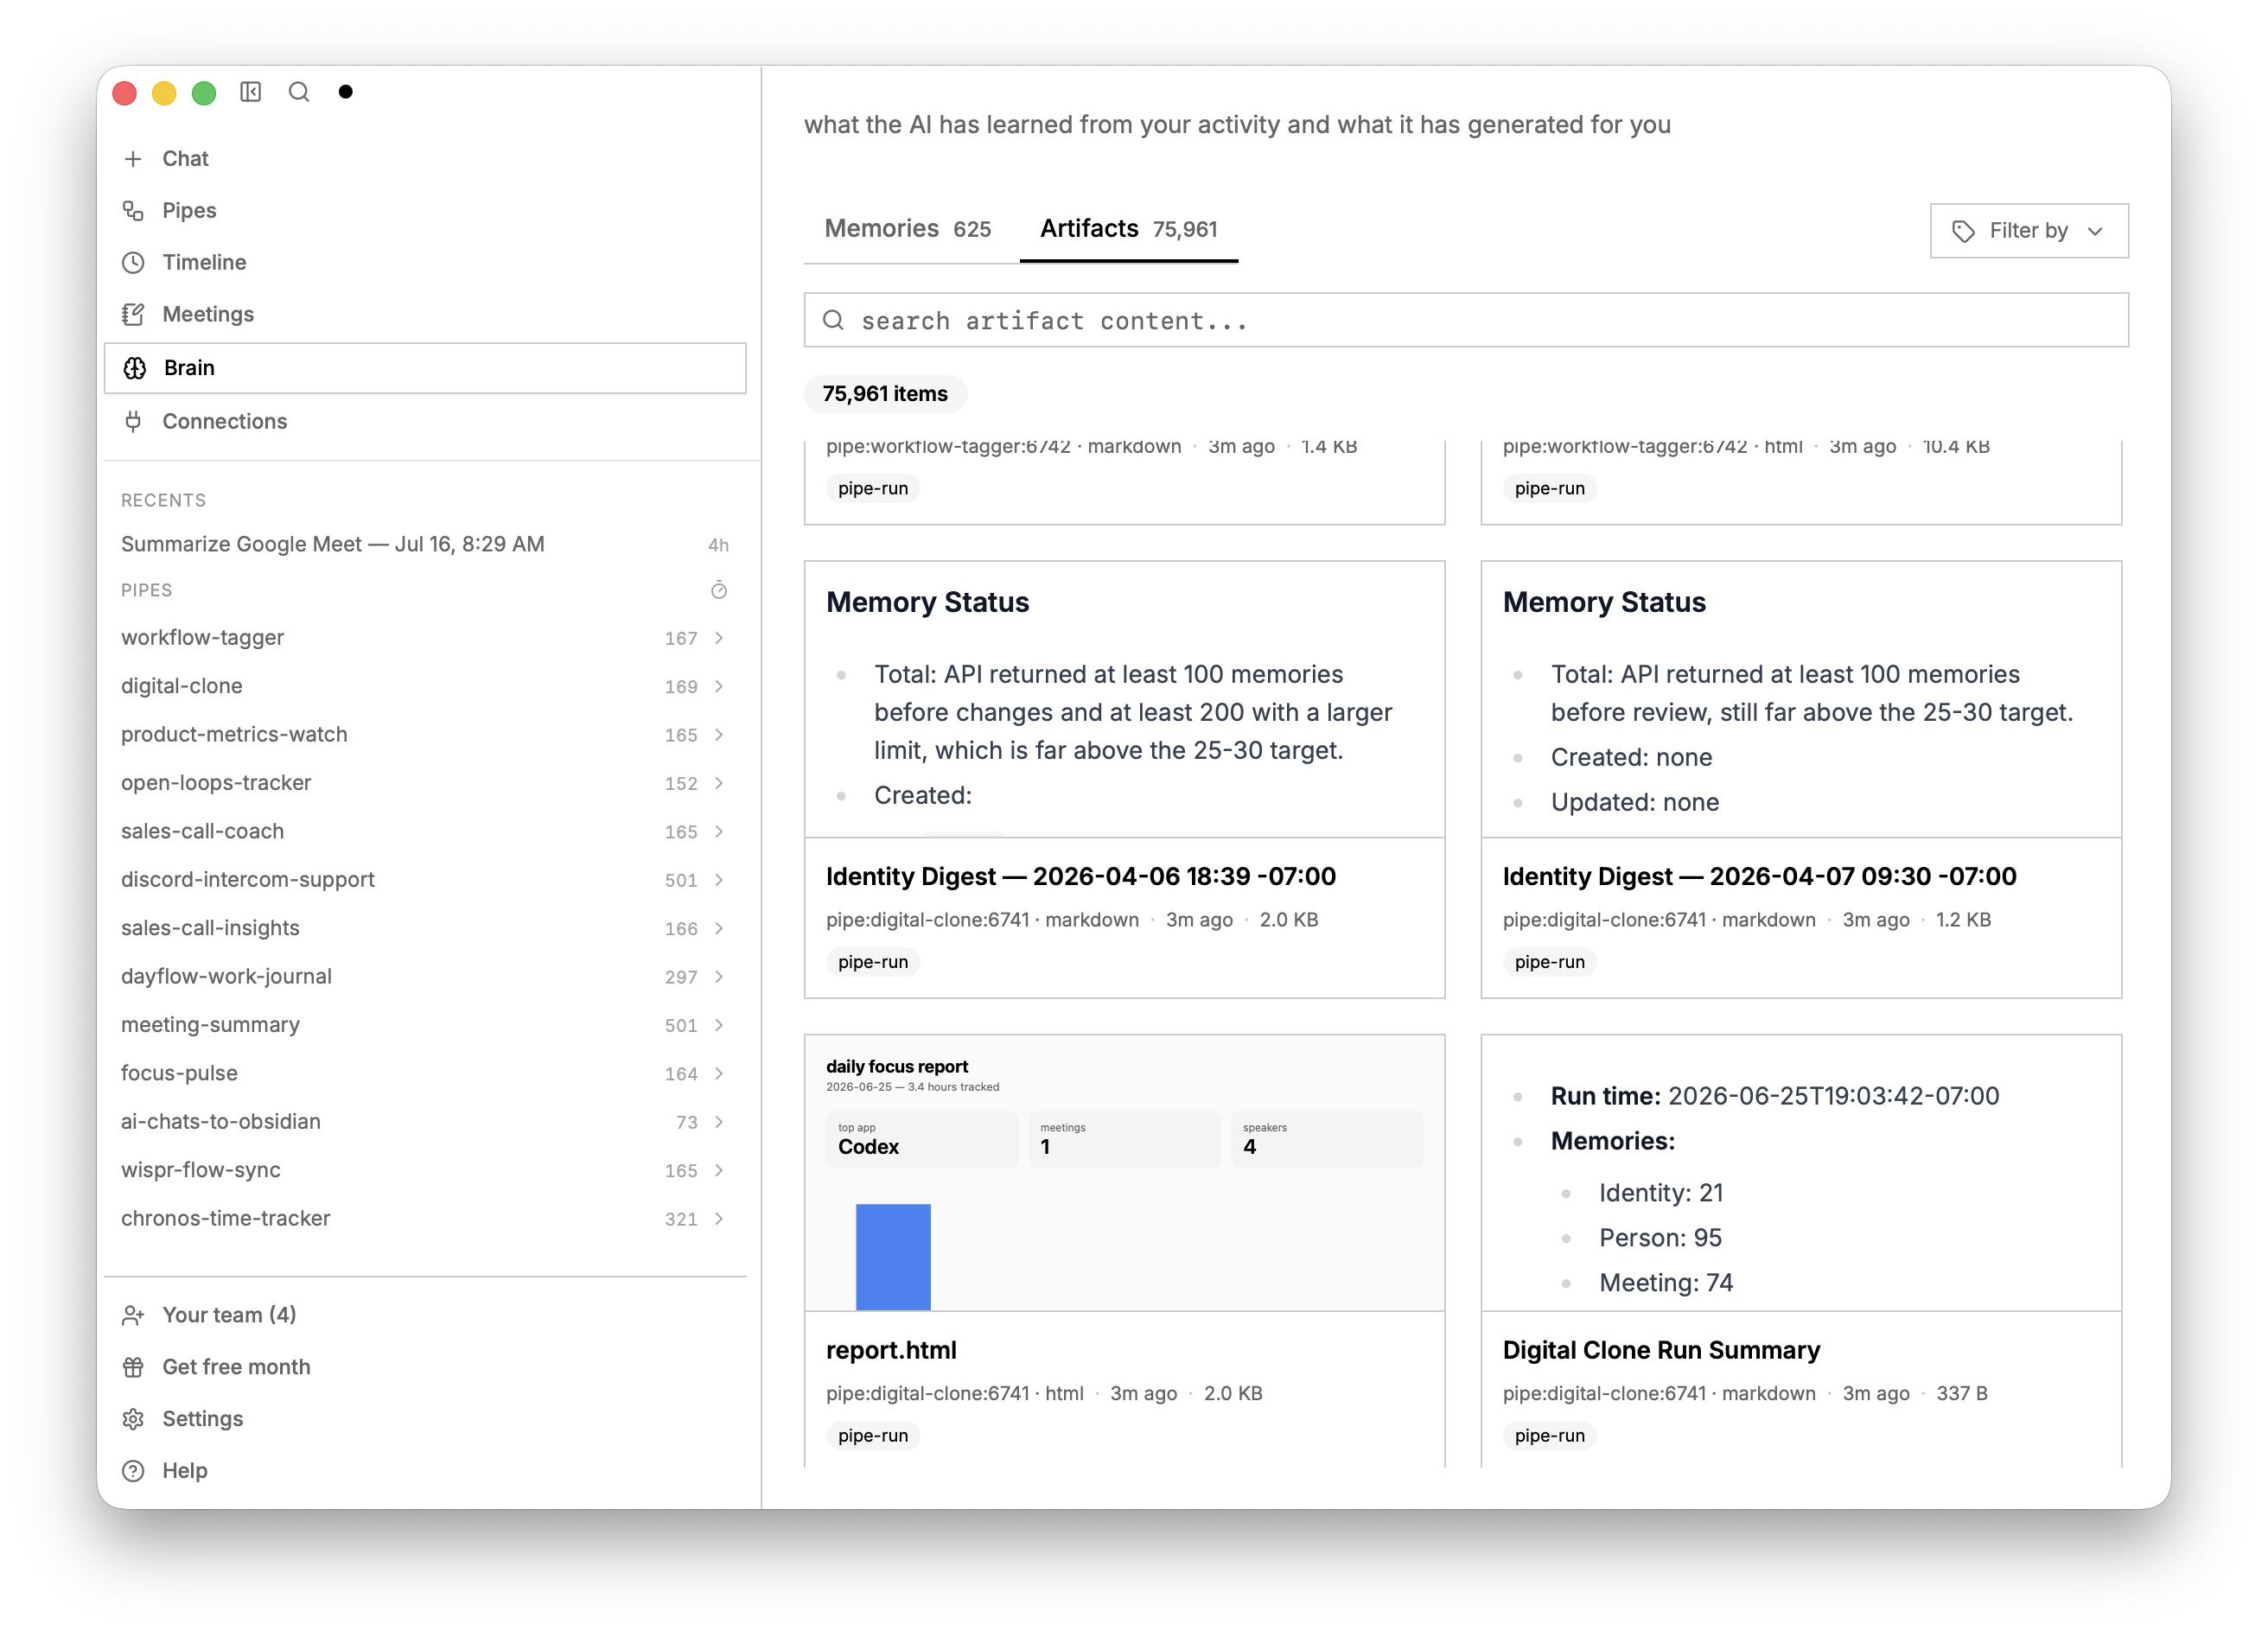 screenpipe/screenpipe
本地优先的连续屏幕与音频录制器,具备 AI 驱动的搜索、转录和自动化功能。捕获你所看到、所说和所做的一切,然后通过插件和 MCP 服务器使其可搜索、可操作。
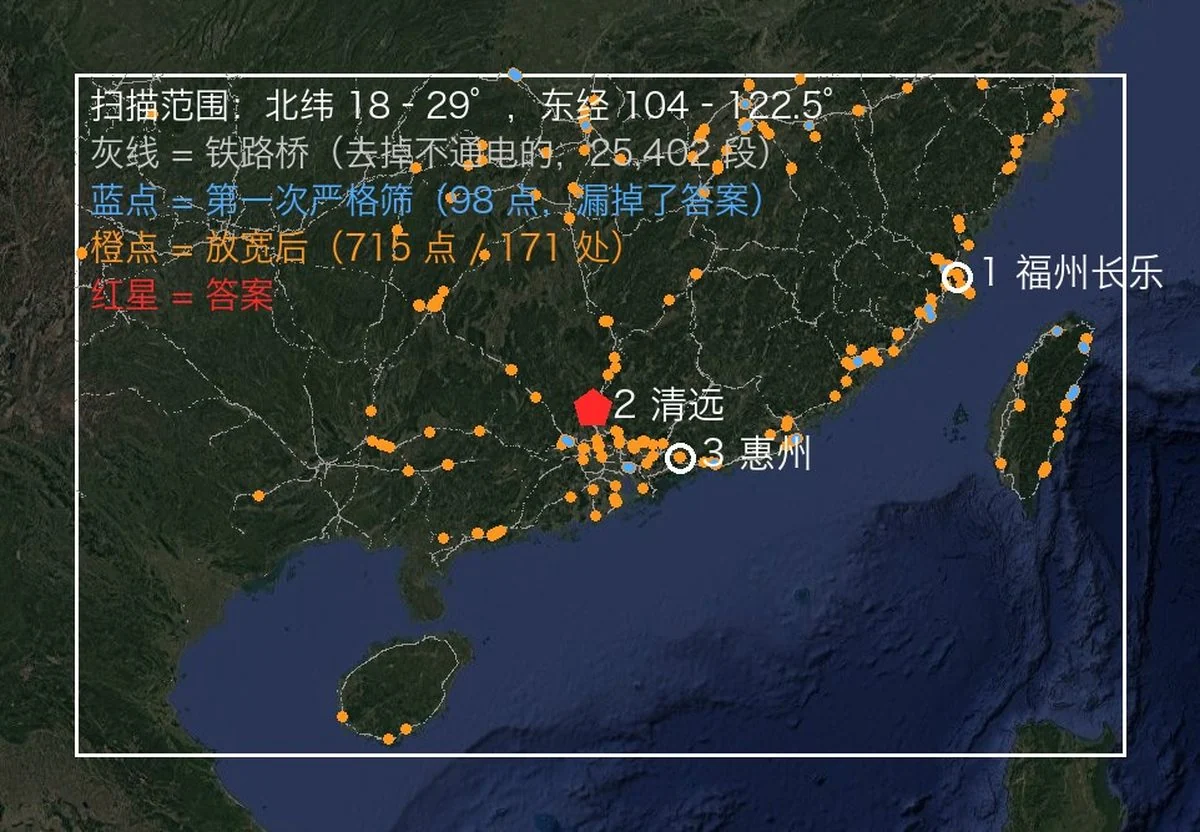 oldcircle/geo-sleuth
一个 agent skill,用于找出照片的拍摄地点——OpenStreetMap 几何数据、海拔天际线、卫星影像和街景——并展示其推理过程。适用于 Claude Code、Codex、Cursor、Gemini CLI、OpenCode 和 GitHub Copilot。
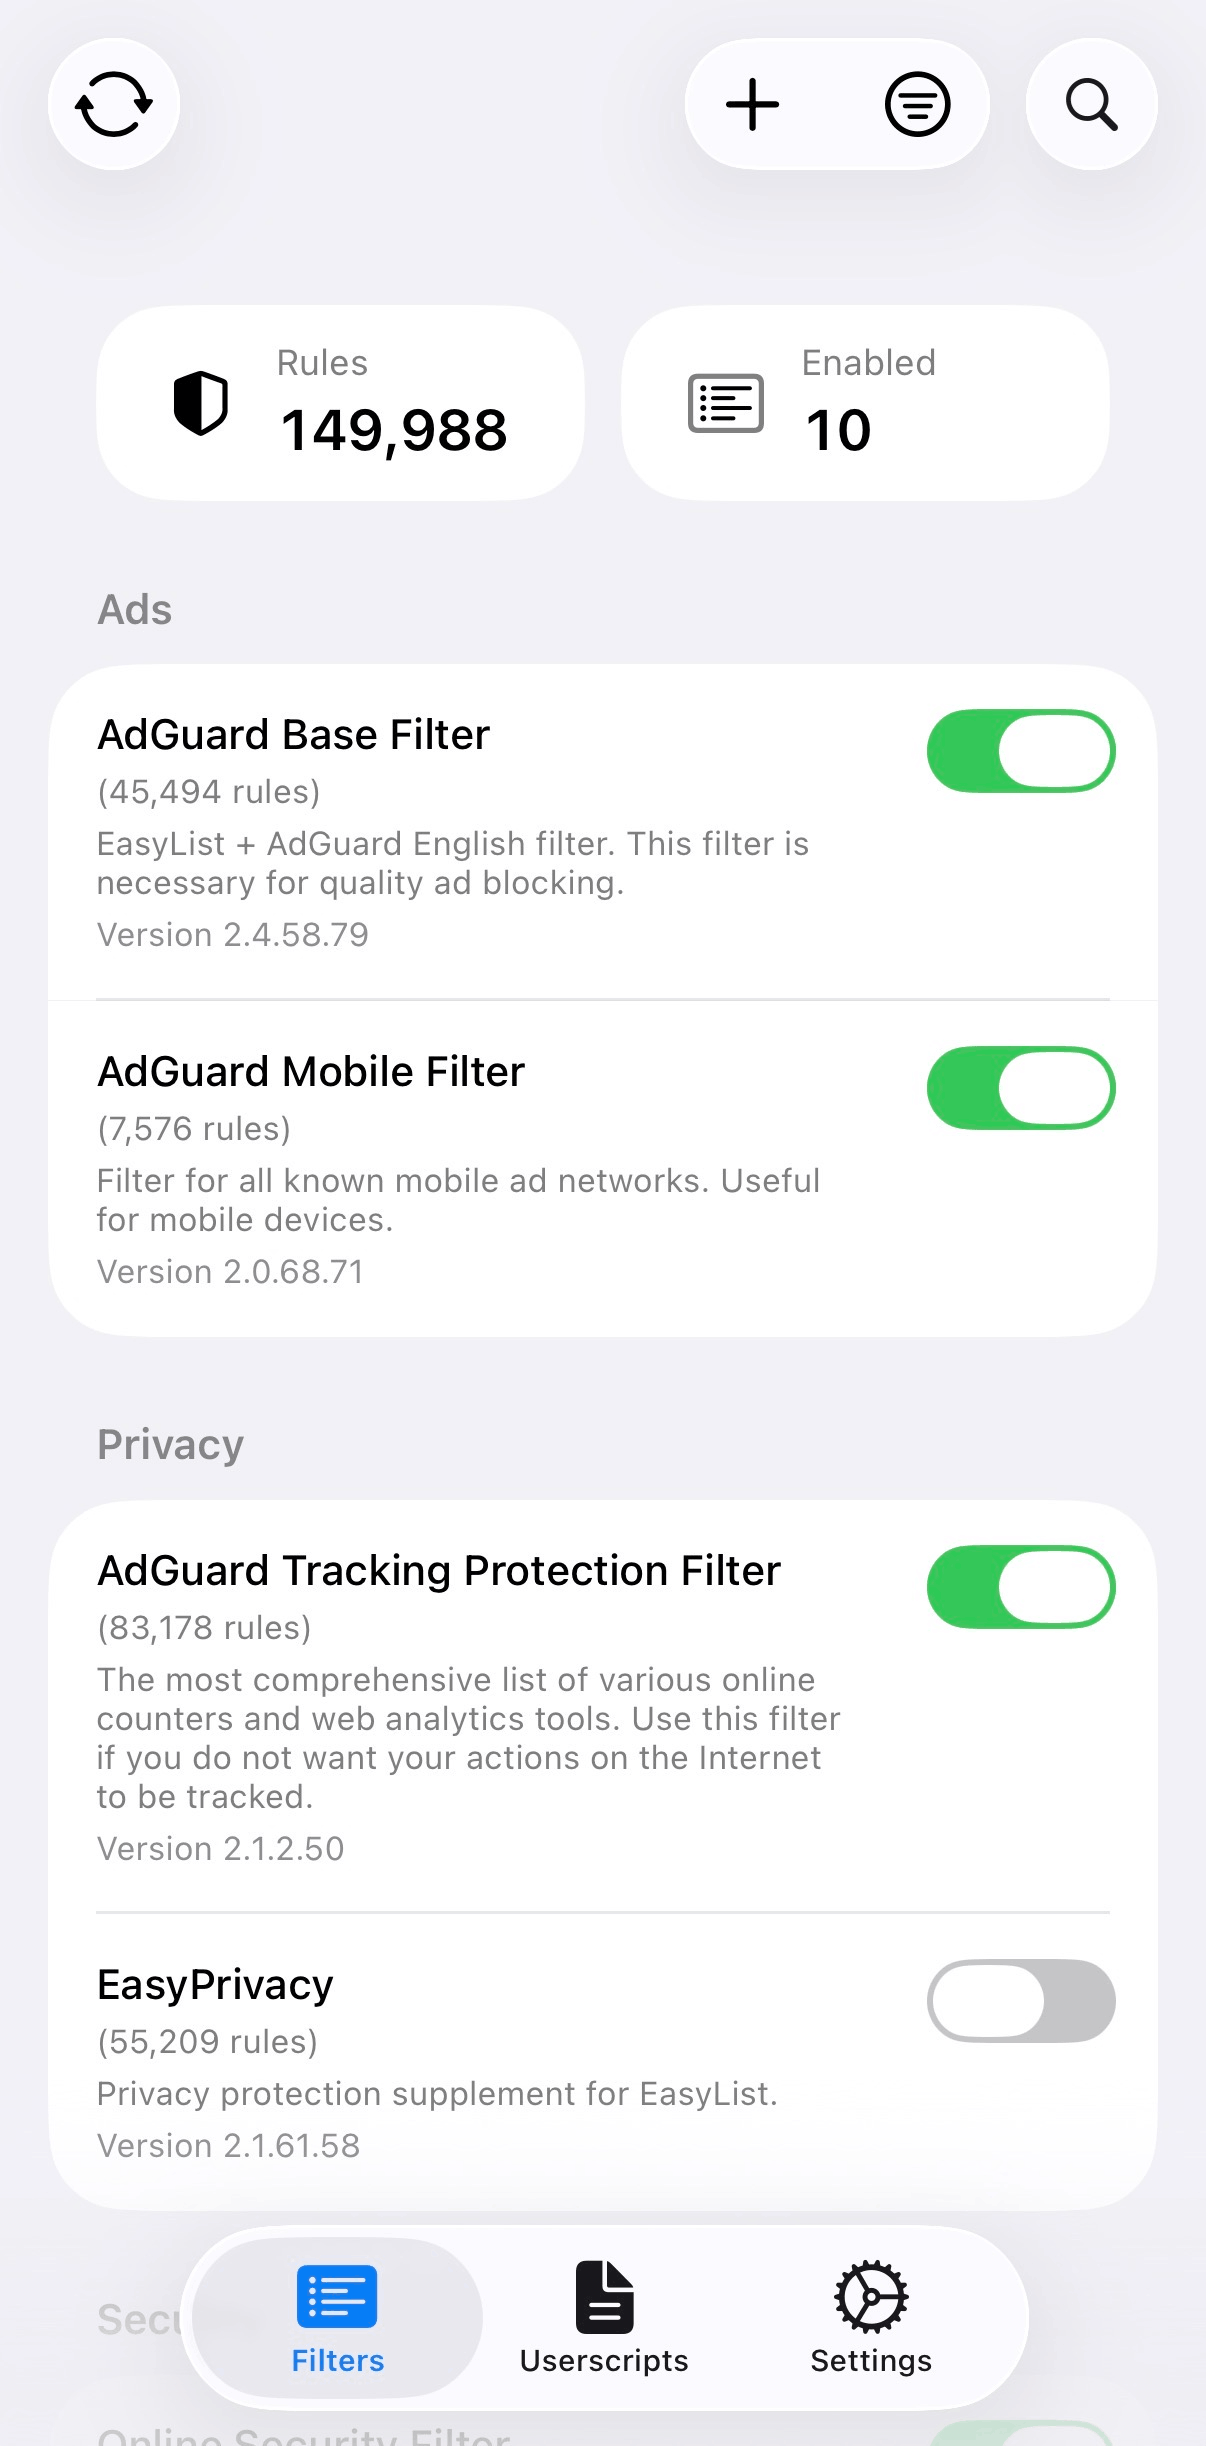 0xcub3/wblock
适用于 macOS、iOS、iPadOS 和 visionOS 的免费开源 Safari 广告拦截器。支持多达 750,000 条规则、自定义过滤列表、用户脚本和用户样式。无需订阅。
 rhinosecuritylabs/pacu
AWS 利用框架,专为测试 Amazon Web Services 环境的安全性而设计。
 cisagov/vulnrichment
一个用于进行漏洞信息增强的仓库。
 danielmiessler/seclists
精心策划的用于安全评估的字典集合,包括用户名、密码、URL、模糊测试载荷以及用于渗透测试和情报收集的敏感数据模式。
 theupdateframework/python-tuf
更新框架(TUF)的Python参考实现
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 symfony/symfony
Symfony PHP框架
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。

 mwemuorg/mwemu
纯 Rust 编写的 x86 硬件模拟器和 Windows 进程模拟器,用于恶意软件分析、shellcode 模拟以及载荷解包。支持 32/64 位 PE 可执行文件、Metasploit、Cobalt Strike 及复杂恶意软件家族。







