针对 2026 年 11 月 NGINX 安全修复的 Debian 和 Enterprise Linux 回溯移植软件包,由 Hosted Power 构建。该仓库包含确切的 补丁、固定版本的源码输入、可复现的构建脚本以及软件包升级 测试。
这些软件包包含适用于每个发行版的全部 nginx2root 漏洞的完整修复。 它们不是缓解措施,也无需后续处理。
这些软件包保留了发行版的构建配置和软件包布局。 它们的版本号被有意排在下一个发行版更新之下,因此如果 你的发行版之后发布了自己的更新,它会通过 正常的软件包升级自动接管。
当前状态(2026 年 11 月 19 日): v1.7.0 包含原生 RHEL 10、Rocky
Linux 10 和 Oracle Linux 10 软件包系列。v1.6.1 包含原生 RHEL 8
和 Rocky Linux 8 AppStream 1.24 软件包系列。v1.4.0 包含 13 个原生 EL9 厂商/流软件包
系列,以及现有的 Debian 和 CentOS 7/8 版本。已签名的 Hosted Power APT
仓库还提供完整的 Debian 12 和 13 hp3 软件包集。Debian
12 当前选择 hp3。Debian 13 现在会自动选择 Debian 较新的
1.26.3-3+deb13u11;对该源码包的检查确认
它包含此处列出的全部九个适用的 NGINX 1.30.7 安全补丁。
禁用 HTTP/2 并不能修复 nginx2root。 它只能阻止 CVE-2026-123007 和 CVE-2026-123633。其余三个仍然存在:resolver(CVE-2026-123634)、 mail proxy(CVE-2026-113425)和 HTTP/3(CVE-2026-121810)。它还会给每个客户端带来 性能损失。这些软件包修复了所有适用问题,因此 HTTP/2 可以保持启用。
如果你曾作为临时措施禁用了 HTTP/2:安装这些软件包(升级会重启
NGINX),重新启用 HTTP/2(在 Debian 9–12 和 CentOS 7/8 上使用 listen 443 ssl http2;,
在 Debian 13 上使用 http2 on;),然后运行 nginx -t 并重新加载。
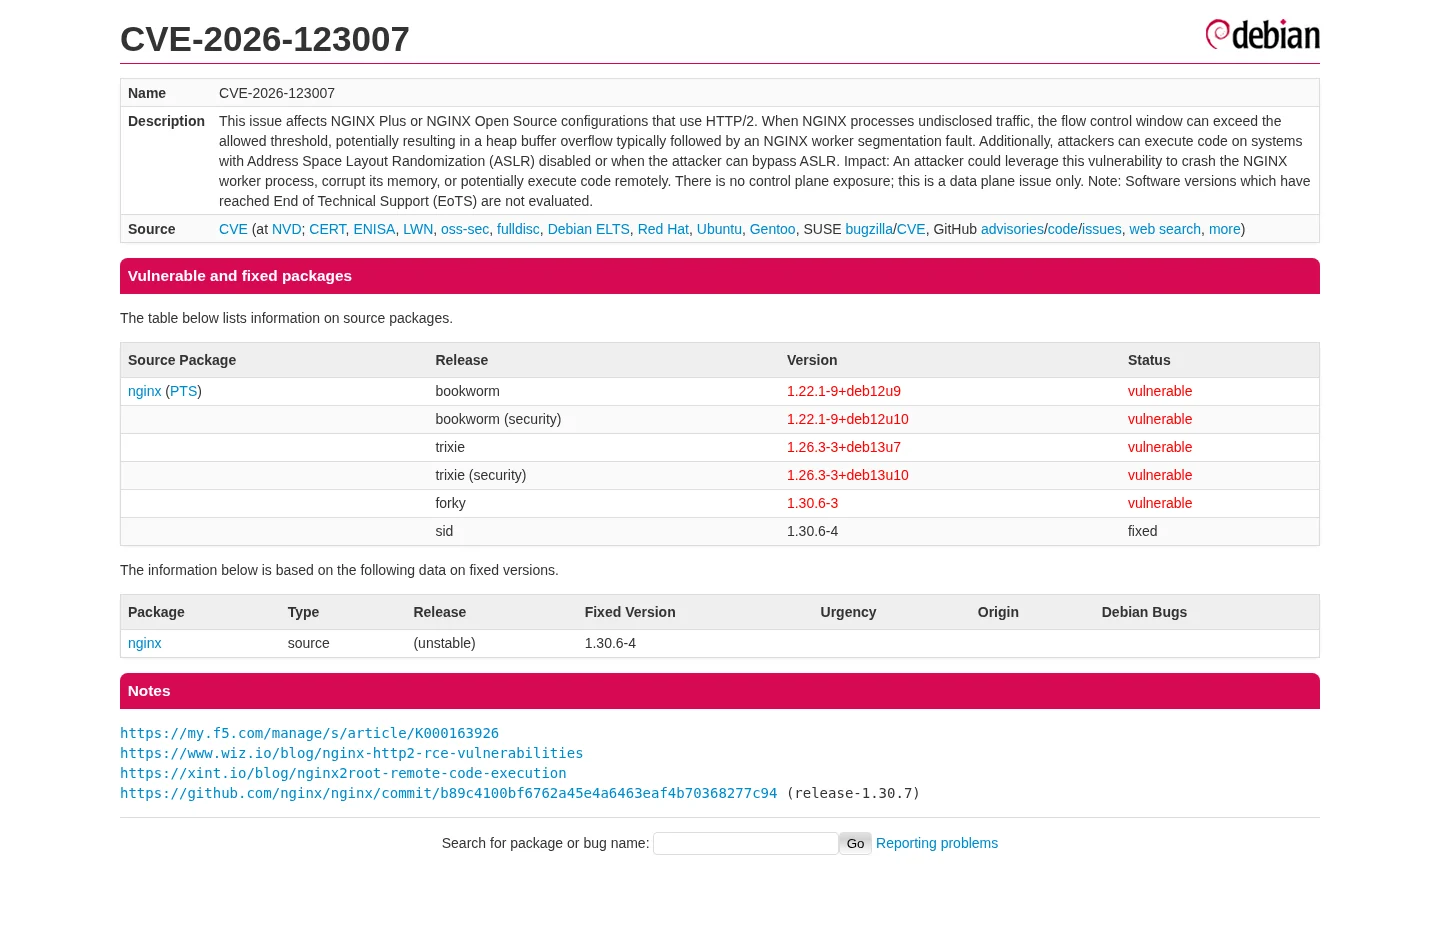
2026 年 11 月 19 日的 Debian Security Tracker。点击截图查看实时状态。
v1.3.2 版本包含完整的 x86-64 软件包集。其 hp3 软件包
修订版升级了早期构建,同时仍低于下一个发行版
更新。每个软件包的变更日志都明确列出每个包含的 CVE,因此标准的
已安装软件包变更日志检查、rpm -q --changelog 和 CVE 审计工具
都能识别这些修复。在 Debian 上,可直接使用
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz 检查已安装的证据;apt changelog
查询的是仓库元数据,对第三方软件包并不可靠:
| Debian | 基础软件包 | 热修复软件包 | 包含的修复 |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | Stretch 的修复加上 CVE-2026-118899 和 CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | 与 Buster 相同的七个修复 |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | 相同的七个,加上 CVE-2026-15176、CVE-2026-93479、CVE-2026-97205 以及额外的 CVE-2023-44487 加固 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | 全部九个适用的 NGINX 1.30.7 修复,包括 CVE-2026-120967 和 CVE-2026-121810 |
Debian 官方 Trixie 1.26.3-3+deb13u11 软件包现在通过正常的版本排序取代了 Trixie 热修复包。其源码包含相同的九个相关补丁,包括 HTTP/2、resolver、mail、QUIC、请求体、流 SNI、ssl_preread 和 try_files 修复。在修复版本数据更新期间,Debian 安全跟踪器可能会短暂滞后于软件包归档。
Debian 8 的 NGINX 早于 HTTP/2,因此 CVE-2026-123007 和 CVE-2026-123633 不适用。其软件包包含适用于该旧源码树的全部三个修复。Debian 8 至 11 使用来自 Freexian Extended LTS 的源码包。它们较旧的 NGINX 源码树需要小幅上下文适配,并且对于 Debian 9 和 10,还需要 2019 年上游的 SMTP 重复解析前置补丁。每个适配后的源码树在构建前都会检查安全敏感条件。
| 发行版 | 基础软件包 | 热修复软件包 | 包含的修复 |
|---|---|---|---|
| CentOS 7 归档 EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | 七个适用修复:CVE-2026-113425、CVE-2026-118899、CVE-2026-123007、CVE-2026-123633、CVE-2026-123634、CVE-2026-123640、CVE-2026-125283 |
| CentOS 8 AppStream 1.14(原始/默认) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | 相同的七个适用修复 |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | 相同的七个适用修复 |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | 相同的七个适用修复 |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | 相同的七个适用修复 |
CentOS 7 软件包集仅针对从归档 EPEL 7 软件包系列安装的 NGINX。安装程序会拒绝 nginx.org、控制面板及其他软件包系列,而不是尝试进行不安全的跨供应商替换。
CentOS Linux 8 从首个 1.14 默认流开始通过 AppStream 提供 NGINX。独立的捆绑包为四个最终官方 CentOS Linux 8 流分别保留了确切的软件包版本、模块流标识、模块化标签、软件包布局和 ABI。安装程序仅升级完全匹配的软件包系列,并拒绝跨流或跨供应商替换。
AlmaLinux 现在在所有受支持的流上都有针对五个主要 NGINX2Root CVE 的完整官方修复。后续软件包很重要:在 AlmaLinux 9 上,这些是默认的 1.20 .alma.4、1.24 .alma.4 和 1.26 .alma.2 构建;在 AlmaLinux 10 上则是 1.26 .alma.3 构建。初始公告中较早的 .alma.2/.alma.3 软件包仅修复了两个 HTTP/2 问题。请从常规 AlmaLinux 仓库更新,而不是安装 CentOS 捆绑包:
sudo dnf update nginx 'nginx-*'
sudo nginx -t
不得在 AlmaLinux 上安装 CentOS Linux 8 的捆绑包。已退役的
AlmaLinux 8 流 1.14、1.16、1.18、1.20 和 1.22 应迁移到受支持的
1.24 流。AlmaLinux 9 已退役的 1.22 流尚未获得这些
修复。v1.4.0 版本为该已退役流提供了精确的原生软件包,
适用于无法立即进行流迁移的情况。
RHEL 8 和 Rocky Linux 8 仍随附存在漏洞的 NGINX 1.24 AppStream 系列。
v1.6.1 版本提供了单独的原生热修复,包含全部七项适用的
修复。每个热修复都保留了该供应商的精确软件包拆分、配置、ABI、
发布谱系和模块标识:
| 供应商 | 基础软件包 | 热修复软件包 | 模块标识 |
|---|---|---|---|
| RHEL 8 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6.0.1.hp1 | nginx:1.24:8100020261102220528:489197e6 |
| Rocky Linux 8 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6.0.1.hp1 | nginx:1.24:8100020261111132044:e155f54d |
安装程序会拒绝其他供应商、发行版、流、架构或软件包
谱系。后续的供应商 .7 软件包会通过
正常的 DNF 版本排序取代匹配的热修复。
v1.4.0 版本新增了 13 个原生 x86-64 软件包系列。每个捆绑包均
基于该供应商的精确 SRPM 构建,并保留其 epoch、发布谱系、
模块化标签、软件包拆分、配置和模块 ABI。安装程序
会拒绝其他供应商、流、软件包发布版本或架构。
| 供应商 | 包含的 NGINX 系列 |
|---|---|
| Red Hat Enterprise Linux 9 | base 1.20、AppStream 1.22、1.24 和 1.26 |
| AlmaLinux 9 | 仅已退役的 AppStream 1.22;受支持的流已有官方修复 |
| Rocky Linux 9 | base 1.20、AppStream 1.22、1.24 和 1.26 |
| Oracle Linux 9 | base 1.20、AppStream 1.22、1.24 和 1.26 |
1.20、1.22 和 1.24 捆绑包包含七项适用的修复。1.26 捆绑包包含全部九项适用的修复,包括流 SNI 验证 和 HTTP/3 连接生命周期修复。每个软件包的变更日志都列出了每个 CVE。
AlmaLinux 10 在其常规仓库中提供了完整的官方
2:1.26.3-16.el10_3.1.alma.3 修复。RHEL 10 和 Rocky
Linux 10 仍随附 2:1.26.3-16.el10_3.1,其 11 月 13 日的勘误早于
nginx2root,且修复的是不同的 CVE。Red Hat 仍将 RHEL 10 标记为受影响,
且没有勘误。Oracle Linux 10 仍随附 2:1.26.3-6.0.1.el10_2.7。
v1.7.0 版本提供了单独的原生热修复,包含全部九项适用的
修复:
| 供应商 | 基础软件包 | 热修复软件包 |
|---|---|---|
| RHEL 10 | 2:1.26.3-16.el10_3.1 | 2:1.26.3-16.el10_3.1.0.1.hp1 |
| Rocky Linux 10 | 2:1.26.3-16.el10_3.1 | 2:1.26.3-16.el10_3.1.0.1.hp1 |
| Oracle Linux 10 | 2:1.26.3-6.0.1.el10_2.7 | 2:1.26.3-6.0.1.el10_2.7.0.1.hp1 |
每个捆绑包都保留了该供应商的原始软件包拆分、配置、
epoch、ABI 和非模块化标识。其安装程序会拒绝所有其他操作系统、
发行版、软件包系列和架构。后续的供应商 .2 软件包会自动
排在 RHEL 和 Rocky 的 .1.0.1.hp1 热修复之上。
从 Releases 下载与匹配的 Debian 或 Enterprise Linux 软件包系列对应的捆绑包,然后:
sha256sum --ignore-missing -c SHA256SUMS
tar -xJf nginx2root-patches-v1.3.2-debian12-amd64.tar.xz
cd nginx2root-patches-v1.3.2-debian12-amd64
sha256sum -c SHA256SUMS
sudo ./install.sh
选择与主机 Debian 主版本号完全匹配的软件包组合。安装程序会检查 Debian 发行版和架构,验证现有的 NGINX 配置,并仅升级主机上已安装的匹配软件包。它不会添加未使用的模块或元包。安装完成后会再次验证 NGINX,并且如果该服务在升级前处于活动状态,则会确认其仍保持活动状态。
该软件包组合包含由 Debian 的 NGINX 源码包构建的每个模块和元包的匹配软件包。这对于携带 CVE-2026-113425 修复的 libnginx-mod-mail 以及版本锁定的 Debian 元包尤为重要。
安装后立即验证:
sudo nginx -t
systemctl is-active nginx
nginx -v
这些软件包也发布在 Hosted Power 现有的 Debian 仓库中,供受管系统使用。提供 GitHub 发布版本是为了让构建过程和二进制文件可公开审计并可独立使用。
对于使用已归档 EPEL 软件包系列的 CentOS 7:
sha256sum --ignore-missing -c SHA256SUMS
tar -xJf nginx2root-patches-v1.3.2-centos7-epel-x86_64.tar.xz
cd nginx2root-patches-v1.3.2-centos7-epel-x86_64
sha256sum -c SHA256SUMS
sudo ./install-rpm.sh
RPM 安装程序仅从捆绑包中升级已安装的 NGINX 软件包,
接受厂商基础版本或更早的 hp1/hp2 构建版本,在升级前后检查配置,
并验证活动服务保持活动状态。
对于 CentOS Linux 8,首先识别已安装的 AppStream 系列:
rpm -q nginx
下载匹配的 centos8-appstream-1.14、1.16、1.18 或 1.20 捆绑包。例如,对于原始/默认的 1.14 系列:
sha256sum --ignore-missing -c SHA256SUMS
tar -xJf nginx2root-patches-v1.3.2-centos8-appstream-1.14-x86_64.tar.xz
cd nginx2root-patches-v1.3.2-centos8-appstream-1.14-x86_64
sha256sum -c SHA256SUMS
sudo ./install-centos8-rpm.sh









