
 #1
 completetech-security/netscaler-cve-2026-88778-check
用于 CVE-2026-88778 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-88777-check
用于 CVE-2026-88777 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-88776-check
用于 CVE-2026-88776 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-cve-2026-88775-check
用于 CVE-2026-88775 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/netscaler-pitscaler-cve-2026-88772-check
用于 CVE-2026-88772 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 工具;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 xen-project/xen
开源 type-1 虚拟机监控程序与虚拟机监视器,为 x86、ARM 和 RISC-V 提供安全隔离,具备 Dom0/DomU 架构、xenstore 以及 Intel TXT 可信启动支持。
 arcanum-sec/spikestrip
可逆的 HTML 和 JavaScript 提示诱饵,每次插入使用不透明的密钥。
 netw0rknoob/vulnclaw
基于 AI Agent + MCP 工具链 + 渗透 Skill 编排, 配合大语言模型, 自然语言输入 → 自动完成「信息收集 → 漏洞发现 → 漏洞利用 → 报告生成」全流程。
 rjzak/malware-modeler-rs
为良性文件与恶意文件生成训练数据和模型,以及相关工具。
 lauriewired/jadxecute
用于动态反编译器操作的 JADX-gui 脚本插件
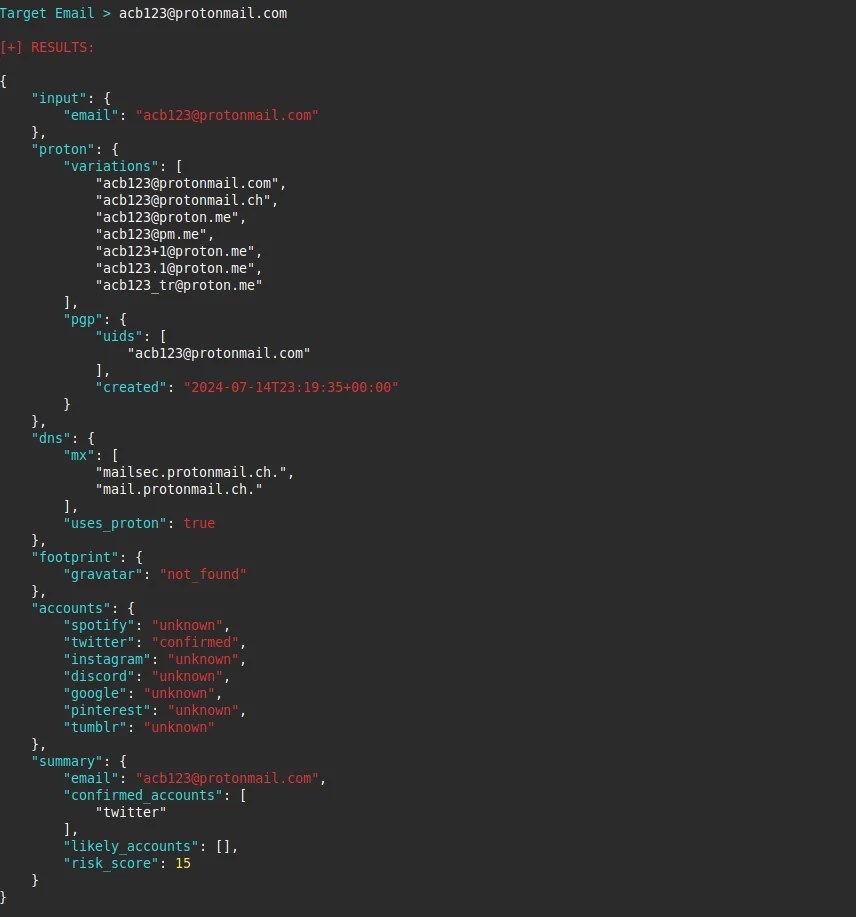 emrekybs/protonscope
轻量级 Python OSINT 工具,可分析电子邮件地址以提取情报和数字足迹数据,重点关注 ProtonMail 基础设施。
 radareorg/iaito
基于 Qt 的 radare2 逆向工程框架图形界面,通过 r2 命令和插件提供反汇编、二进制分析、调试、补丁和取证功能。
 emrekybs/tgsherlock
用于用户、群组和消息调查的 Telegram OSINT 工具
 xsanflip/nyawit
将 DuckyScript 和 Bash Bunny 载荷转换为经过优化的 Flipper Zero BadUSB 注入脚本,支持键盘布局选择、AV 混淆以及多种执行策略。
 storytold/craft-anything
纯 Rust 逆向工程引擎,内置 314 个 CLI/MCP 检查工具(反汇编、反编译、字符串提取、调用图),可分析任意应用、网站或游戏,并由 AI 智能体重建。
 radareorg/radare2-pm
r2pm(radare2 包管理器)的软件包数据库,为 radare2 插件、脚本及相关逆向工程工具提供安装钩子和二进制软件包。
 xsanflip/anti-begal.py
利用 B.E.G.A.L C2 收集器端点中的资源耗尽漏洞的 Python 脚本,通过向其发送大量伪造的 XOR/Base64 载荷,干扰恶意的命令与控制服务器。









