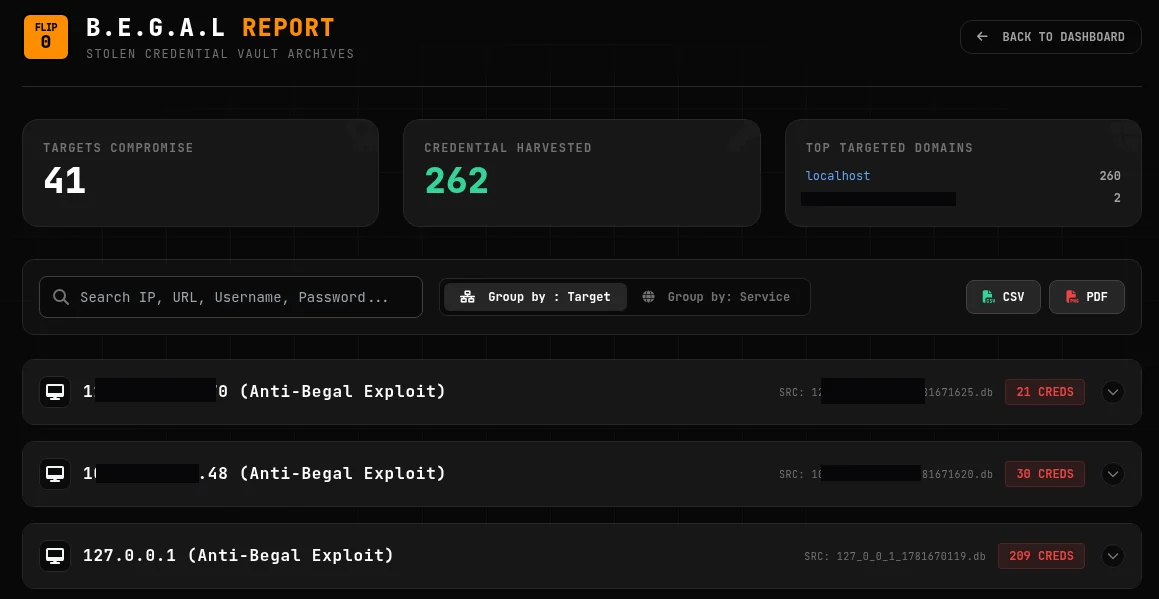
Anti-Begal(anti-begal.py)是一个主动防御与战术干扰脚本,专门用于针对并瓦解未经授权部署的 B.E.G.A.L(Backdoor Exfiltration Gateway for Advanced Looting,高级窃取后门外泄网关)命令与控制(C2)框架实例。
该脚本相当于 B.E.G.A.L 框架的“疫苗”。它利用了 B.E.G.A.L 原始源代码中故意遗留的架构漏洞(通过未认证端点造成的资源耗尽),使蓝队和安全研究人员能够拆除恶意行为者部署的流氓 C2 服务器。
本工具严格仅限用于教育目的、主动防御研究以及经授权的取缔行动。
必须获得授权: 你必须拥有明确、合法的授权才能针对你使用此脚本所指向的基础设施(例如,你是正在防御自己网络的系统管理员,或正在参与经批准的执法取缔行动)。
禁止恶意使用: 未经同意使用此工具对公共网络基础设施或第三方服务器执行拒绝服务(DoS)攻击是违法的,并严格禁止。
不承担任何责任: 开发者(xsanlahci)不承担任何责任,也不对因使用本程序而导致的任何滥用、损害或法律后果负责。
使用本软件即表示你同意这些条款。
B.E.G.A.L C2 框架依赖一个未认证的数据收集端点(/api/v1/collector)来接收来自其僵尸代理的混淆(XOR + Base64)载荷数据。
由于 C2 服务器会动态分配内存(ACTIVE_SESSIONS 和 CREDENTIAL_VAULT),并为其收到的每个唯一僵尸 UUID 创建一个新的 SQLite 数据库文件,因此它极易受到资源耗尽的影响。
anti-begal.py 自动化利用了此设计缺陷:
载荷生成: 它复现了 B.E.G.A.L 的 XOR 加密和 Base64 编码。
UUID 伪造: 它生成数千个虚假的僵尸 UUID。
垃圾数据注入: 它向载荷中注入大量垃圾数据以放大存储影响。
多线程: 它使用并发线程向目标 /api/v1/collector 端点洪泛发送这些伪造的加密请求。
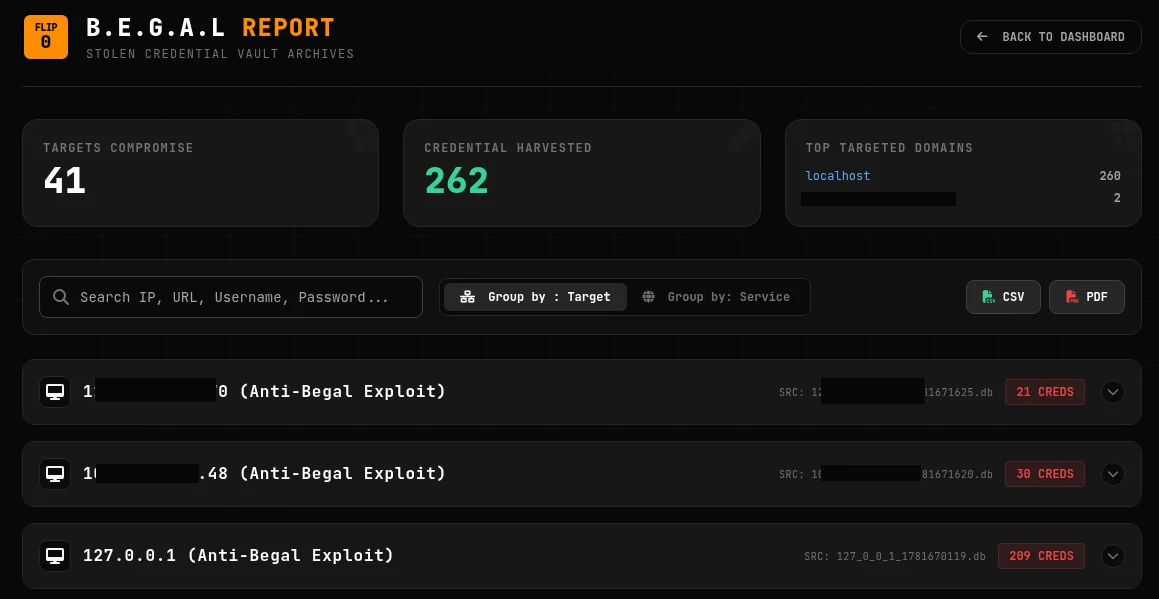
内存耗尽(OOM): Python Flask 服务器的内存分配将急剧飙升,导致 C2 界面严重卡顿或完全崩溃。
存储/Inode 耗尽: 目标服务器的硬盘将被数千个虚假的 SQLite .db 文件淹没,使威胁行为者无法保存实际窃取的凭据。
数据投毒: 威胁行为者的凭据保险库将变得毫无用处,被数千个虚假僵尸条目所掩埋。
Python 3.x
requests 库(pip install requests)
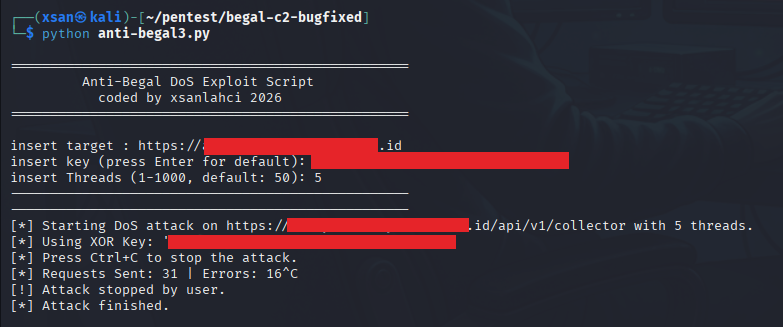
你可以交互式地运行该脚本。它会提示你输入必要的参数。
python3 anti-begal.py
insert target : 恶意 B.E.G.A.L C2 服务器的基础 URL(例如 http://192.168.1.100:31337 或 https://rogue-c2.example.com)。脚本会自动追加 /api/v1/collector 路径。
insert key (press Enter for default): 目标 C2 使用的 XOR 密钥。如果你不知道它,按 Enter 将使用默认的 B.E.G.A.L 密钥。(注意:即使密钥错误,攻击仍可能消耗服务器资源来处理错误载荷)。
insert Threads (1-1000, default: 50): 并发攻击线程数。数值越高,洪泛速率越高,但会消耗攻击机器上更多的 CPU/内存。50 到 200 通常足以干扰标准的 Flask 部署。
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
如果你在实验室中出于教育目的运行 B.E.G.A.L,并希望修补这个“Kill-Switch”:
实施速率限制: 添加 Flask-Limiter,以限制每个 IP 对 /api/v1/collector 端点的请求数量。
身份验证/预共享密钥: 在处理载荷或分配内存之前,要求请求头中包含预共享的加密令牌。
载荷大小限制: 严格强制限制传入请求的最大内容长度。
由 xsanlahci 创建 - 2026