
用于 CVE-2026-88772 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 工具;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。





评估所报告的 NetScaler 版本与 DTLS 配置是否存在 CVE-2026-88772 风险
CVE-2026-88772 · 离线、单文件、无依赖
一个离线、单文件的检查工具,使用经过验证的内嵌公告快照,评估所报告的 NetScaler ADC 和 Gateway 版本以及提供的 DTLS 配置导出文件是否存在 CVE-2026-88772 风险。
它只需要 Python 3.10+,别无其他:无需安装任何软件包、无需网络访问,也无需配套的运行时文件。复制 netscaler_check.py 并运行即可。JSON、CSV 和离线 HTML 报告均由同一组经过验证的证据记录生成。
[!IMPORTANT] 这是一次证据评估,而非扫描。所提供的版本和导出文件并不能证明实际部署情况。所报告的已修复版本并不等于已验证的补丁,潜在暴露也不等于已确认的可利用性。 可利用性始终为
not_tested:可达性、本地利用和先前是否已被入侵均未测试。缺失、不完整或不受支持的证据保持为unknown。本仓库仅涵盖一个 CVE;相邻的 NetScaler 漏洞需要各自的检查工具。
仅检查你有权评估的资产,并确保真实的资产清单、导出文件和报告不纳入版本控制。
要求:Python 3.10+(仅标准库)。无需安装任何内容,也不会连接网络。
# One device, by reported build
python netscaler_check.py --product netscaler-adc --edition standard --version 14.1-73.36
python netscaler_check.py --product netscaler-adc --edition fips --version "13.1.37.279 FIPS"

# One device, with a complete exported configuration
python netscaler_check.py --product netscaler-gateway --edition standard --version 14.1-73.36 --config examples/dtls-disabled.conf --config-complete

# Inventory CSV, as JSON or as an offline HTML report
python netscaler_check.py --inventory examples/inventory.csv --format json
python netscaler_check.py --inventory examples/inventory.csv --format html --output report.html --brand "Example organization" --logo assets/logo.png
examples/ 仅包含合成数据。输出文件在创建时不会覆盖已存在的文件;如需有意替换报告,请使用 --force。即使使用 --force,输入文件和提供的徽标仍受保护。
运行 python netscaler_check.py --help 查看完整的 CLI。--version 或 --inventory 必须且只能指定其中一个。
| 选项 | 用途 |
|---|---|
--version BUILD | 单台设备的确切报告构建版本。需要配合 --product。 |
--product | netscaler-adc 或 netscaler-gateway。 |
--edition | unknown(默认)、standard、fips 或 ndcpp。进行分类时必须显式指定受支持的版本。 |
--deployment | self-hosted(默认)、vendor-managed 或 unknown。托管或未知部署保持为 unknown。 |
--build-source | unknown(默认)、upstream、vendor 或 custom。厂商/自定义构建不能通过上游版本号来排除。 |
--asset-id | 不透明的报告标识符(默认 device-0001)。请勿提供主机名或机密信息。 |
--config FILE、--config-complete | 设备的本地导出配置,以及您对该配置对该设备完整性的声明。 |
--inventory CSV | 以 CSV 清单形式提供设备,而非单个 --version;参见 examples/inventory.csv。不能与按设备选项组合使用。 |
--format json|csv|html | 报告格式(默认 json)。 |
--output FILE | 以原子方式写入报告,而非输出到 stdout。除非指定 --force,否则现有文件受保护。 |
--brand TEXT、--logo FILE | 仅限 HTML:经过转义的组织标签,以及可选的 PNG/JPEG/GIF/WebP 徽标,最大 1 MiB。 |
--fail-on-finding、--fail-on-unknown | 当发现项或未解决的证据匹配时以 1 退出;参见退出码。 |
上游构建具有精确的数字形式 14.1-73.36。FIPS 和 NDcPP 构建在显式指定版本时接受匹配的 FIPS 或 NDcPP 后缀。预发布版本、构建元数据、多个版本、不匹配的后缀和前导零均保持为 unknown。比较永远不会跨发布分支或版本进行。完整语法见参考文档。
仅当导出配置覆盖目标设备时,才使用 --config-complete(或 CSV 中的 config_complete=true)提供真实导出。该标志是操作员的声明,工具无法验证,且不会执行任何文件。受支持的 VPN add 命令默认将 DTLS 设为开启,而有序的 set 命令仅覆盖该服务器。缺失、不完整、格式错误或不支持的配置保持为 unknown,只有完整、明确且受支持的导出才能确定 DTLS 前提条件不存在。该语法刻意保持狭窄,因此有效的完整设备导出仍可能产生 unknown;请保留完整导出,而不要为了获得否定结果而删除行。语法、限制和确切行为见参考文档。
清单输入为 UTF-8 CSV,包含一个表头,每行一台设备(列包括 asset_id、product、version、edition、deployment、build_source、config_file、config_complete)。config_file 是 CSV 目录下的相对路径。限制为 4 MiB、1,000 台设备和每个字段 1,024 个字符。报告资产标签和确切的有效构建版本号是操作员提供的事实;在共享报告前请先审查。列规则见参考文档。
| 状态 | 本检查器中的含义 |
|---|---|
unknown | 无法对所提供的产品/版本/来源进行分类。 |
potentially_affected | 所报告的版本低于已验证的修复版本;有效 DTLS 状态尚未确定。 |
precondition_present | 受影响版本且完整的受支持导出表明 DTLS 已启用。 |
mitigated_configuration | 仍记录有受影响版本,但所提供的完整导出表明 DTLS 前提条件不存在。 |
fixed_version_reported | 所报告的构建在其确切分支/版本内达到已验证的修复版本。并不保证已安装补丁。 |
该契约还为检查器系列定义了其他状态;此离线实现不会输出 likely_exposed 或不支持的版本声明。
KEV 列表和厂商报告的利用情况是独立的外部元数据。CISA-ADP 记录于 2026-09-27 被加入 KEV;这两个字段均不表示此资产已被触及或利用。不声称完整目录的新鲜度。
操作失败(无效输入、资源限制、输出错误)通过退出码 2 报告,且绝不会作为评估结果。
该快照已于 2026-10-23 对照 NetScaler 公告 和 CNA/CISA-ADP 记录 进行验证。比较仅限所列产品、版本和发布分支内。
| 产品 | 版本 | 分支 | 修复构建 |
|---|---|---|---|
| ADC 或 Gateway | Standard | 14.1 | 14.1-73.37 |
| ADC 或 Gateway | Standard | 13.1 | 13.1-64.23 |
| ADC | FIPS | 14.1 | 14.1-73.37 FIPS |
| ADC | FIPS | 13.1 | 13.1.37.279 FIPS |
| ADC | NDcPP | 13.1 | 13.1.37.279 NDcPP |
这些分支中的较早构建被评估为受影响;同一分支中的阈值及之后报告的构建为 fixed_version_reported。这并不证明已安装补丁。厂商/自定义构建、厂商管理的部署、未覆盖的分支、限定符和模糊版本仍为 unknown。修复前请查阅当前厂商公告;该工具从不自动更新其快照。
--format html 从与 JSON 和 CSV 相同的已验证证据记录生成单个自包含的离线文件。它遵循读者的浅色或深色主题。
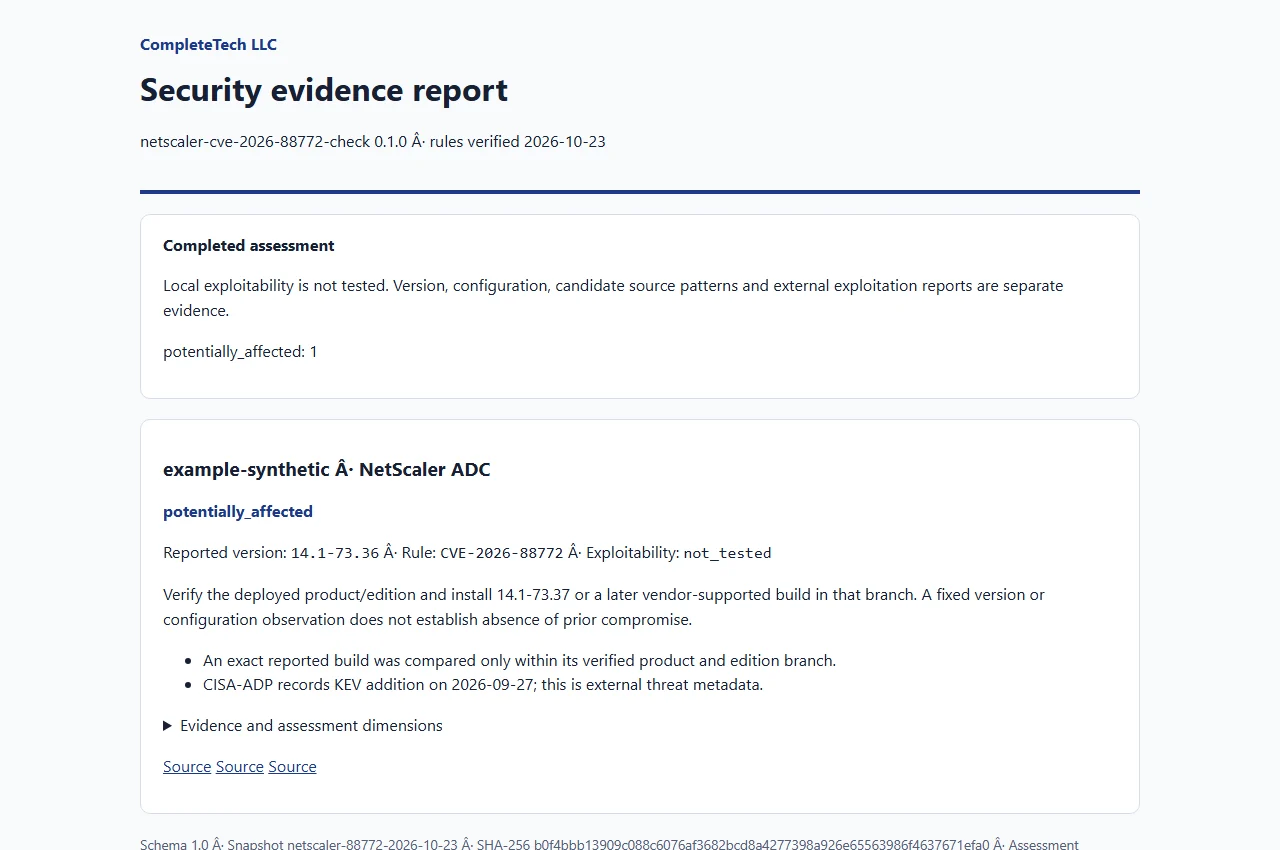
使用保留的 example-* 名称构建的合成示例。查看 HTML。
使用 --logo path/to/logo.png 和 --brand "Your Company" 为您的组织品牌化 HTML 报告。
每种格式均保留 UTC 评估生成时间、工具名称/版本、独立可执行文件 SHA-256 以及规则快照 ID/日期/哈希,包括空报告或中断的报告。生成时间不是证据获取时间,摘要标识的是字节,而非发布者真实性或已部署补丁状态。报告模式和字段语义见证据契约和报告模式。
add 默认将 DTLS 设为 ON,有序的 set 命令仅覆盖该服务器。python netscaler_check.py --inventory examples/inventory.csv --fail-on-finding --fail-on-unknown
python -m unittest -v # local-only tests; no target traffic
| 退出码 | 含义 |
|---|---|
0 | 已完成,且没有启用的门禁匹配。仅存在未知结果时默认不会失败。 |
1 | --fail-on-finding 匹配到受影响的结果,或 --fail-on-unknown 匹配到未解决的证据。 |
2 | 输入无效、触及硬性资源限制、schema 校验失败或输出错误。不声称已完成任何成功的评估。 |
130 | 已中断。当输出可以写入时,已完成的行会保留在不完整的报告中。 |
示例清单故意包含发现项和未知项,因此第一条命令会以 1 退出。
中断行为:







