
 #1
 tai-e/cve-2021-44228
利用 Tai-e 识别 Log4shell(又名 CVE-2021-44228)漏洞
 martyx00/vulnfanatic-ng
用于在反编译的二进制文件中识别漏洞的BianryNinja插件,同时支持程序化扫描和LLM辅助。
 nccgroup/lightweight_static_analysis
使用开源工具 + 少量你自己的代码,创建实用、轻量级的静态分析
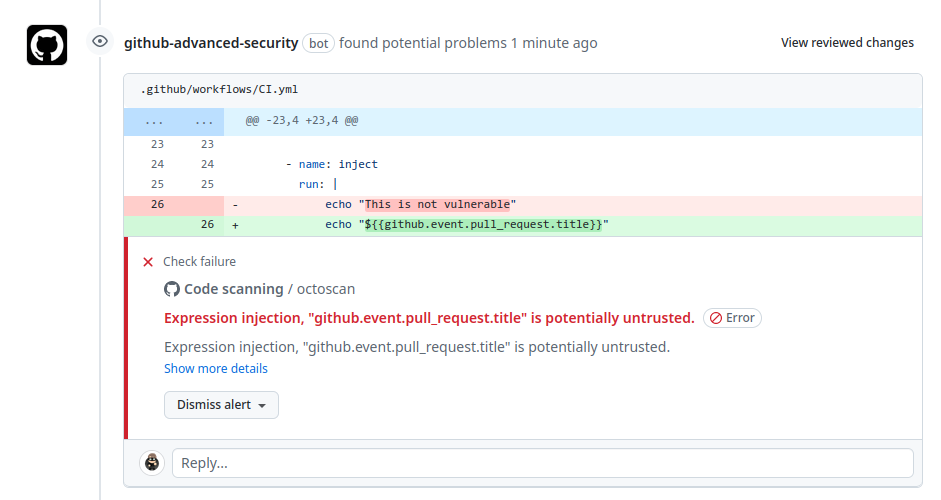 synacktiv/action-octoscan
📦 :octocat: 一个对您的 GitHub Actions 执行安全扫描的 GitHub Action。
 openbreach/canop
静态分析CLI,用于扫描AI生成的代码中的漏洞,如SQL注入、不安全反射和硬编码密钥,并支持SARIF导出和CI/CD门禁。
 nccgroup/matt.net
Matt.Net 是围绕微软 CAT.NET 代码审计工具的简单 GUI 封装程序。
 xiaoqimikko/jackson-check
jackson-databind + jackson-core 26 条安全公告自查:按坐标逐条求交集给出真正到位的版本(2.18.11/2.21.7/2.22.3/3.1.7/3.2.3,2.21.6 已不够);扫源码降噪告诉你真中几条;含 1 条 GitHub…
 xs2024770/cve-2024-57521-ruoyi-sqli
Static code audit of CVE-2024-57521, an authenticated SQL injection in RuoYi-Vue's generator module, with source-to-sink analysis and a %0b filter…
 auditinfra-io/o1js-scan
用于检测 o1js/Mina zkApps 和 Noir 电路中 zk 电路健全性漏洞的无依赖静态分析器
 shentao83/news-8.6.0-cve-2026-8726-backport
针对 georgringer/news 8.6.0 中 CVE-2026-8726 的最小安全后向移植
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - 高危 - 远程 - XSS - 移动区块同级标签跳过 @label 转义
 rakib-nyc/nullorigin
仅用于研究的AI水印鲁棒性工具包:本地反向代理剥离C2PA/EXIF/XMP、Unicode、图像/音频隐写及OOXML/PDF元数据,并扫描Trojan Source。
 carlosalbertotuma/advisory
面向开源 Web 软件中发现漏洞的公开安全公告和 PoC,包含根因分析、CVE 引用、复现步骤和缓解指导。
 squid-protocol1/gitgalaxy
免 AST 的启发式知识图谱引擎,用于深度仓库智能分析和零信任安全扫描。可作为 GitLab CI/CD 组件集成,阻止恶意代码,并将 SARIF 遥测数据导出至 GitLab Security Dashboard。
 joshuaprovoste/deserializer
基于AST的静态代码分析器,结合代理式LLM驱动的关系映射,用于在AI、LLM、机器人、数据科学、机器学习和深度学习(但不限于此)领域发现Python RCE路径和深层反序列化链。
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…









