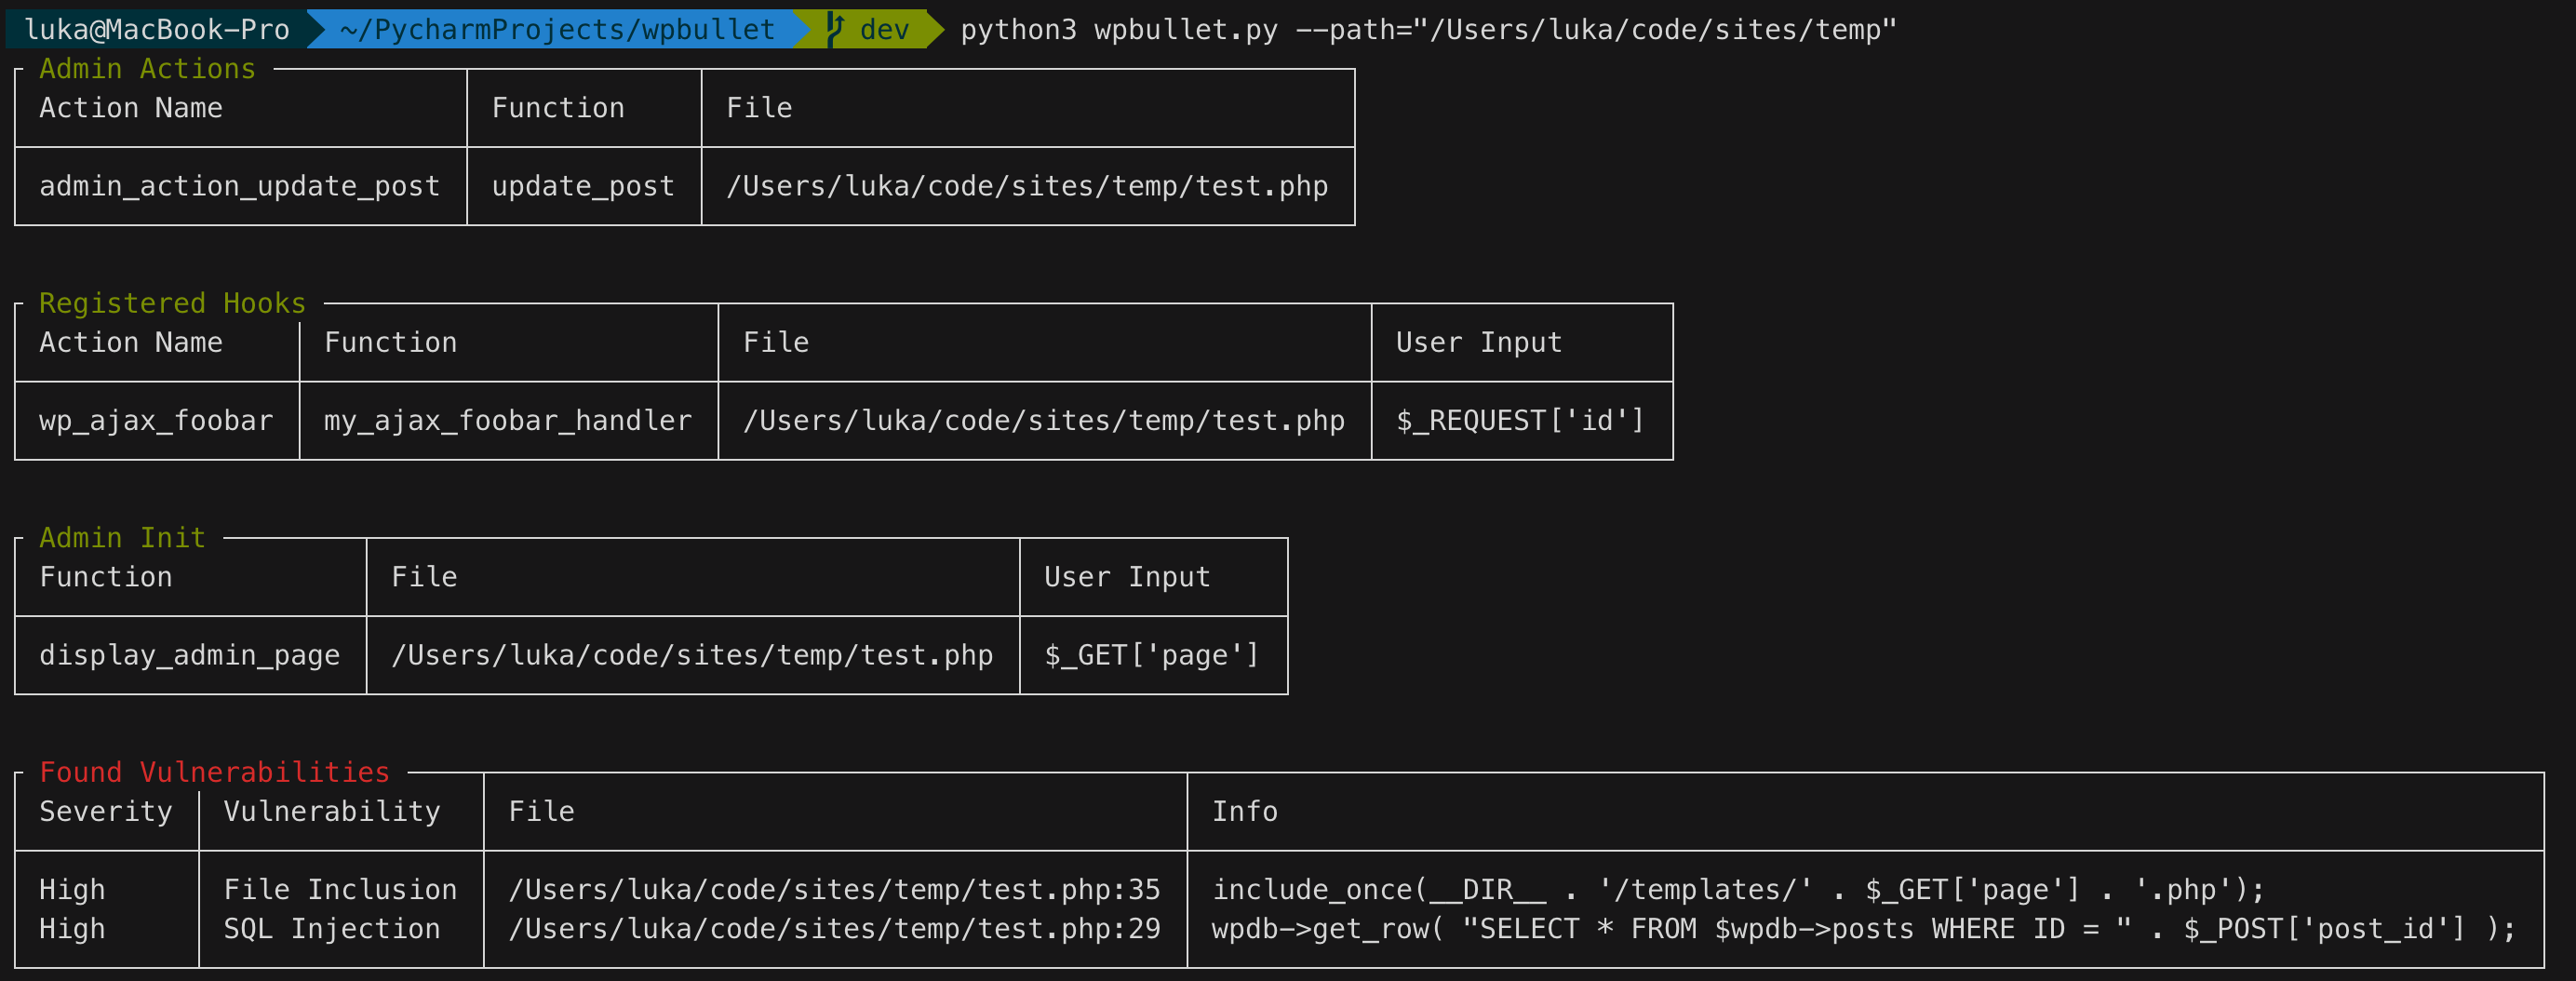
#1

 blackvectorops/semantic_firewall
为 Go 函数生成确定性的语义指纹。使用静态单赋值(SSA)分析和标量演化(Scalar Evolution)检测 xz 风格后门并验证语义等价性。
 owasp/secure-coding-practices-quick-reference-guide
来自 OWASP 的安全编码实践快速参考指南
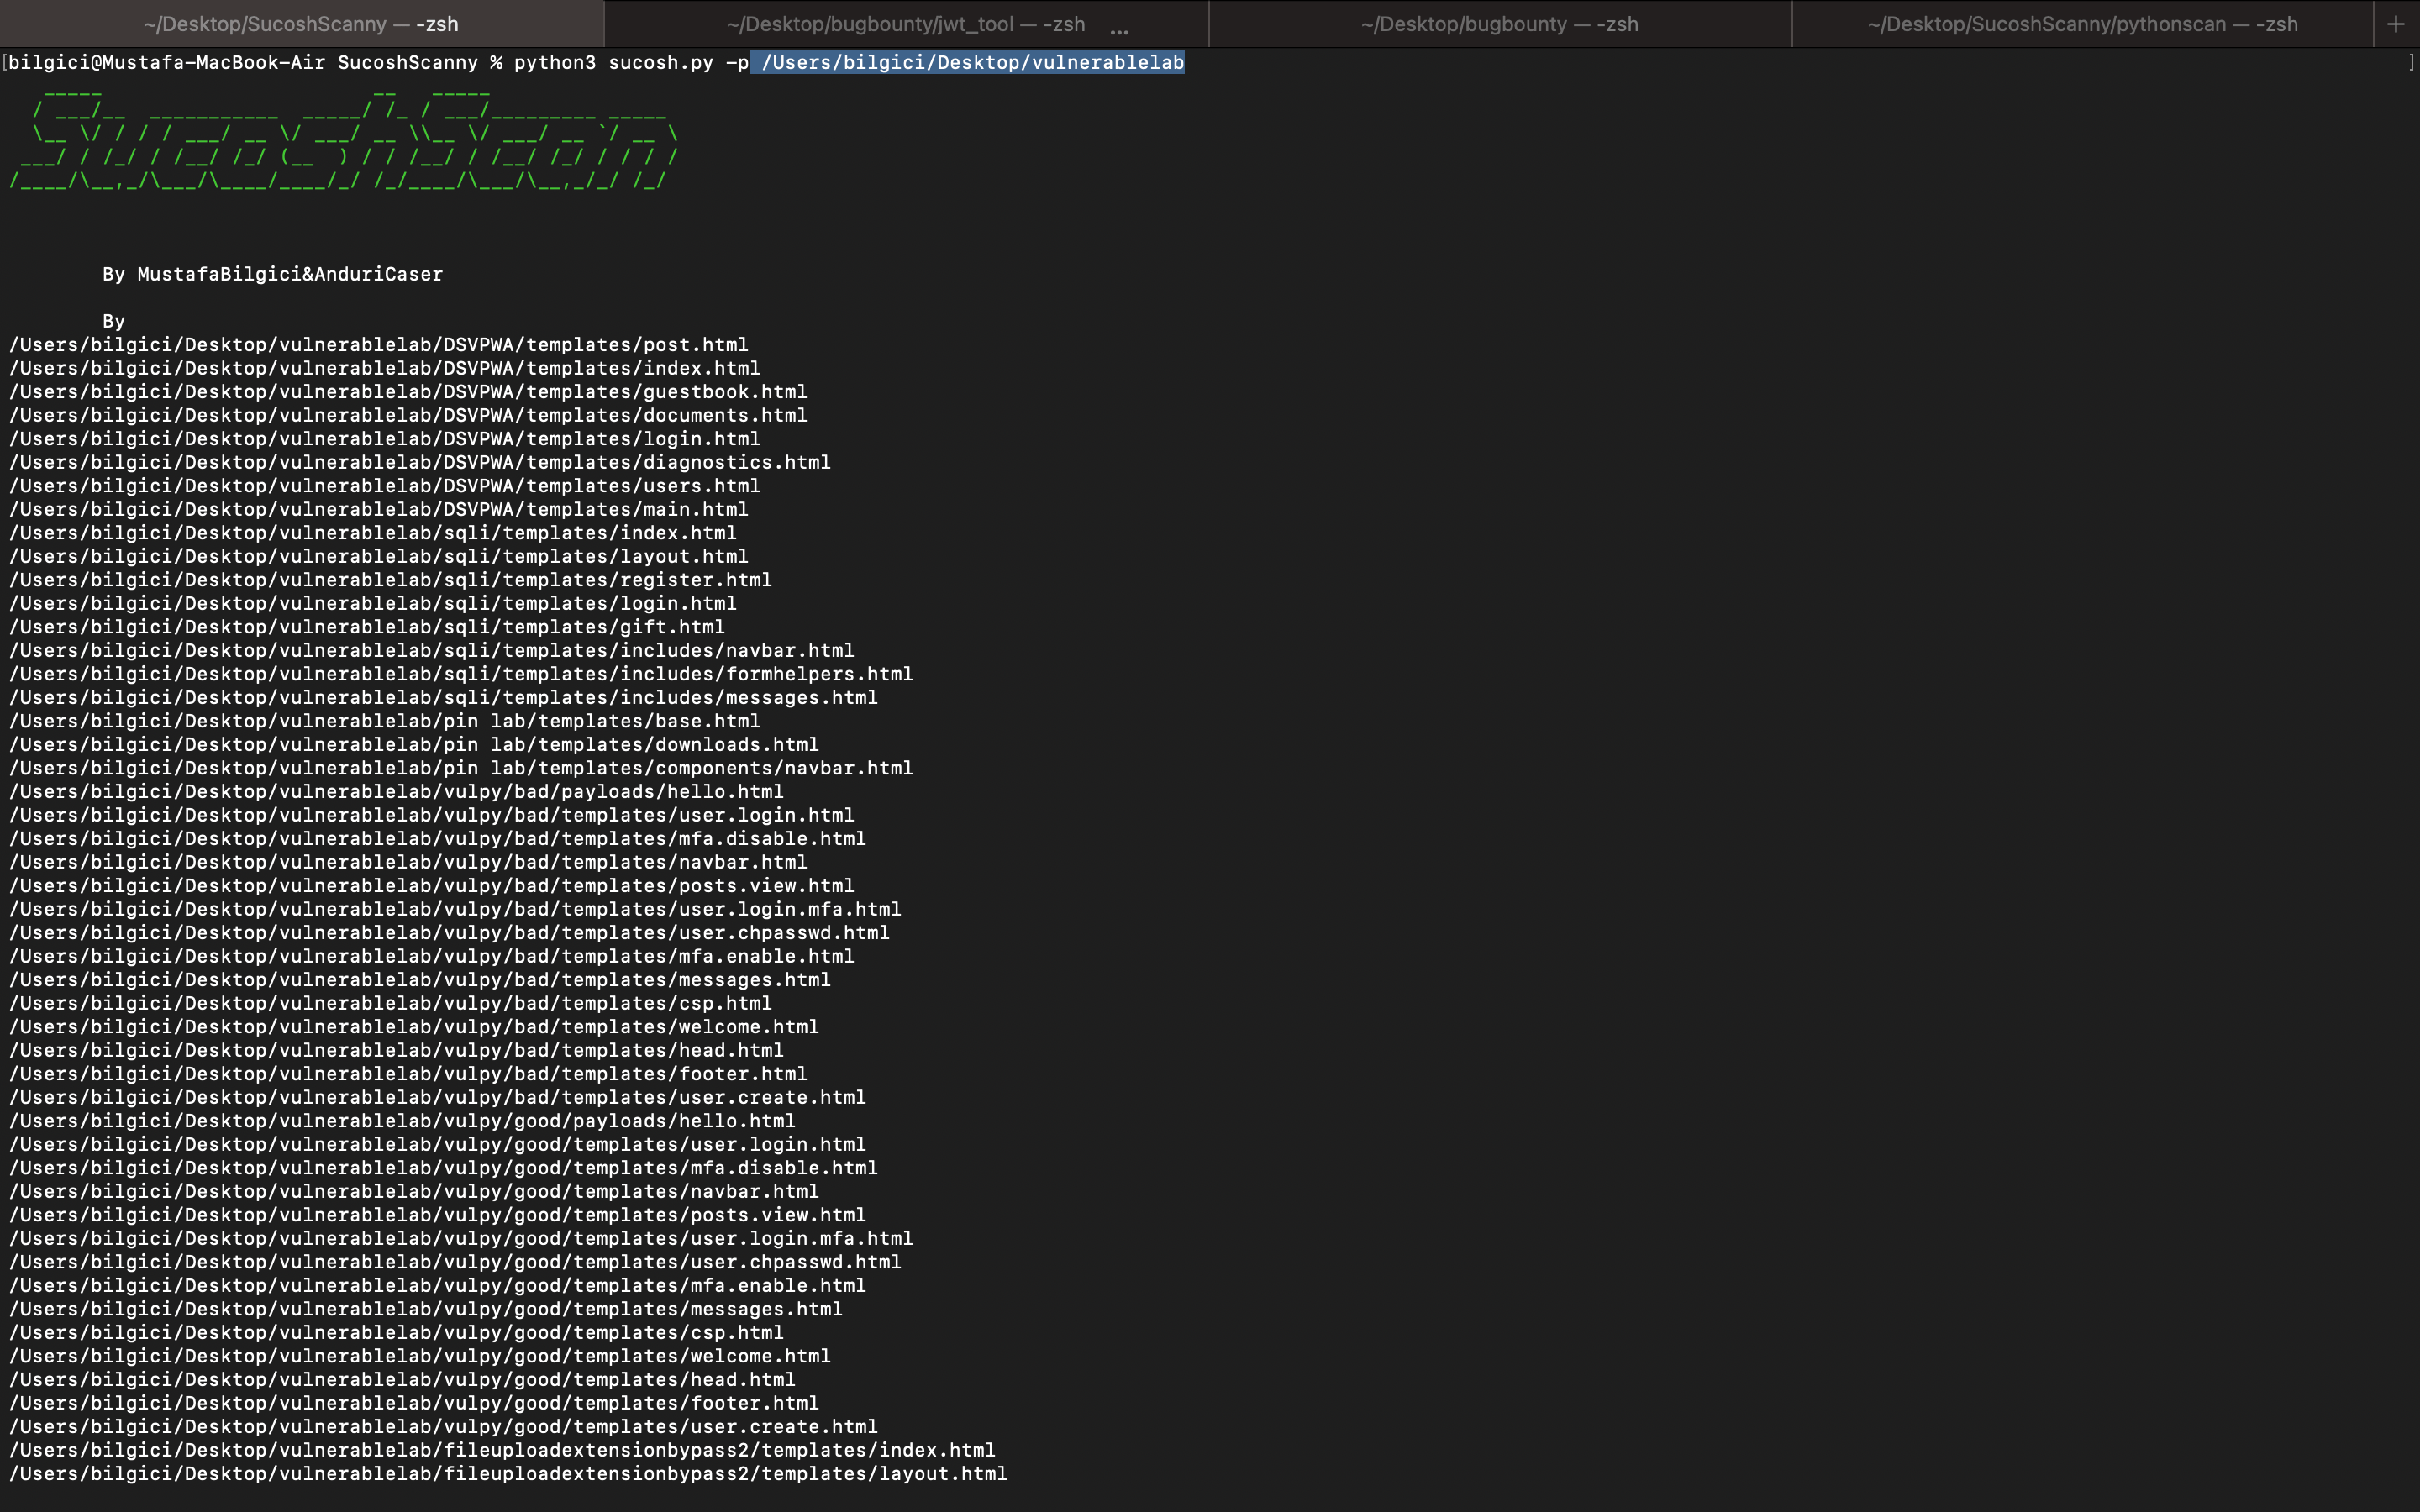 mustafabilgici/sucoshscanny
"Sucosh" 是一个针对 Python(Flask-Django)和 NodeJs 的自动化源代码漏洞扫描与评估框架,能够在 Web 应用程序开发或源代码分析过程中执行代码审查。
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 0x3c3e/slides
CodeQL + DTrace = XNU 中的内存信息泄露漏洞
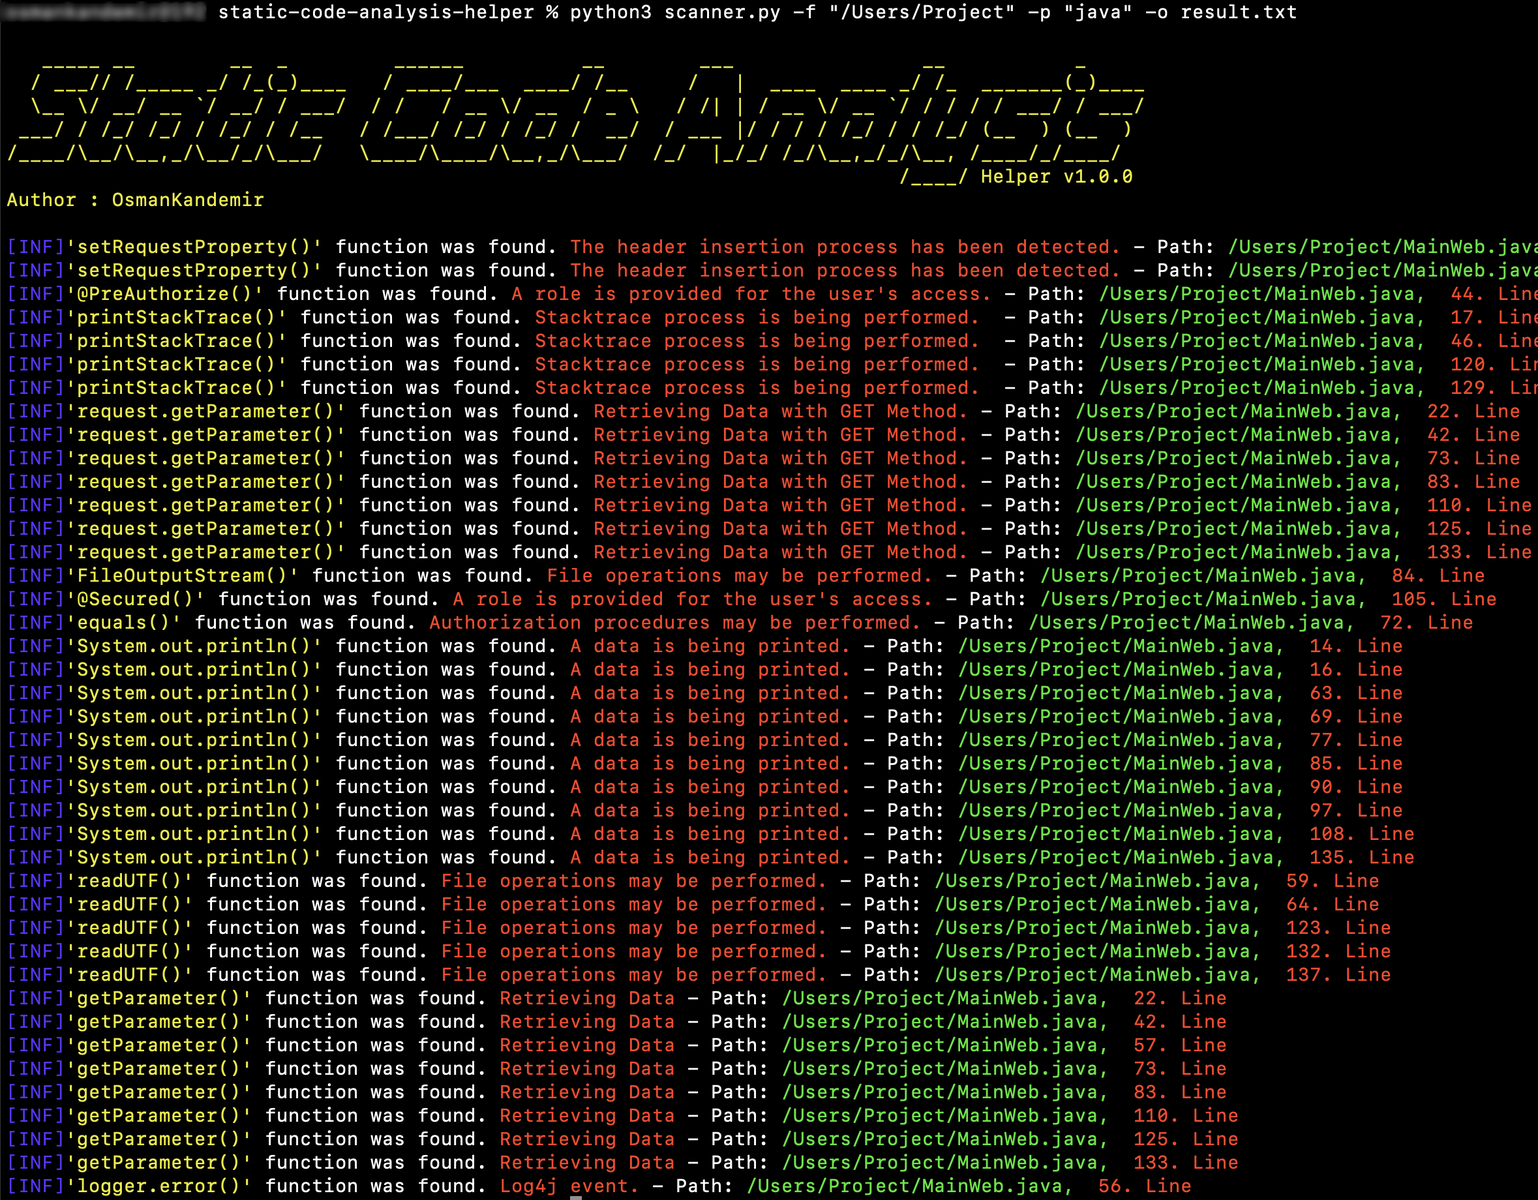 osmankandemir/static-code-analysis-helper
扫描涵盖16种语言的工程项目源代码,标记与SQLi、XSS、SSRF、命令注入、弱加密及其他Web攻击类别相关的危险函数。
 nccgroup/call_map
Call Map 的当前开发位于 https://github.com/ajylee/call_map。Call Map 是一款用于导航 Python 调用图的工具。
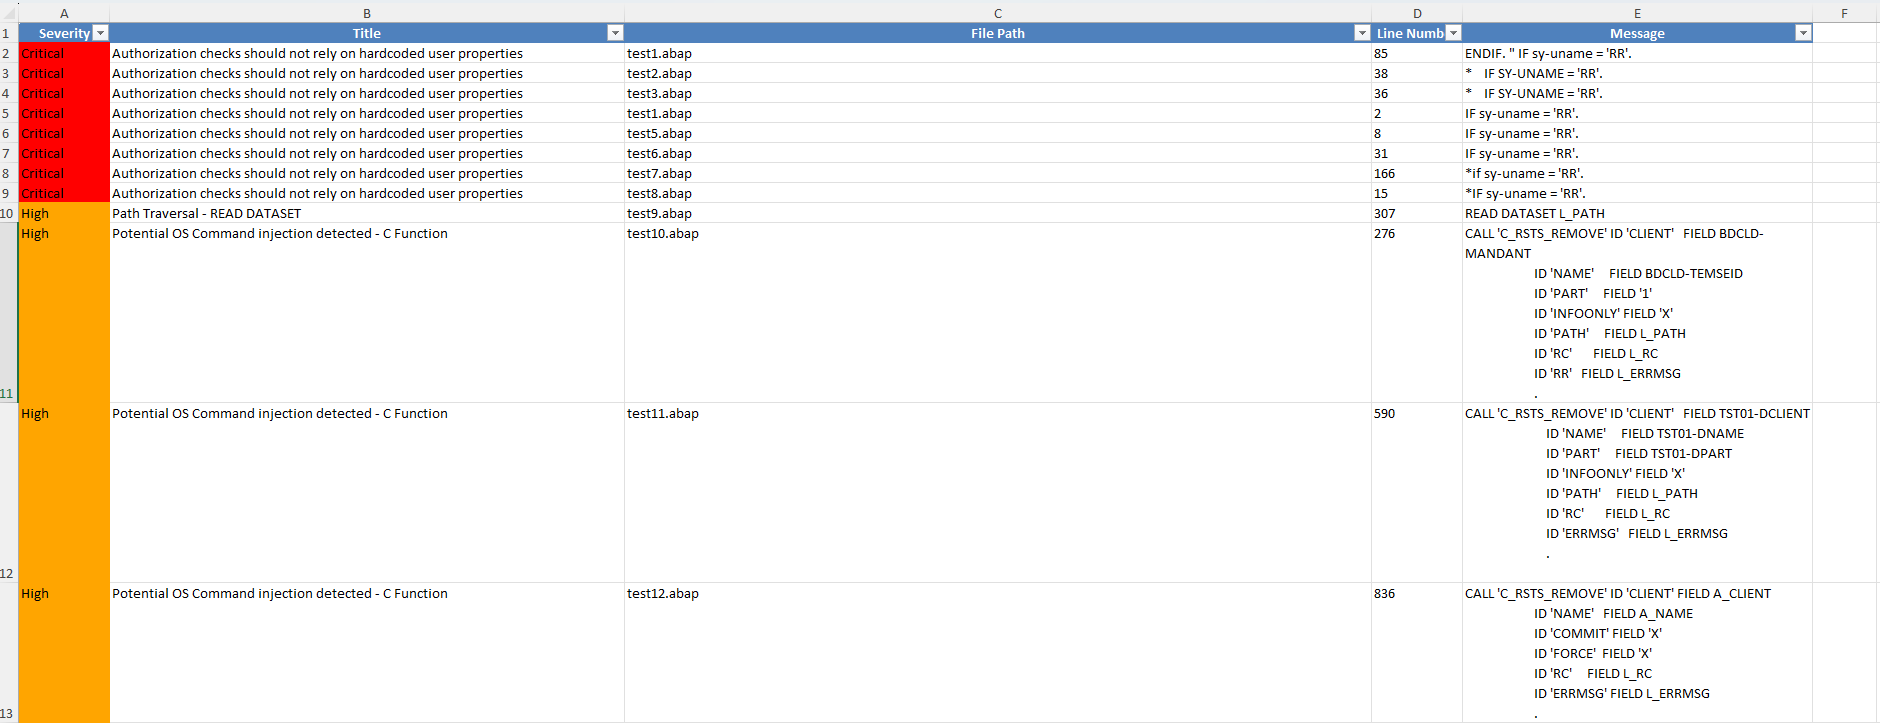 owasp/abap-code-scanner
ABAP 代码分析器
 synacktiv/weggli_rules_sstic2023
针对C/C++代码进行静态分析的精选weggli查询,用于识别危险函数、栈问题及malloc溢出漏洞。
 nightwatchcybersecurity/airflowscan
用于增强 Apache Airflow 安全性的检查清单和工具
 nationwide-group-oss/cryptoptic
基于 CodeQL 的扫描器,可清点跨仓库和 GitHub 组织中的加密函数调用,并以 SARIF 格式生成加密物料清单(CBOM)。
 zappaboy/vuln-scanner
带报告生成功能的漏洞评估扫描器
 synacktiv/appledb_rs
精心整理的 Apple 内部产物数据库(entitlements、框架、设备版本),提供 API、CLI 和 WebUI,用于 iOS/macOS 安全研究和逆向工程。