
 #1
 mbennett-labs/crypto-scanner
用于扫描代码库中量子脆弱密码学的CLI工具。
 nccgroup/secretscrub
处理来自静态分析工具的 SARIF 输出,以检测并移除源代码中硬编码的机密信息,生成不含原始机密信息的干净副本。
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() 函数接受一个 `int` 类型的长度参数,请确保从 asn1_ex_c2i() 调用它时,该参数不会被意外截断。
 sassoftware/shiro
CVE-2026-49268 — LDAP 注入身份验证绕过漏洞的分析与修复
 minhhk68/cve-2026-13158
针对 Everest Toolkit WordPress 插件(<= 1.2.3)中 Admin+ 任意文件上传至远程代码执行(RCE)漏洞的概念验证(PoC)利用程序与技术公告,内容包括漏洞代码分析、Python PoC 及安全加固指南。
 ockeghem/cve-2015-6835-checker
用于检测CVE-2015-6835(会话反序列化漏洞)的PHP脚本,通过分析源代码查找会话处理器中不安全的unserialize()调用。
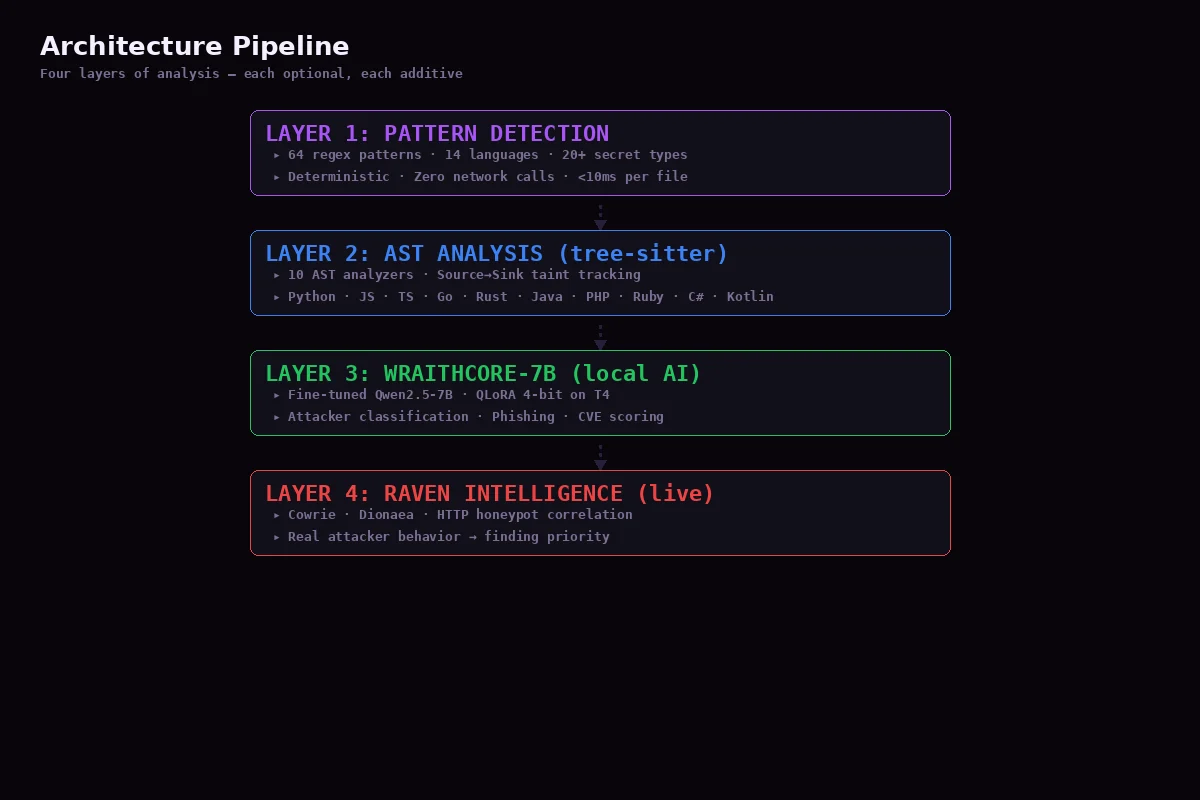 niffyhunt/codeguard-copilot
AI 驱动的安全副驾驶,在您编码时捕捉漏洞。为开发者提供实时安全扫描、教学式解释和自动修复。
 rh-rahulshetty/log4shell-cve-2021-44228
用于在 ShieldOps 中测试 Log4Shell (CVE-2021-44228) 检测、代码影响分类和修复指导的故意存在漏洞的 Java/Maven 测试夹具。
 luiscastellanos-dev/cobol-shield
面向 COBOL 遗留系统的安全加固工具包 — 不可见 Unicode 检测、格式边界分析、源转换完整性
 anna-kravets/codeql-buffer-overflow-variant
作为 CodeQL 静态分析目标的 CVE-2020-8597(pppd EAP)合成 CWE-120 栈缓冲区溢出变体
 offensive360/sast-scan-action
用于 Offensive360 SAST 扫描和 SARIF 结果的 GitHub Action。请参阅开源项目了解资格和设置。
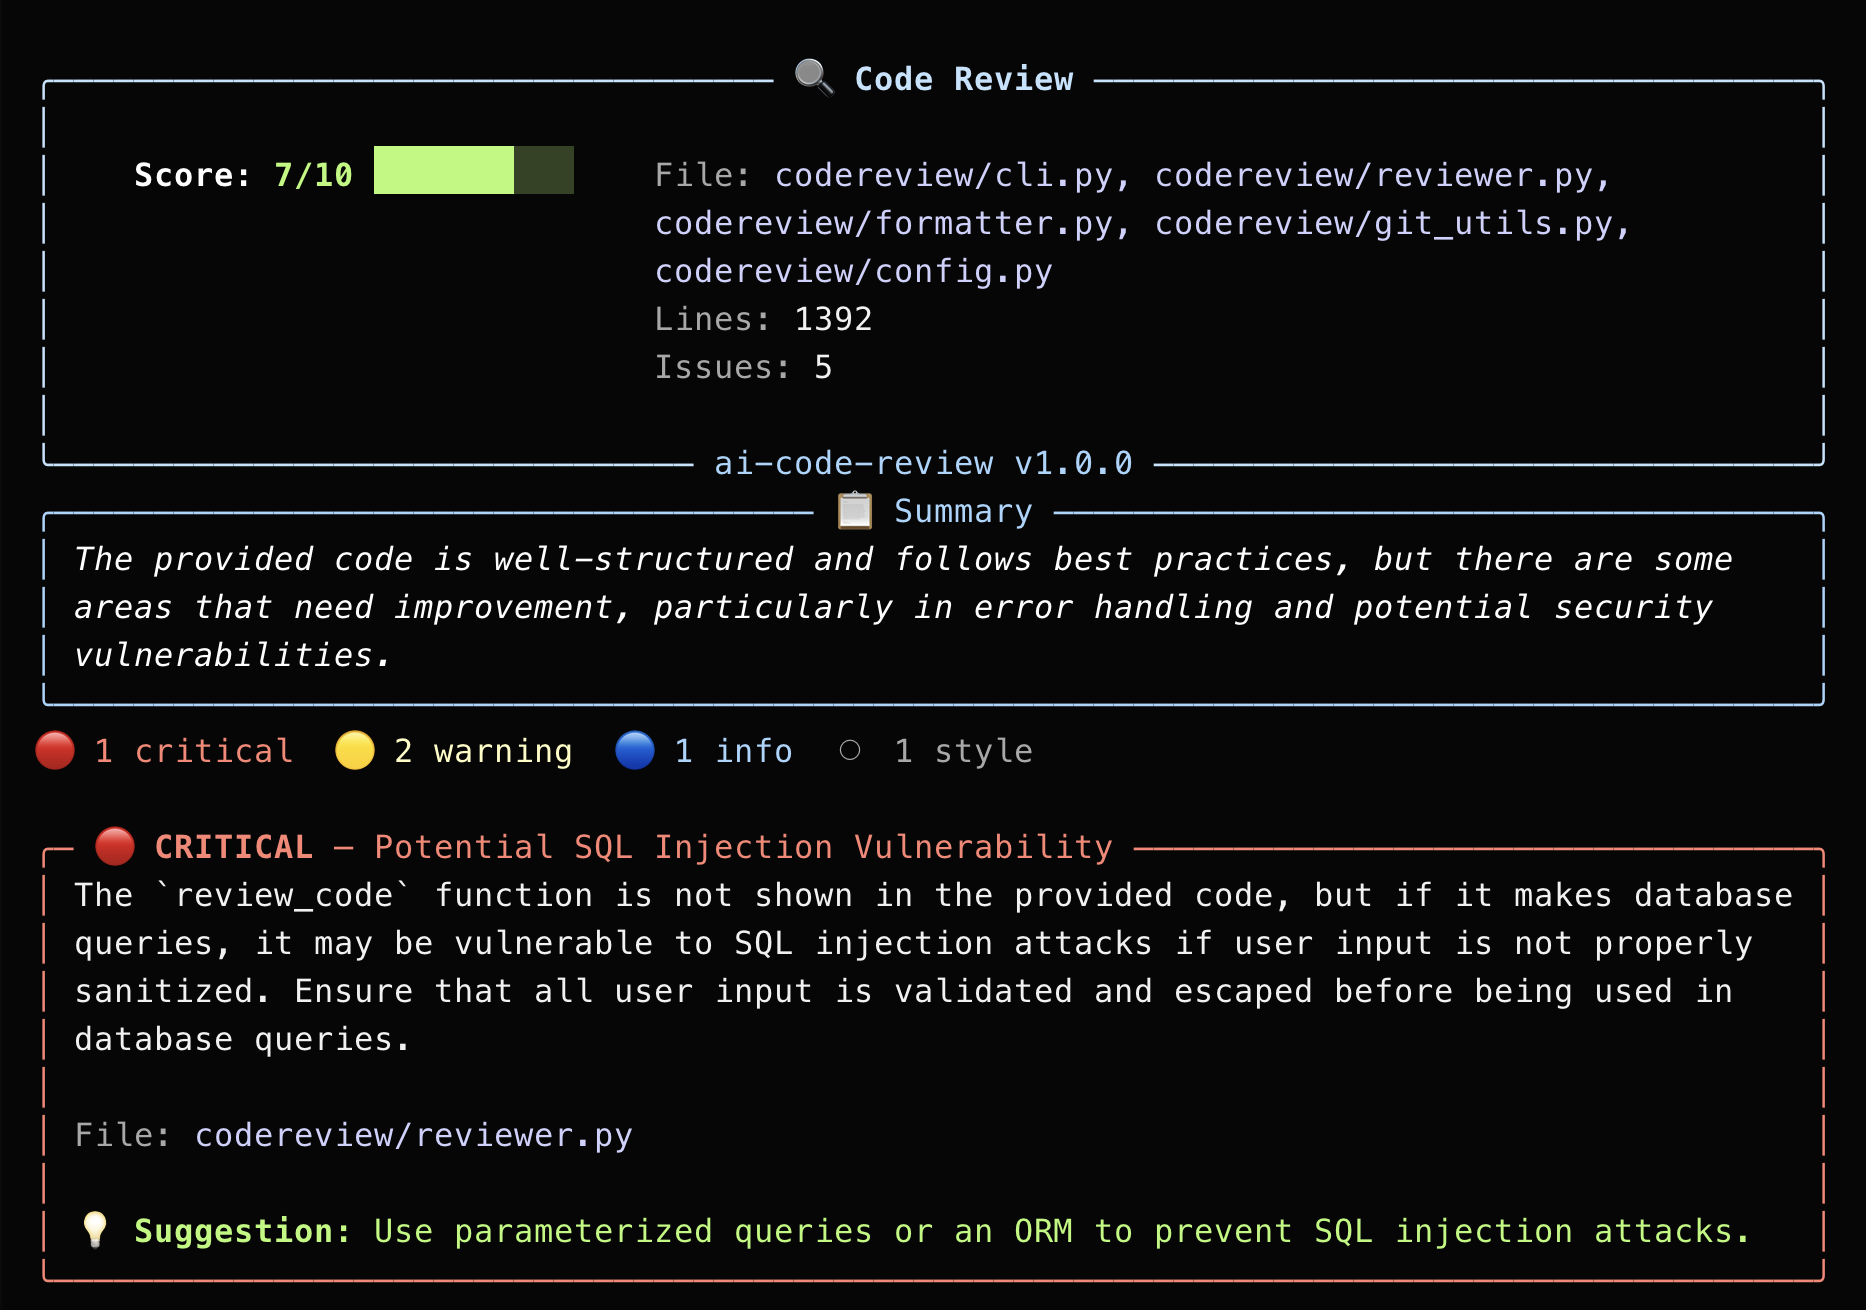 jaydendancer12/ai-code-review
AI驱动的CLI工具,利用LLMs审查代码中的安全漏洞、错误和反模式。支持本地和云提供商、git diff以及CI/CD集成。
 offensive360/mcp-server
MCP 服务器,可在本地代码库上运行 SAST 扫描,并返回带有严重级别和修复建议的发现结果,使 AI 助手能够执行安全分析和修复。
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
为 CVE-2026-56158 生成五种 .NET 反序列化载荷格式,通过 HTTP/SOAP/JSON 端点交付,包含模拟服务器、扫描器和 JSON 报告输出。
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
# CVE-2023-31606 文档:Redcloth gem 中 sanitize_html 函数的 ReDoS 漏洞 本文档记录了 CVE-2023-31606,这是 Redcloth gem 的 `sanitize_html` 函数中存在的一个…
 arian-gogani/enforcement-coverage
查找授权弱于其同级路由的 API 路由。从源代码中恢复出 CVE-2026-45316。包含负面结果。









