#1


 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
Python 命令行 Ghidra 反编译器
 agrawalsmart7/scodescanner
命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。
 advanced-threat-research/creosote
Creosote 是我们用于查找 CVE-2007-4559 所描述的 tarfile 漏洞的解决方案。
 airbus-cert/vbsparkle
VBScript 与 VBA 的源代码到源代码反混淆器,支持部分求值

 gitlab-org/security-products/sast-rules
经过精心策划的Semgrep规则仓库,用于GitLab SAST,提供跨多种编程语言的静态分析模式,用于检测安全漏洞,并支持CI/CD集成。
 coffeeandsecurity/dakshscra
框架感知的静态代码分析工具,用于自动化源代码审查,支持平台特定规则、污点分析、工作量估算和抑制基线。
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 nccgroup/cq
专为专家手动安全代码审查而设计的快速代码安全扫描器。将带行号引用的发现结果输出到文本文件,便于轻松过滤和分类处理。
 vusec/ghostrace
概念验证与静态分析工具包,用于在 Linux 内核中查找推测性竞态条件(SCUAF)gadget。包含 1200+ gadget 数据集。
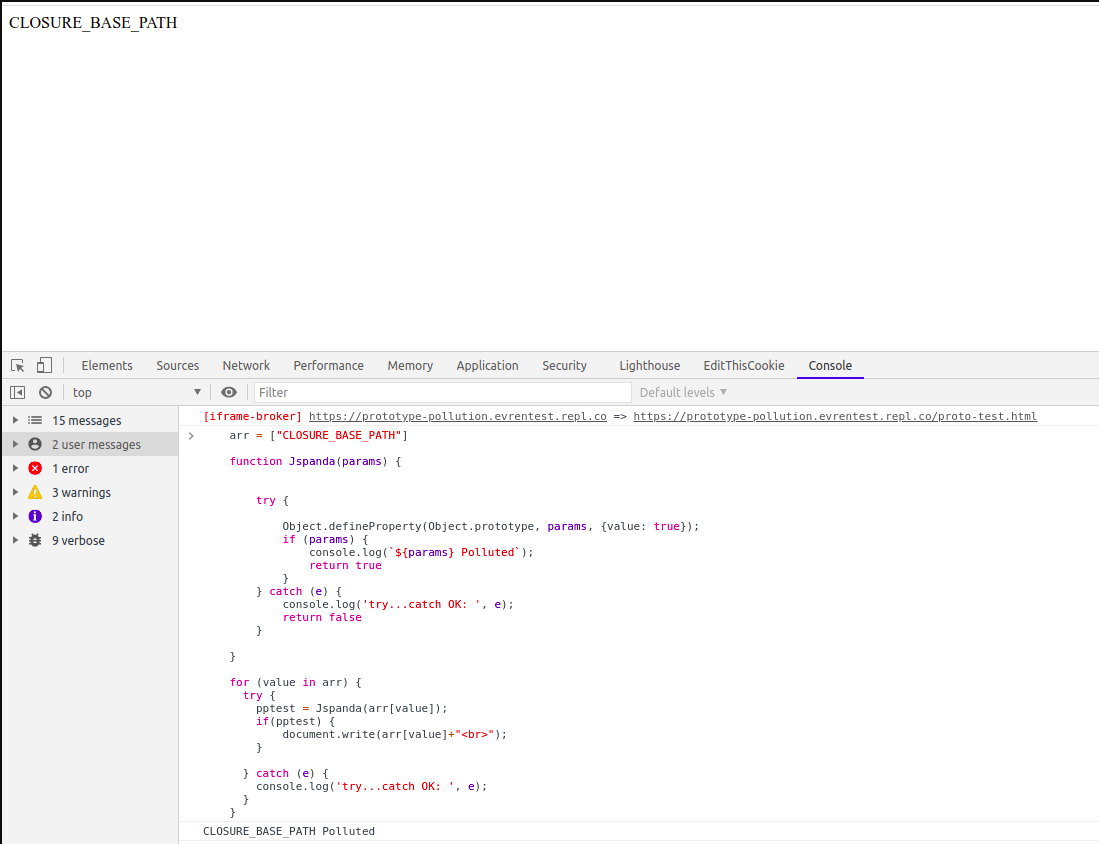 redsection/jspanda
客户端原型污染漏洞扫描器

 whitesquirrell/c0devari4nt
一种变体分析与可视化工具,用于扫描代码库中的相似漏洞
 kc57/awesome-pentest
一份很棒的渗透测试工具和资源列表。
 silverplate3/my-cves
我发现的CVE。技术文章、漏洞利用示例以及模糊测试会话的演练。