一个对你的 GitHub Actions 执行安全扫描的 GitHub Action。
此 action 基于 octoscan

以下是如何使用此 action 的基本示例。它适用于 push 和 pull_request 事件。
---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan
该 action 在运行时从 releases 下载 octoscan,因此 synacktiv/action-octoscan@v1 始终运行 octoscan 的最新版本,无需更新任何内容。
要复现某次运行,请使用 version 输入固定 octoscan 版本,并使用提交 SHA 固定该 action:
- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7
二进制文件会使用发布版本的 SHA256SUMS 进行校验(在此机制存在之前发布的版本不进行校验)。
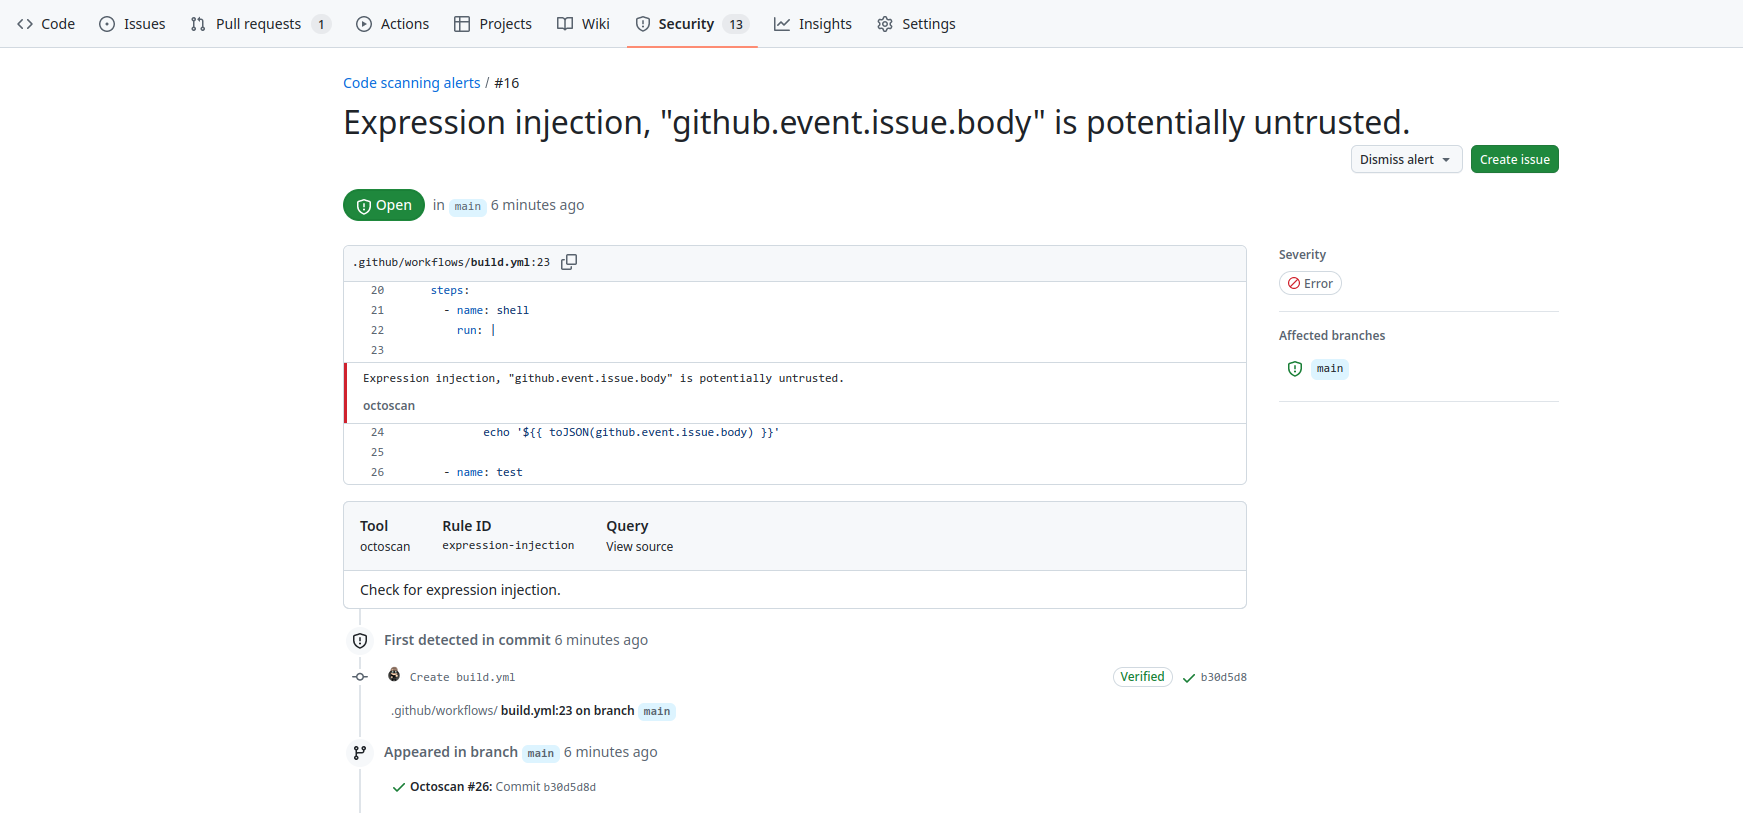
如果你对目标仓库拥有写入权限,可以在代码安全选项卡中查看安全结果:
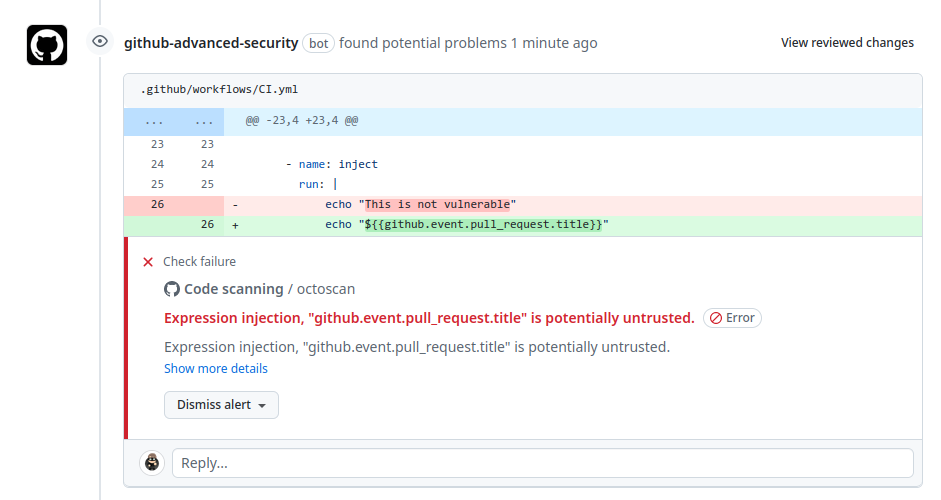
或直接在拉取请求中查看:
Inputs 基于 octoscan 的选项,你可以在此处找到它们。
以下为可选的 step.with 键:









