
 #1
 makenowjust-labs/recheck
用于检测JavaScript和Scala代码库中ReDoS(正则表达式拒绝服务)漏洞的静态分析工具,提供可信赖的正则表达式安全检查。
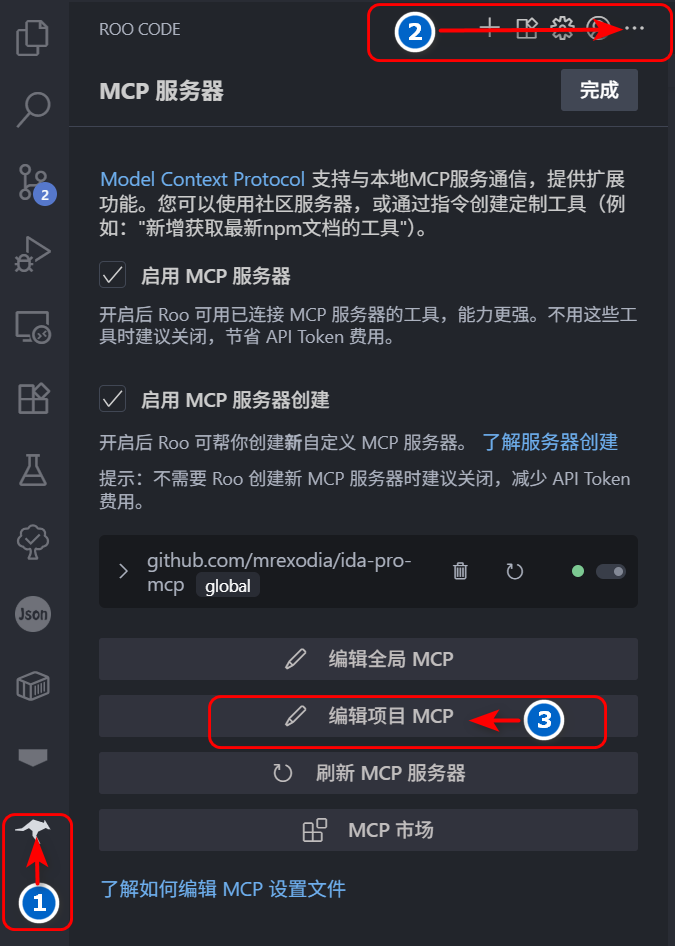 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
 designsecurity/progpilot
PHP静态应用安全测试(SAST)工具,通过执行污点分析,利用可自定义的规则和配置检测XSS、SQL注入及其他漏洞。
 robocoder/rips-scanner
RIPS - 用于检测 PHP 脚本漏洞的静态源代码分析器
 0x999-x/jsluicepp
jsluice++ 是一款 Burp Suite 扩展,旨在使用命令行工具 jsluice 对 JavaScript 流量进行被动和主动扫描。
 mhaskar/bughound
基于Elasticsearch的静态代码分析工具
 owasp/asst
OWASP ASST (自动化软件安全工具包) | 一个新颖的开源Web安全扫描器。
 noveogroup/android-check
面向Android项目的静态代码分析插件。(Checkstyle, PMD)
 xoreaxeaxeax/schrodingers-toctou
检测编译器引入的内存加载,它们会将安全的C代码转变为TOCTOU漏洞。包括自动化源码审计、基于Unicorn的二进制分析,以及对100多个项目进行的编译器/架构/编译选项遍历扫描。
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 promptfoo/modelaudit
用于 AI/ML 模型文件的安全扫描器。在部署前检测恶意代码、后门和漏洞。
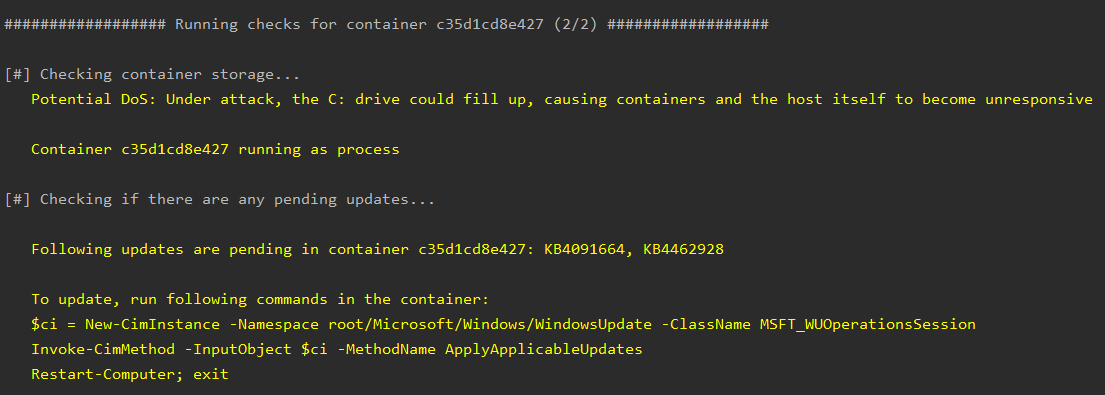 nccgroup/whalescan
Whalescan 是一款针对 Windows 容器的漏洞扫描器,它执行多项基准检查,并检查容器上的 CVE/易受攻击的软件包。

 kira2040k/php_code_analysis
静态PHP代码扫描器,可检测SQL注入、XSS、SSRF、LFI、命令注入、不安全的反序列化以及单个文件或整个目录中的其他Web漏洞。
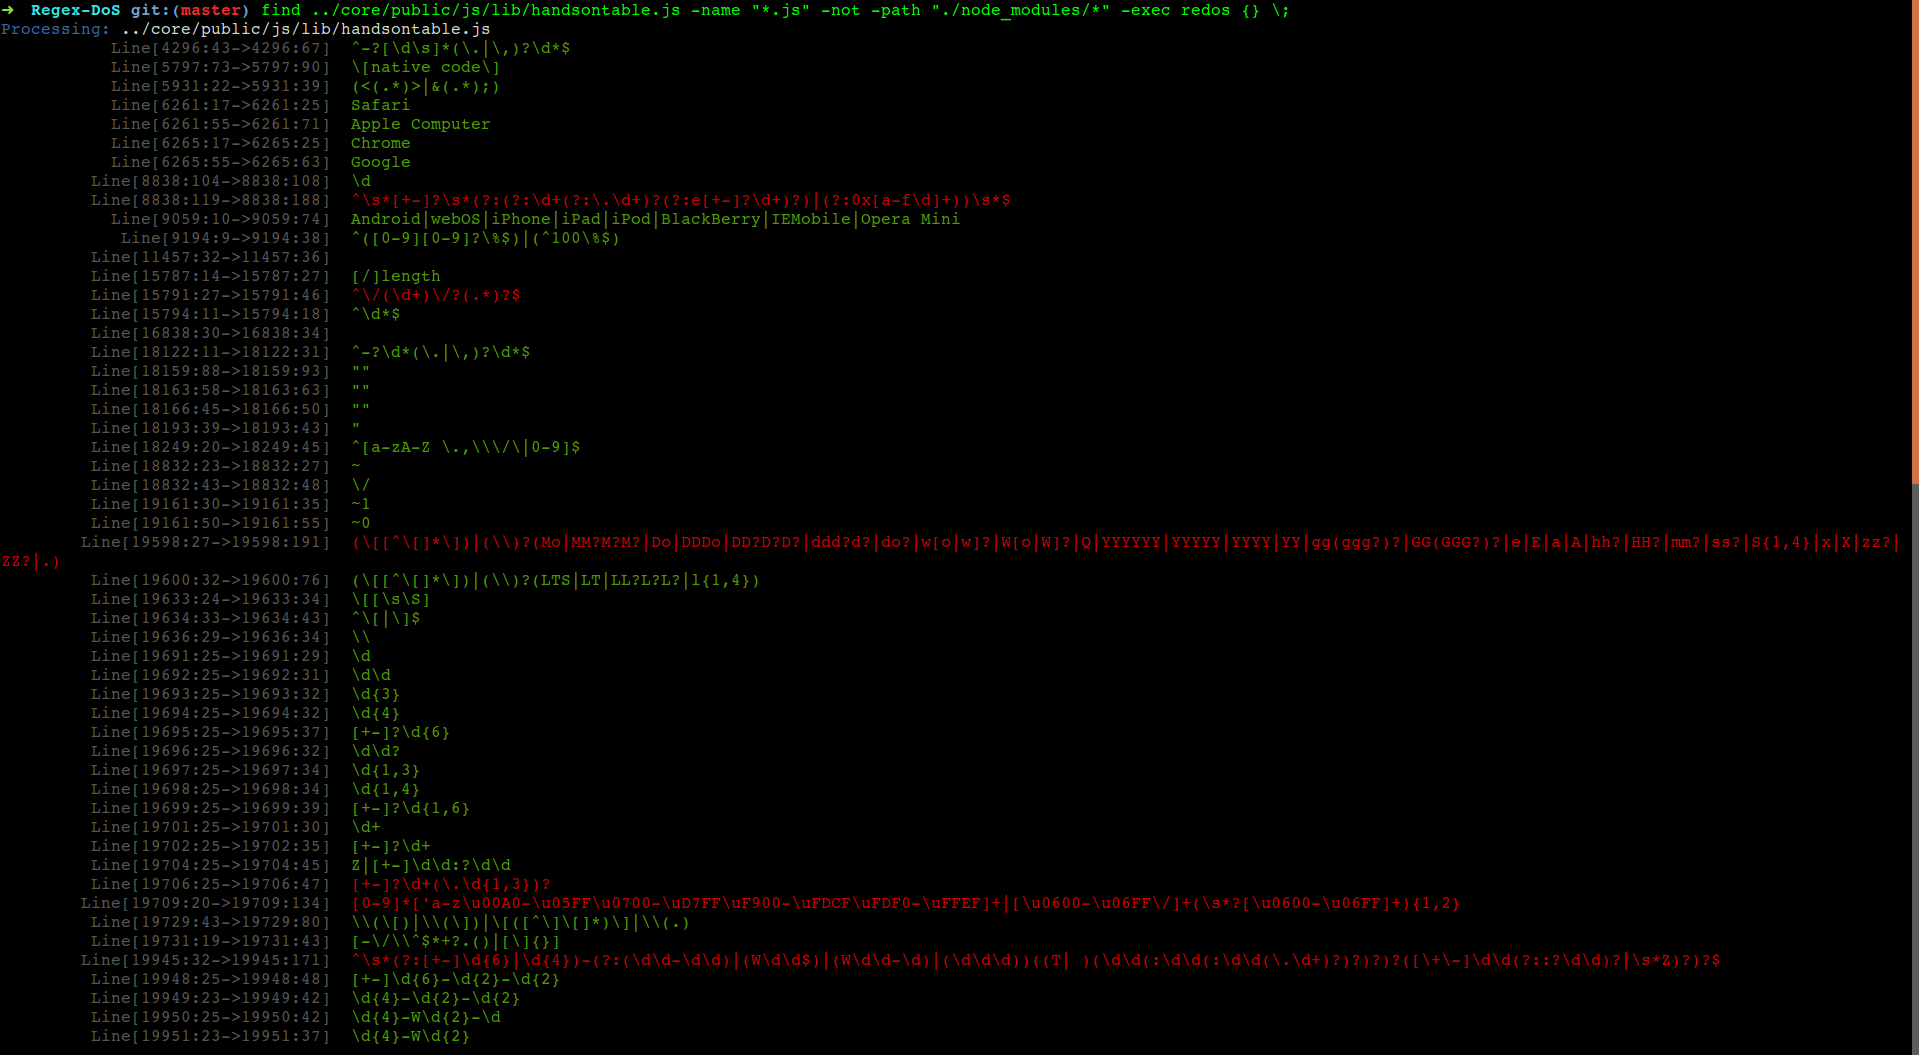 jagracey/regex-dos
:cops: :punch: 正则表达式拒绝服务(ReDoS)扫描器
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 slowql/slowql
下一代SQL静态分析器,用Rust编写。282+条规则。零误报。安全、性能、可靠性、成本、合规性、质量。14种SQL方言。离线。CI/CD就绪。









