#1
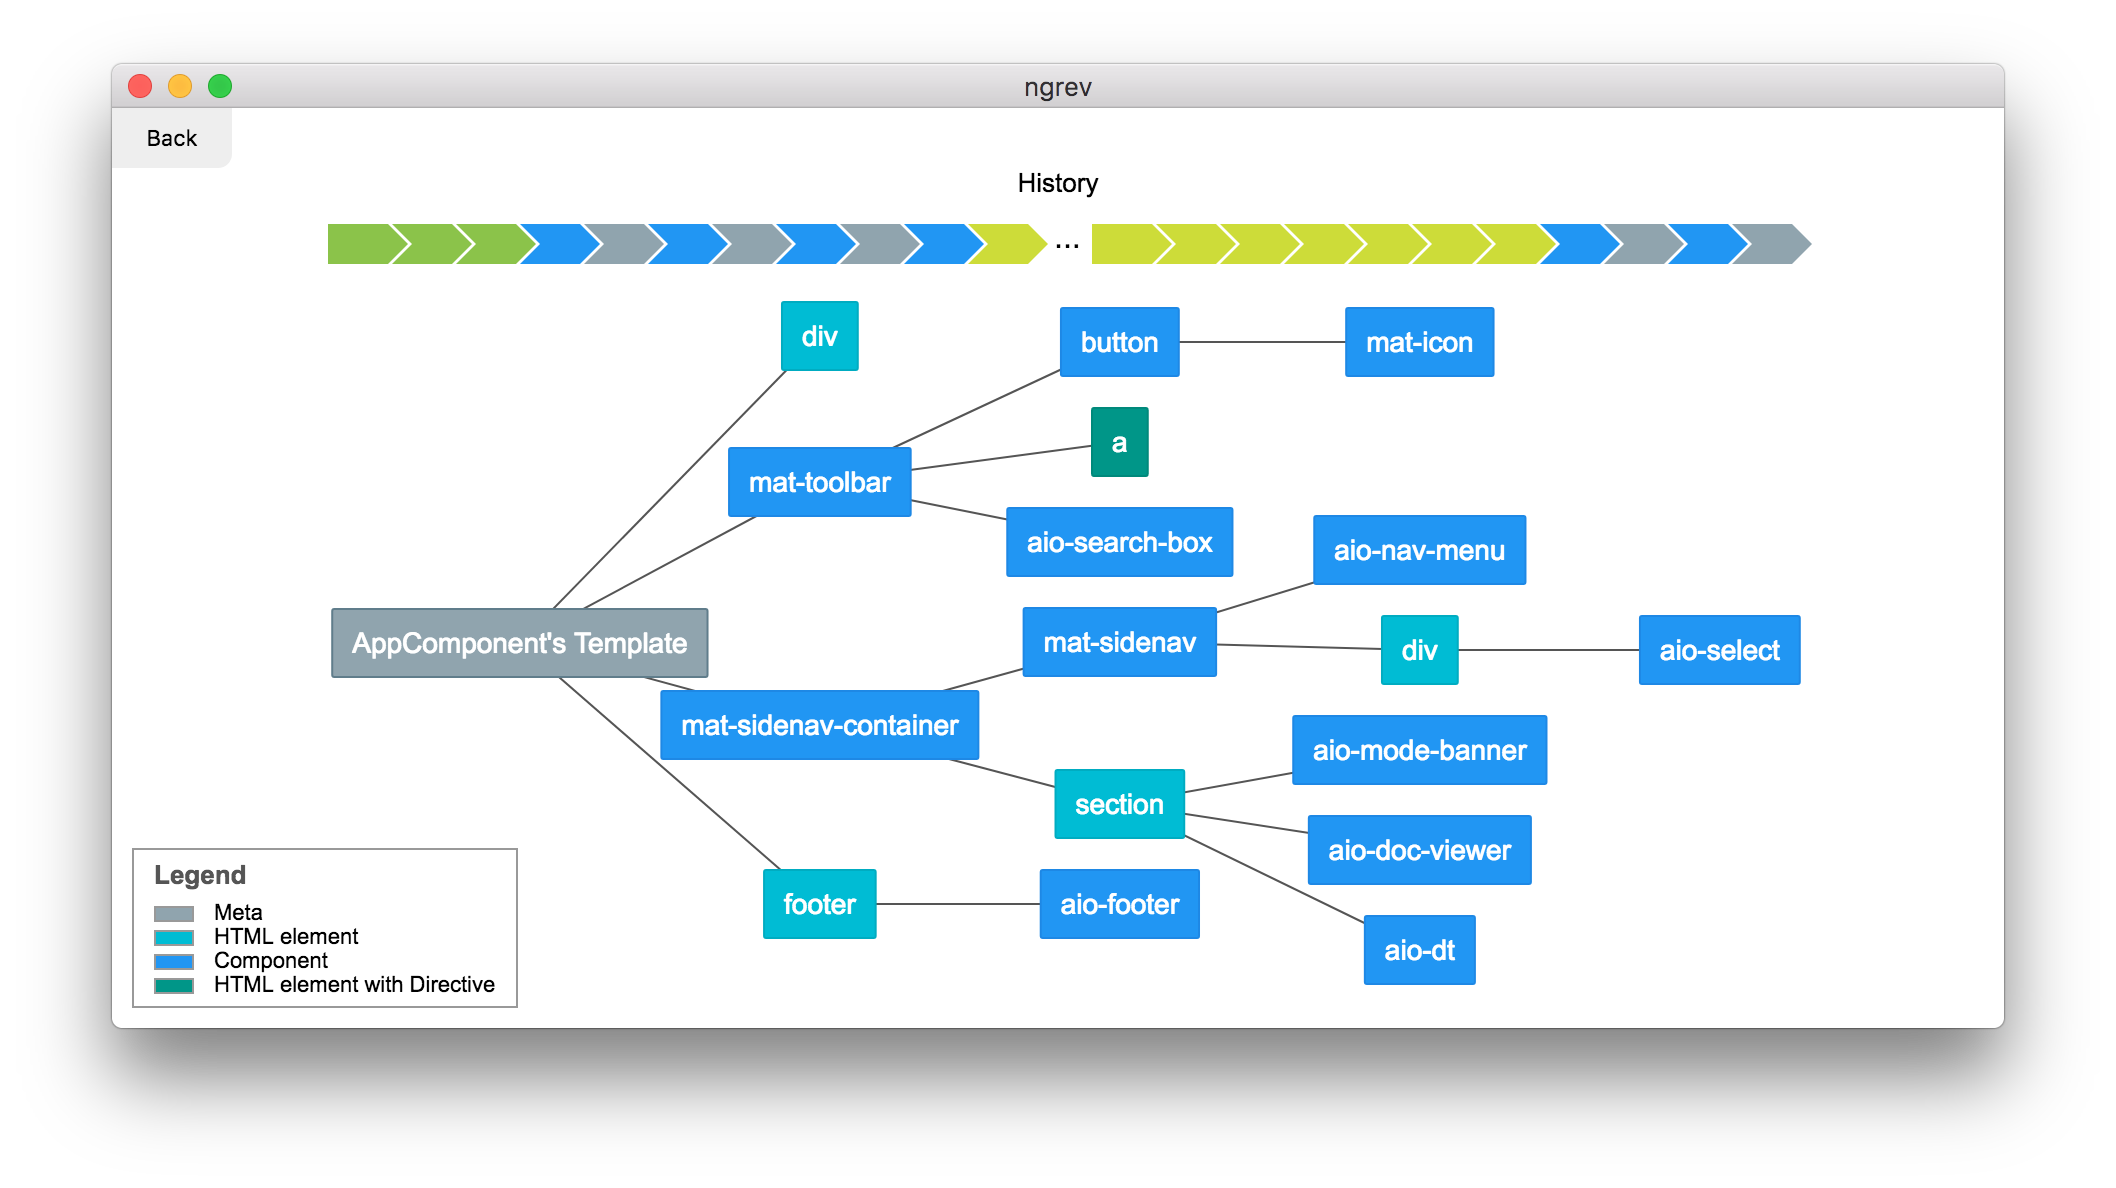
 splx-ai/agentic-radar
用于你的 LLM 智能体工作流的安全扫描器
 security-code-scan/security-code-scan
用于 C# 和 VB.NET 的漏洞模式检测器
 nccgroup/vcg
VisualCodeGrepper - 代码安全扫描工具。
 olacabs/jackhammer
Jackhammer - 一款安全漏洞评估/管理工具,旨在解决所有安全团队的问题。
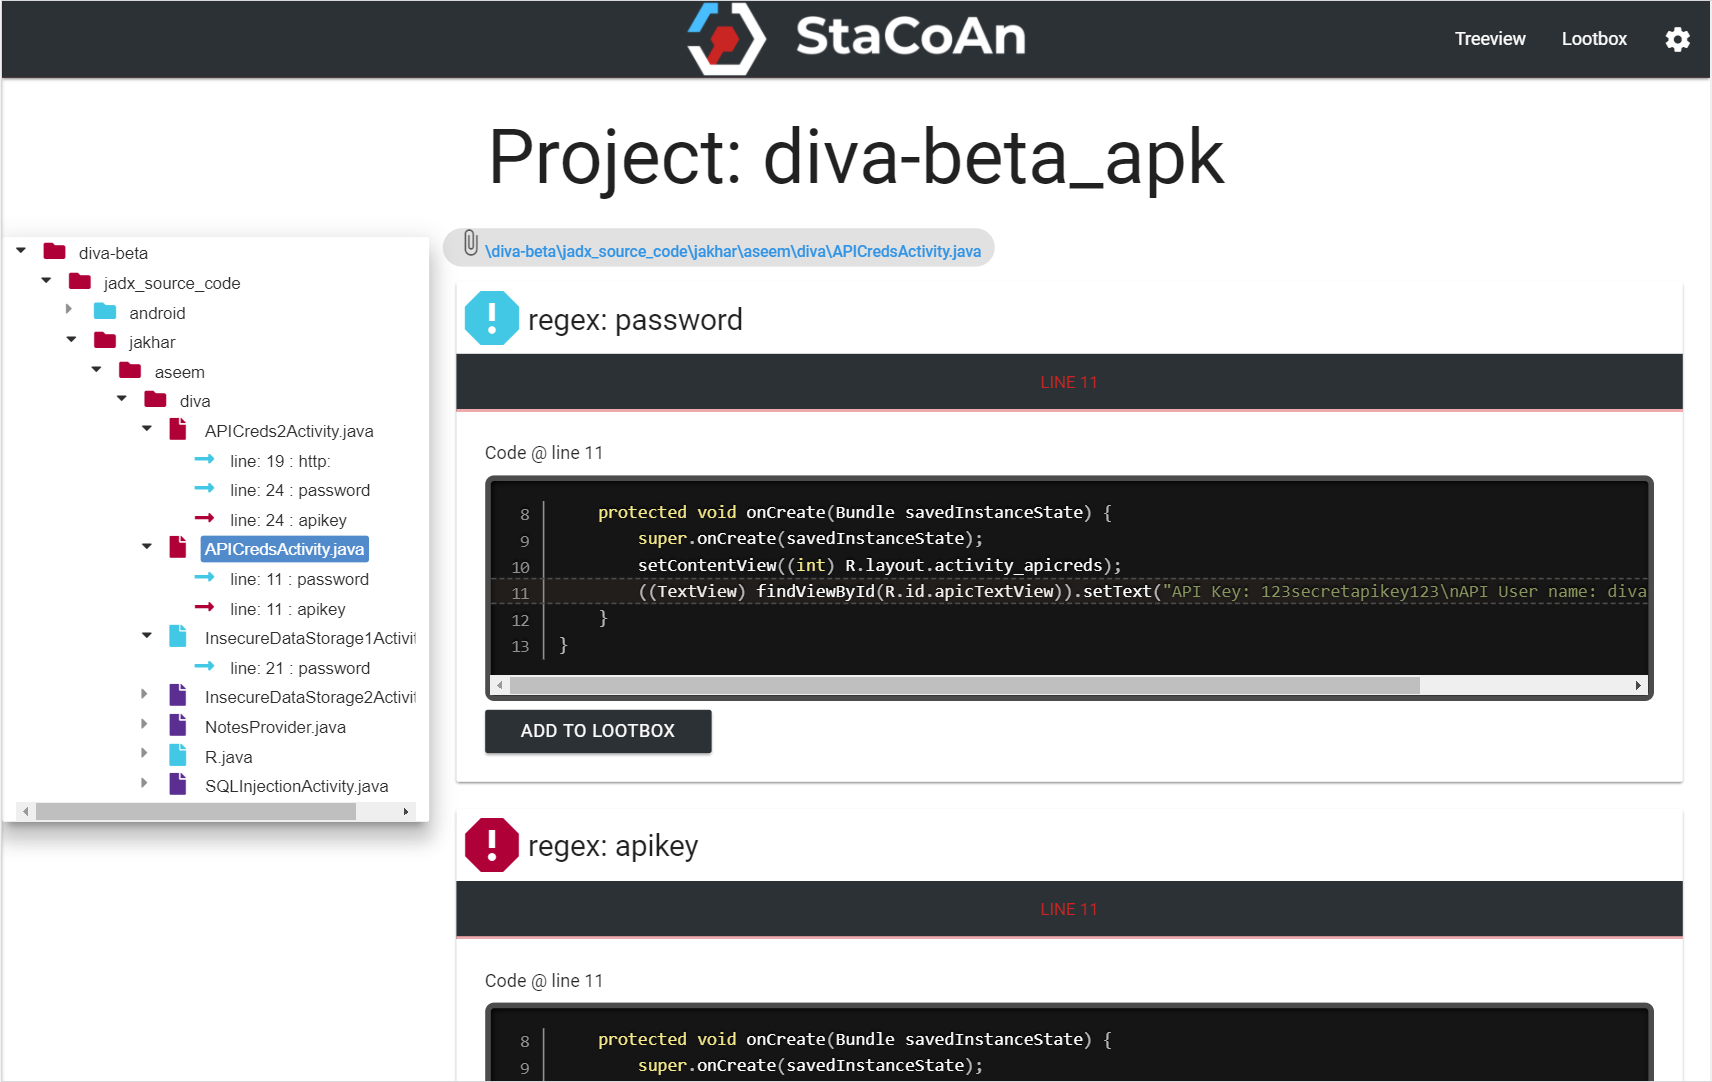 vincentcox/stacoan
StaCoAn 是一款跨平台工具,帮助开发者、漏洞赏金猎人和道德黑客对移动应用进行静态代码分析。
 0xdea/ghidra-scripts
精选的 Ghidra 脚本,用于自动化逆向工程和漏洞分析:定位不安全函数、提取反编译器伪代码、修复 Objective-C 交叉引用以及解析 MIPS 系统调用。
 whgojp/javaseclab
全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。
 ajinabraham/njsscan
面向Node.js应用的语义感知SAST扫描器,利用libsast模式匹配和semgrep语法感知分析,检测不安全代码模式。
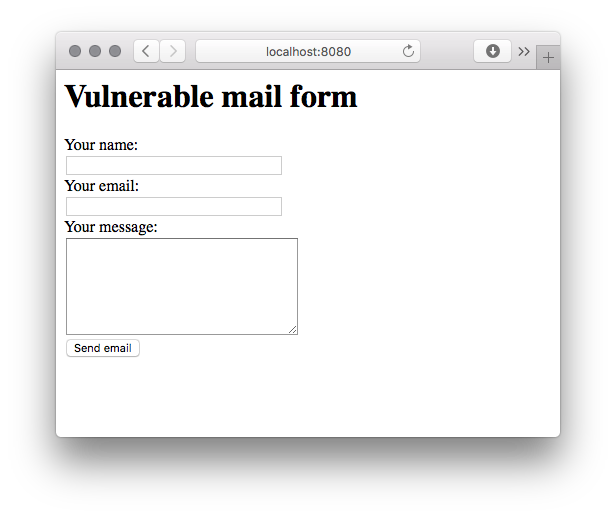 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 远程代码执行漏洞利用和易受攻击的容器
 david-a-wheeler/flawfinder
一个用于在 C/C++ 源代码中发现漏洞的静态分析工具
 cc1a2b/jshunter
jshunter 是一款命令行工具,专为分析 JavaScript 文件并提取端点而设计。该工具专注于识别敏感数据,例如 API 端点和潜在的安全漏洞,使其成为渗透测试人员和漏洞赏金猎人的必备资源。
 doyensec/regexploit
查找易受 ReDoS(正则表达式拒绝服务)攻击的正则表达式。
 githubsecuritylab/seclab-taskflow-agent
支持MCP的多智能体框架,用于声明式YAML驱动的智能体工作流,结合CodeQL集成,应用于AI辅助代码审计、漏洞分类和安全研究。
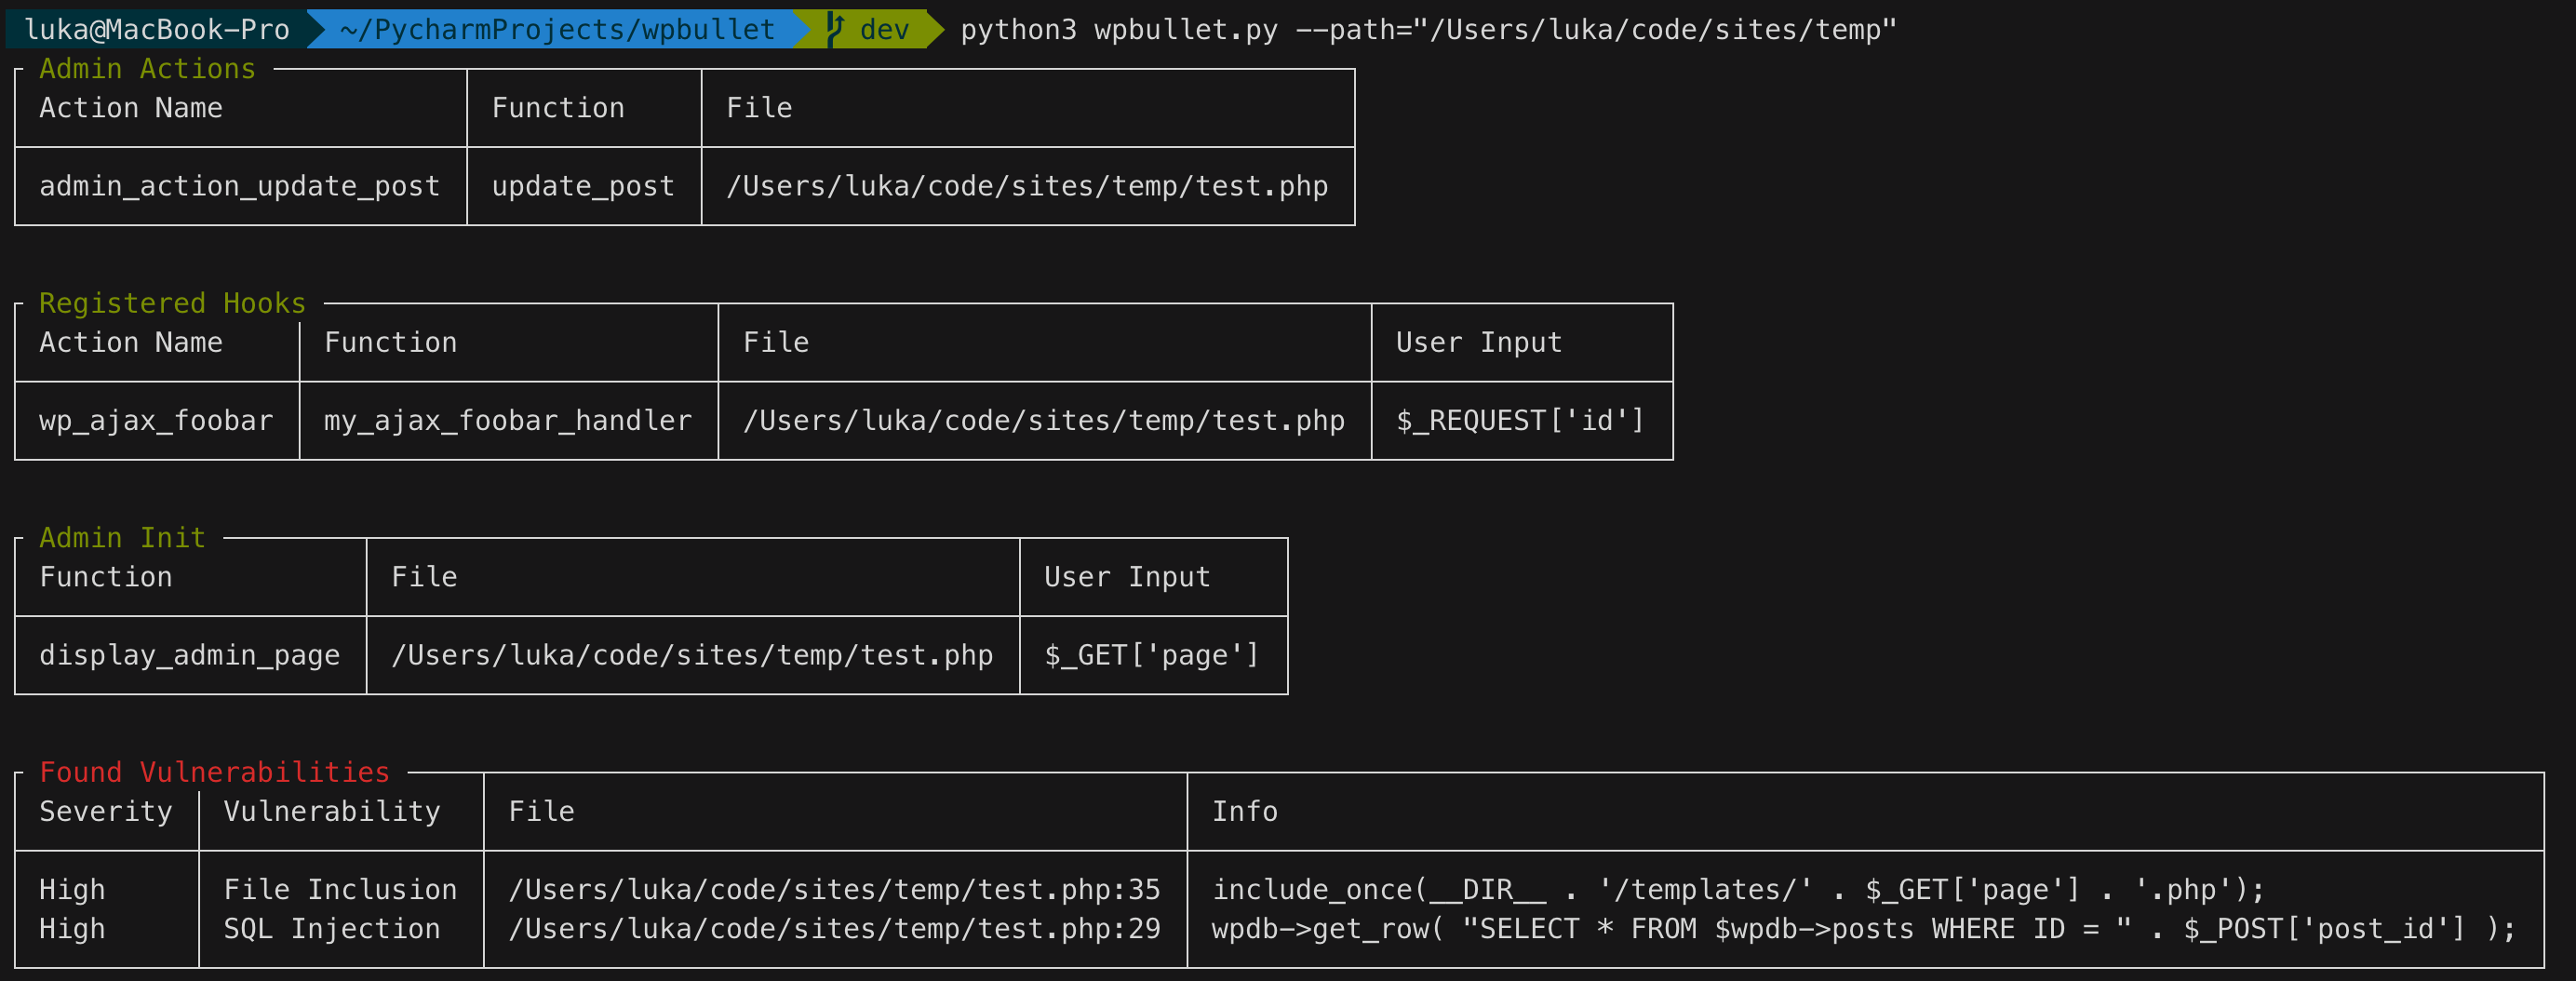 webarx-security/wpbullet
面向WordPress(及PHP)的静态代码分析
 trailofbits/multiplier
将 C/C++ 构建产物索引到可查询的整个程序数据库中,暴露 AST、token 和 IR 级别的 API,用于代码审计与漏洞分析。
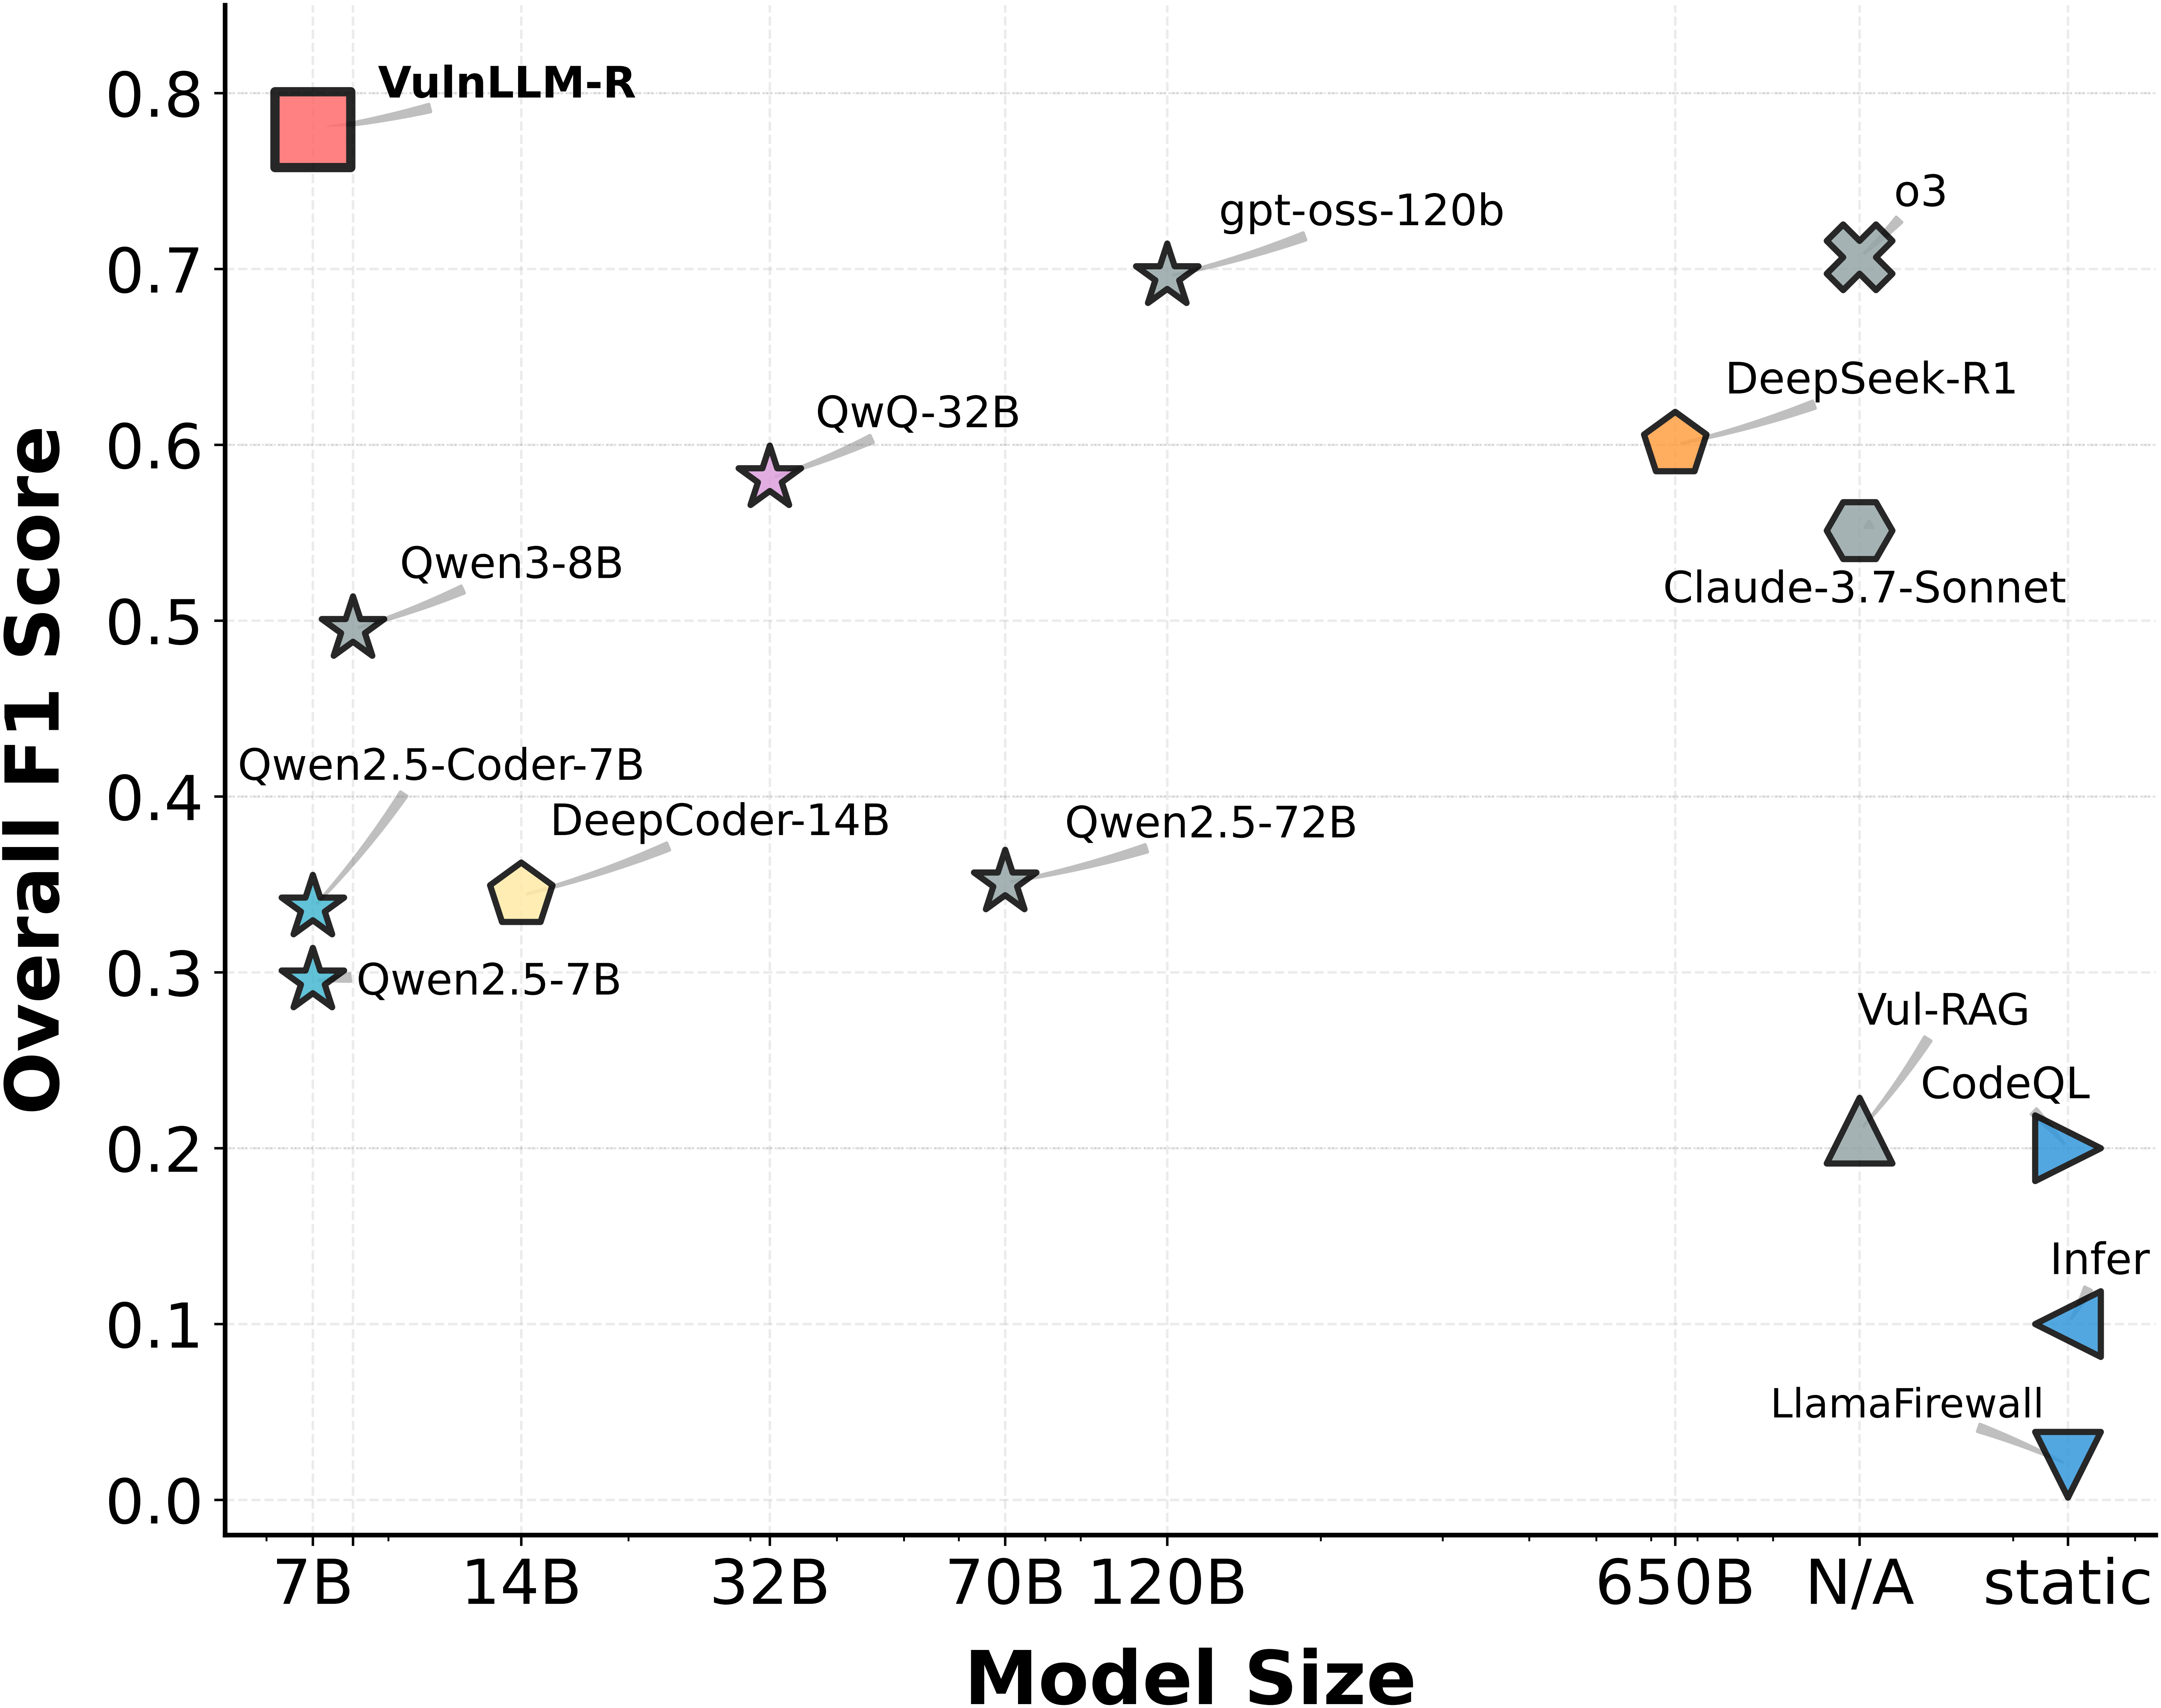 ucsb-mlsec/vulnllm-r
专用推理 LLM,用于 C/C++ 和 Python 源代码漏洞检测,包含数据集构建、SFT/DPO 训练以及结果复现脚本。
 elttam/semgrep-rules
静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。