
 #1

 microsoft/applicationinspector
一款源代码分析器,旨在快速通过静态分析并结合基于JSON的规则引擎,突出显示感兴趣的特征及其他特性,以回答'代码中有什么?'这一问题。非常适合在使用前扫描组件或检测特性级别的变化。
 owasp/devsecopsguideline
OWASP DevSecOps 指南可以帮助我们将安全作为开发流水线的一部分嵌入其中。
 bearer/bearer
代码安全扫描工具(SAST),用于发现、筛选并优先处理安全与隐私风险。
 kadenzipfel/smart-contract-vulnerabilities
智能合约漏洞及其防护方法合集
 ajinabraham/nodejsscan
nodejsscan 是一个针对 Node.js 应用程序的静态安全代码扫描器。
 wireghoul/graudit
grep rough audit - 源代码审计工具
 knostic/openant
来自 Knostic 的 OpenAnt 是领先的开源基于 LLM 的漏洞发现产品,帮助防御者主动发现已验证的安全缺陷,同时将误报和漏报降到最低。第一阶段负责检测,第二阶段负责攻击。幸存下来的才是真实漏洞。
 zegl/kube-score
Kubernetes 对象分析与改进可靠性和安全性的建议。kube-score 主动防止 Kubernetes YAML 和 Charts 中的停机与错误。用于 Kubernetes 的静态代码分析。
 controlplaneio/kubesec
Kubernetes 资源的安全风险分析
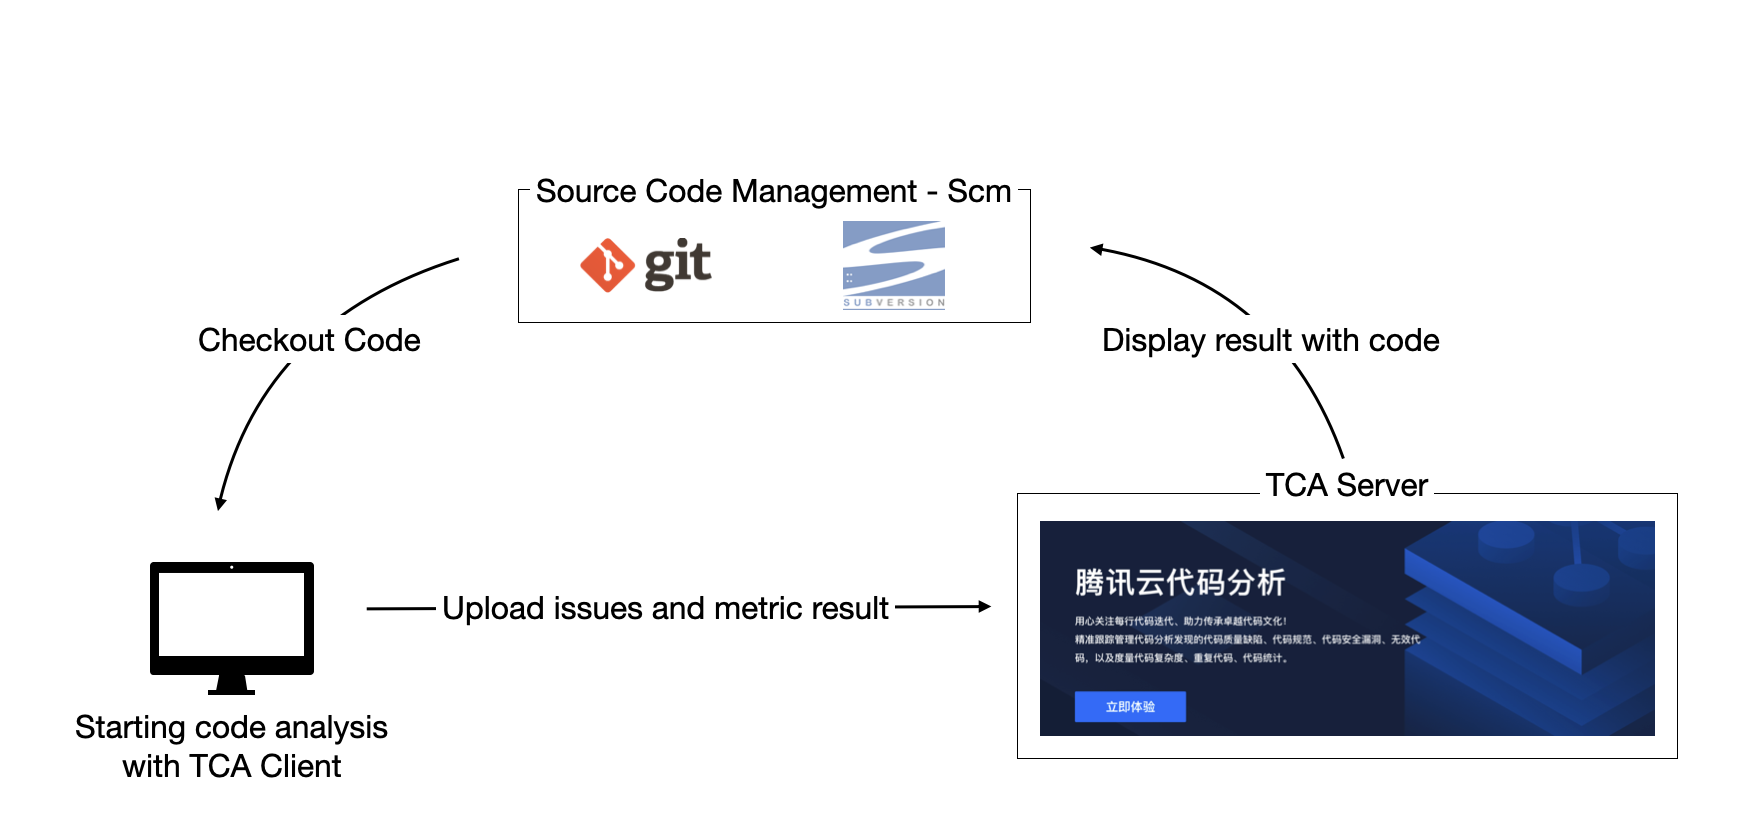 tencent/codeanalysis
企业级静态代码分析平台,支持多语言、安全漏洞检测、代码质量度量以及DevOps集成,实现持续监控。
 python-security/pyt
用于检测 Python Web 应用程序中安全漏洞的静态分析工具
 behisecc/vibesec-skill
这项技能帮助Claude编写安全代码并防止常见漏洞。
 0xdea/semgrep-rules
我收集的Semgrep规则,用于促进漏洞研究。
 zupit/horusec
Horusec 是一个开源工具,只需一条命令即可增强项目中漏洞的识别能力。
 nealbridges/vulnhunter
Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。
 stelligent/cfn_nag
CloudFormation 模板的 lint 检查工具
 pantheon-security/medusa
AI 优先的安全扫描器。v2026.7 新增:Claude Code 失陷检测——在克隆前审查 .claude/ 钩子、权限与技能——另配备常驻的 AI 攻击特征扫描器,以及原生 Rust 与 PHP 规则。此外:medusa scan --git 可审查任意仓库,medusa secrets…






