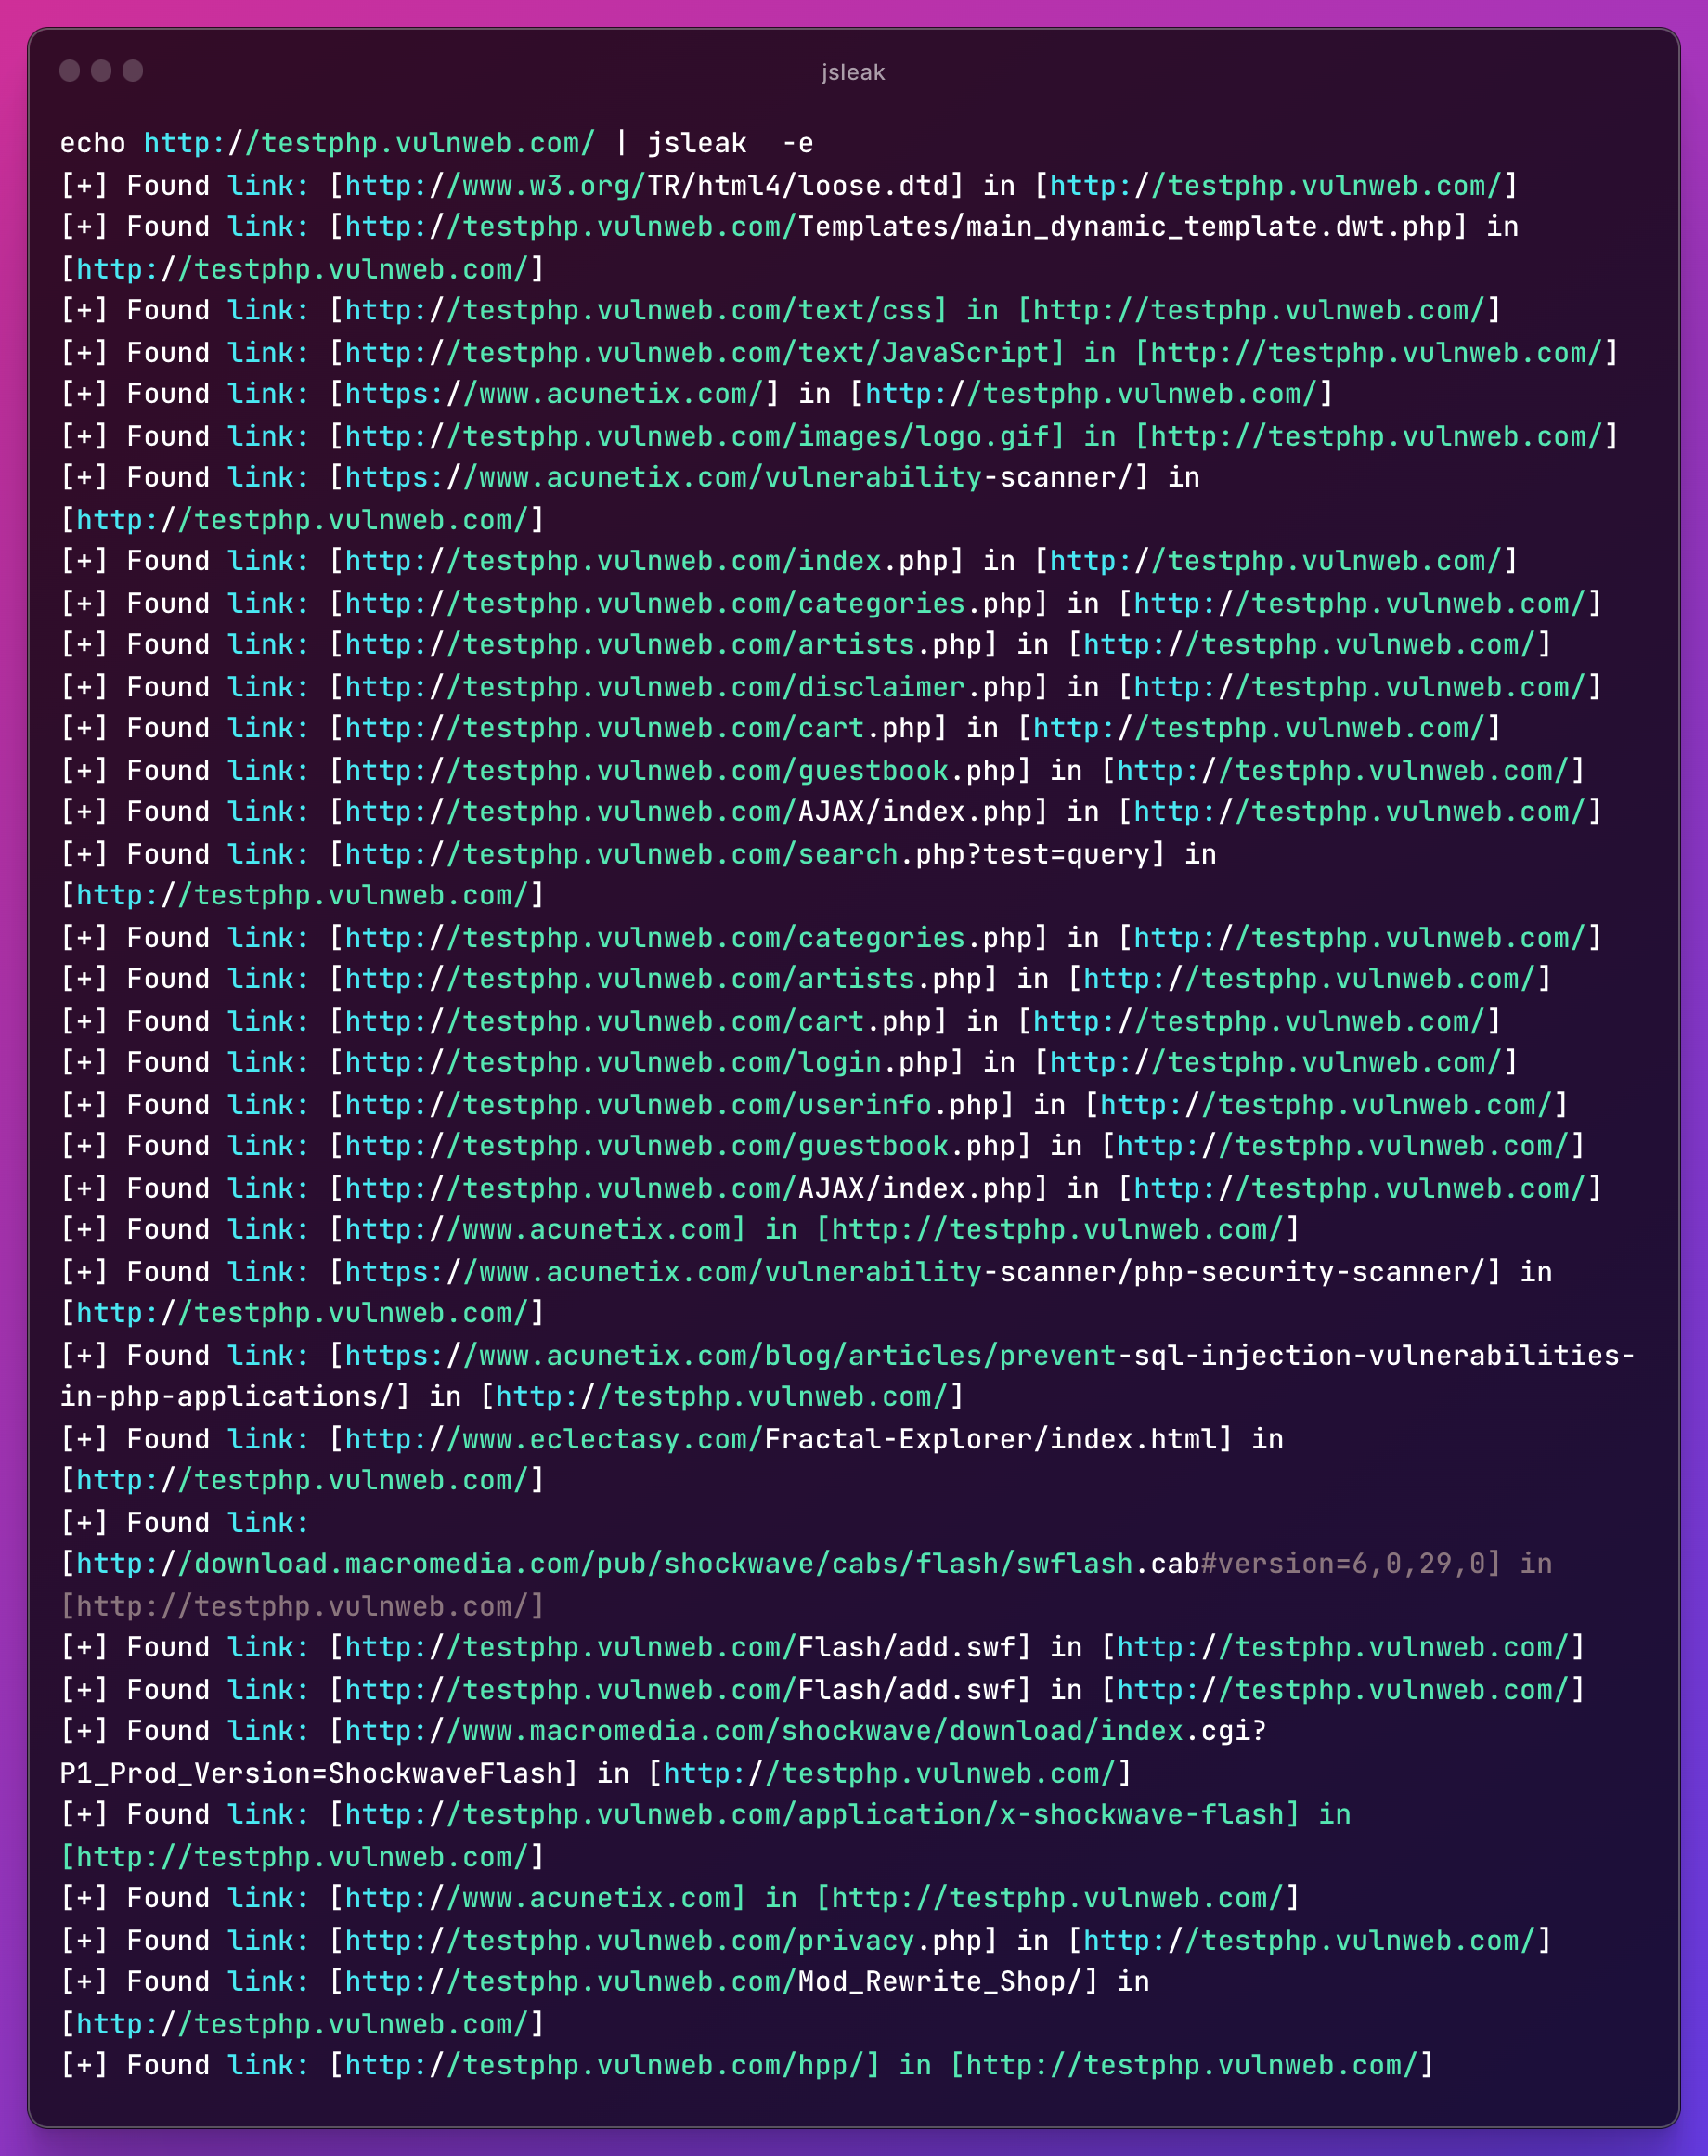
#1
 bishopfox/dufflebag
搜索暴露的EBS卷中的机密
 manuelschipper/nah
a guard that blocks catastrophic agent actions
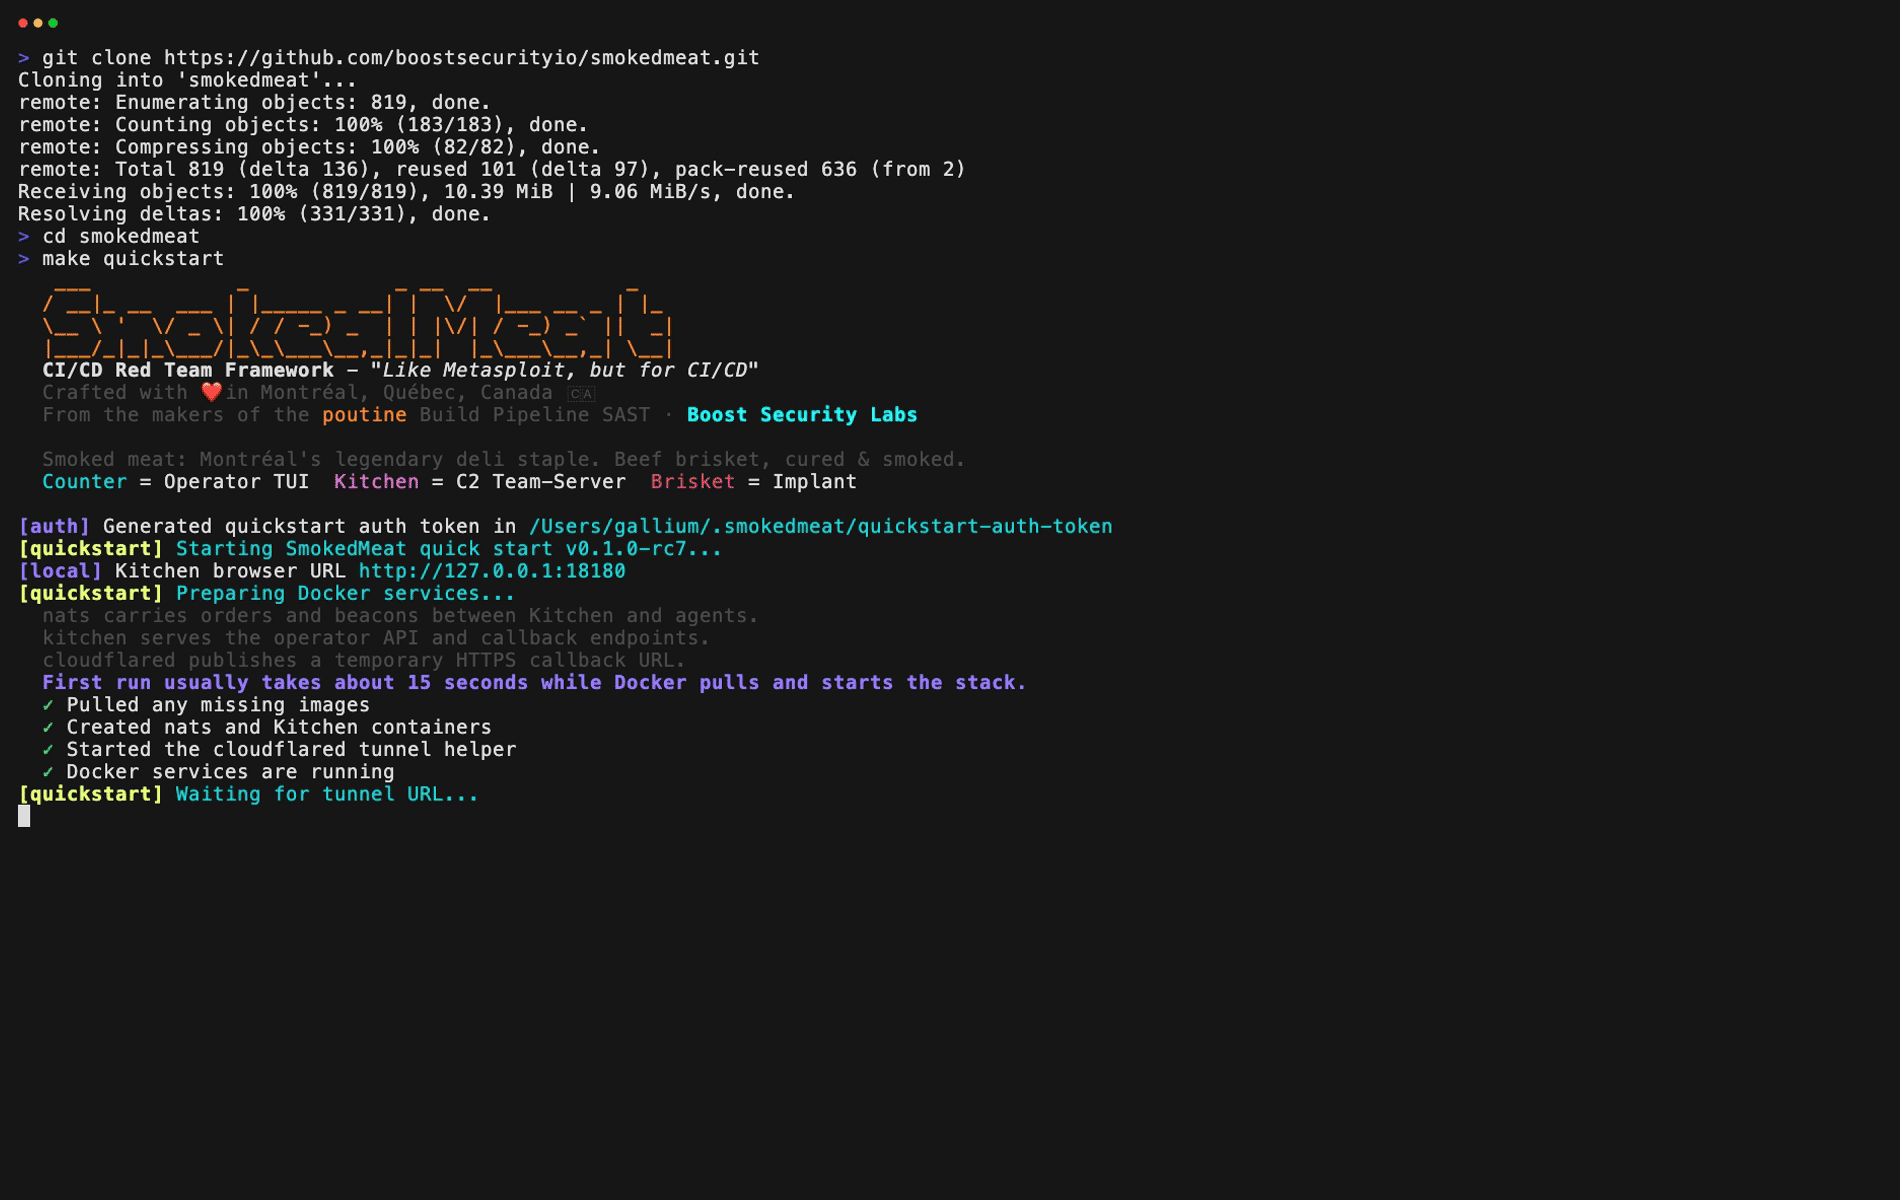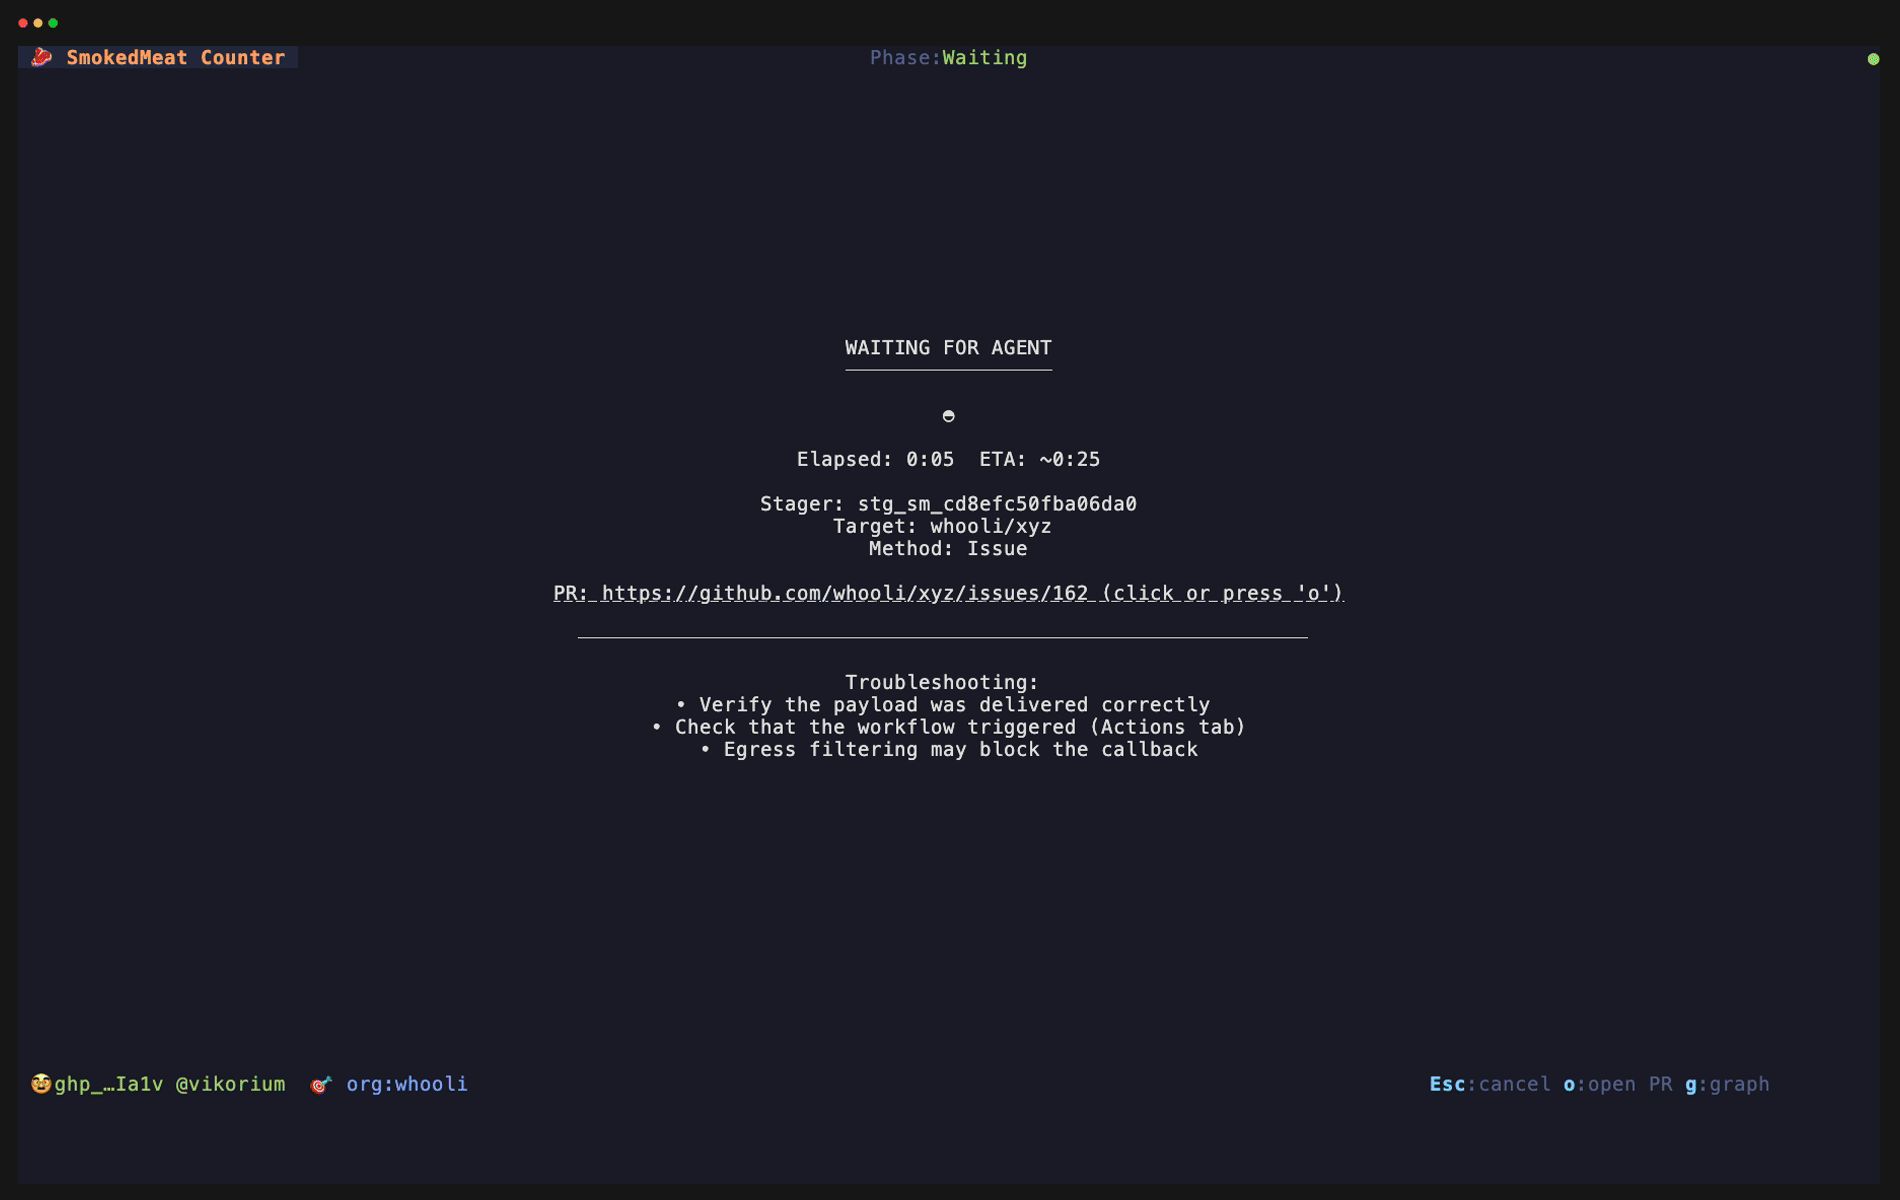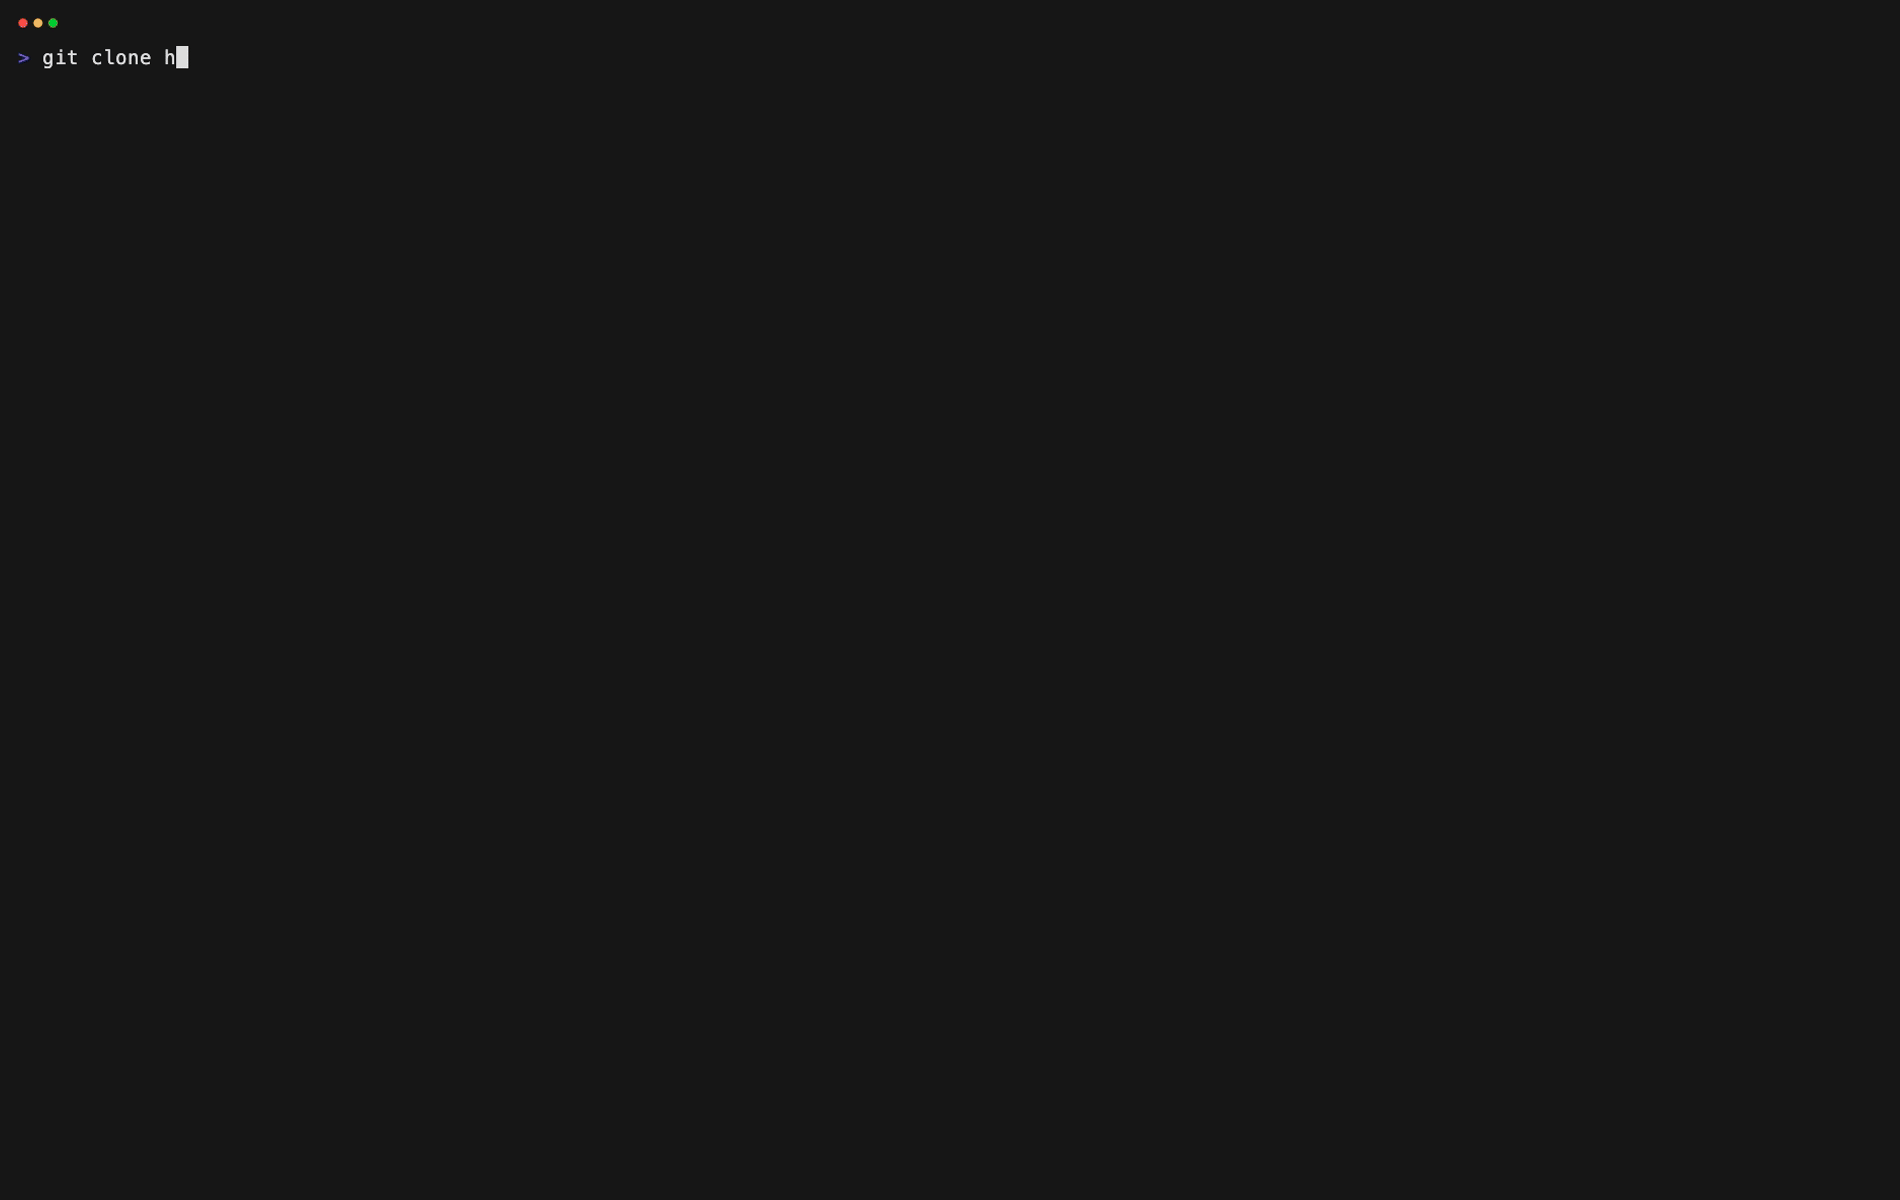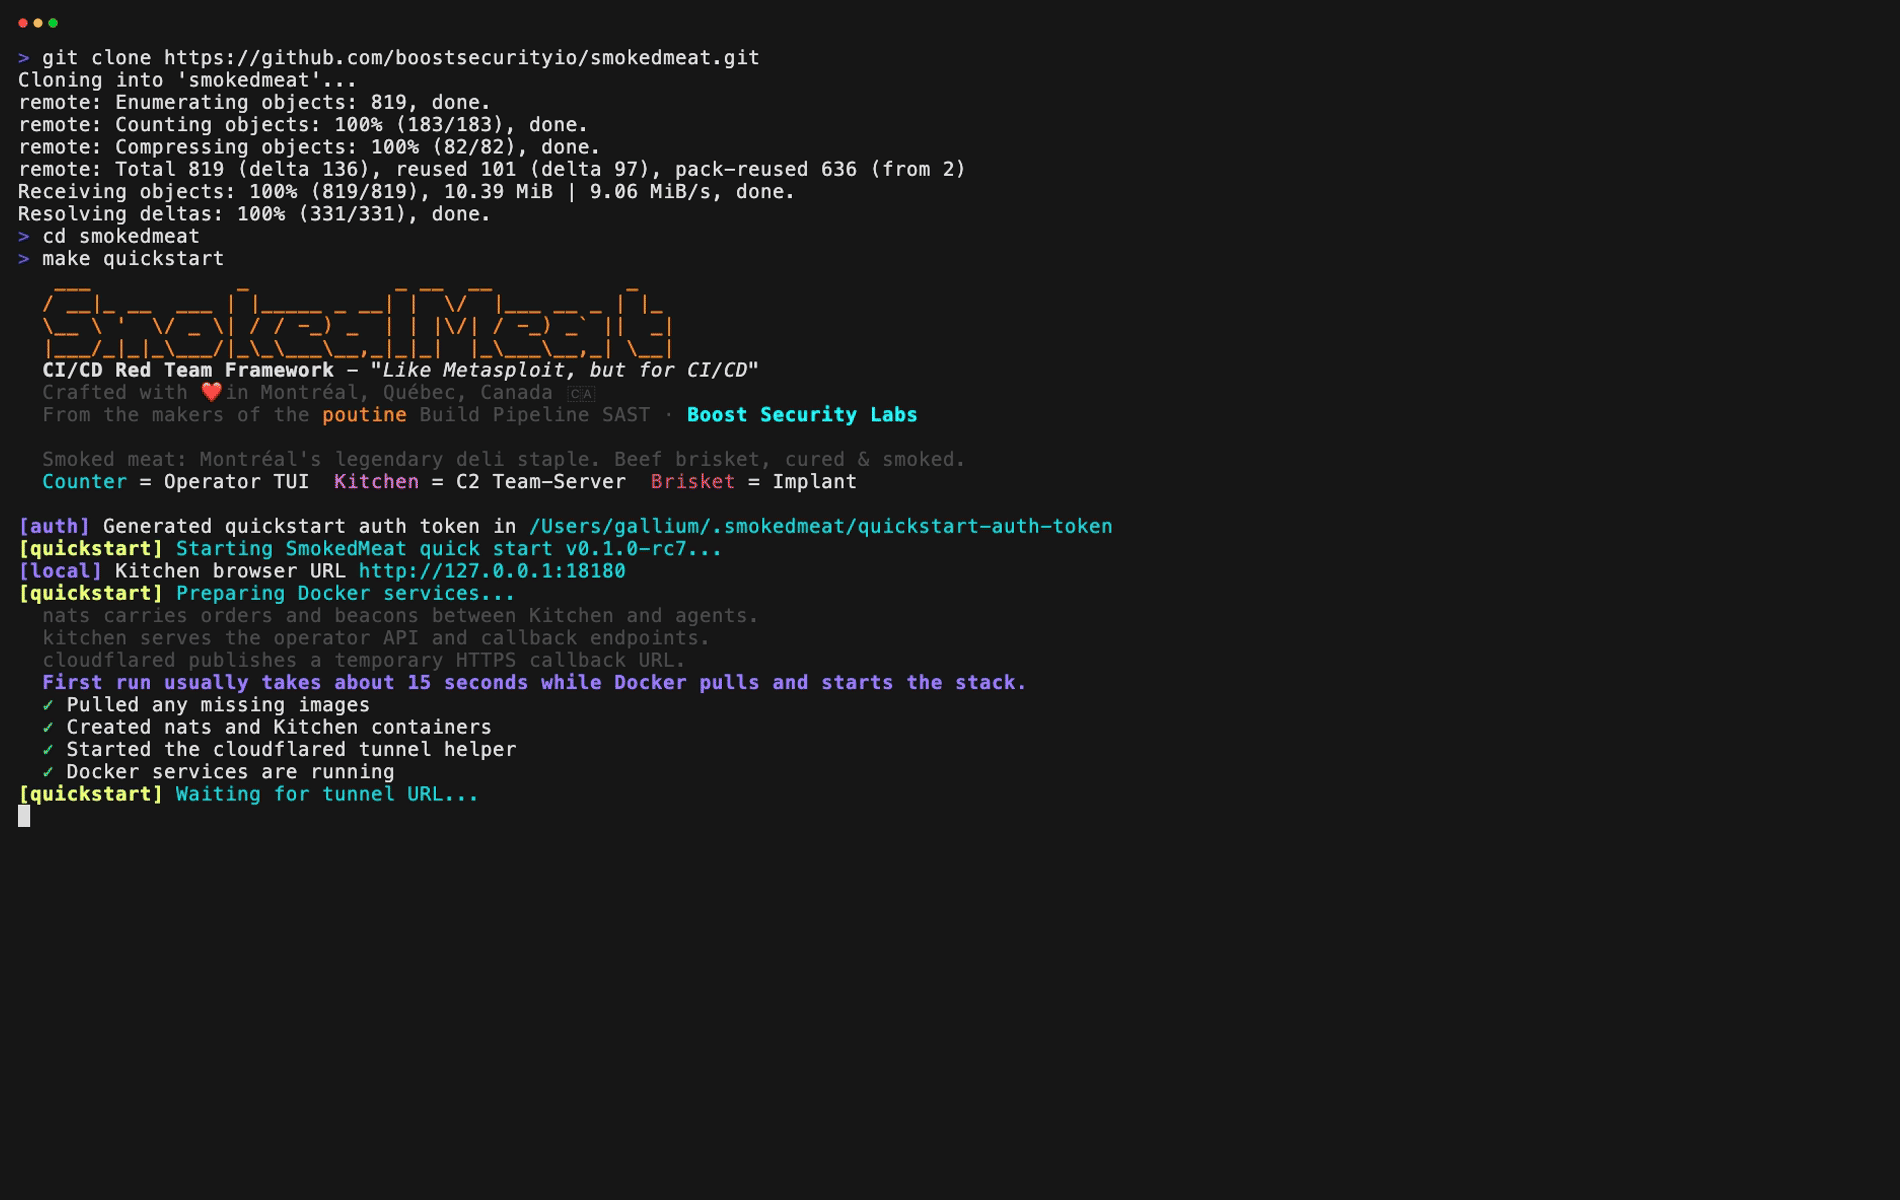 boostsecurityio/smokedmeat
一个用于演示构建管道安全风险的 CI/CD 红队框架。
 cybertix-pvt-ltd/one-liner-collections
该仓库包含带描述和安装要求的 One Liners 列表。
 watchdogsecurity/porch-pirate
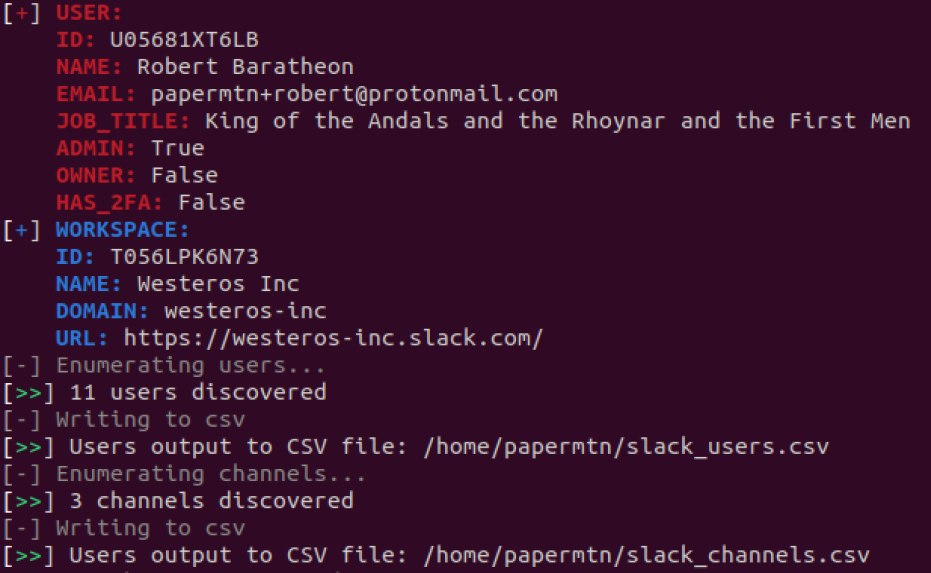
Porch Pirate 是最全面的 Postman 侦察/开源情报(OSINT)客户端和框架,可自动发现和利用提交到工作区、集合、请求、用户和团队中的 API 端点与秘密信息。Porch Pirate 既可以作为客户端使用,也可以集成到你自己的应用程序中。
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 undeadsec/swaggerspy
自动化OSINT工具,扫描SwaggerHub API文档,使用基于正则表达式的检测来发现暴露的密钥、凭证和敏感信息。
 rderaison/bromure
面向智能体编程和网页浏览的恰当沙盒隔离
 synacktiv/nord-stream
Nord Stream 是一款工具,允许你通过部署恶意流水线来提取存储在 CI/CD 环境中的机密信息。它目前支持 Azure DevOps、GitHub 和 GitLab。
 corgea/sighthound
基于Tree-sitter的静态漏洞扫描器,支持模式匹配和污点流分析,适用于多语言源代码。输出结果支持文本、JSON、CSV或SARIF格式,可集成CI/CD。
 cynative/cynative
只读 AI 代理,可查询你的云、代码和运行时基础设施,以发现错误配置、泄露的机密和权限提升路径,并提供经过验证、有证据支持的结果。
 bountystrike/bountystrike-sh
穷人(富人?)的漏洞赏金管道 https://dubell.io
 ewenquim/entropy
扫描代码库中高熵行以检测潜在秘密的CLI工具,支持自定义文件扩展名和Top-N筛选。
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
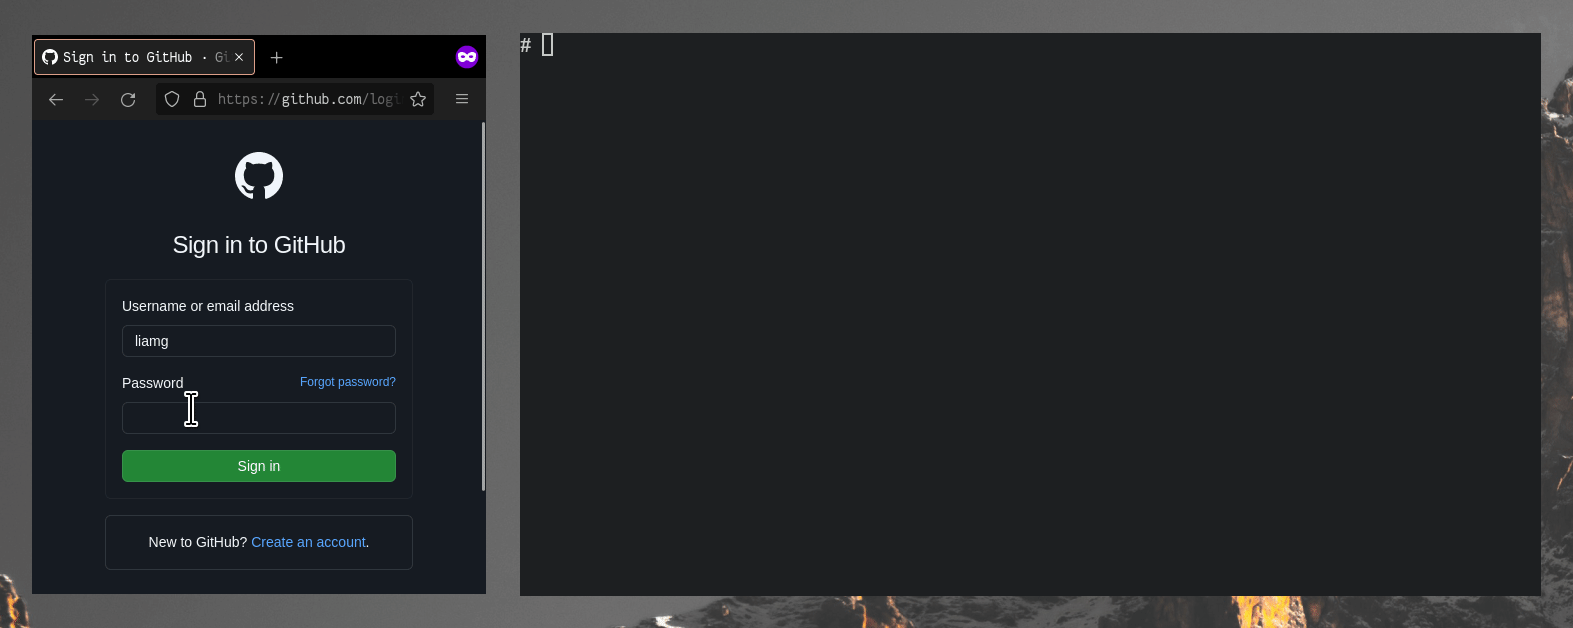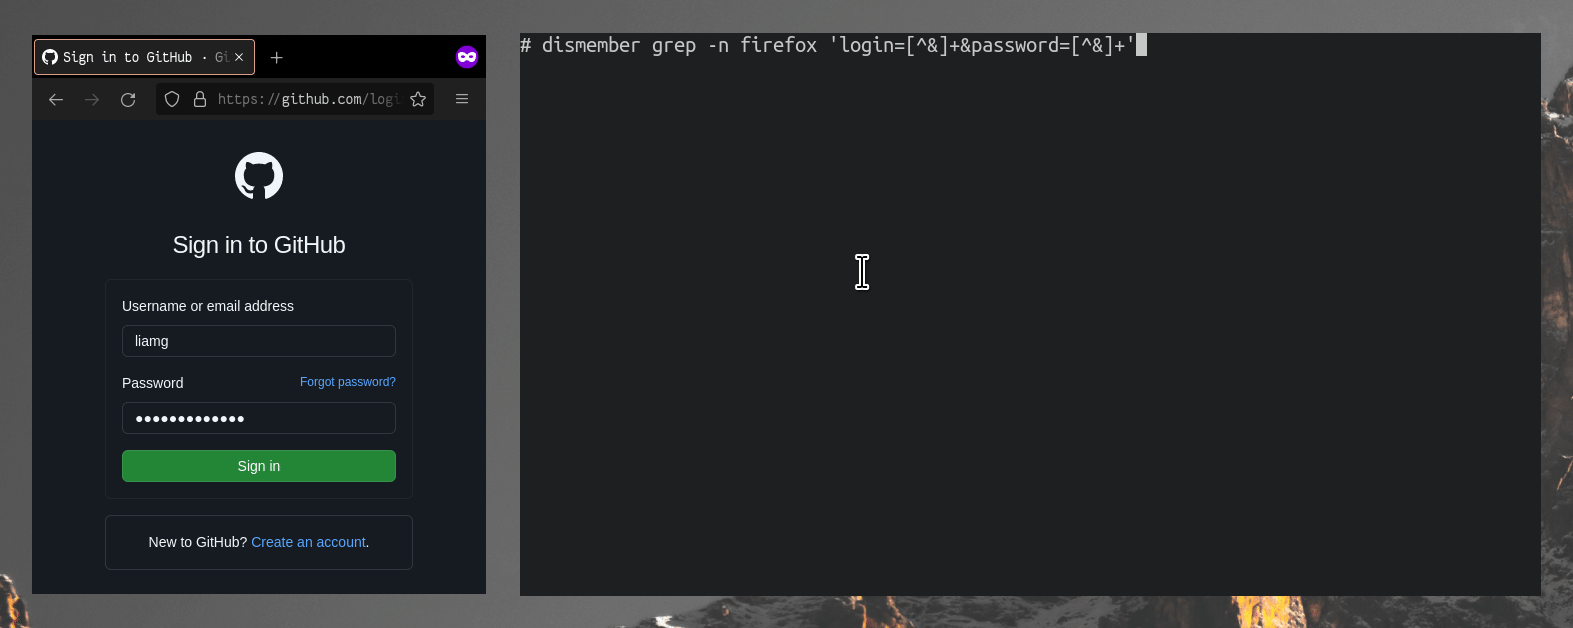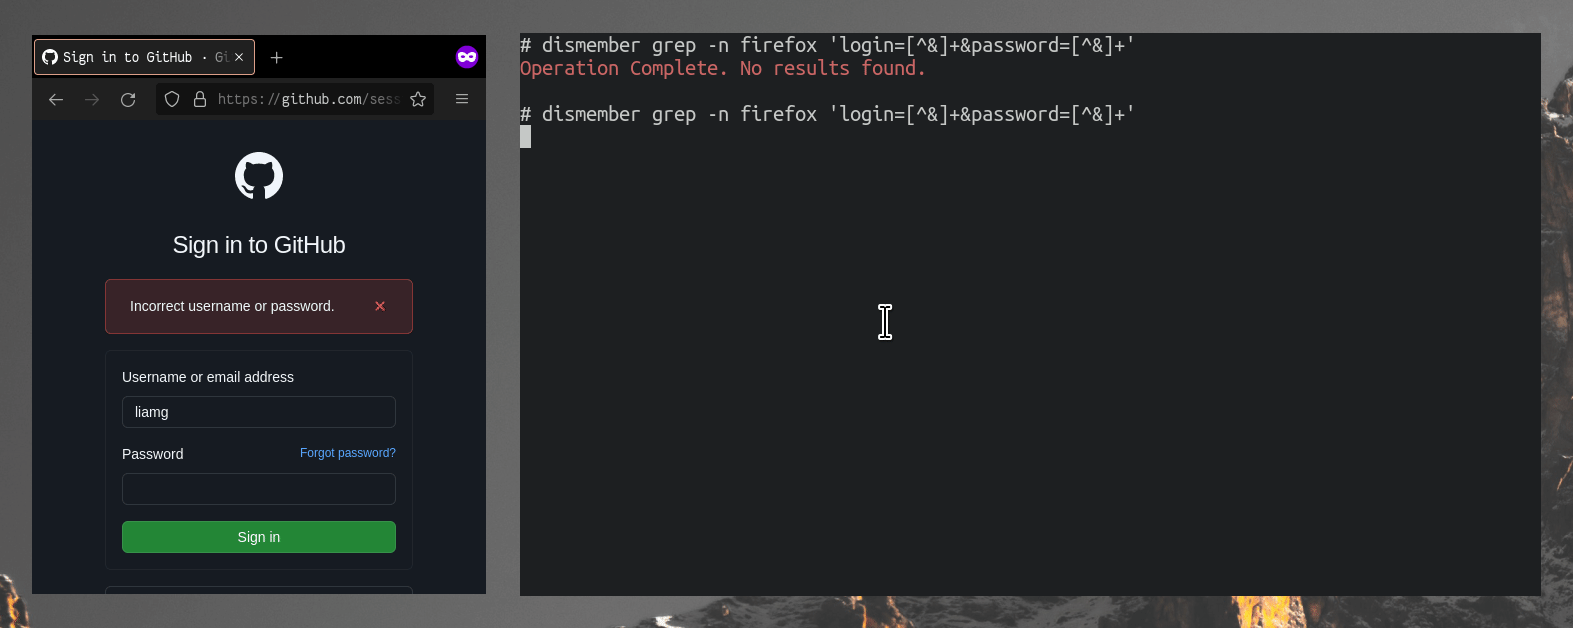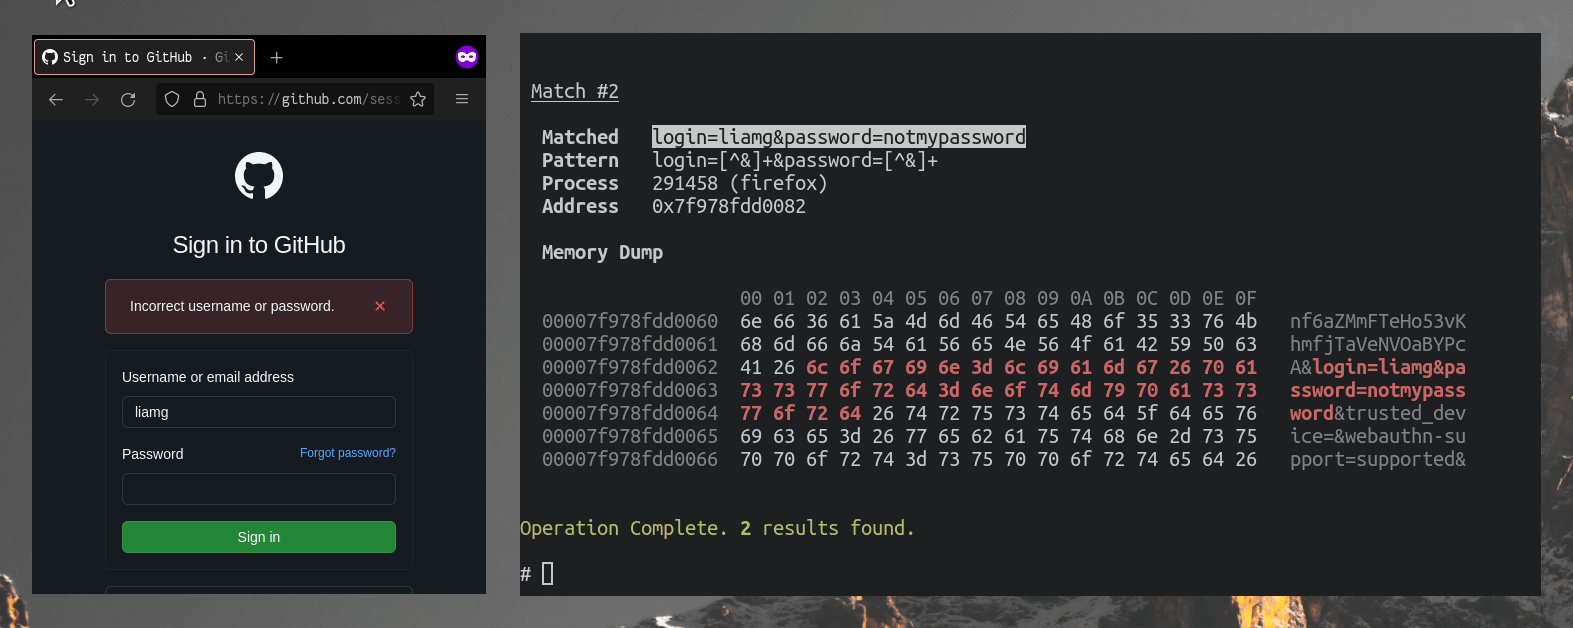 liamg/dismember
:knife: 扫描内存以查找秘密等。也许最终会成为一个完整的 /proc 工具包。
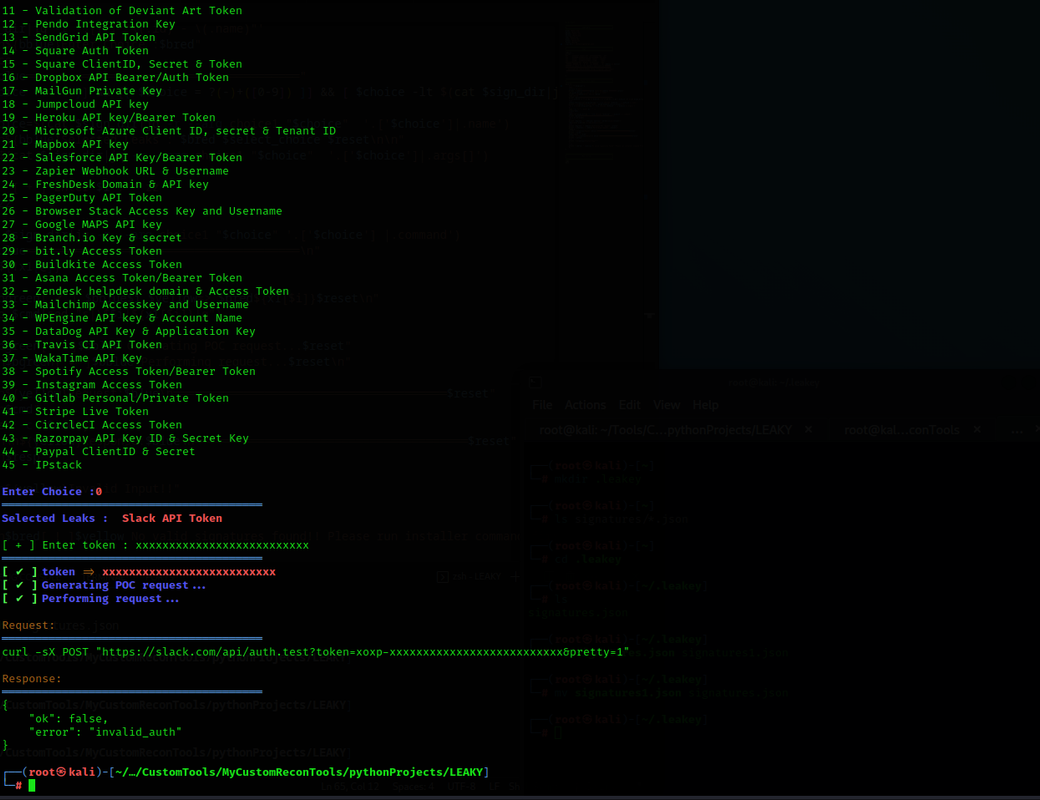 rynosec/leakey
使用基于JSON的可定制签名检查来验证泄露的API令牌和密钥。专为渗透测试人员和漏洞猎人设计,以判断暴露凭据的影响。