#1
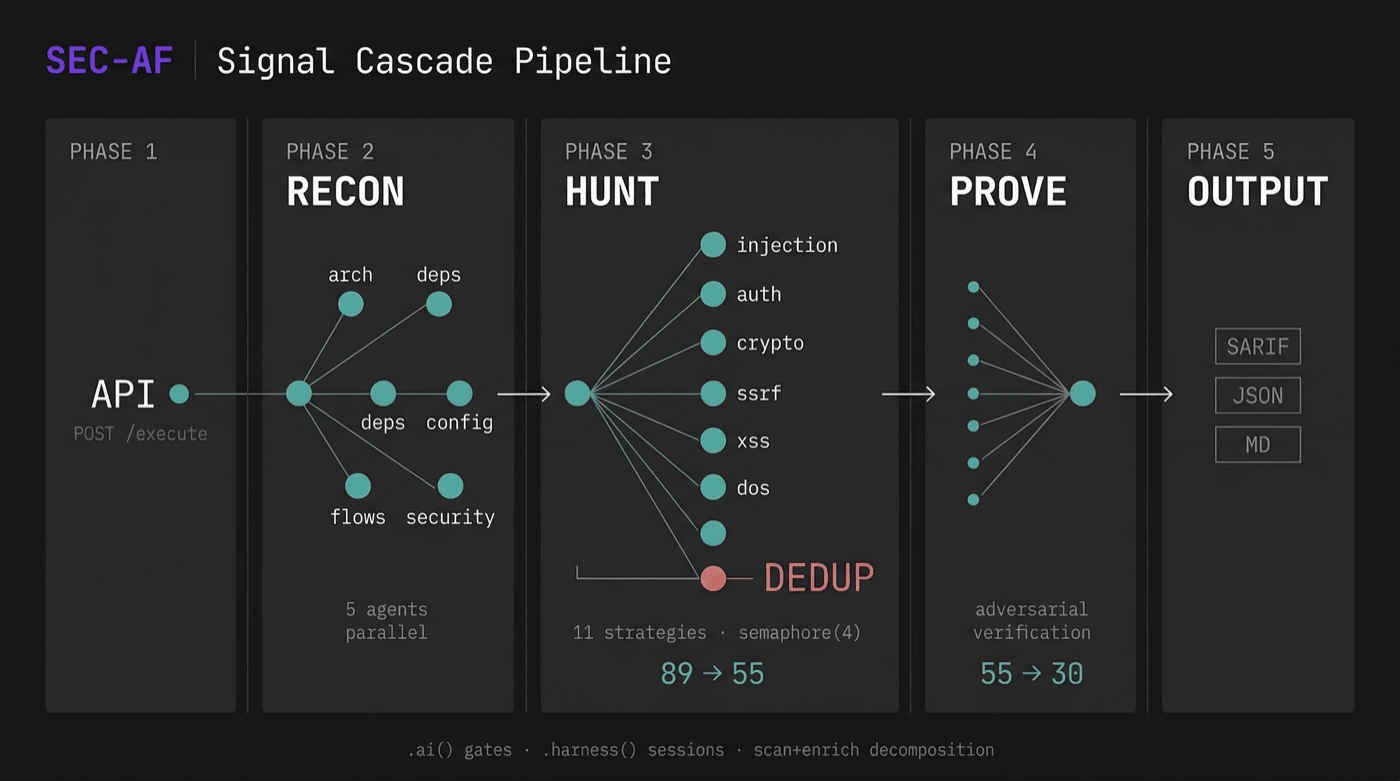
 agent-field/sec-af
基于AgentField的AI原生代码安全审计器,通过判定、追踪和可操作证据证明可利用性。
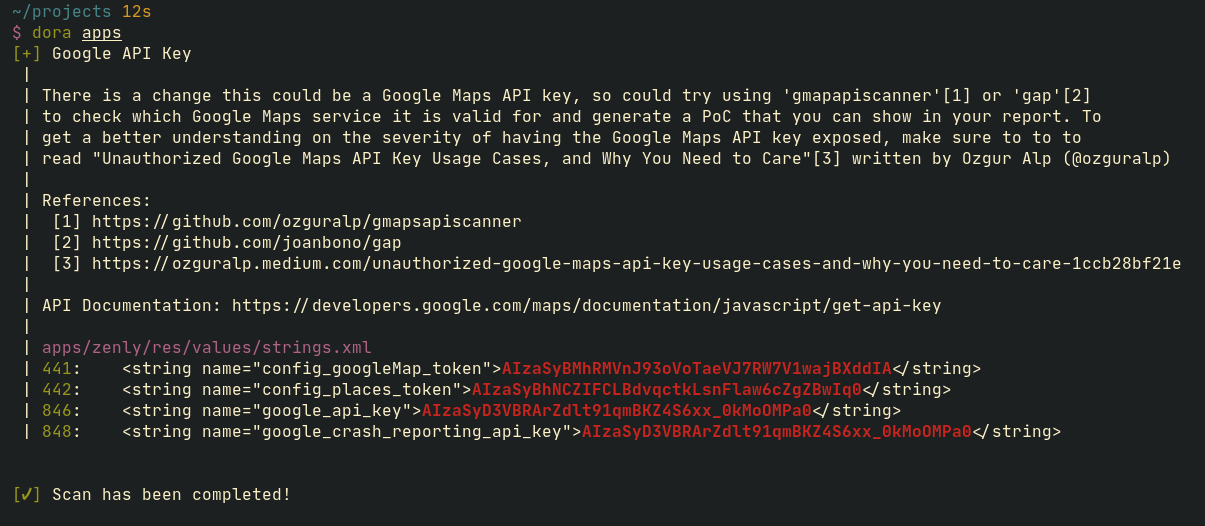 sdushantha/dora
基于正则表达式查找暴露的API密钥,并获取部分已发现密钥的利用方法。
 josehelps/git-wild-hunt
一个用于在GitHub上搜寻凭证的工具,又名git*hunt
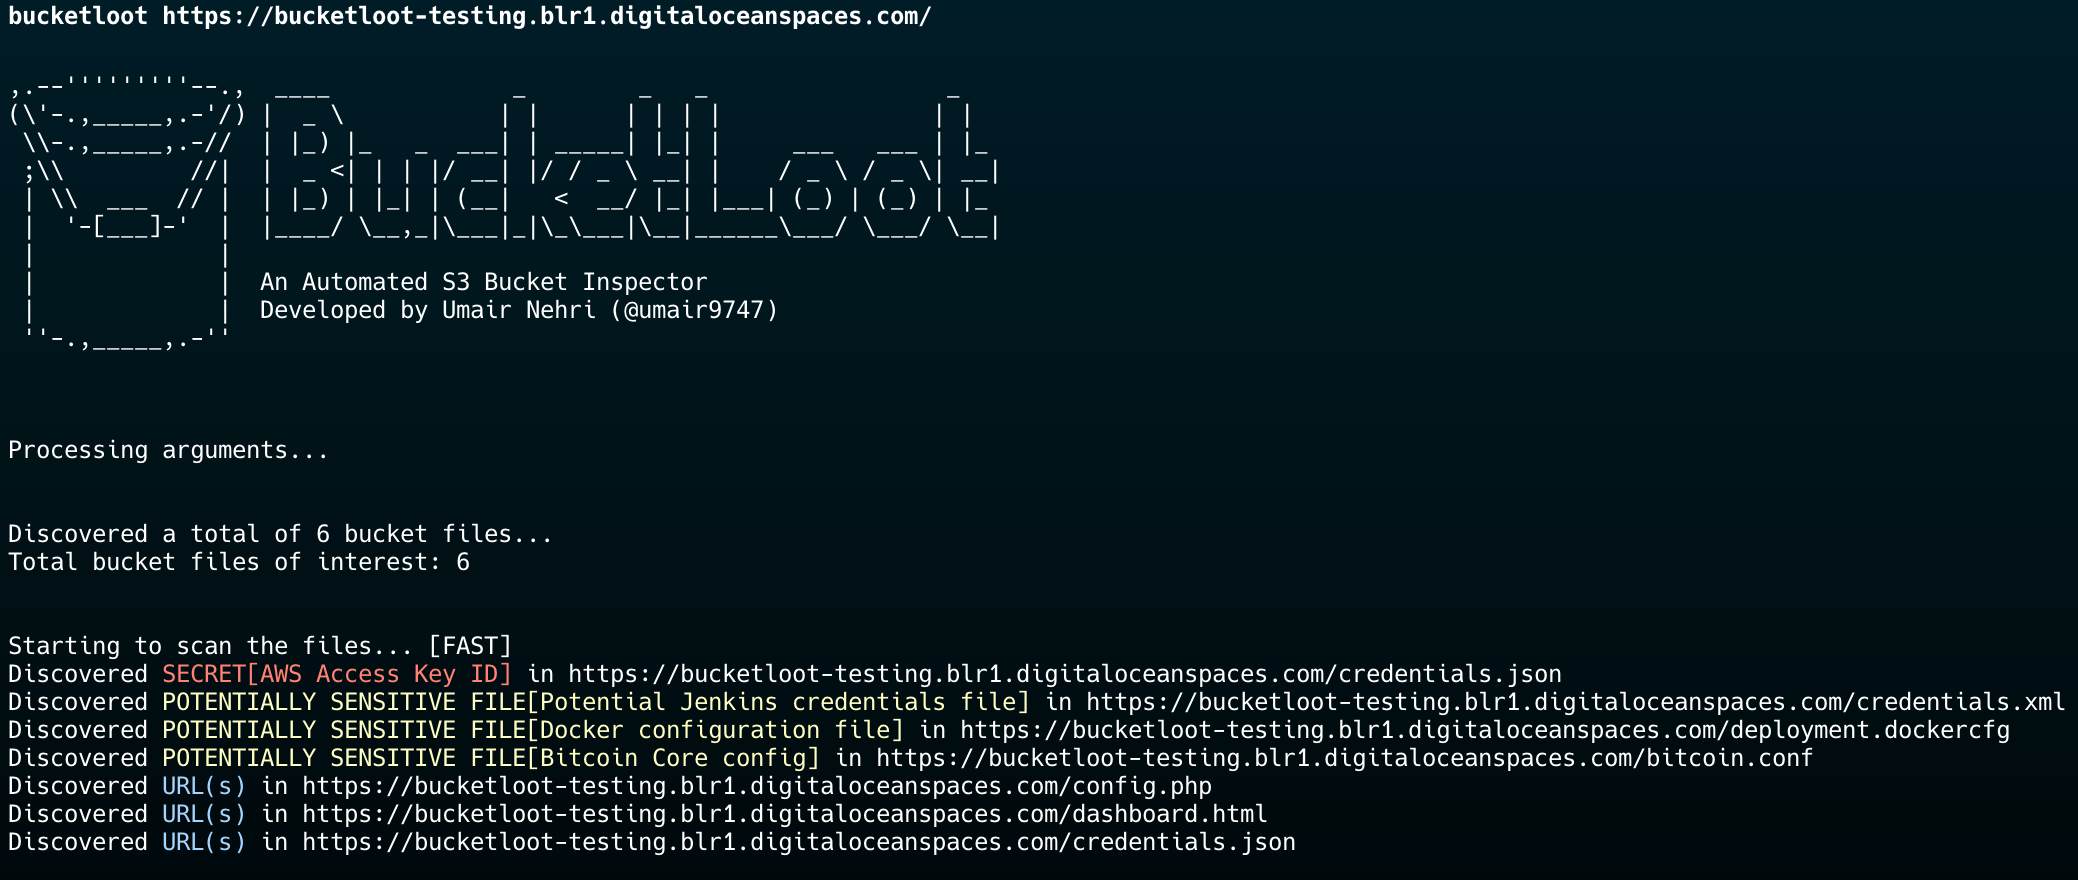 redhuntlabs/bucketloot
BucketLoot 是一款自动化兼容 S3 的存储桶检查器,能够帮助用户提取资产、标记秘密泄露,甚至通过扫描以纯文本形式存储数据的文件,在公开暴露的存储桶中搜索自定义关键词和正则表达式。
 owasp/secure-agent-playbook
OWASP 安全智能体行动手册项目
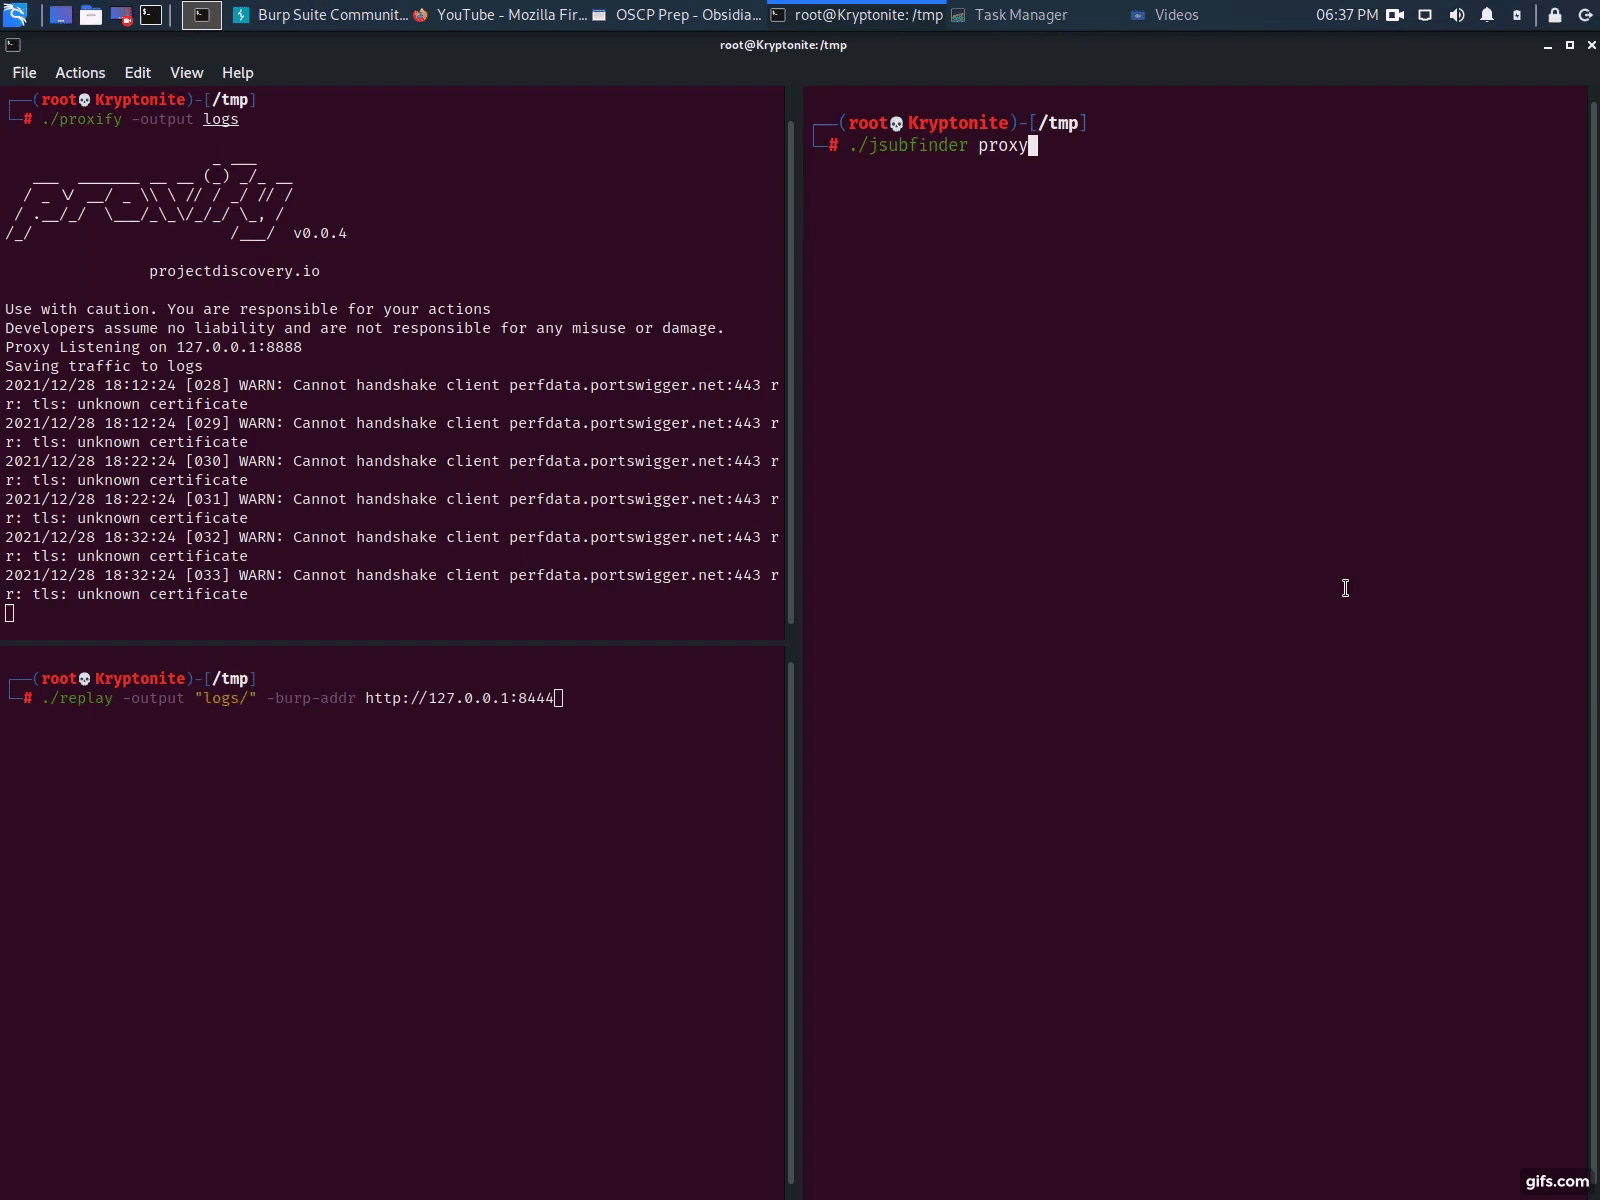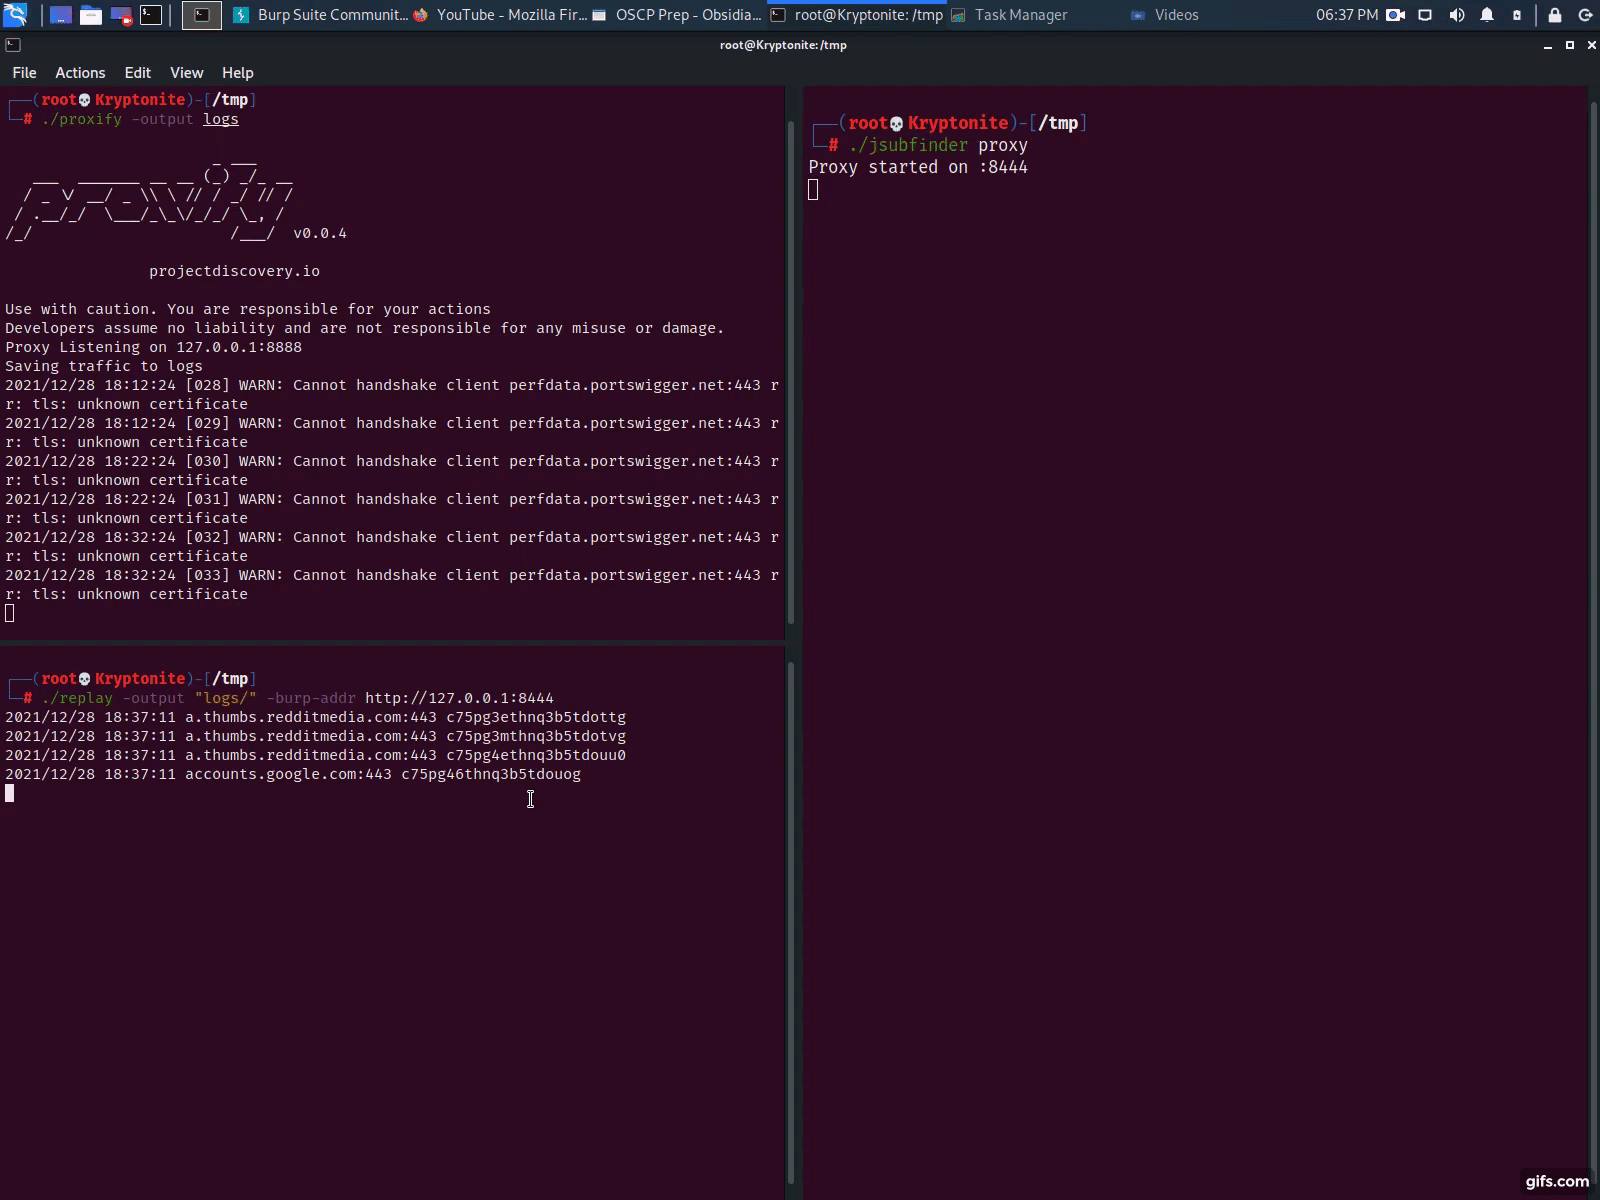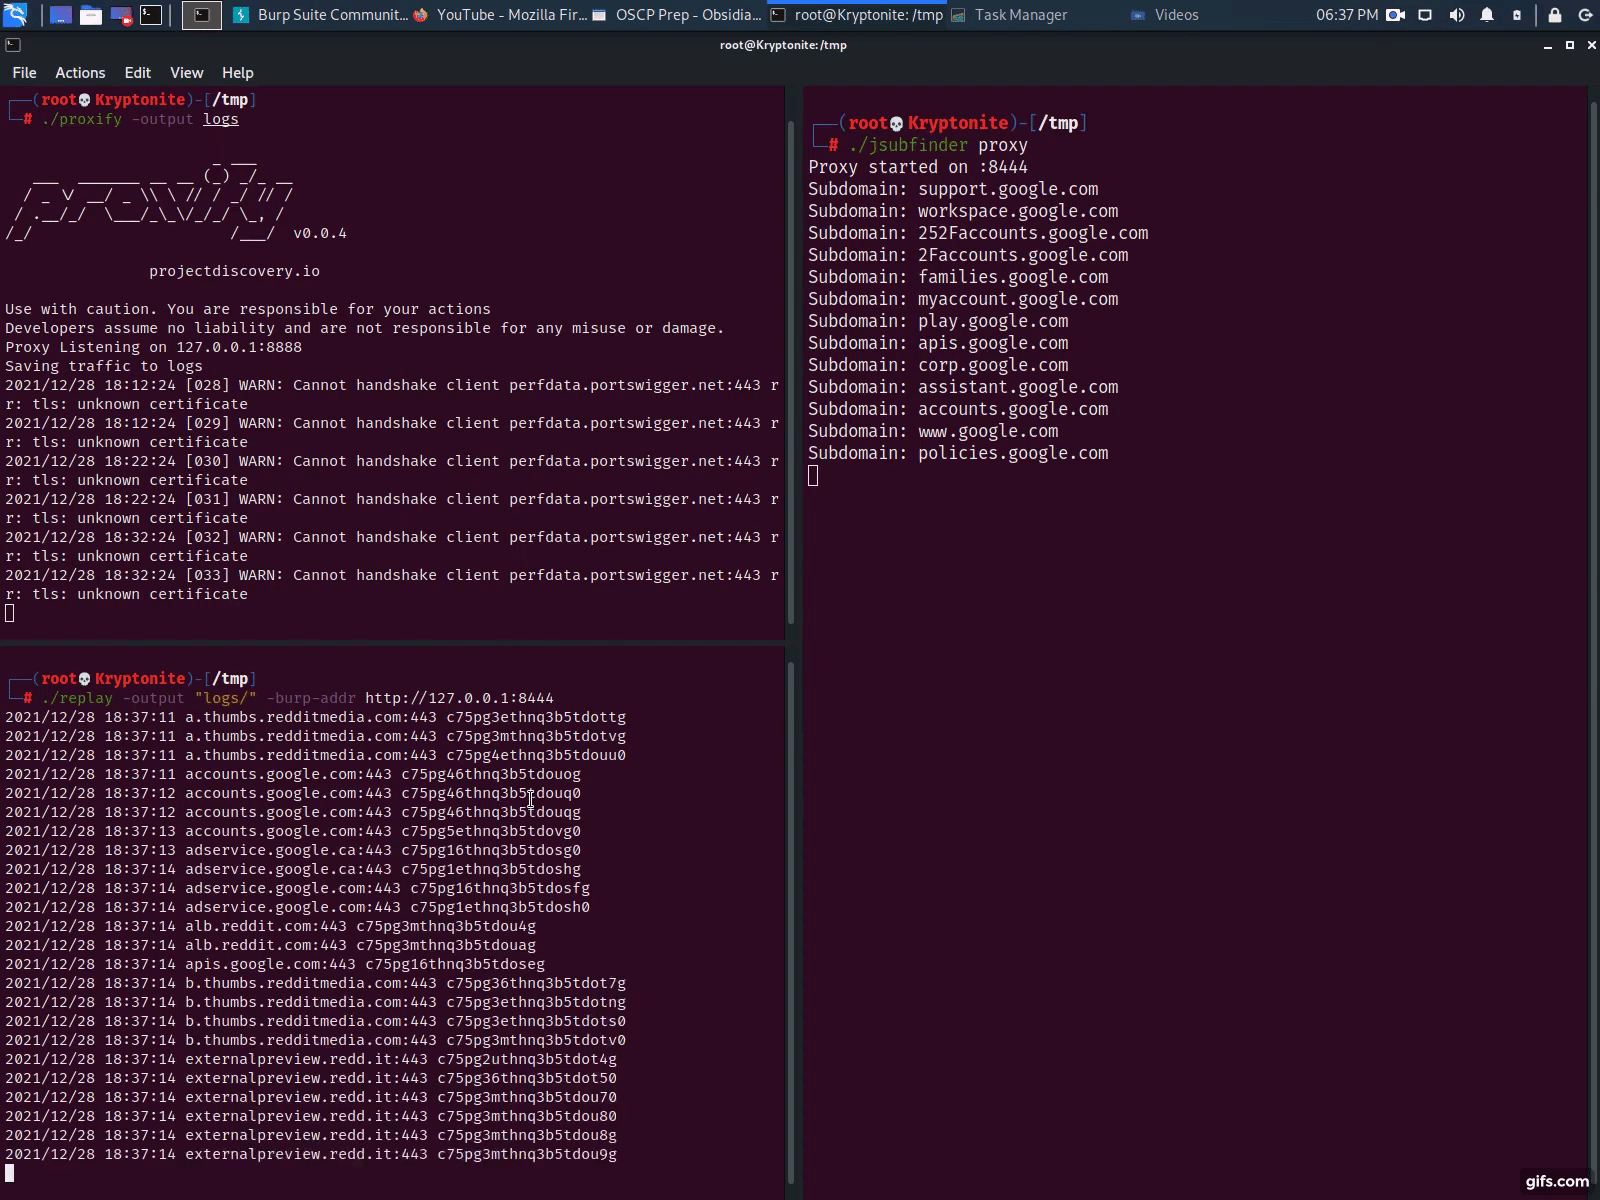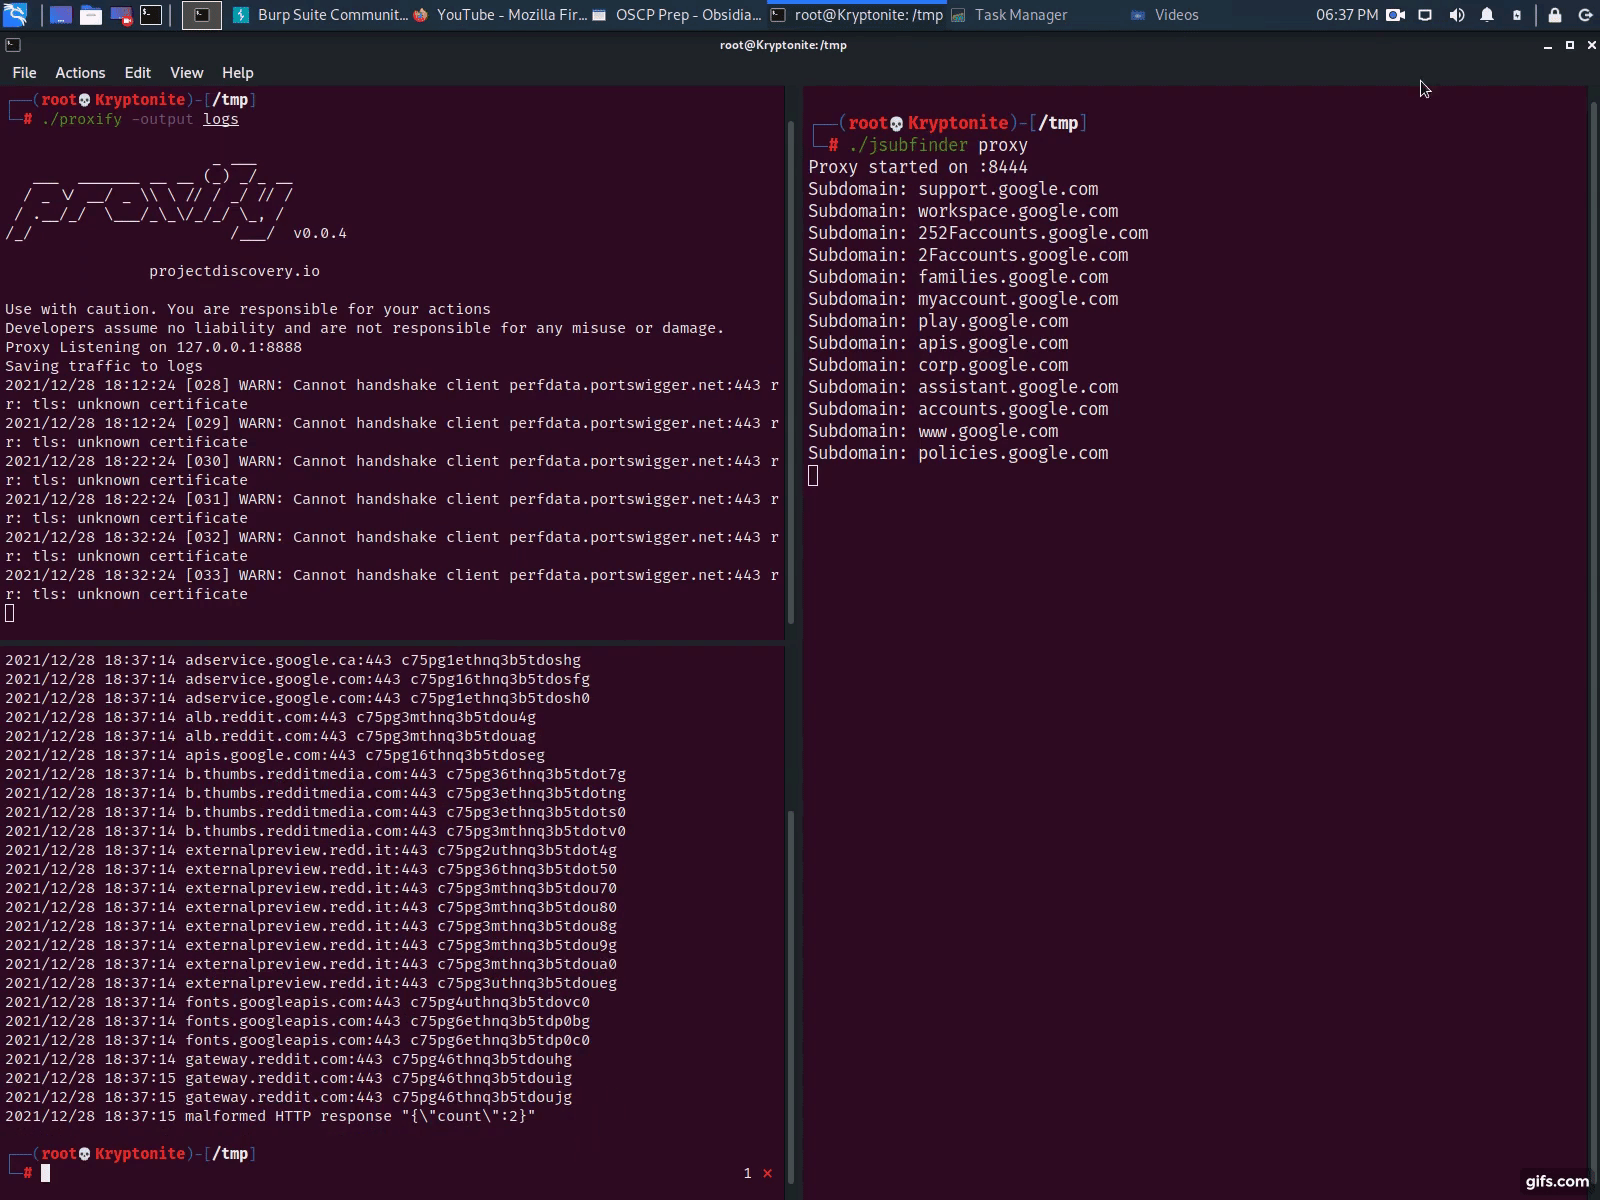 threatunknown/jsubfinder
基于Go的工具,扫描网页和JavaScript文件以发现隐藏的子域名和秘密,具有可选的爬取和实时代理分析功能,适用于漏洞赏金和渗透测试工作流程。
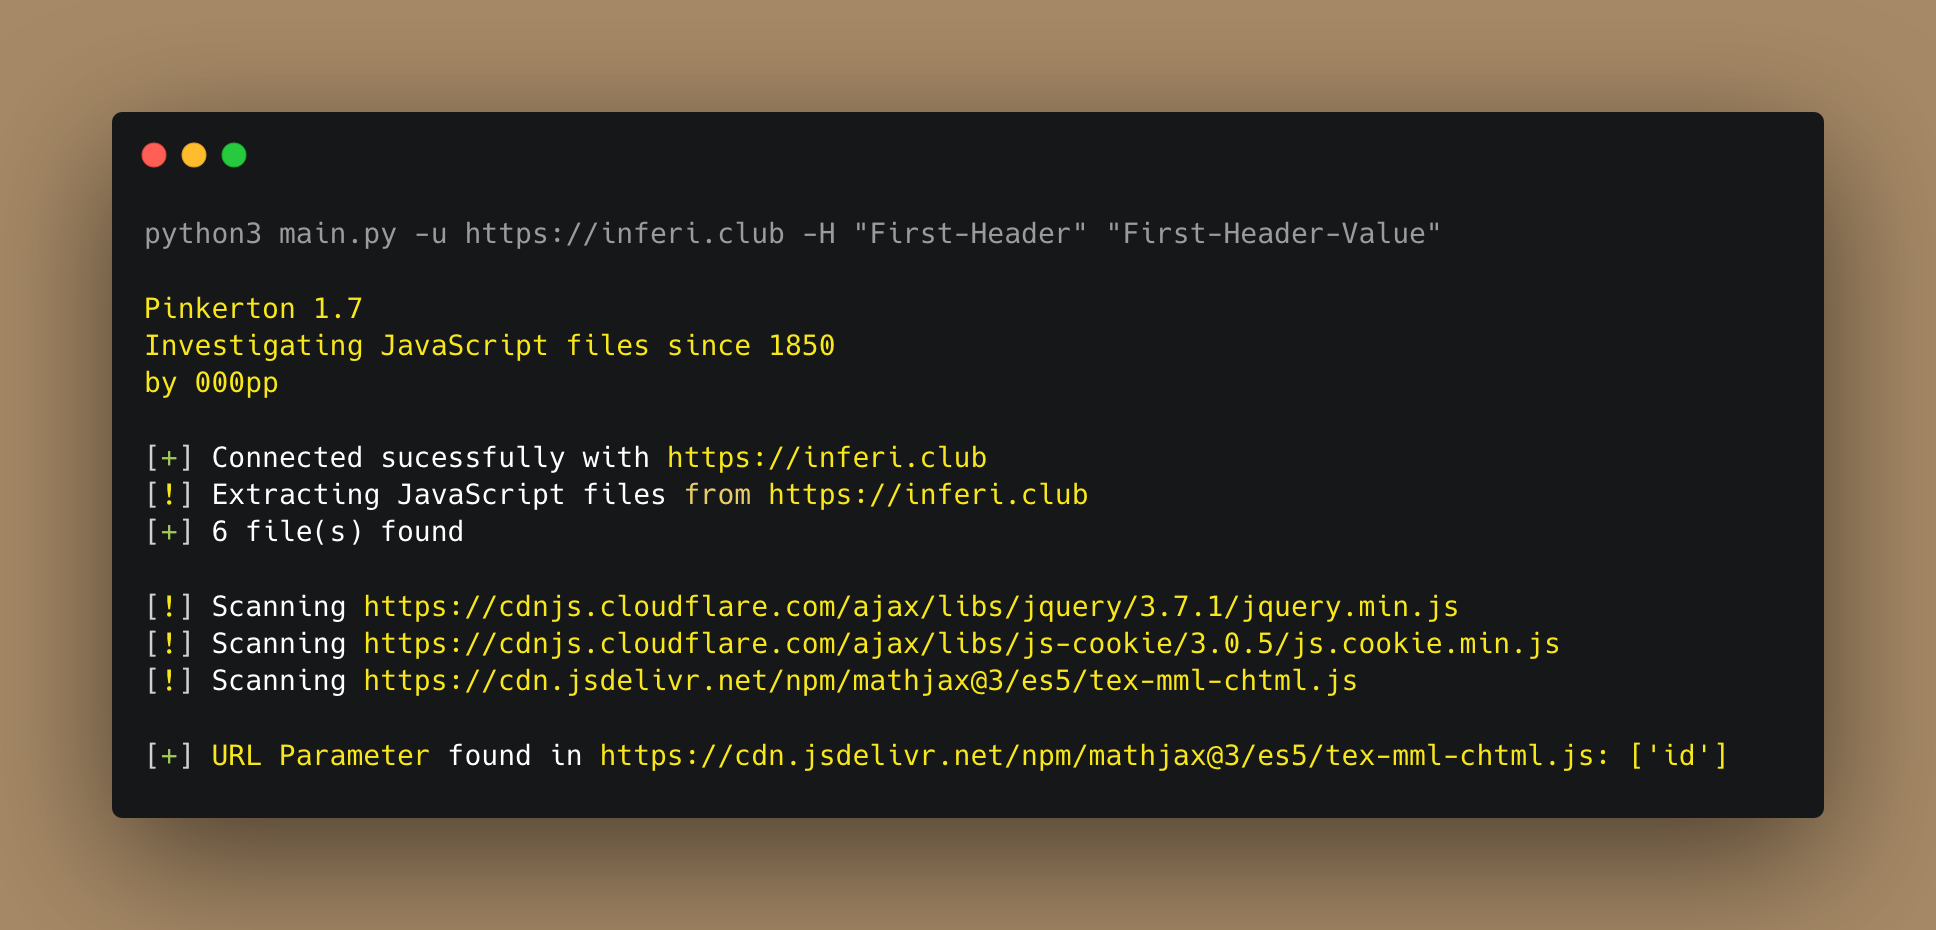 0xdsm/pinkerton
🕵️ Python项目,用于爬取JavaScript文件并搜索秘密,如API密钥、授权令牌、硬编码凭证等。
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 praetorian-inc/trajan
一个多平台的CI/CD漏洞检测与攻击自动化工具,用于识别管道配置中的安全弱点。
 node9-ai/node9-proxy
AI 代理的访问控制。设定 Claude Code、Codex、Gemini、Cursor 以及任何 MCP 服务器被允许执行的操作,在风险操作运行前进行审查,并记录每一项操作。
 shipsecai/studio
安全团队的工作流自动化
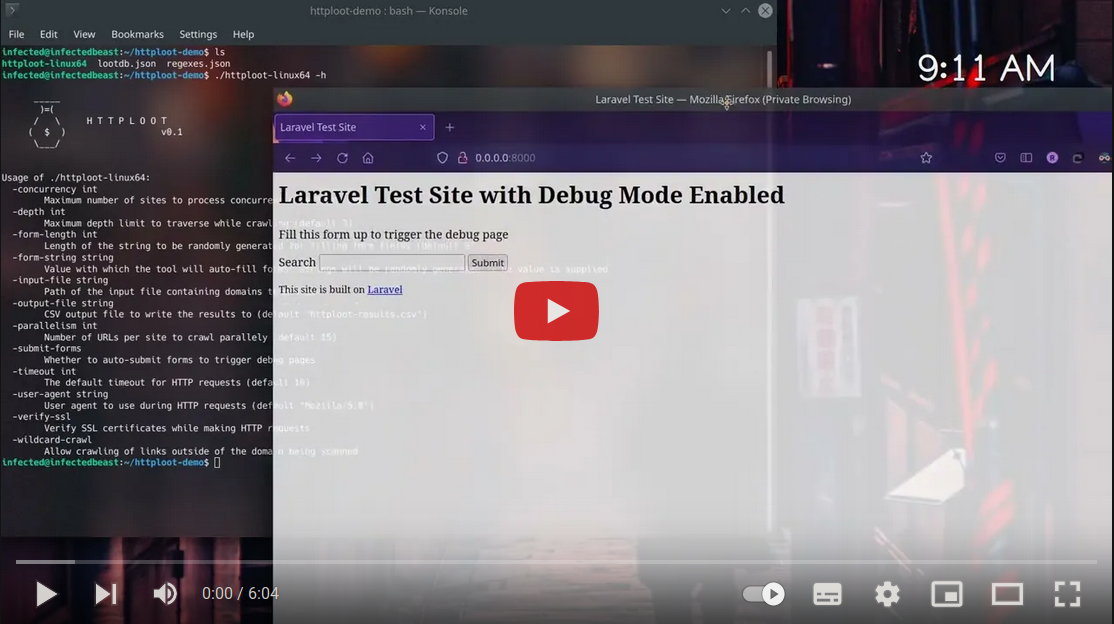 redhuntlabs/httploot
一个自动化工具,能够同时爬取、填充表单、触发错误/调试页面,并从网站的客户端代码中"提取"秘密。
 0x999-x/jsluicepp
jsluice++ 是一款 Burp Suite 扩展,旨在使用命令行工具 jsluice 对 JavaScript 流量进行被动和主动扫描。
 arnica/depsguard
加固你的包管理器配置以抵御供应链攻击。