
一个用 Rust 编写的快速通用代码安全扫描器。功能齐全:支持 14 种语言、用于分类的 TUI、秘密检测、后量子审计、差异感知扫描等等 𓃥

针对代码、密钥、依赖项和加密风险的快速本地安全扫描。
已集成到 0sec,即开源网络安全测试框架。


npx foxguard .
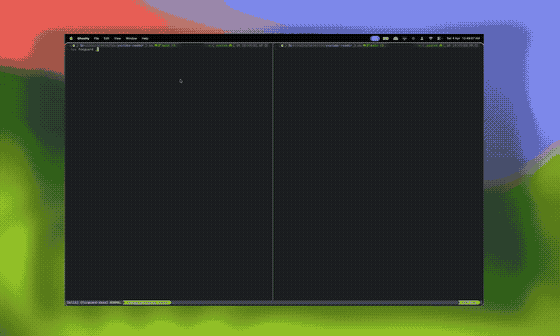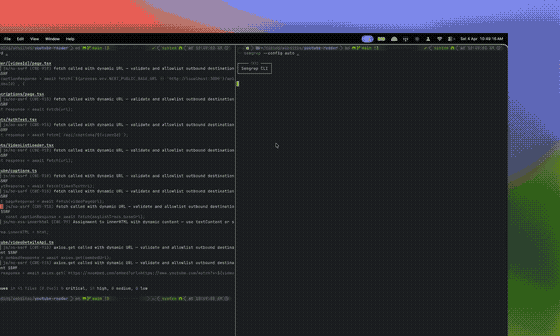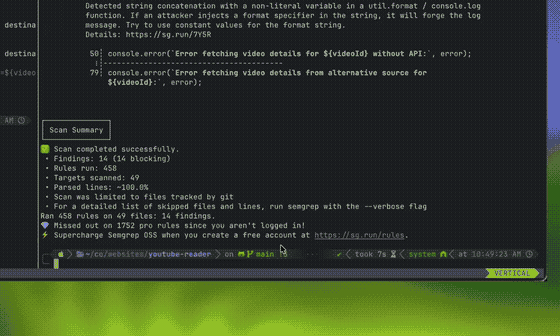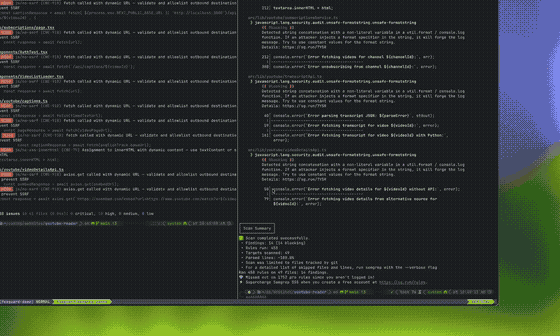
 内置 200+ 条规则,覆盖 12 种源语言,外加配置和清单检查
 支持 14 种语言的污点追踪,并对 Python、JavaScript、Go、Java、Ruby、PHP、C# 和 Kotlin 进行跨文件分析
 快速的本地和 CI 扫描,支持 diff 模式以回答“这个分支新增了什么?”
 密钥扫描、基于 OSV 的依赖扫描,以及后量子密码审计
 兼容 Semgrep/OpenGrep 的 YAML 桥接,可加载约 98% 的公共注册表(覆盖率报告)
 终端、JSON、SARIF、CycloneDX 1.6 CBOM 以及兼容 Semgrep 的 JSON 输出
npx foxguard .                                      # zero install
pipx install foxguard                               # prebuilt CLI from PyPI
curl -fsSL https://foxguard.dev/install.sh | sh     # prebuilt binary (macOS/Linux)
cargo install foxguard                              # from source
独立二进制安装程序会根据 checksums.txt 验证 GitHub 发布二进制文件。发布二进制文件还会发布 GitHub 工件证明;请使用 gh attestation verify 进行手动验证,或参阅发布来源。
PyPI wheels 支持 Linux glibc 2.28+(x86_64/ARM64)、macOS(Intel/Apple Silicon)和 Windows x86_64 上的 Python 3.9+。在现有的 Python 虚拟环境中,请改用 python -m pip install foxguard。这些安装方式无需 Rust 编译器或运行时二进制下载即可安装原生 CLI;不提供 Python API。Alpine/musl 用户应使用独立的 Linux 发布二进制文件。
GitHub Action:
- uses: 0sec-labs/foxguard/[email protected]
  with:
    path: .
    severity: medium
    fail-on-findings: "true"
    upload-sarif: "true"
pre-commit:
repos:
  - repo: https://github.com/0sec-labs/foxguard
    rev: v0.14.2
    hooks:
      - id: foxguard
集成:GitHub App、VS Code、Claude Code 插件 和 MCP 服务器。
foxguard-github-app 写入换行分隔的 JSON 日志。已完成和失败的扫描分别使用 event=foxguard.scan.completed 和 event=foxguard.scan.failed,并带有 delivery、installation、repository、PR、commit、duration 和 usage_scope 字段以便关联。请将标识符保留为日志字段,而非指标标签。
将 FOXGUARD_INTERNAL_ACCOUNTS 设置为您自己的 GitHub 账户和组织的逗号分隔列表。匹配不区分大小写。其他所有者被归类为 external;未设置列表或缺少所有者则产生 unknown。外部活动并非付费客户的证明,扫描也不代表人员。
安装注册表在启动时以及每小时与 GitHub App 安装 API 的所有页面进行对账。刷新失败会保留现有状态;并发 webhook 优先。稀疏的 webhook 元数据会保留已知账户详情和观察到的仓库名称。这些名称并非安装可访问仓库的完整清单。
将 FOXGUARD_INSTALLATIONS_PATH 和 FOXGUARD_PULL_REQUEST_JOBS_PATH 持久化到持久存储上。在监控扫描失败的同时监控 foxguard.installations.reconcile_failed;foxguard.installations.reconciled 会在成功刷新后报告总数以及 internal/external/unknown 安装计数。根据实测的扫描器峰值内存和容器内存限制来设置 FOXGUARD_PR_WORKERS 的大小:子进程 OOM 终止可能发生而不会重启托管应用程序。
foxguard .                              # scan everything
foxguard diff main .                    # only new findings vs main
foxguard tui .                          # interactive terminal review
foxguard secrets .                      # leaked credentials and keys
foxguard sca .                          # dependency vulnerabilities from OSV
foxguard pqc .                          # post-quantum crypto audit
foxguard --format sarif . > results.sarif
foxguard --format semgrep-json .        # Semgrep CLI-compatible JSON
使用 foxguard --fix src/ 或 foxguard --fix src/app.py 就地应用受支持的污点修复。目标会根据规范扫描目录或所选文件进行检查;超出该范围的发现将被跳过。Python 命令注入修复会在需要时添加 import subprocess,同时保留模块文档字符串和 future 导入。提交前请审查生成的更改。
原生代码扫描器中的文件读取、元数据和目录遍历失败会以 2 退出,而不是生成成功报告或覆盖基线。有意排除以及不受支持、二进制或过大的文件仍会被跳过;检查扫描覆盖率时请查看跳过文件通知。
运行 foxguard tui .,并使用方向键或 Tab 选择 Scan、Diff、Secrets 或 PQC。在 Diff 模式下,按 Enter 前先输入目标分支。宽终端会在发现项旁边显示其详情;较小的终端使用列表和可展开的详情视图。只要发现项提供源代码上下文、数据流和修复,它们就保持可滚动。
标题栏将扫描统计信息与基线类别分开。选定的源代码范围会内联高亮显示,不添加额外注释行。打开控件保持在实时详情窗格下方,而其内容可滚动,缩短的文件位置会保留其行号和列号后缀。搜索和对话框在激活时拥有各自的快捷键。
如果无法加载源代码上下文,保存的发现项片段仍然可用。Secrets 使用经过脱敏的片段,而不是将原始源代码加载到详情窗格中。
加载卡片显示不确定的活动状态和实际已用时间,而不是百分比估计。扫描期间按 Ctrl+C 可退出。
| 按键 | 操作 |
|---|---|
j / k、方向键、Home / End | 在发现项之间移动 |
v | 展开详情或返回列表/分屏视图 |
| PageUp / PageDown | 翻页列表,或滚动可见详情 |
/、Enter | 编辑并应用搜索 |
| Ctrl+U | 清除正在编辑的搜索 |
| Esc | 关闭模态框、取消搜索编辑、离开展开的详情,或清除已应用的筛选器 |
0–4、c、Shift+C | 最低严重性、置信度阈值和排序顺序 |
f | 循环 All → Unreviewed → Todo → Reviewed → Ignore |
i | 预览并应用分类操作 |
Space、a、x | 勾选一个发现项、切换可见选择,并预览批量操作 |
| Shift+F | 保存、加载、替换或删除命名筛选器;恢复审查存储 |
b | 在比较可用时循环切换基线类别 |
Tab、Enter / o | 选择 finding/source/sink 并在编辑器中打开 |
w、[ / ] | 显示通知并滚动其历史记录;最新通知最先显示 |
e | 导出 CBOM、JSON 或 SARIF |
?、q / Ctrl+C | 帮助和退出;Ctrl+C 在每个模态框内也可用 |


