#1

 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 ntanwir10/guardscan
100% 免费且开源 • 隐私至上的安全扫描与 AI 代码审查 CLI
 praetorian-inc/trajan
一个多平台的CI/CD漏洞检测与攻击自动化工具,用于识别管道配置中的安全弱点。
 node9-ai/node9-proxy
AI 代理的访问控制。设定 Claude Code、Codex、Gemini、Cursor 以及任何 MCP 服务器被允许执行的操作,在风险操作运行前进行审查,并记录每一项操作。
 vigolium/vigolium
Vigolium - 高保真漏洞扫描器,融合智能体AI与原生速度、模块化和精准性
 owasp/wrongsecrets-binaries
OWASP WrongSecrets 二进制文件的源代码
 nuguardai/nuguard
用于验证智能体 AI 应用的开源仓库:红队测试、行为、供应链、静态分析
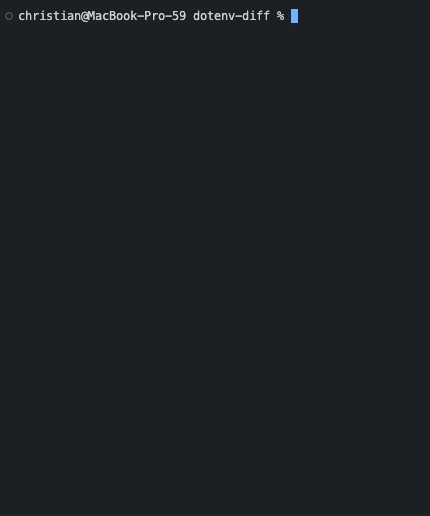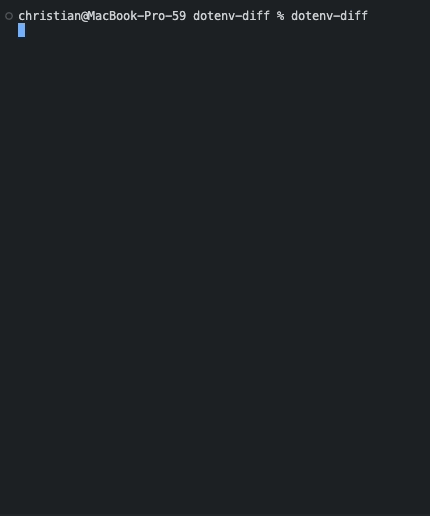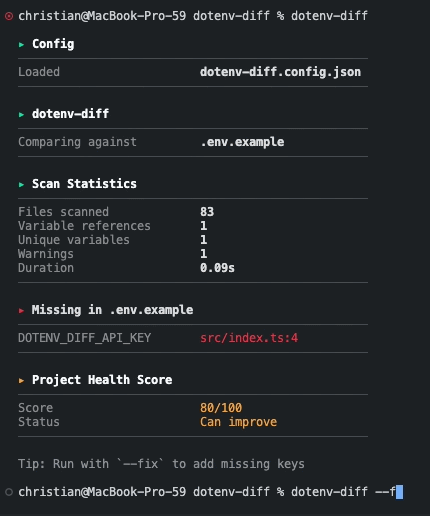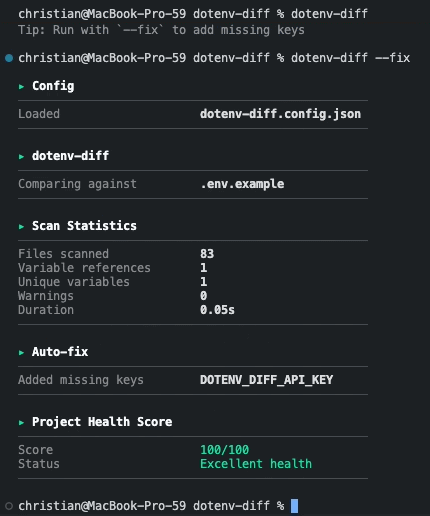 chrilleweb/dotenv-diff
验证代码库中环境变量的使用
 gautamvarmadatla/mcpsafetywarden
一个代理服务器,通过行为分析、安全扫描、风险门控和安全执行来包装MCP服务器。检测提示注入、恶意工具元数据、参数注入、源代码风险和凭证泄露。
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 asamassekou10/ship-safe
面向 AI 编写软件的独立安全代理。发现问题,调查其是否真实存在,并向你展示证据。确定性核心,无需 API 密钥,支持 JSON 和 SARIF 输出。
 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
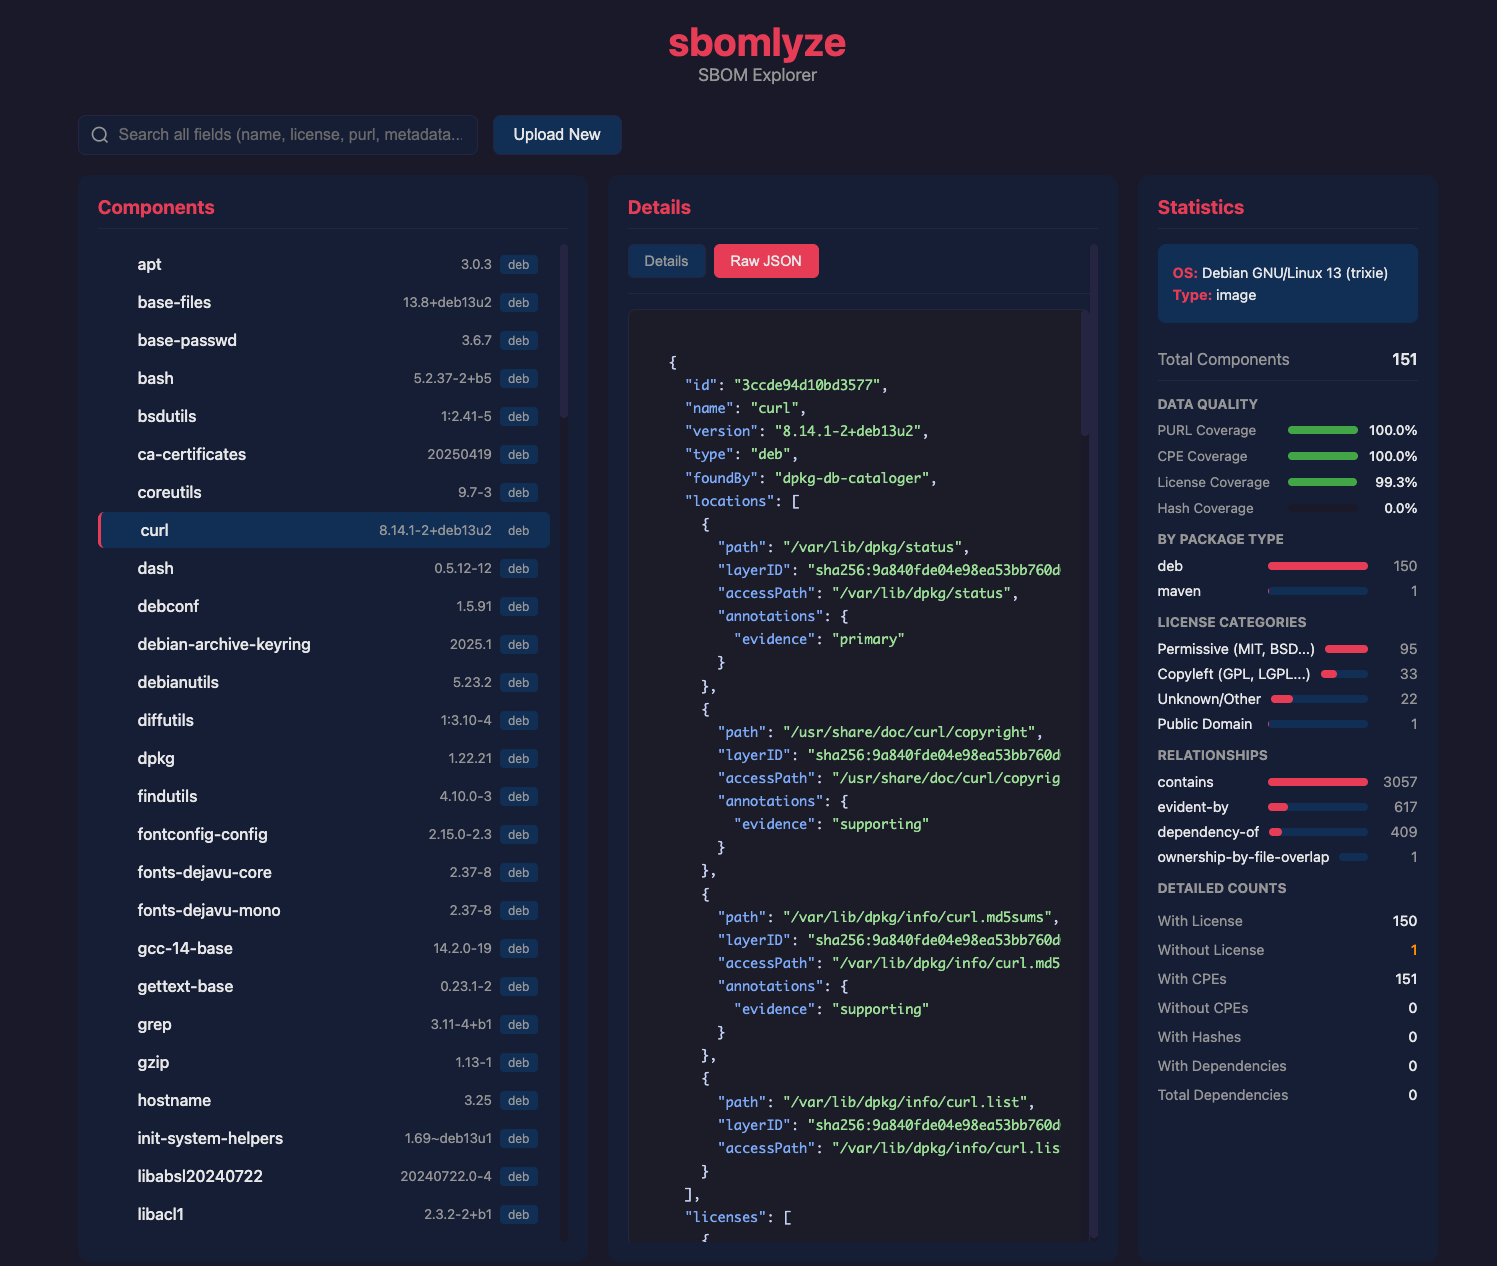 rezmoss/sbomlyze
SBOM 的 Git diff——比较 CycloneDX、SPDX 和 Syft 文档,检测篡改,并对 CI 进行门禁。
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 ariesq/gh-safe-repo
Python CLI,可自动创建具有安全默认设置的GitHub仓库——分支保护、Dependabot、秘密扫描和预检安全扫描。