为你的 SBOM 提供 git diff。 比较两份软件物料清单(SBOM),查看不同构建、版本和发布之间发生了什么变化。
sbomlyze 比较的是组件哈希,而不仅仅是版本字符串。当攻击者在不提升版本号的情况下替换某个软件包时,sbomlyze 会将其标记出来。生成器和漏洞扫描器会漏掉这种情况。
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
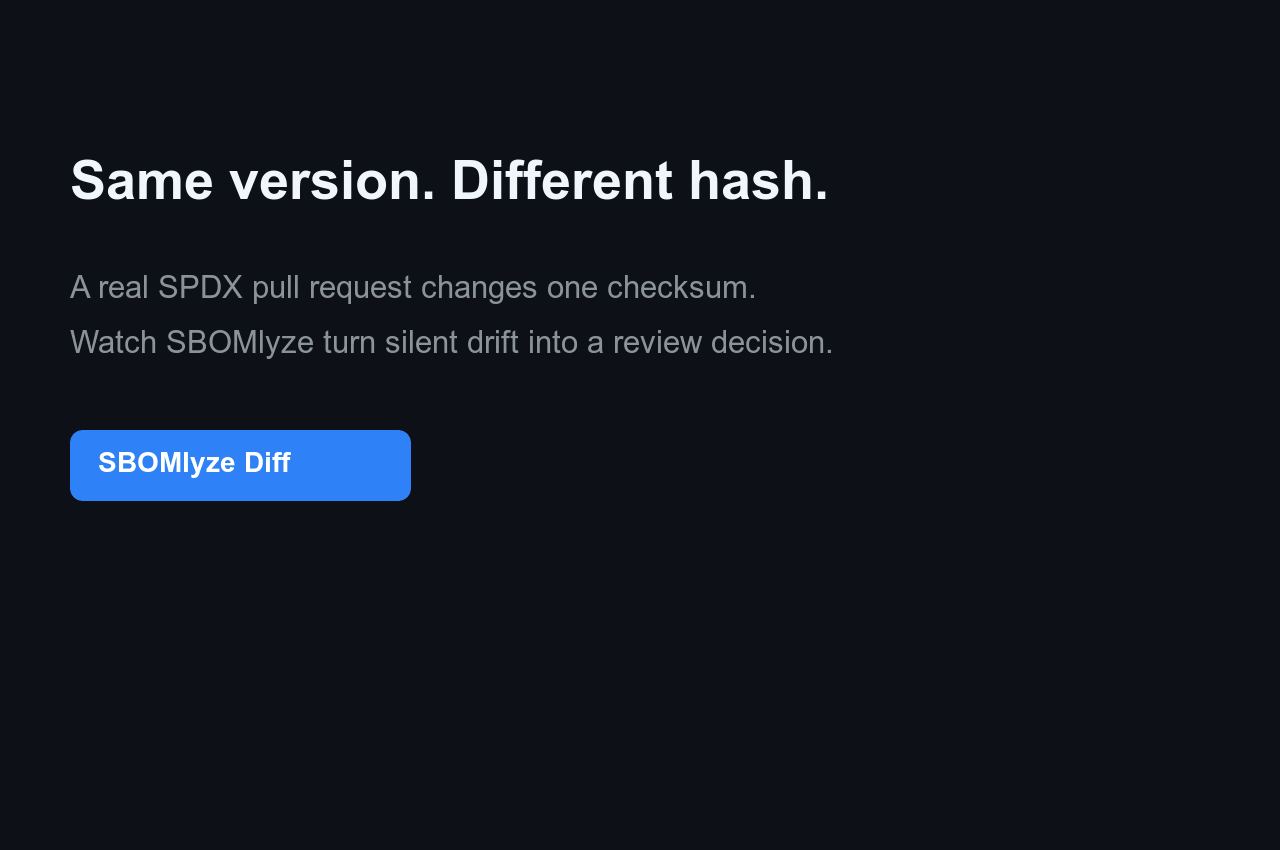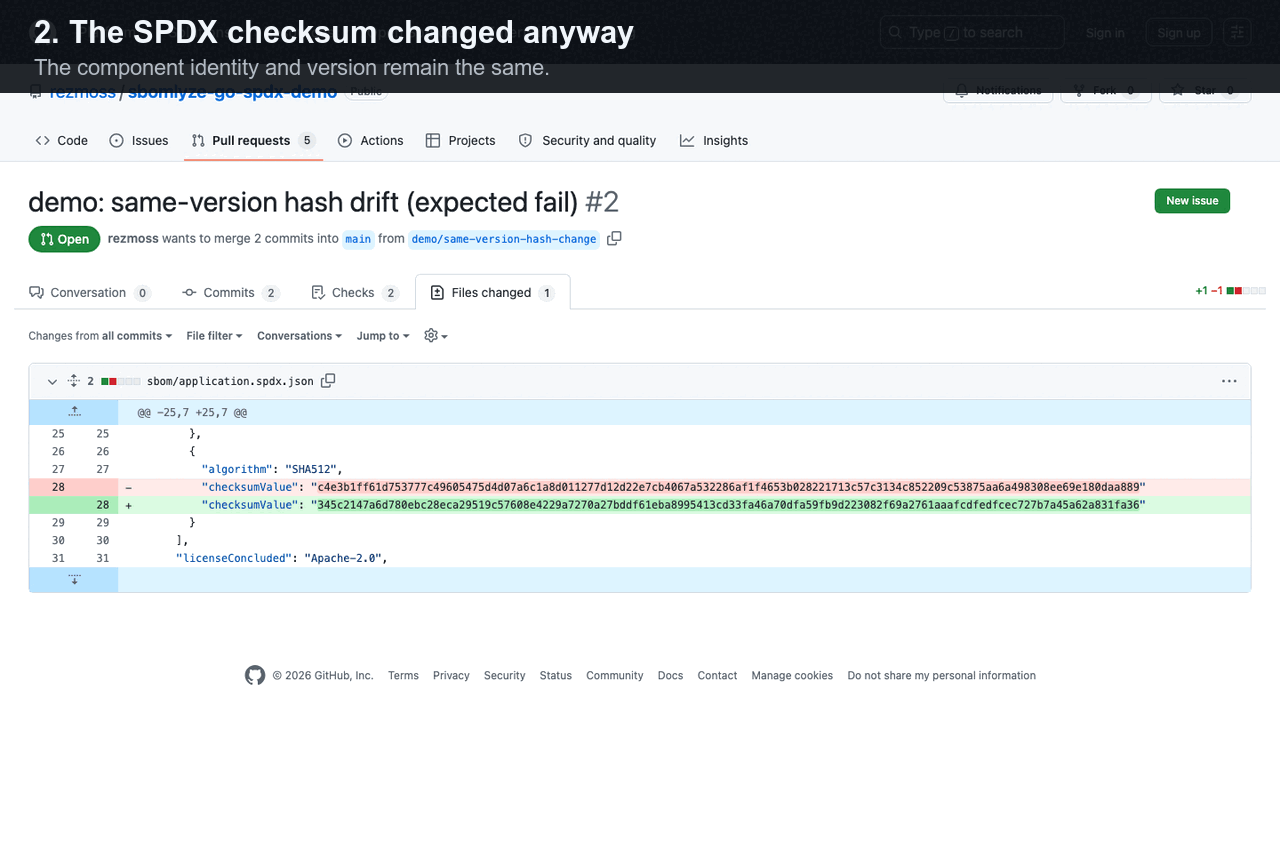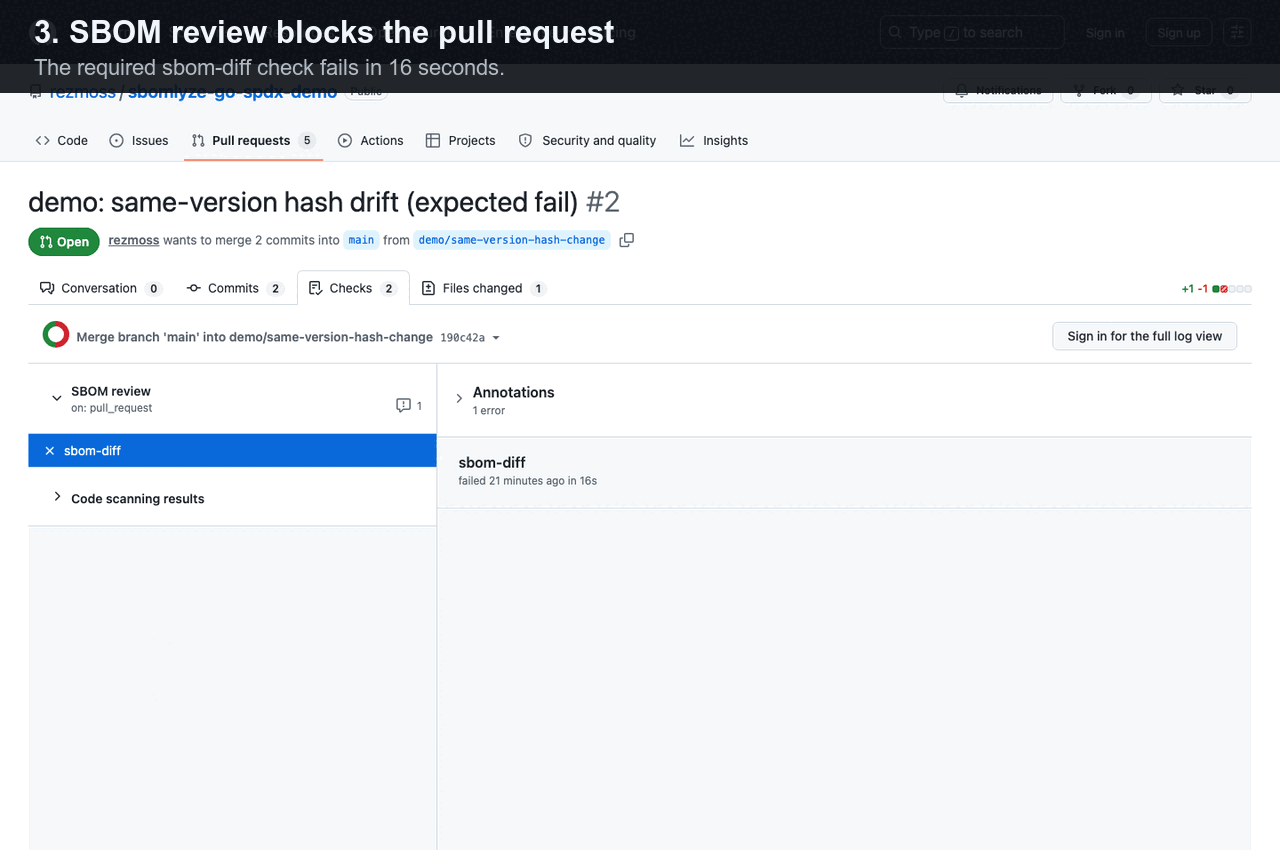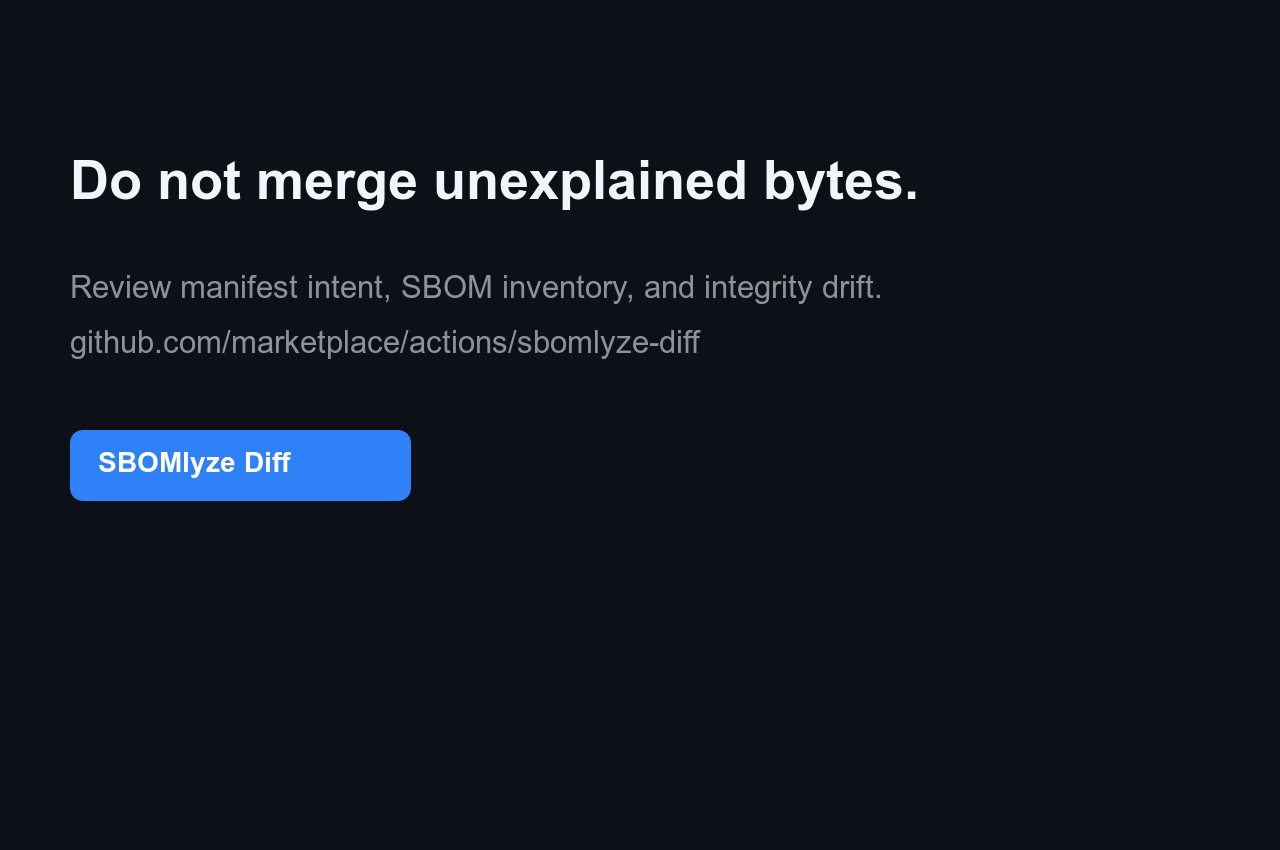
在 Manifest diff vs. SBOM diff vs. integrity drift 中了解为什么这一信号与清单差异或普通组件差异不同。
生成器负责生成 SBOM,扫描器负责发现 CVE。sbomlyze 告诉你两份 SBOM 之间发生了什么变化,以及是否应当信任它。 在你的生成器之后运行它:
syft image:tag -o cyclonedx-json | sbomlyze - --compliance无需临时文件即可分析并评分生成的 SBOM。将其与基线进行比较,以对漂移进行分类并管控你的流水线。
将 [GitHub Marketplace 上的 SBOMlyze Diff][marketplace] 添加到工作流中,以将已检入的或单独生成的 SBOM 与其 git 基线进行比较。下方不可变的 SHA 对应已发布的 v0.5.1 Action:
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
该 Action 默认会写入 Job Summary,并可强制执行策略、报告完整性漂移、上传 SARIF,或维护单条拉取请求评论。有关输入、输出、权限和安全指南,请参阅完整的 Action 参考文档。有关通过的依赖更新和被阻止的同版本哈希变更(含公开工作流运行和 SARIF 证据),请参阅在线演示仓库。
针对特定格式的 dogfood,请使用公开的 Go + SPDX、Node + CycloneDX 或容器示例。每个示例都包含五个可复现的审查场景。10 分钟 beta 指南收集了四个聚焦的激活与信号质量问题。
生成的 SBOM 无需提交:baseline: workflow-artifact 会从成功的默认分支运行中检索最近匹配的 artifact。固定版本的 Syft 配套工作流展示了生成与基线发布,而 SBOMlyze 仍负责审查和策略。
许多工具都能生成 SBOM。但很少有工具能对它们进行比较,能告诉你某项变更是常规操作还是供应链危险信号的就更少了。sbomlyze 填补了这一空白。
| 能力 | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| SBOM 到 SBOM 的差异比较 | ✅ | 基础 | ❌ | ❌ |
| 完整性 / 篡改漂移(哈希变更但版本未变) | ✅ | ❌ | ❌ | ❌ |
| 依赖图差异 + 传递深度风险 | ✅ | ❌ | ❌ | ❌ |
| NTIA / CISA / BSI 合规评分 | ✅ | ❌ | ✅ | ❌ |
| 格式转换(Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | 部分 |
| TUI + Web UI 浏览器 | ✅ | ❌ | ❌ | ❌ |
| 策略门禁 + SARIF / JUnit / Markdown / HTML / Patch | ✅ | 部分 | 部分 | 部分 |
brew install rezmoss/sbomlyze/sbomlyze
安装脚本会为你的操作系统/架构下载正确的二进制文件:
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
安装器选项:
| 选项 | 描述 |
|---|---|
-b <dir> | 安装目录(默认:./bin) |
-d | 启用调试输出 |
-v <ver> | 安装指定版本(默认:最新版) |
安装器始终会校验发布版本的校验和。当安装了兼容的 GitHub CLI 时,它还会校验发布版本的构建来源,若该校验未成功则默认失败。
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
从 GitHub Releases 下载最新的二进制文件。
从 v0.3.7 开始,发布归档文件会附带 GitHub 工件 证明(artifact attestations)一并发布。可通过以下方式独立验证下载内容:
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml
未签名的 apt、rpm 和 apk 仓库安装说明已被移除,直到这些仓库支持包管理器原生的签名验证。
macOS 用户: 下载后请移除隔离标记:
xattr -d com.apple.quarantine ./sbomlyze
chmod +x ./sbomlyze
git clone https://github.com/rezmoss/sbomlyze.git
cd sbomlyze
go build -o sbomlyze ./cmd/sbomlyze
# Compare two SBOMs (the headline use case)
sbomlyze before.json after.json

# Analyze a single SBOM
sbomlyze image.json

# Read an SBOM from standard input
syft image:tag -o cyclonedx-json | sbomlyze -

# Use standard input on either side of a diff
syft image:tag -o cyclonedx-json | sbomlyze baseline.json -

# Score an SBOM against NTIA / CISA / BSI minimum elements
sbomlyze image.json --compliance

# Interactive TUI explorer
sbomlyze image.json -i

# Web UI (opens browser)
sbomlyze -web

# Convert between SBOM formats
sbomlyze convert syft.json --to spdx
sbomlyze convert cdx.json --to syft -o output.json

# JSON output for CI integration
sbomlyze before.json after.json --json

# SARIF output for GitHub Code Scanning
sbomlyze before.json after.json --format sarif

# Markdown report for PR comments
sbomlyze before.json after.json --format markdown

# Apply policy checks
sbomlyze before.json after.json --policy policy.json
sbomlyze <sbom1|-> [sbom2|-] [options]
sbomlyze convert <sbom|-> --to <format> [-o output]

Modes:
  Single file:  sbomlyze <sbom> [--json]            Show statistics
  Interactive:  sbomlyze <sbom> -i                  Interactive explorer
  Convert:      sbomlyze convert <sbom> --to <fmt>  Convert SBOM format
  Web server:   sbomlyze -web [--port 8080]         Web UI explorer
  Two files:    sbomlyze <sbom1> <sbom2> [...]      Show diff

Use `-` in place of one SBOM path to read it from standard input.

Options:
  -i, --interactive   Interactive TUI explorer
  -web, --web         Start web UI server
  --port <port>       Web server port (default 8080)
  --json              Output in JSON format (shortcut for --format json)
  --format <format>   Output format: text, json, sarif, junit, markdown, html, patch
  --compliance        Show NTIA/CISA/BSI compliance scoring
  --policy <file>     Policy file for CI checks
  --strict            Fail on parse warnings
  --tolerant          Continue on parse warnings (default)
  --no-pager          Disable automatic paging of output
  --to <format>       Target format for convert: cyclonedx (cdx), spdx, syft
  -o, --output <file> Output file for convert (default: stdout)
  --version, -v       Show version information
  --help, -h          Show this help message
分析 SBOM,以获取有关组件、许可证和依赖项的洞察。
sbomlyze image.json
输出包含扫描上下文、自动检测到的关键发现以及统计信息:
Scan Context:
  Tool:               syft 1.40.1
  Schema:             16.0.18
  Scan Scope:         all-layers
  Source Type:        image
  Source:             alpine:latest

Key Findings:
  💻 OS/Distro: Alpine Linux v3.21
  📦 Dominated by apk: 71 of 71 packages (100.0%)
  📂 8,542 files tracked on filesystem
  🔗 Relationships: 71 containment + 64 dependency
  📜 License profile: 72% permissive, 20% copyleft
  ⚠️  Low hash coverage: 0.0% (71 of 71 missing)
  🔍 Top catalogers: apkdb-cataloger (71)

📦 SBOM Statistics
==================

Total Components: 71

By Package Type:
  apk          71









