嗨,黑客们。
FortiClient 7.4.8.2066 附带 FortiShield_74.sys,这是一个位于高度 320000 的已签名微过滤器。它使用 FltBuildDefaultSecurityDescriptor 创建 \FortiShieldPort,因此只有 SYSTEM 和 Administrators 可以连接。普通用户会得到 0x80070005。没有 UAC 绕过,没有标准用户童话。
端口协议非常小。类型 0 是“认证”:MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog)。这个秘密是 .rdata 中的静态字符串。2026 年安全巅峰。有了它,你可以将你的 PID 添加到绕过列表并翻转保护(类型 1/2)。类型 3 是漏洞。它接收一个宽路径字符串并将其复制到全局缓冲区的末尾,没有长度检查。4000 个宽字符后,你已经砸碎了 +0x400 处的保护路径,驱动程序正在写入 .pdata。没有堆 grooming,没有竞争。它只是走出了页面。
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
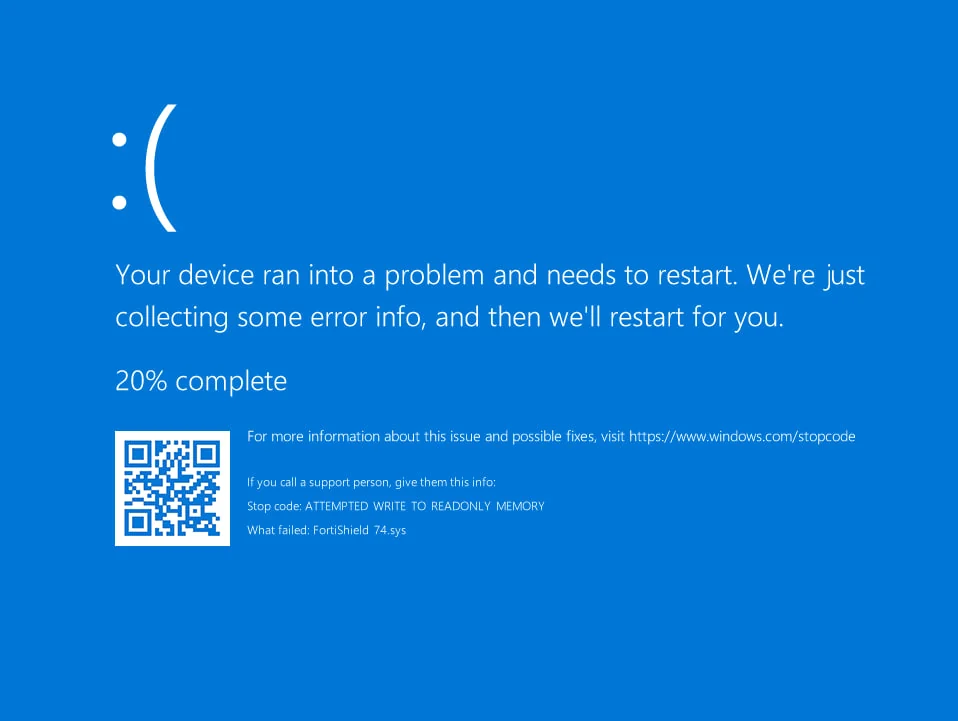
复制循环位于 +0xb560,目标为 DAT_14001b690+0x2e。它在到达只读页之前吃掉了 FortiClient 保护路径。Fortinet 称其为盾牌;它什么也保护不了,连 BSOD 都挡不住。在 Windows 10 x64 22H2(build 19045.6456)和 FortiClient 7.4.8.2066 上测试。ZTNA 安装程序甚至没有注册微过滤器,所以我手动加载了它
外加一个 Instances\<name> 键,带有 Altitude=320000。
我无法报告 Fortnite,因为人们阻止了我。没有 CVE,没有修复。
敬请期待,继续黑客。









