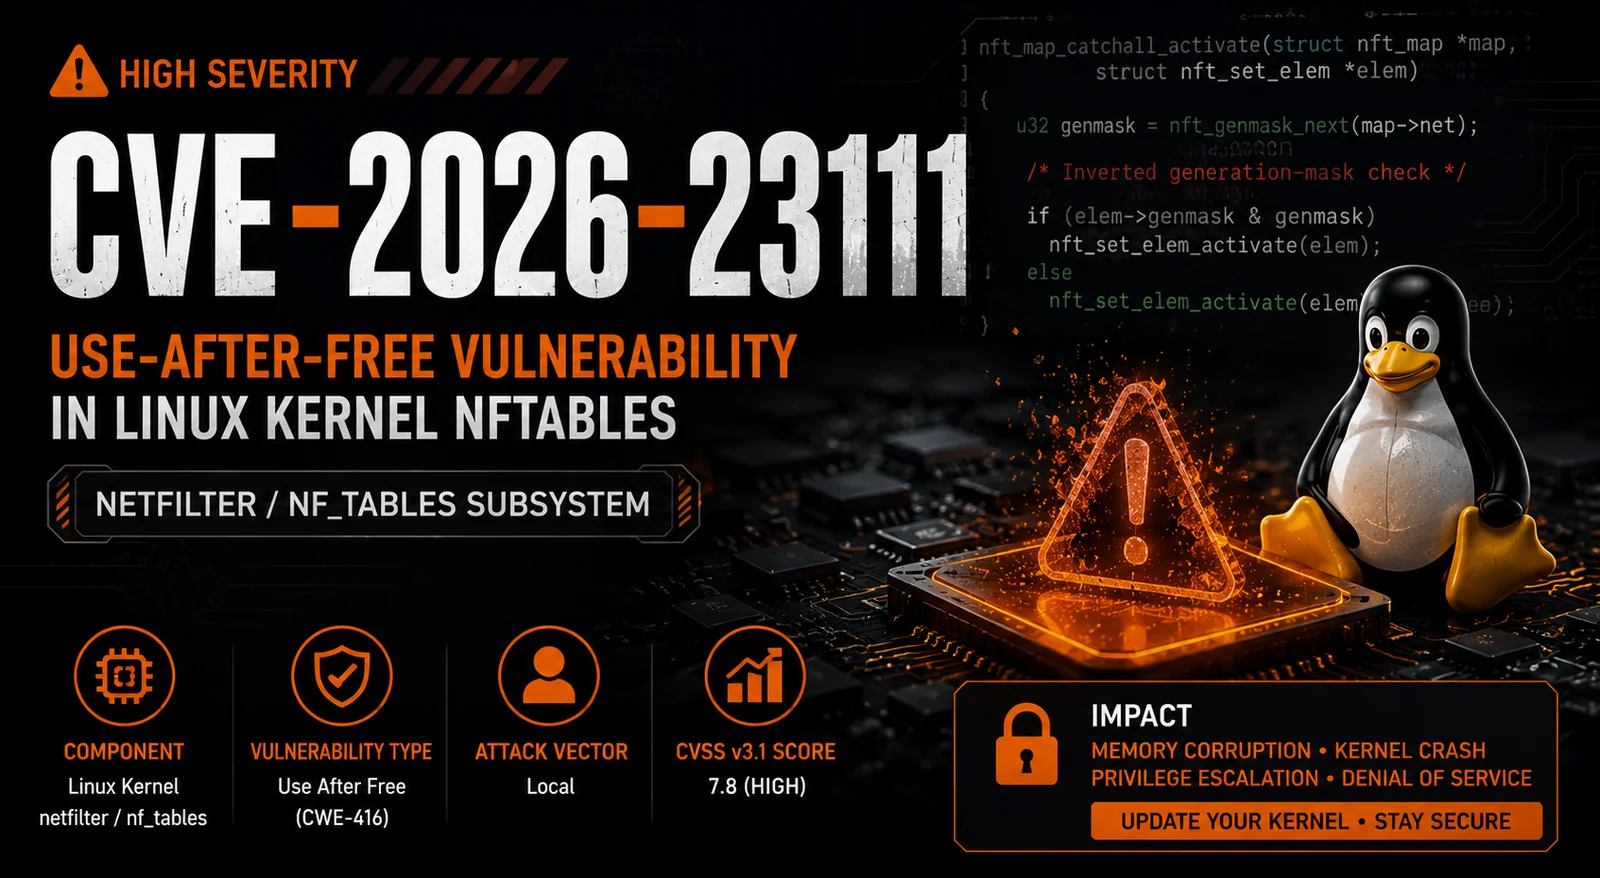


CVE-2026-23111 是一个高危的**释放后使用(UAF)**漏洞,影响 Linux 内核的 netfilter/nf_tables 子系统。
该缺陷源于 nftables 事务回滚操作期间对 catch-all 映射元素的错误处理,导致内存安全问题,可能允许本地攻击者触发内核内存破坏。
| 字段 | 值 |
|---|---|
| CVE | CVE-2026-23111 |
| 严重性 | 高 |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| 漏洞类型 | 释放后使用 |
| 攻击向量 | 本地 |
| 所需权限 | 低 |
| 用户交互 | 无 |
| 组件 | netfilter / nf_tables |
| 利用复杂度 | 低 |
该漏洞存在于:
net/netfilter/
            └── nf_tables
在回滚失败事务的过程中,该函数:
nft_map_catchall_activate()
包含一个反向的生成掩码验证逻辑。
这会导致内核错误地重新激活全捕获映射元素,可能造成对已释放内存的引用。
后果包括:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
内核内存可能暴露。
🔴 High
内存损坏可能导致内核结构被修改。
🔴 High
内核恐慌和系统崩溃是可能的。
🔴 High
本地攻击者可能利用该漏洞获取提升的权限。
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
监控系统以发现:
有用的日志:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
检查内核版本:
uname -r
检查 nftables:
nft list ruleset
| 类别 | 风险 |
|---|---|
| 可利用性 | 🟠 中 |
| 权限提升 | 🔴 高 |
| 拒绝服务 | 🔴 高 |
| 内存损坏 | 🔴 高 |
| 远程利用 | 🟢 否 |
| 本地利用 | 🔴 是 |
| 事件 | 状态 |
|---|---|
| 漏洞发现 | ✅ |
| CVE 分配 | ✅ |
| 公开披露 | ✅ |
| 内核修复发布 | ✅ |
| 厂商公告发布 | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 展示了内核内存管理中细微的逻辑错误如何导致严重的安全后果。
⭐ 如果你觉得这个仓库有用,请给它加星。










