#1
 nebusec/cybermeowfia
NebuSec 发现的 CVE 的概念验证(PoC)和漏洞利用

 dwisiswant0/awesome-oneliner-bugbounty
一个收集了超棒的单行脚本的集合,特别适用于漏洞赏金技巧。
 saeidshirazi/awesome-android-security
一份为渗透测试人员和漏洞猎人精心整理的 Android 安全材料与资源列表
 aydinnyunus/keylogger
获取目标计算机的键盘、鼠标、屏幕截图和麦克风输入,并发送到你的邮箱。
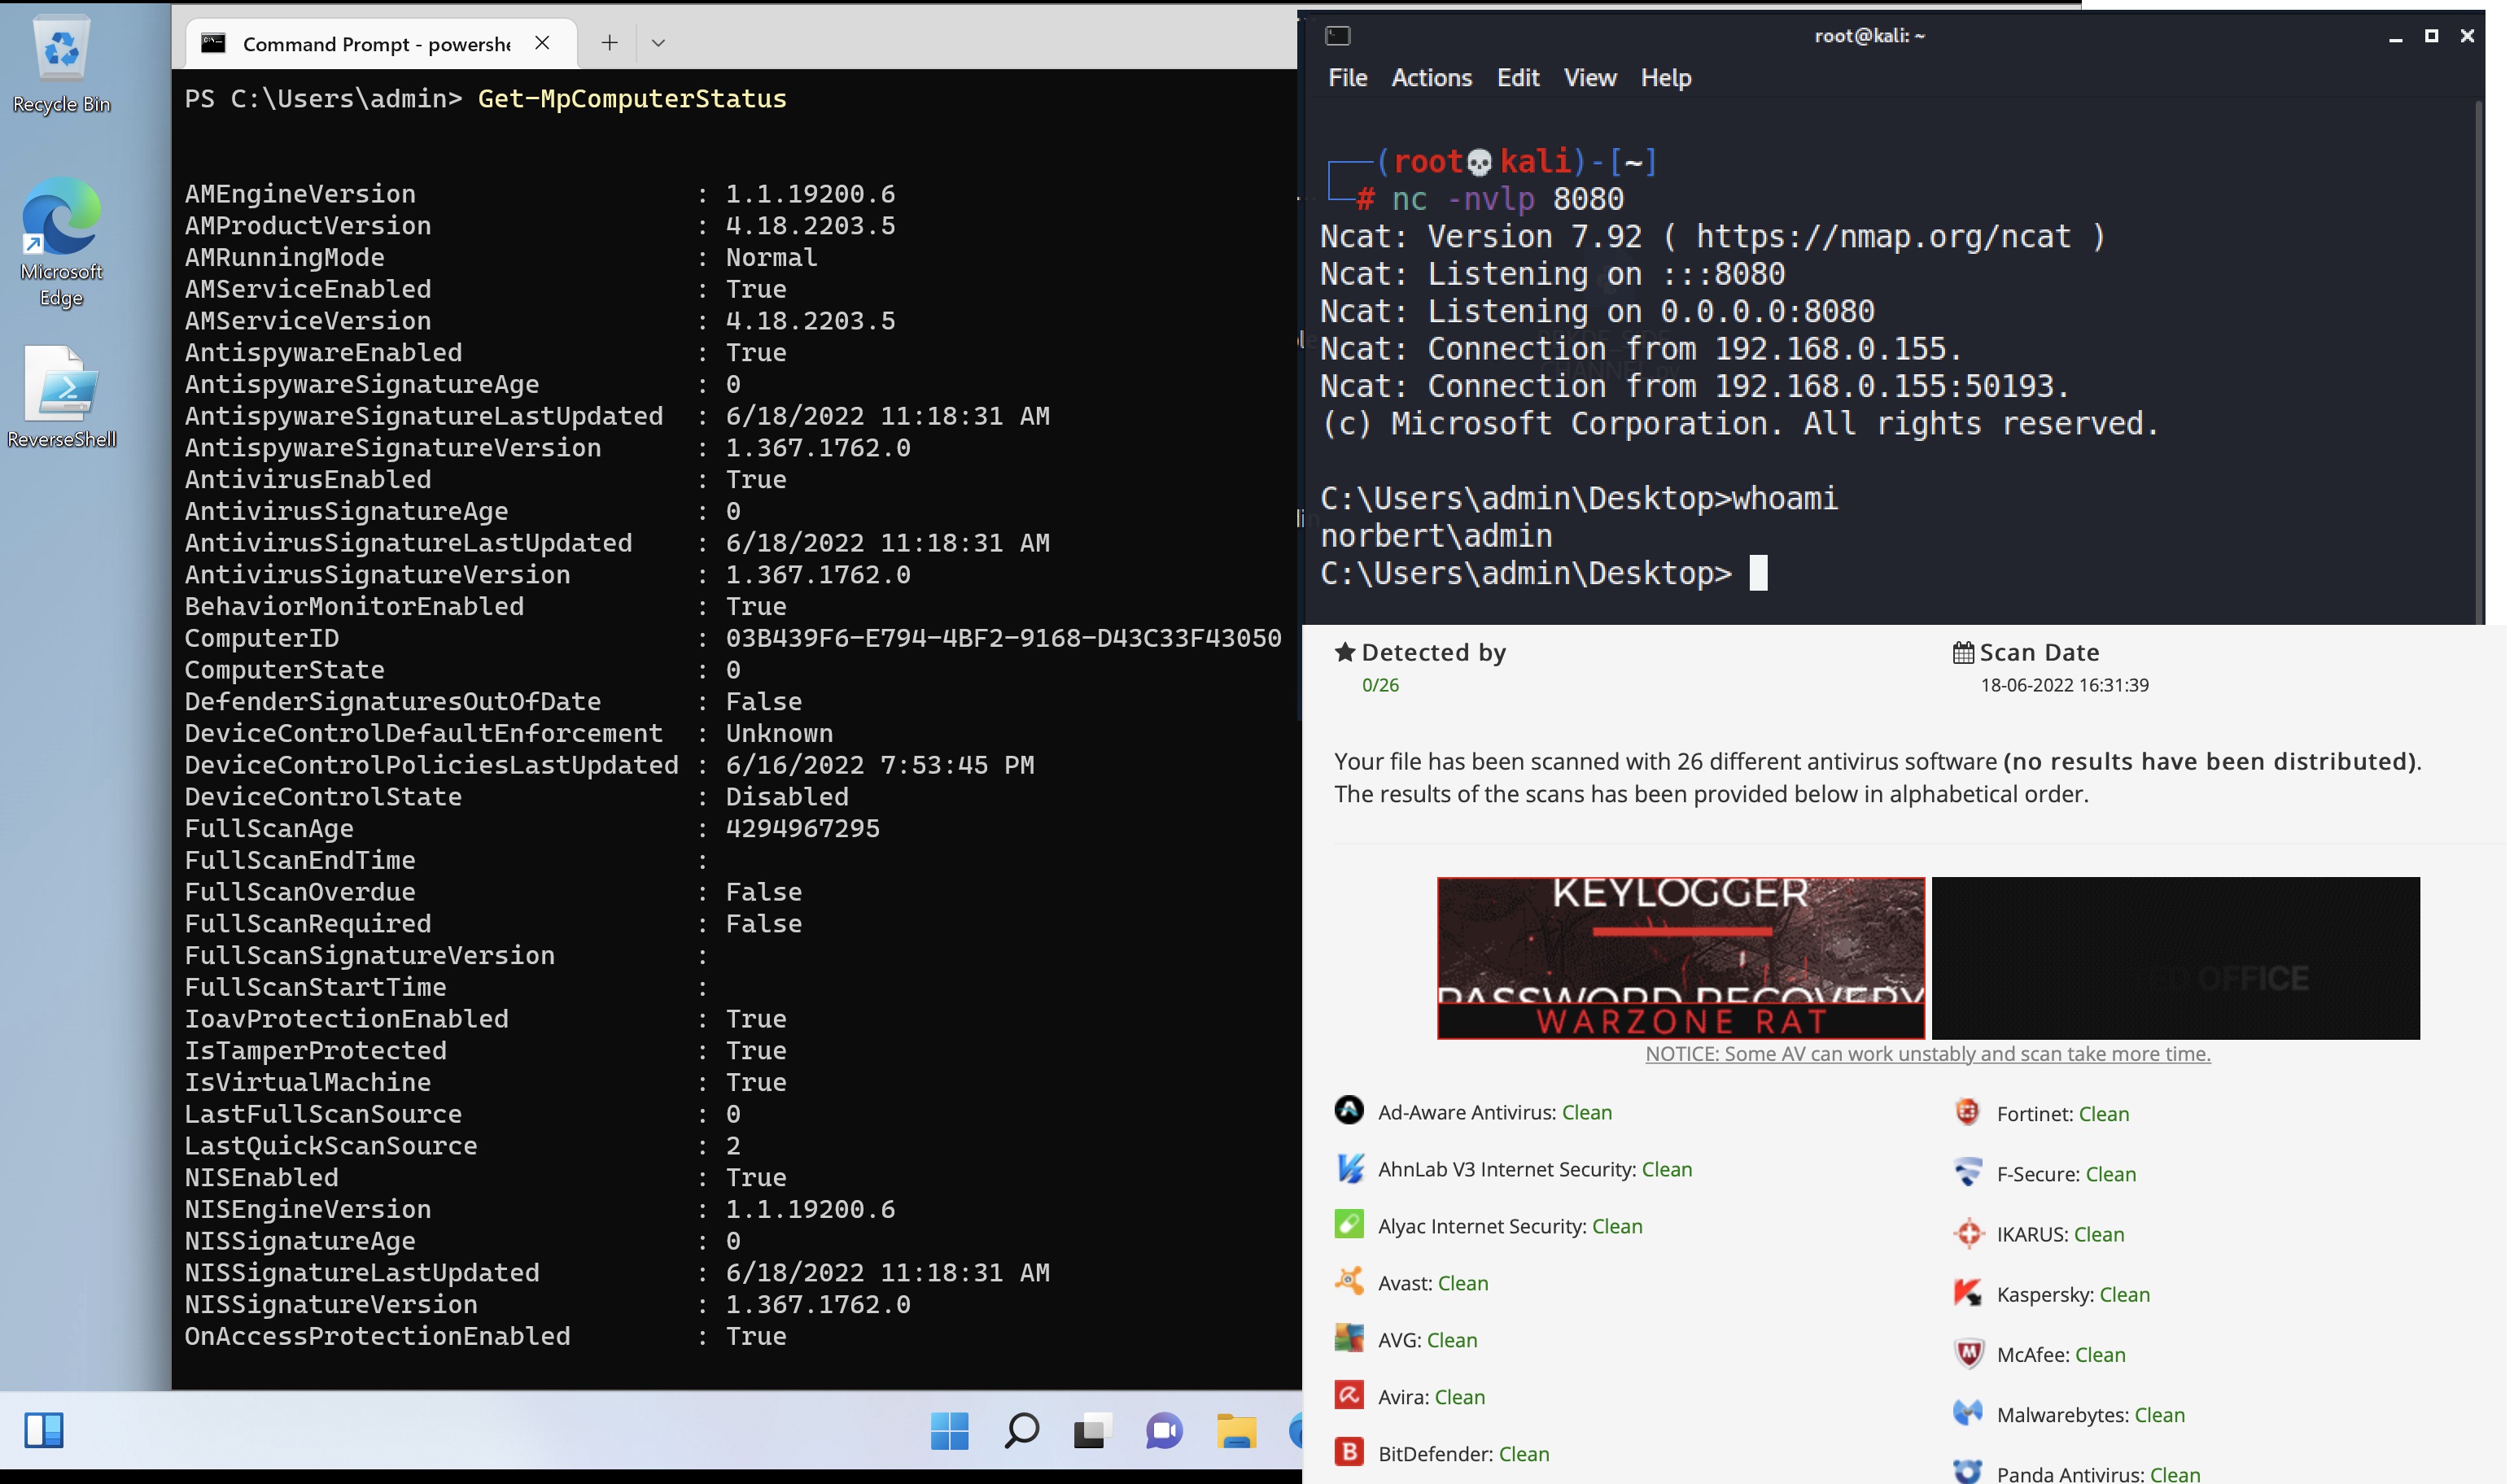 tihanyin/pssw100avb
一系列有用的 PowerShell 脚本,100% 免杀(在发布时)。

 k8gege/ladon
Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32…
 kleiton0x00/advanced-sql-injection-cheatsheet
包含各类 SQL 注入高级查询的速查表。
 x0rz/eqgrp_lost_in_translation
odd.tar.xz.gpg、swift.tar.xz.gpg 和 windows.tar.xz.gpg 的解密内容
 ghosttroops/scan4all
官方仓库 vuls 扫描: 15000+ PoCs; 23种应用密码破解; 7000+ Web指纹; 146种协议和90000+条规则的端口扫描; 模糊测试, 硬件, 超棒的漏洞赏金( ͡° ͜ʖ ͡°)...
 techgaun/github-dorks
通过GitHub搜索查找泄露的机密信息
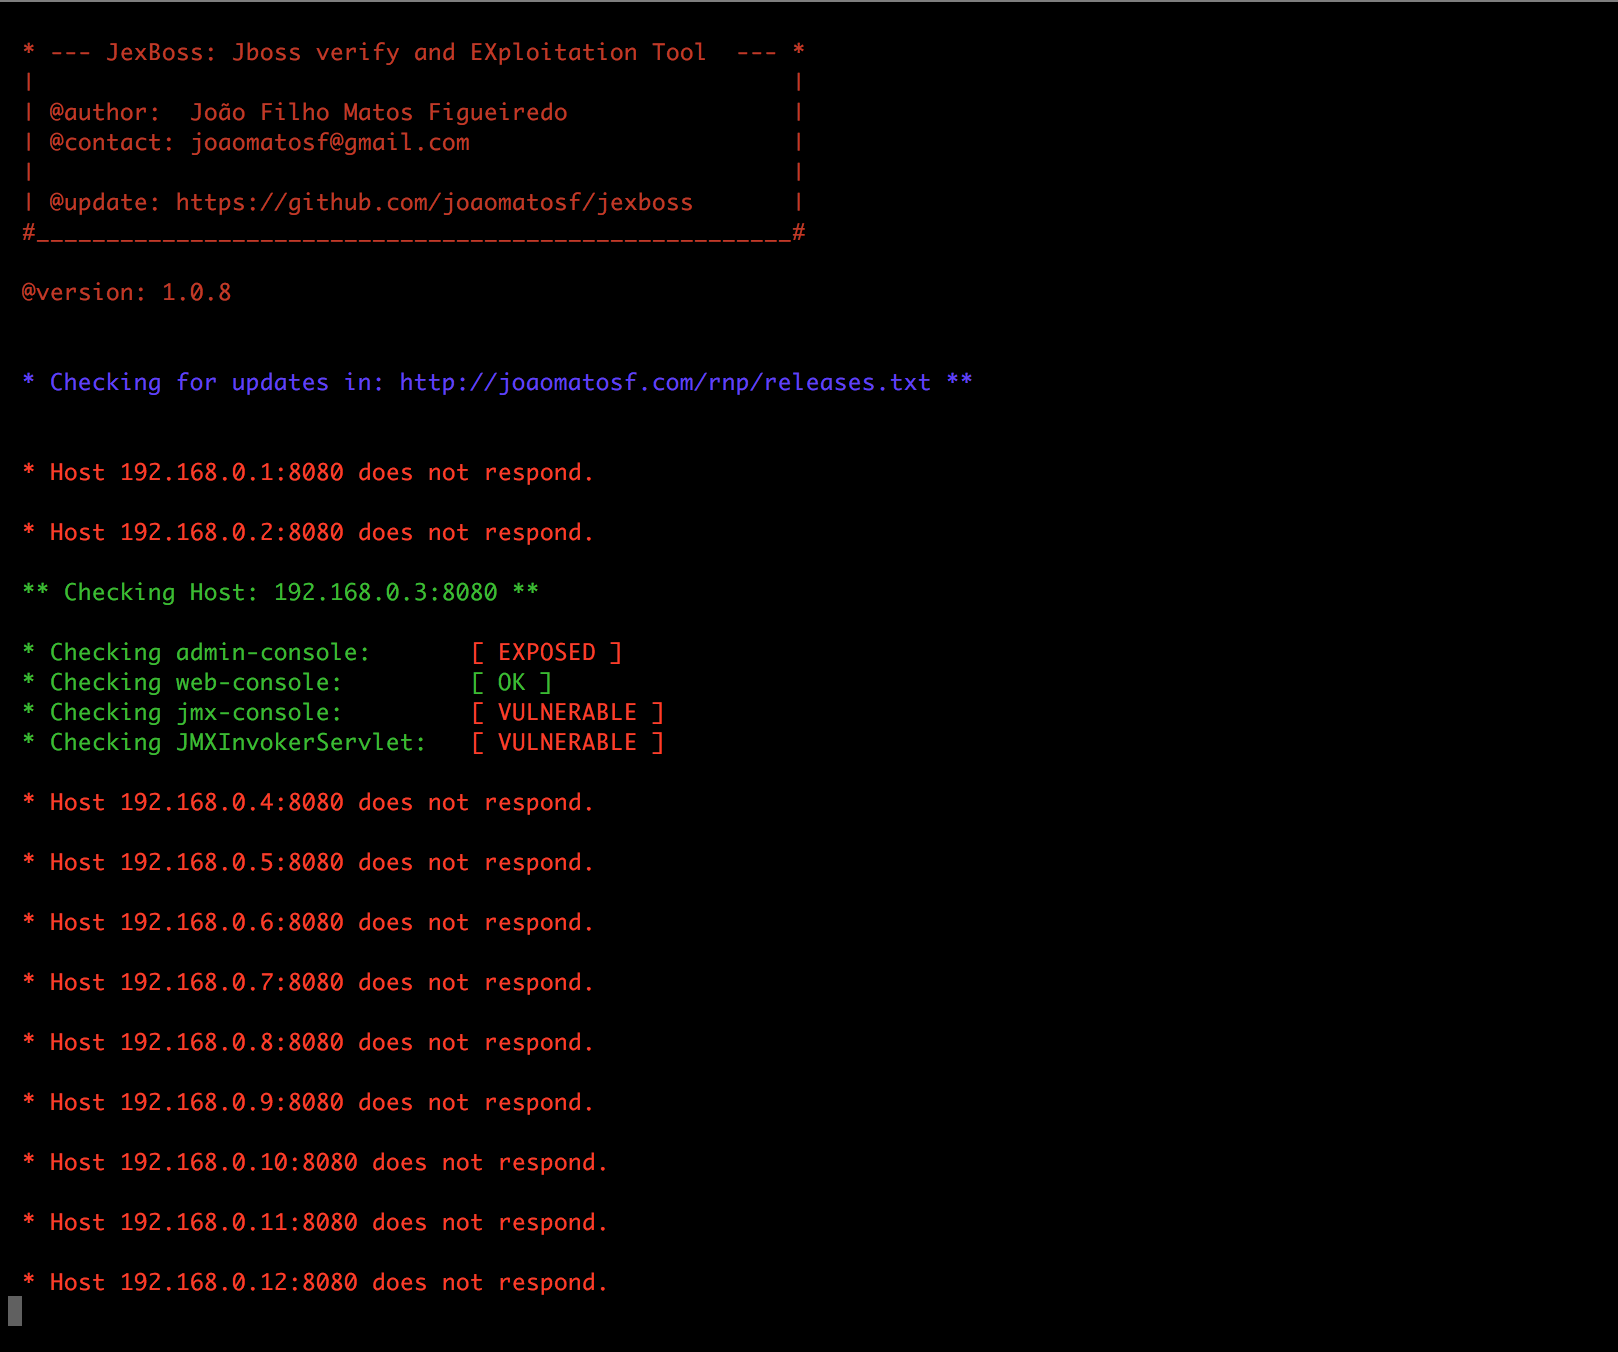 joaomatosf/jexboss
JexBoss: Jboss (及 Java 反序列化漏洞) 验证与利用工具
 projectdiscovery/proxify
一个多功能便携式代理,用于随时随地捕获、操控和重放HTTP/HTTPS流量。
 mgeeky/penetration-testing-tools
一个包含 170 多个工具、脚本、速查表及其他资源的集合,这些是我多年来为红队/渗透测试/IT 安全审计目的而开发的。