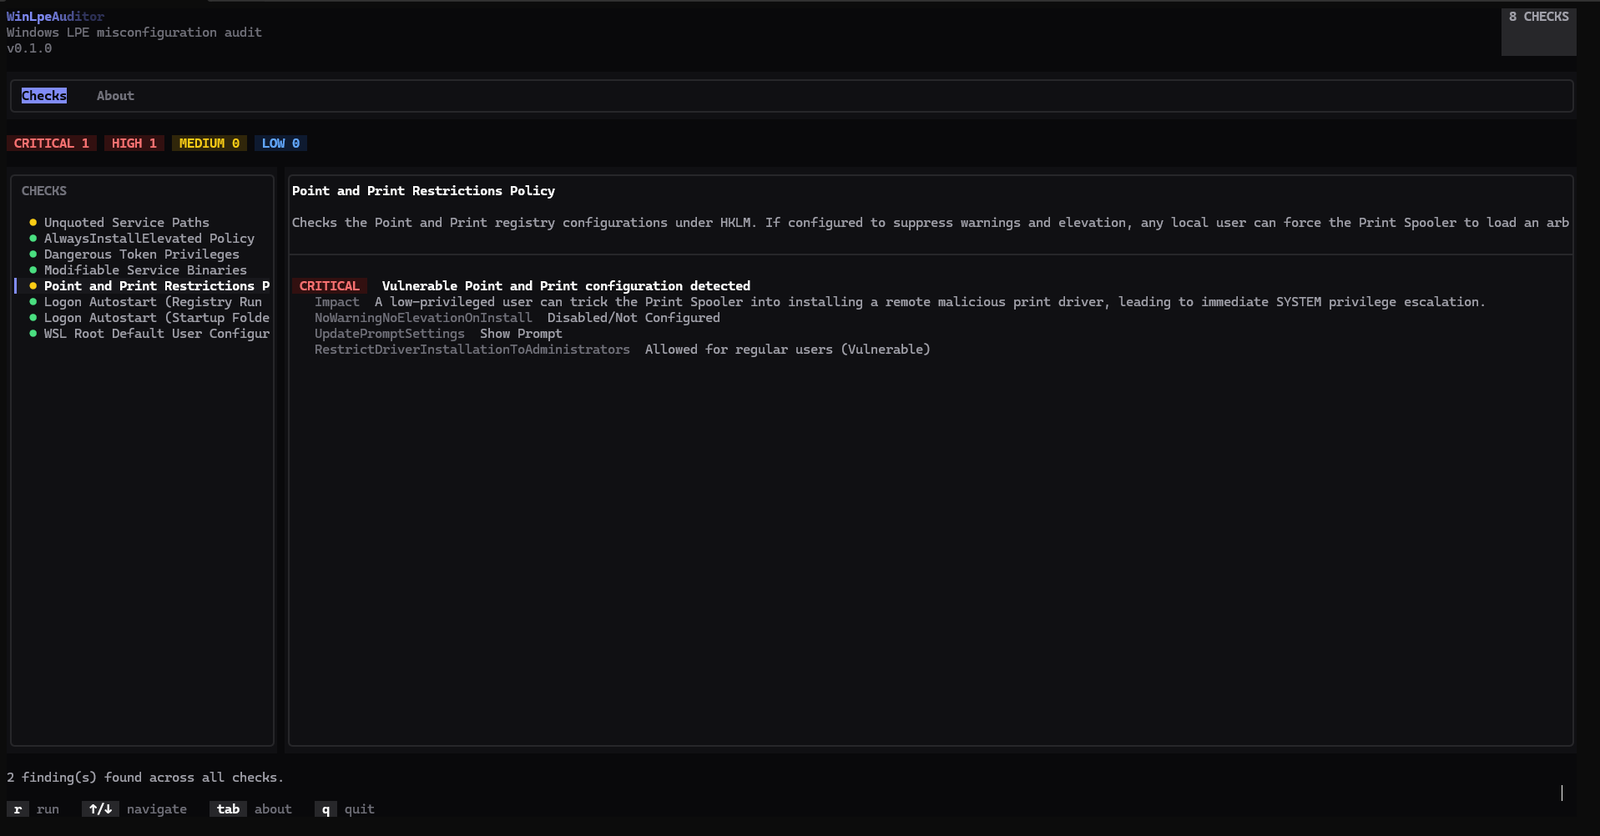
#1
 a-d-team/sharpmemshell
.NET in-memory webshell (memshell) payloads implemented via HttpListener and VirtualPath, compatible with the Godzilla 4.01 post-exploitation…
 taniungou/php2shell-lab
Black-box pentest lab for the PHP2Shell engine memory-corruption family (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2). Dual-flag verified attack…
 jakehildreth/locksmith2
一个面向 AD 管理员、防御性安全专业人员和“肮脏”红队成员的 AD CS 工具包
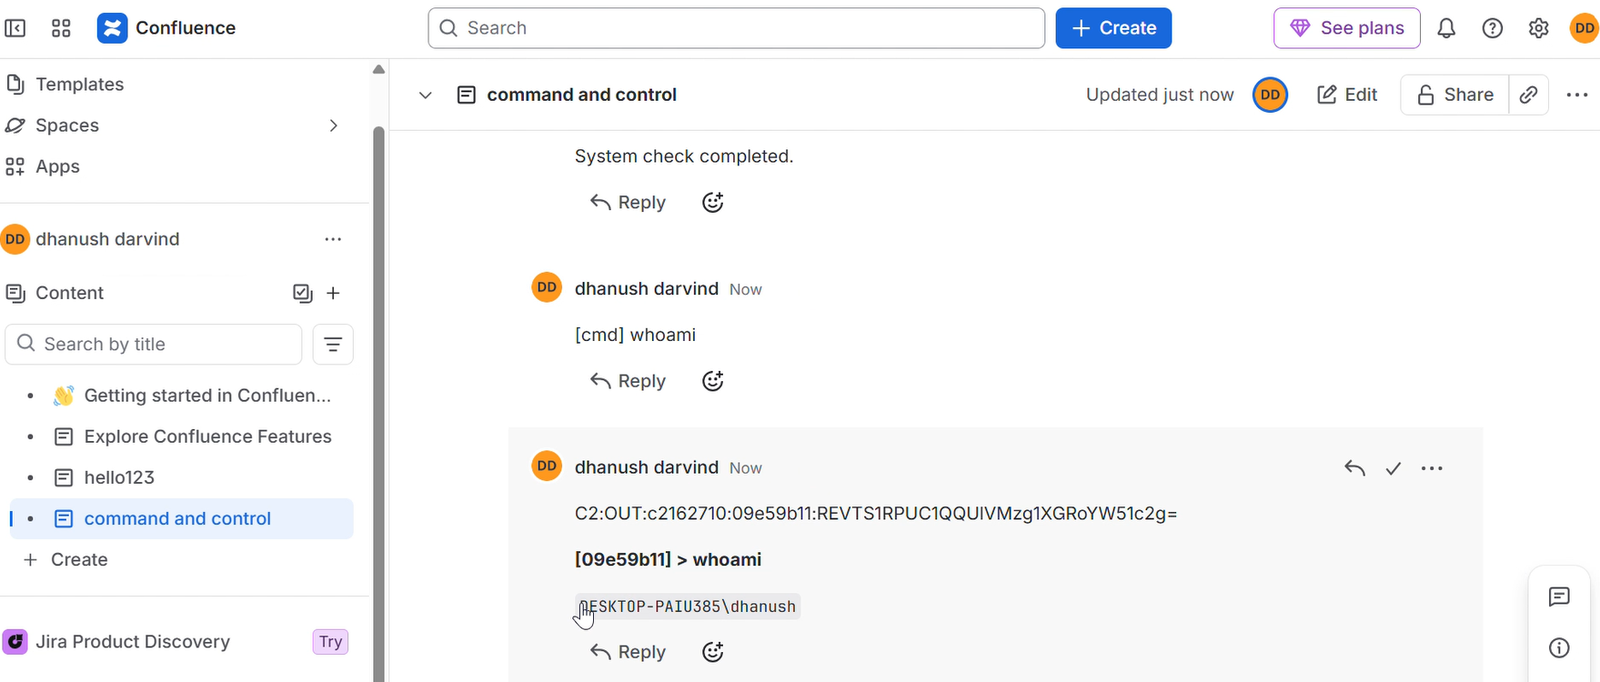 dagowda/confluencec2
这是一个旨在将其他所有 SaaS 产品都变成 C2 的项目,Confluence 只是一个开始。
 yehia-mamdouh/xssya-v-2.0
Python XSS 扫描器,可确认反射型和编码载荷注入,执行载荷以捕获 cookie,检测 WAF,并使用包含 44 个载荷的 HTML5 库测试 XST。
 assetnote/php2shell-scanner
针对 php2shell 的高保真扫描器(CVE-2026-109618 和 CVE-2026-109619)
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
php2shell(CVE-2026-109618 / CVE-2026-109619)的概念验证(PoC)漏洞利用,演示在存在漏洞的 PHP 环境中实现远程代码执行。仅用于安全研究和教育目的。
 david-alvarez-rosa/php-rce
针对 CVE-2026-109618 / CVE-2026-109619 的漏洞利用,用于在 PHP 目标上实现 RCE
 joasasantos/php2shell-scanner
针对 CVE-2026-109618 / CVE-2026-109619(PHP 核心 RCE)的非破坏性扫描器。通过 crt.sh + subfinder 进行子域名侦察,稳健的 banner 抓取,基于版本的检测。
 ghxstsec/php2shell-poc
针对 CVE-2026-109618 的 Python 漏洞利用程序:滥用 PHP session.upload_progress 堆损坏来覆盖 zend_call_function,从而实现远程命令执行。
 orevim/cve-2026-18963-poc
针对 CVE-2026-18963 的概念验证与漏洞检查工具,该漏洞是 Keycloak 重置凭据流程中的未认证账户接管问题。单文件 Python 实现,可选 Playwright 浏览器组件。
 david-alvarez-rosa/php-rce
针对 CVE-2026-109618 / CVE-2026-109619 的漏洞利用,用于在 PHP 目标上实现 RCE
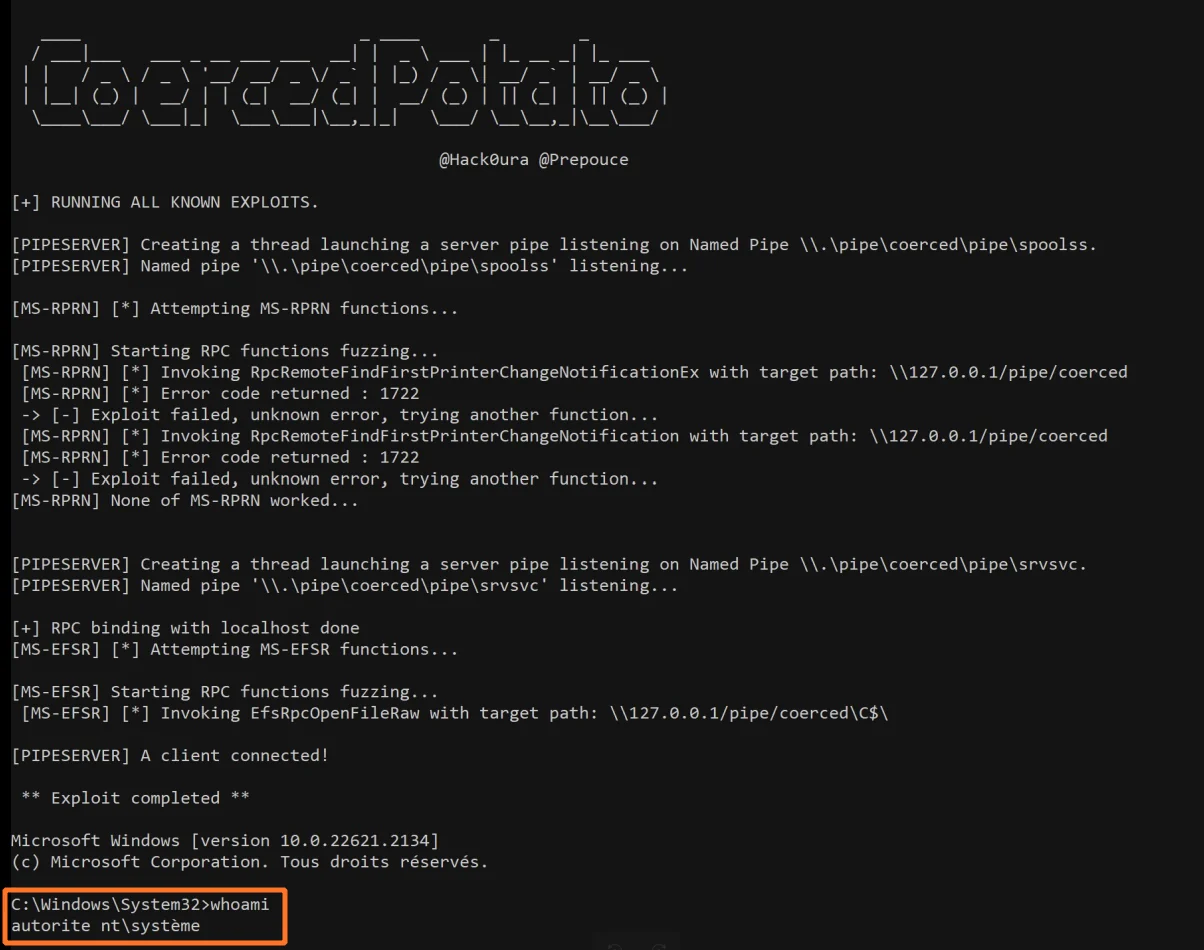 prepouce/coercedpotato
Windows 本地权限提升工具,通过 MS-RPRN 和 MS-EFSR RPC 强制调用滥用 SeImpersonatePrivilege,以 SYSTEM 权限执行命令。
 laremontada12/cve-2026-39987-marimo-preauth-rce
在本地 Docker 实验环境中对 CVE-2026-39987 Marimo 预认证 WebSocket RCE 进行复现与根本原因分析。
 lsudoko/antibody
GitLab Duo DevSecOps 循环:由第二个 AI 对每个 AI 编写的修复进行再次攻击,将每次成功绕过保存为永久抗体,并在 CI 和生产环境中重放。
 trhhubsd/artex
Multi-agent LLM system for autonomous penetration testing in isolated labs: planner/worker agents share asset and exploration graphs, with MITM…
 owasp/blt
OWASP Bug Logging Tool 项目的 monorepo:众包漏洞报告、漏洞赏金工作流、CVE 命名空间、自动修补和安全教育。