#1

 etahen/etahen
PS5 自制程序启用器 payload,提供后利用功能:自定义插件/payload 加载、未签名 fself/fpkg 支持、调试设置、FTP 服务器及直接安装包安装器。
 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 grisuno/lazyown
红队框架与多操作员C2平台,具备AI代理、可塑植入物、rootkit、钓鱼引擎以及覆盖完整攻击杀伤链的741条CLI命令。
 darkflippers/unleashed-firmware
用于硬件安全测试的 Flipper Zero 自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外和 BadUSB 攻击功能。
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 基础设施加固资源收集 Wiki

 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android 内核 LPE PoC,针对 CVE-2026-43499,即 4.19 高通内核中的 rtmutex 释放后使用漏洞,已适配 Redmi K40,并带有 LD_PRELOAD root 载荷。
 oopnv70-lab/ghostlock-aak-apk
GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 实验的实用学习笔记与演练,涵盖 Web 漏洞、payload、枚举及 BSCP 考试策略。
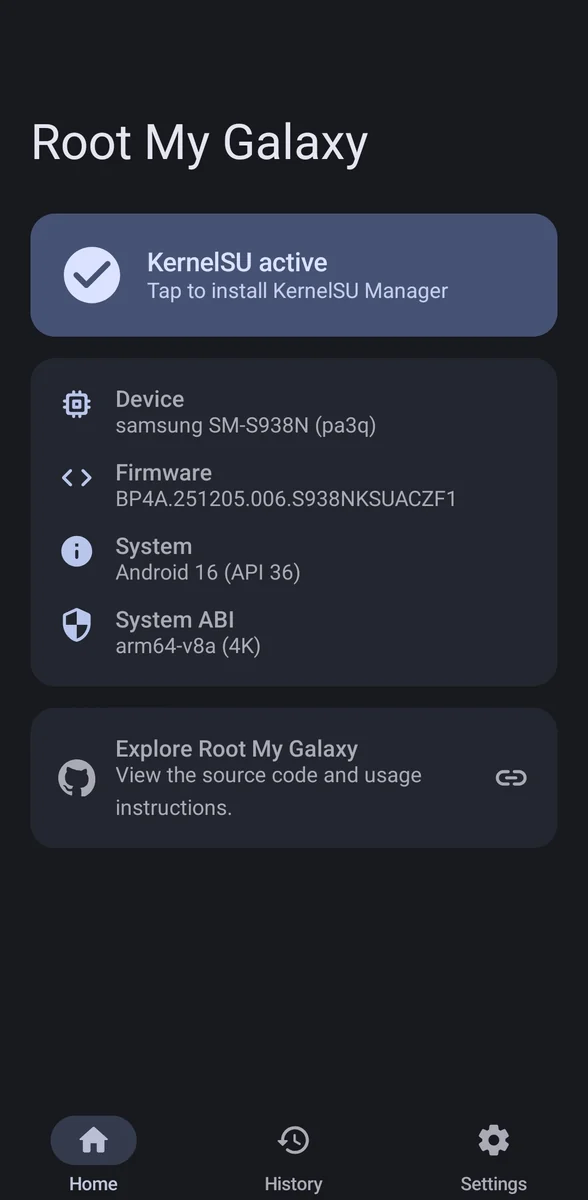 alk601/root-my-galaxy
KSU 安装程序,适用于受支持的 Samsung Galaxy 固件,利用 CVE-2026-43499
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。