
 #1
自定义 payload 制作、混淆、AV 规避和交付机制工具。
Kitploit 推荐
 cerberusmrxi/cerberus-react2shell-scanner-exploit
精英利用工具包,针对CVE-2025-55182(React服务器组件远程代码执行)。异步多态载荷,高级WAF/CDN绕过,代理轮换,Shodan/Censys大规模扫描,自动攻陷+反向Shell,Nuclei模板,K8s实验室&C2面板。作者:Sudeepa Wanigarathna –…
 crumbledwall/cve-2024-37759_poc
CVE-2024-37759 的概念验证利用,这是 DataGear 5.0.0 及更早版本中的一个 SpEL 注入漏洞,可通过精心构造的数据库表实现远程代码执行。
 bibo318/cve-2024-4577-rce-attack
攻击 PoC - PHP CVE-2024-4577
 sudoindividual/cve-2023-34152
POC for ImageMagick 6.9.6-4. 此 POC 受 fullwaywang 发现的 CVE-2023-34152 启发。
 g0d150ne/wp2shell
模块化 WordPress 预认证漏洞利用框架,链式组合 SQL 注入与身份验证绕过,以实现远程代码执行、交互式 Shell、后门植入和大规模漏洞扫描。
 ekomssavior/poc_cve-2025-32433
针对CVE-2025-32433的概念验证漏洞利用,包含模拟与真实攻击模式,并集成基于Flask的C2服务器,用于反向Shell回调与后渗透模拟。
 spiralbl0ck/cve-2024-45383
CVE-2024-45383 的 PoC
 lindemer/cve-2019-11043
Python 漏洞利用工具,针对 CVE-2019-11043,通过空字节覆盖和 FastCGI 变量操纵触发 PHP-FPM 缓冲区下溢,实现远程代码执行。
 jarrettgohxz/cve-research
一个仓库,包含我为已知 CVE 制作的所有可用 PoC,以及我目前正在进行的研究的详细信息(主要是 IoT 设备)
 g0d150ne/xss2shell
利用 WordPress 预认证 XSS(CVE-2026-64638)实现远程代码执行,安装 AES 加密的后门 WebShell,具备持久化、文件上传、反向 Shell 及隐蔽选项,适用于授权的红队演练。
 icebreack/cve-2022-24637
CVE-2022-24637 的修复版漏洞利用程序,可实现对所识别漏洞的可靠利用,用于渗透测试和安全评估目的。
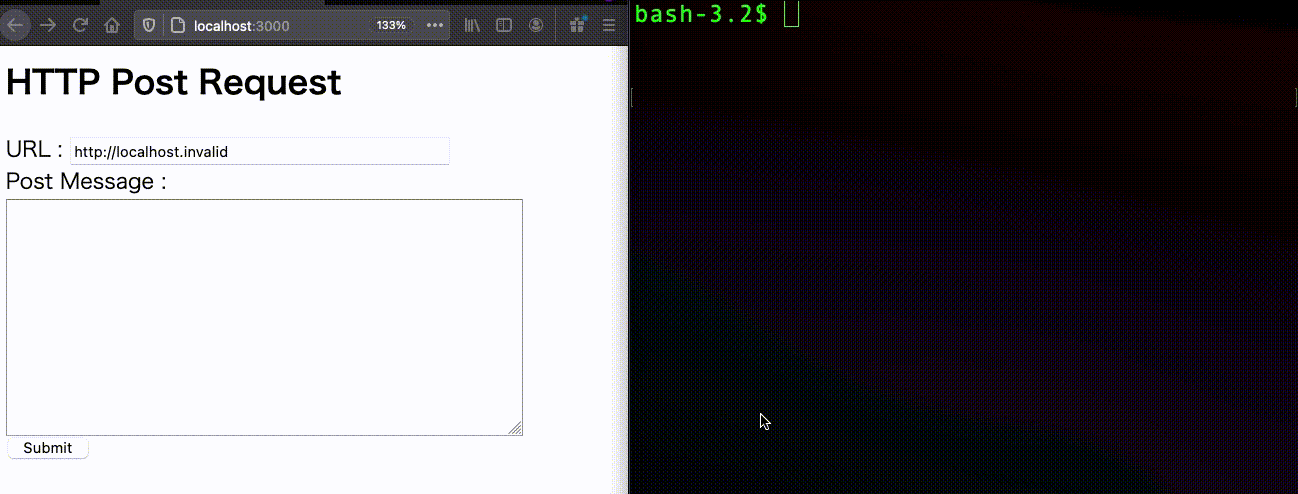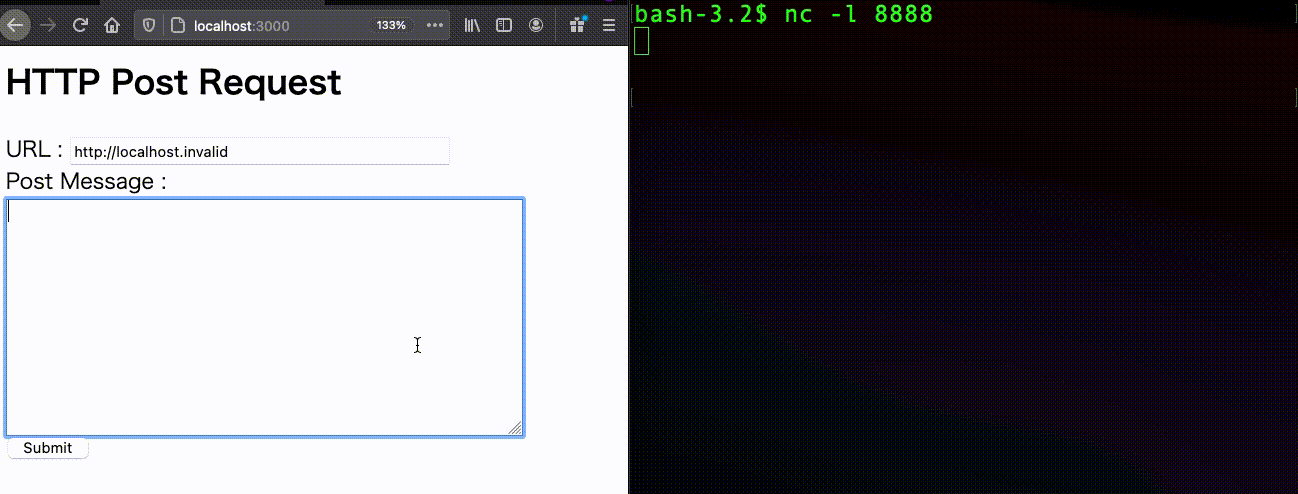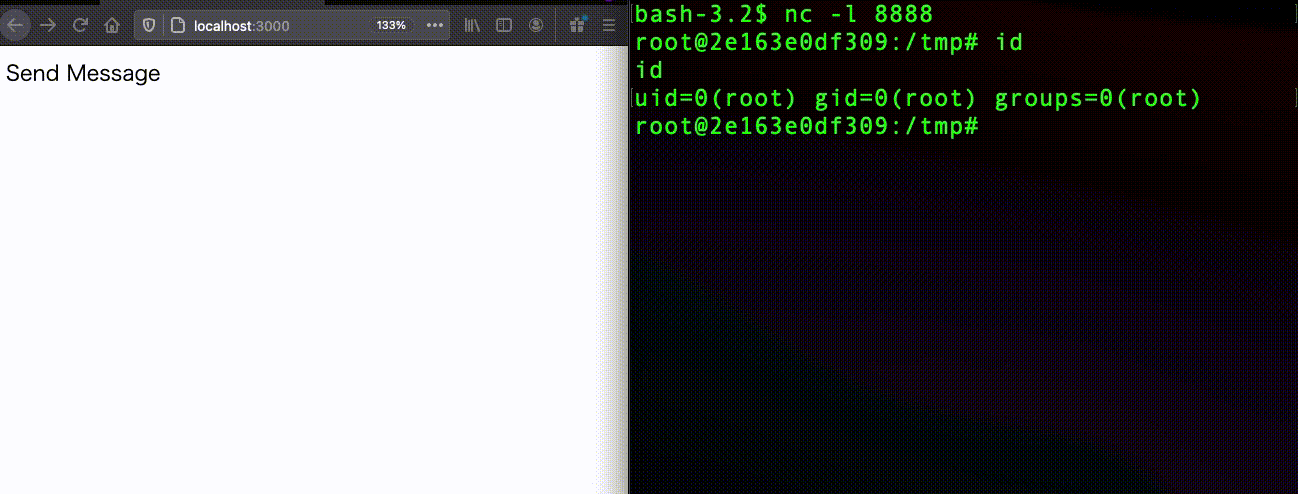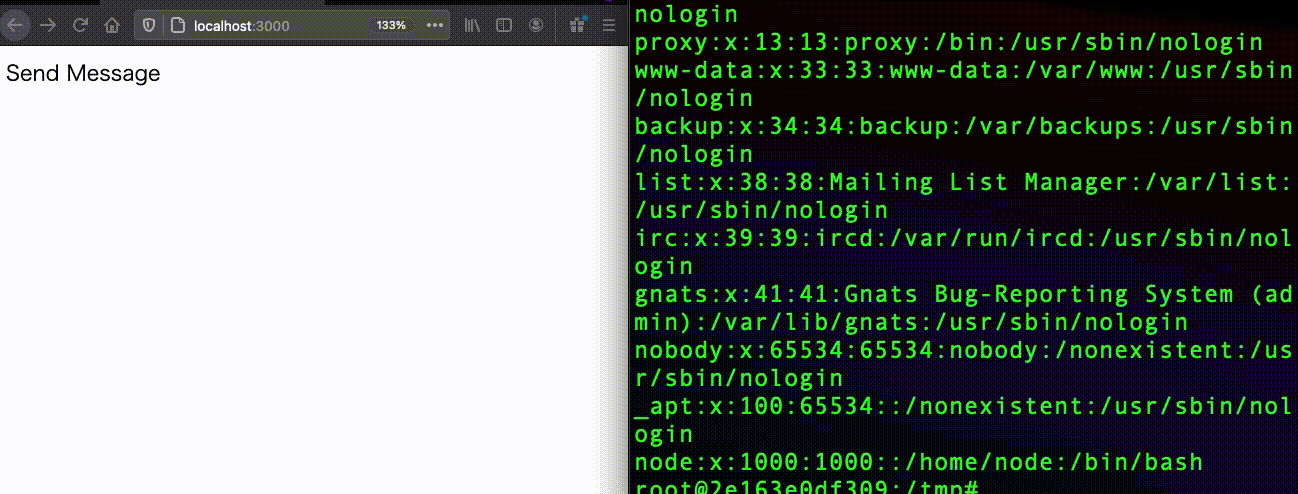 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest RCE
 anggatechi/cve-2026-3844
CVE-2026-3844 — Breeze Cache(WordPress)中未经身份验证的任意文件上传导致远程代码执行(RCE)。CVSS 9.8 严重级别。支持多线程的批量扫描器 + 自动 Shell 注入器。
 randomrobbiebf/log4j-exploits
Log4J 针对不同系统的漏洞利用工具
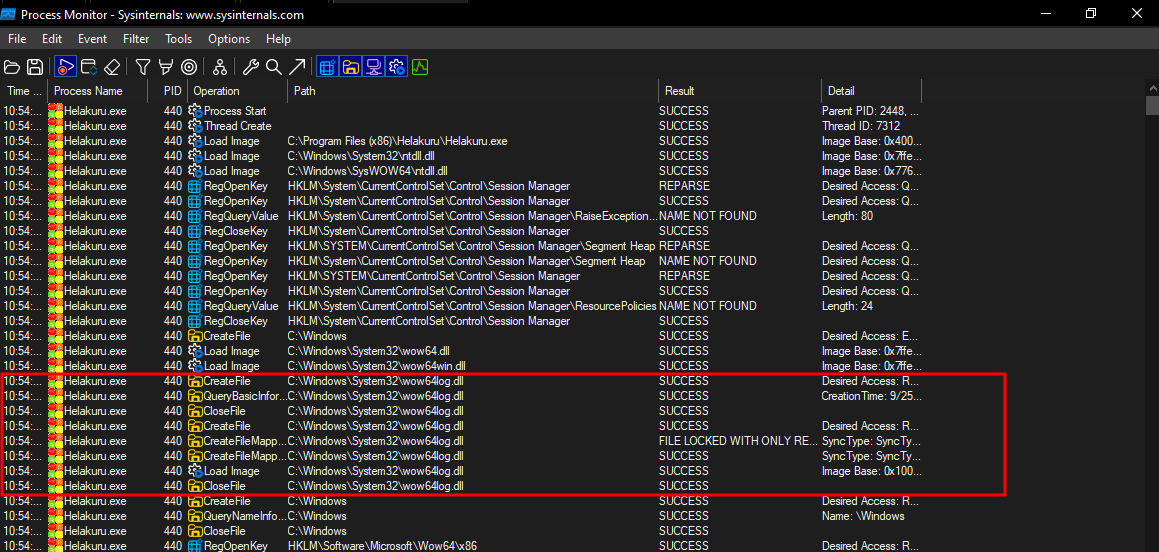 surajhacx/helakuruv.1.1-dllhijack
Helakuru 版本 1.1 DLL 劫持 - CVE-2024-48605
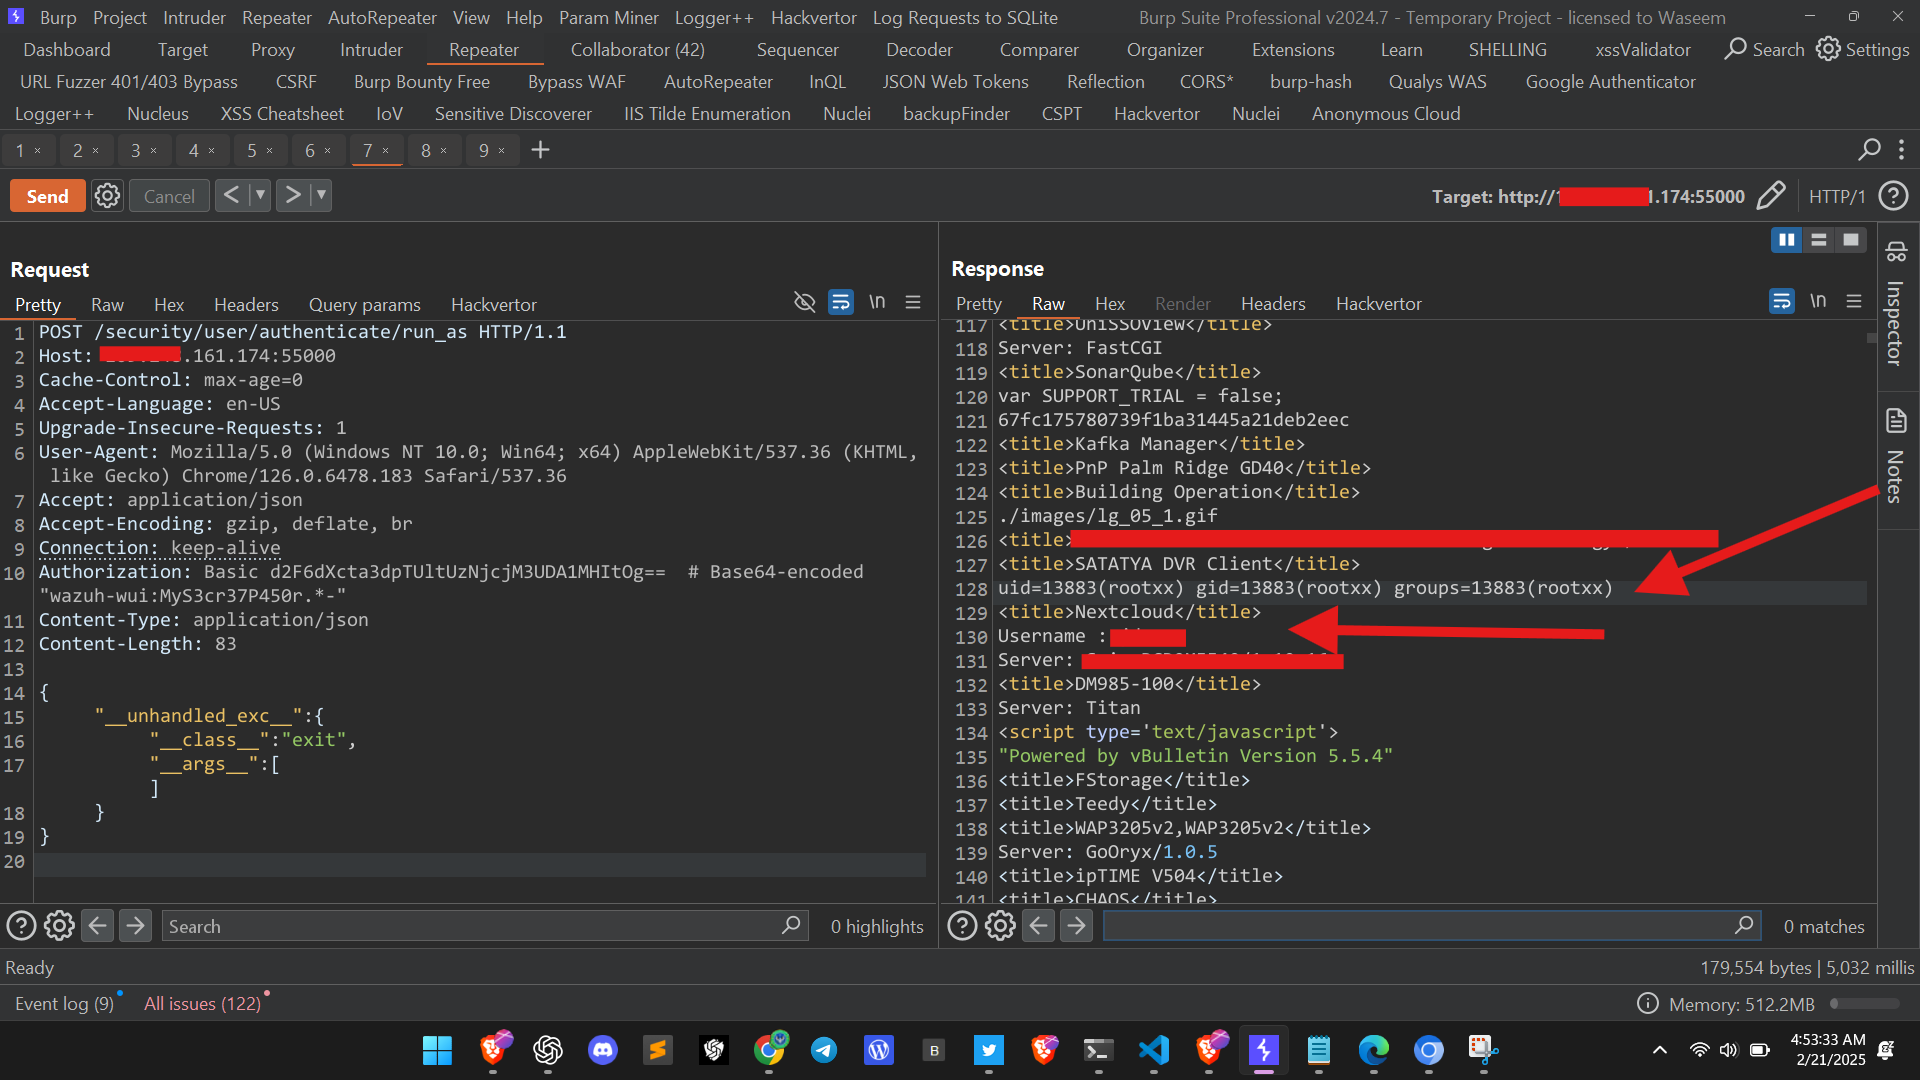 muhammadwaseem29/cve-2025-24016
CVE-2025-24016:Wazuh 服务器中的 RCE!远程代码执行
 jonyfilc/printspoofer-reflectivedll
Windows Print Spooler 权限提升漏洞(CVE-2019-1040/CVE-2019-1019)已被实现为用于渗透测试的反射 DLL。
 hans362/cve-2025-55184-poc
Proof-of-concept exploit for CVE-2025-55184, demonstrating the vulnerability and providing a working exploit for security testing and validation.








