#1
 zycoder0day/cve-2026-6279
CVE-2026-6279 — Avada Builder <= 3.15.2 通过 call_user_func() 实现未认证远程代码执行(RCE)
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14 被发现包含一个零点击代码注入漏洞,该漏洞允许攻击者通过精心构造的插件执行任意代码。此漏洞通过用户与攻击者个人资料页面的交互触发。
 null200ok/cve-2026-41940-tool
一个全面的 Python 工具,用于**检测**、**批量扫描**并**利用** cPanel & WHM 和 WP Squared 中的关键身份验证绕过漏洞(CVE-2026-41940)。
 cve-2019-13720/cve-2019-13720
针对CVE-2019-13720(一个Chrome浏览器漏洞)的概念验证利用程序。包含演示视频和已发布的利用工具,用于安全测试。
 spiralbl0ck/cve-2021-3345
CVE-2021-3345 的实际可用漏洞利用程序
 al1ex/cve-2020-2883
CVE-2020-2883
 gutierre0x80/cve-2026-59827
CVE-2026-59827的技术分析与概念验证,这是Metabase中一个严重的不安全Java反序列化漏洞,可导致远程代码执行。
 0xcyp1337/cve-2026-57811
利用 CVE-2026-57811,该漏洞是 Realtyna Organic IDX + WPL Real Estate WordPress 插件中的未认证远程代码执行漏洞,支持 shell 上传和命令执行,并具备批量扫描与多线程功能。
 axedos/cve-2026-67401
CVE-2026-67401 的 Python 概念验证,cPanel EmailTrack 中的认证 SQL 注入,可通过 SQLite ATTACH DATABASE 以 root 身份写入任意文件,从而实现反向 Shell 或 SSH 密钥投放。
 e4zyy/project-cve-2026-75604
基于 Python 的漏洞利用框架,针对 CVE-2026-75604 开发,使获得授权的渗透测试人员能够验证 Next.js Windows 缓存遍历漏洞,支持反向 Shell 与 Web Shell 部署、目标验证及代理支持。
 aaryanbhujang/cve-2024-3660-poc
CVE-2024-3660 的一个 PoC。Keras 中的任意代码执行。
 navisec/cve-2021-4034-pwnkit
基于 Nim 的 CVE-2021-4034(PwnKit)概念验证,该漏洞是 polkit 的 pkexec 中的本地权限提升漏洞,附带嵌入式载荷库,支持独立执行。
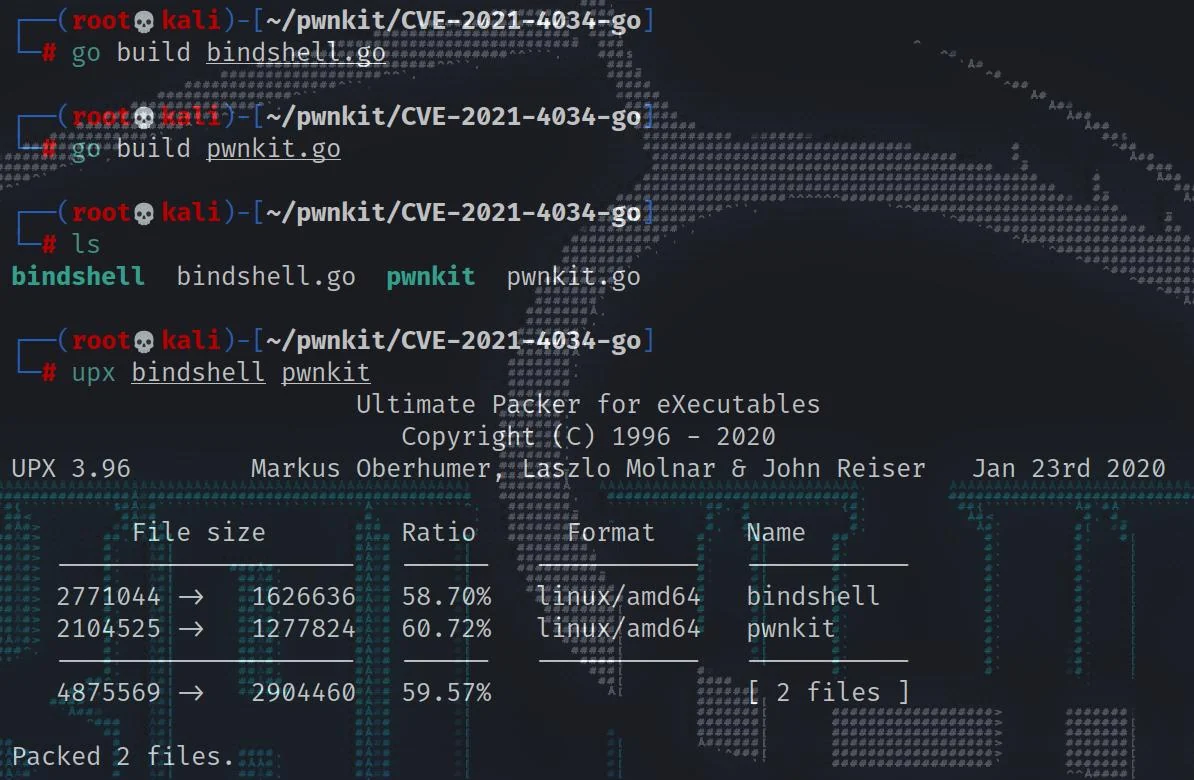 fdlucifer/pwnkit-go
一个基于 golang 的 CVE-2021-4034 漏洞利用程序,名为 pwnkit(已添加更多功能......)
 abraxas/veneficus
超级精英端到端植入0day。完整杀伤链。利用、提权、横向移动、投毒、持久化。
 ymh001/meizu21-ghostlock-root
MEIZU 21 通过 CVE-2026-43499 和 KernelSU 延迟加载实现锁定引导加载程序下的运行时 root
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ 解码器堆缓冲区溢出 - 完整分析、根本原因、PoC 与 RCE 利用路线图
 0x-nope/cve-2019-12180
CVE-2019-12180 的安全公告与概念验证,演示了通过恶意项目文件在 SoapUI 和 ReadyAPI 中执行任意 Groovy 代码。