
 #1

 hexbytee/freepbx-sqli-rce
一个利用 CVE-2025-57819 的 Python 概念验证程序,该漏洞是 FreePBX 中的未认证 SQL 注入,可串联管理员账户创建、cron 定时任务 webshell 部署以及 root 权限提升。
 kamalx06/tornadoc2
基于拉取的 C2 框架,具有十种原生传输方式、并发多配置文件处理器、ECDSA 签名的任务下发,以及带 RBAC 和 Qt/CLI 控制台的多操作员团队服务器。
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - timezone php.ini prepend
 horizon3ai/ahsaycbs-auth-bypass-rce
针对影响 AhsayCBS 的 CVE-2026-105133 和 CVE-2026-105134 的概念验证漏洞利用
 gmh5225/memory-relocalloc
一个C语言概念验证,用于定位已映射DLL的.reloc节中的代码洞穴,以分配并执行小型shellcode,从而替代典型的内存分配调用。
 ripits-sec/couchpotato
Windows 权限提升工具,可修补 ETW 和 AMSI,并使用间接系统调用滥用 SeImpersonatePrivilege,将服务账户或管理员提升至 NT SYSTEM。
 bittersecurity/decepticon
自主LLM红队代理,在隔离的Kali沙箱内规划并执行完整攻击链——侦察、利用、权限提升、横向移动和C2。
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - IPsec login_banner 启动脚本
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - 高危 - 远程 - 权限残留 - 进程级全局 Python 数据源映射
 twosevenonet/injectsetconsole
不使用 WriteProcessMemory 的进程代码注入概念验证
 sk4r4b/ntdll-reconstruction
一种混合了NTDLL解除挂钩和地狱之门变体的技术
 abraxas/vfs-quote-breakout
VFS for Git ab95cf51 - 高危 - 远程 - RCE - core.virtualfilesystem 单引号包裹
 rianjuniorsf/exploit-js2py
CVE-2024-28397 漏洞影响 js2py v0.74 及以下版本,js2py 是一个允许在 Python 解释器中执行 JavaScript 代码的 Python 库。
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
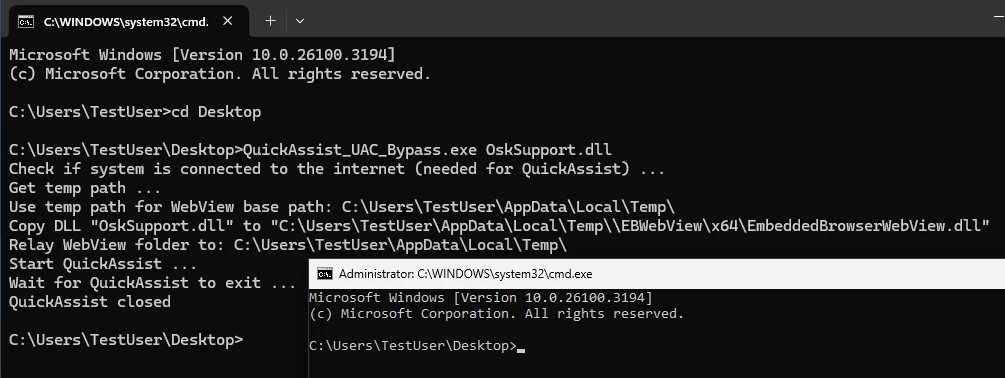 r41n3rzuf477/quickassist_uac_bypass
滥用 UIAccess QuickAssist 二进制文件,通过 WebView2 BrowserExecutableFolder 加载攻击者控制的 DLL,进而劫持 Windows 10/11 上的提权进程的 UAC 绕过 PoC。
 xpn/randomtsscripts
红队交战脚本集合,包括通过 TGS 进行 Pre2K 默认凭据检查、LAPSv2 密码解密以及 IIS 应用程序池凭据解密。









