#1

 asset-group/ghostsplice
# Ghostsplice 仓库:跨通道信任碎片化攻击的 PoC
 eqstlab/cve-2024-8353
GiveWP PHP 对象注入漏洞利用程序
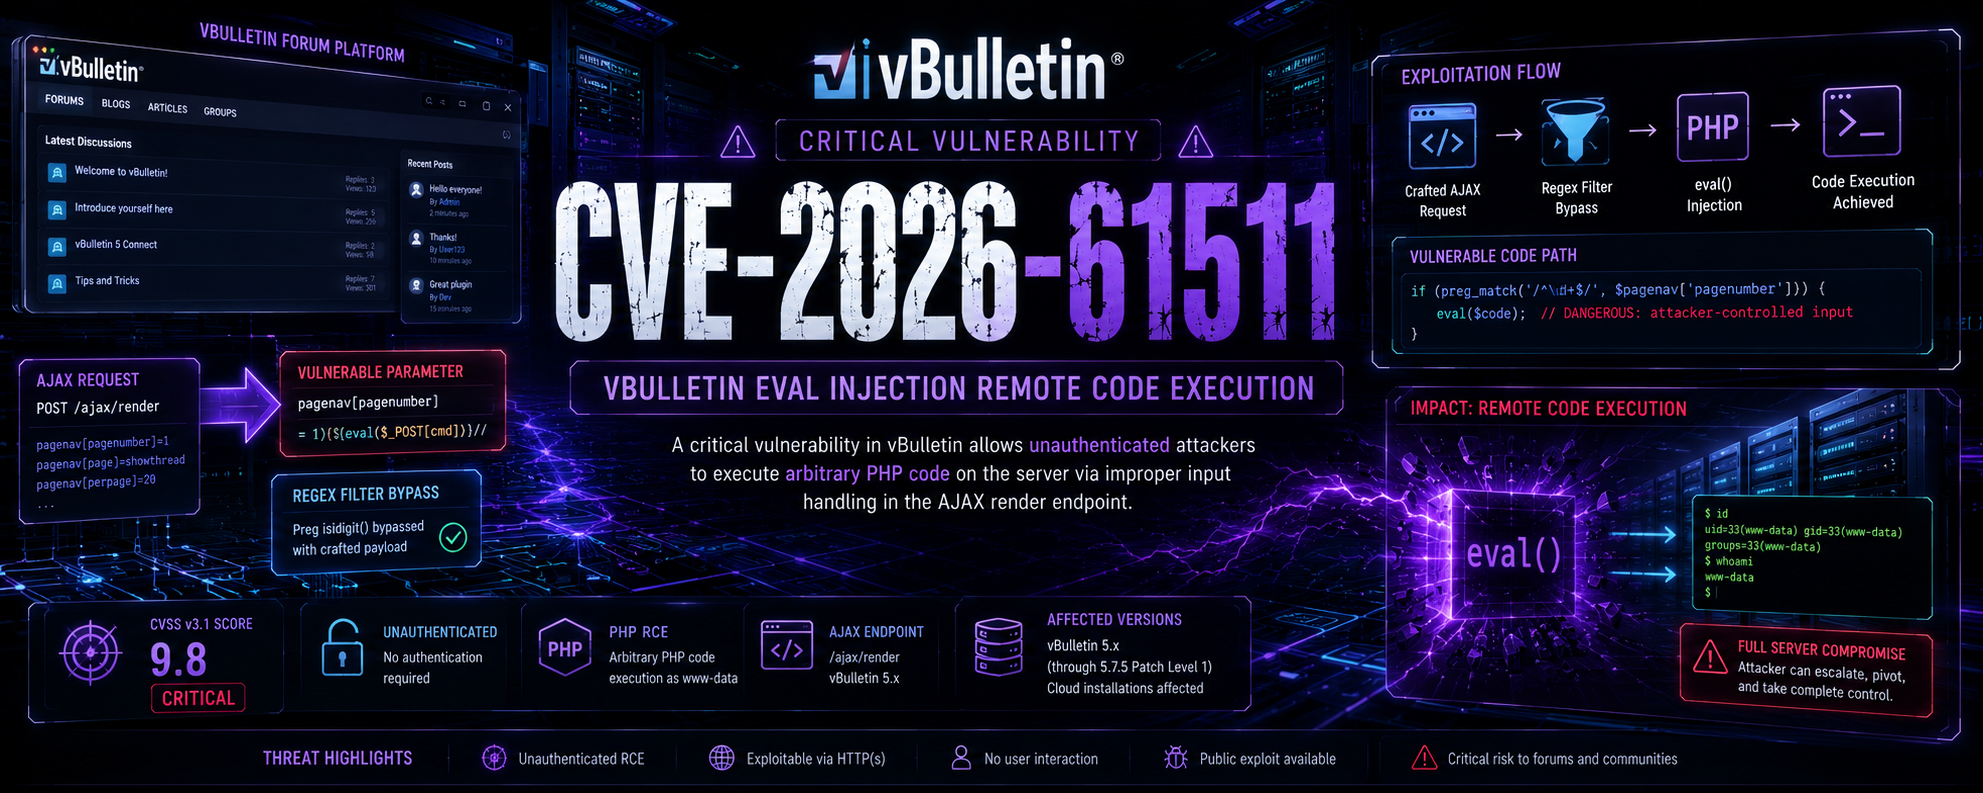 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 预认证远程代码执行(CVSS 9.8)。影响 5.x/6.x 版本(未修补)。通过端点池、AJAX、PHPFuck WAF 绕过实现多漏洞利用。完整工具包:反弹…
 jvazquez-r7/cve-2015-5119
CVE-2015-5119 的概念验证漏洞利用,这是一个 Flash Player 零日漏洞,允许通过特制的 SWF 文件实现远程代码执行。
 wangs-official/opace6-cve-2026-64560
Temporary root tool for OnePlus Ace 6 that exploits the CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free to gain root until reboot, without…
 zhubaohe123/ghostlock-kit
One-click root kit for vivo iQOO Neo9S Pro (MT6989) exploiting CVE-2026-43499 futex PI UAF via MCAST transport, with scripts and analysis docs.
 7bitsteam/exch_cve-2021-42321
针对 CVE-2021-42321 修改的 .NET 反序列化载荷,基于 ysoserial.net,可写入文件并绕过 Windows Defender,以攻击 Microsoft Exchange Server。
 soralis0912/cve-2026-43499-aristotle-apk
Android内核漏洞利用,针对CVE-2026-43499(Futex-PI释放后使用),可在小米XIG04上获取临时root权限以启用ADB。包含自动化有效载荷构建和一键激活。
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap 双重释放 → 远程代码执行 (ASLR 开启)。
 perongh/badepoll-selinux-disabler
使用 CVE-2026-43074 在 Android(Linux 6.6/6.12)上禁用 SELinux
 d0rb/cve-2024-21378
该仓库包含一个针对微软 Outlook 的漏洞利用程序,通过 Exchange Online 发起攻击,利用漏洞借助 COM DLL 执行任意代码。该漏洞利用程序使用修改版 Ruler 以电子邮件形式发送恶意表单,在 Outlook 胖客户端中用户交互时触发执行。
 al1ex/cve-2020-36188
CVE-2020-36188 &&Jackson-databind RCE
 richard-tang/sscms-pluginshell
CVE-2022-28118
 flex36ty/ps5-pihost
树莓派上由PS5 USB端口供电的PS5漏洞利用Web服务器
 hhj4ck/cve-2016-2067
针对Android设备的GPU IOMMU DMA漏洞利用,通过用shellcode覆盖vdso.so来提权并在Nexus 6p上生成一个反向根shell。
 p34nut2/cve-2025-32432-exploit-by-p34nut
针对 Craft CMS 3.x/4.x/5.x 的可靠 CVE-2025-32432 预认证 RCE 漏洞利用,在其他公开 PoC 失效的场景下依然有效
 lan1oc/cve-2023-34312-exp
复现 CVE-2023-34312,利用两个恶意 DLL 文件对 QQ 和 TIM 消息应用进行漏洞利用,用于安全研究与测试。