#1
 otsmane-ahmed/cve-2025-29384-poc
CVE-2025-29384的概念验证漏洞利用程序,针对Tenda AC9路由器中一个严重的基于栈的缓冲区溢出漏洞。包含Python和Metasploit模块,用于对基于MIPS的固件进行未认证的远程拒绝服务(DoS)攻击及潜在的远程代码执行(RCE)。
 lunbun/cve-2025-55188
CVE-2025-55188的概念验证漏洞利用,演示通过符号链接路径遍历在7-Zip中实现任意文件写入,并可升级为任意代码执行。
 ludovicpatho/cve-2022-0847_dirty-pipe
一个修改版的 Dirty Pipe (CVE-2022-0847) PoC,它劫持 SUID 二进制文件以生成一个 root shell。(并尝试恢复受损的二进制文件)
 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
 j4ck3lsyn-gen2/cve-2026-39047
爱普生打印机RAW协议漏洞利用框架
 oopnv70-lab/ghostlock-aak-apk
GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)
 ysrc/pil-rce-by-ghostbutt
利用 Python PIL 模块命令执行漏洞
 kartik2005221/cve-2025-58434-and-59528-poc
模块化PoC,针对Flowise中的CVE-2025-58434(账户接管)和CVE-2025-59528(远程代码执行)。自动化完整的攻击链,从未经身份验证的令牌泄露到通过反向shell或自定义命令实现远程代码执行。
 zeropwn/pgadmin4-9.10-cve-2025-13780
CVE-2025-13780的概念验证
 gmh5225/driver-kaldereta
未签名的内核模式驱动程序,用于内存修改
 k4k4/cve-2021-40444-sample
CVE-2021-40444 示例
 zz-socmap/cve-2021-22205
Gitlab CE/EE RCE 未授权远程代码执行漏洞 POC && EXP CVE-2021-22205
 0p5cur/cve-2025-32462-poc
🔓 CVE-2025-32462(sudo -h绕过)的本地提权PoC – 通过配置错误的sudoers获取root权限
 geniuszly/cve-2024-0582
Proof-of-concept exploit for CVE-2024-0582, a Linux kernel vulnerability. Leverages io_uring for buffer manipulation, KASLR leak, and privilege…
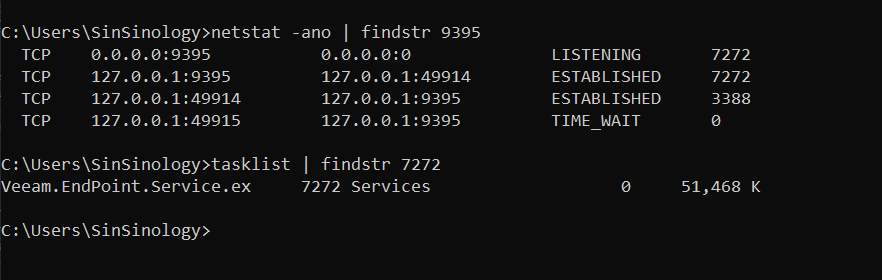 sinsinology/cve-2022-26503
Proof-of-concept exploit for CVE-2022-26503, a local privilege escalation vulnerability in Veeam Agent for Windows via .NET deserialization, enabling…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, 双重释放, 堆风水, ROP, SKF分片, Windows漏洞利用, 反调试, 混淆, API钩子, Shellcode, 反向Shell
 vicxor/cve-2020-9484
针对 CVE-2020-9484 的 PoC