#1

 boredhackerblog/plex2shell_pcap
针对 Plex 的 plex2shell 漏洞利用所产生的数据包捕获产物,包括实验环境与真实环境中的流量,用于构建和验证检测特征。
 0xblackash/cve-2026-110912
针对 CVE-2026-110912(ARPBleed)的 Python/scapy 概念验证,该漏洞是 DragonFly BSD 中 ARP ar_hln/ar_pln 越界读取,会泄露内核堆和栈内存。
 gmh5225/mcp-god-mode
你是否曾希望它能包办一切?在单个 MCP 服务器上集成 148 款强大的信息安全/管理工具。
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
 clausing/scripts
用于数字取证、事件响应和网络分析的Python和Perl脚本集合,包括哈希签名工具和报文grep实用程序。
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
 aixisstudio/snitch
实时网络流量可视化工具——查看你计算机建立的每一个连接。隐私优先,100% 本地运行。
 confused-binary/waf-fu
用于浏览和重放来自 CloudWatch、S3 和采样 API 的 AWS WAF v2 日志的终端 UI,支持 YAML 过滤、认证检测以及 curl/浏览器重放。
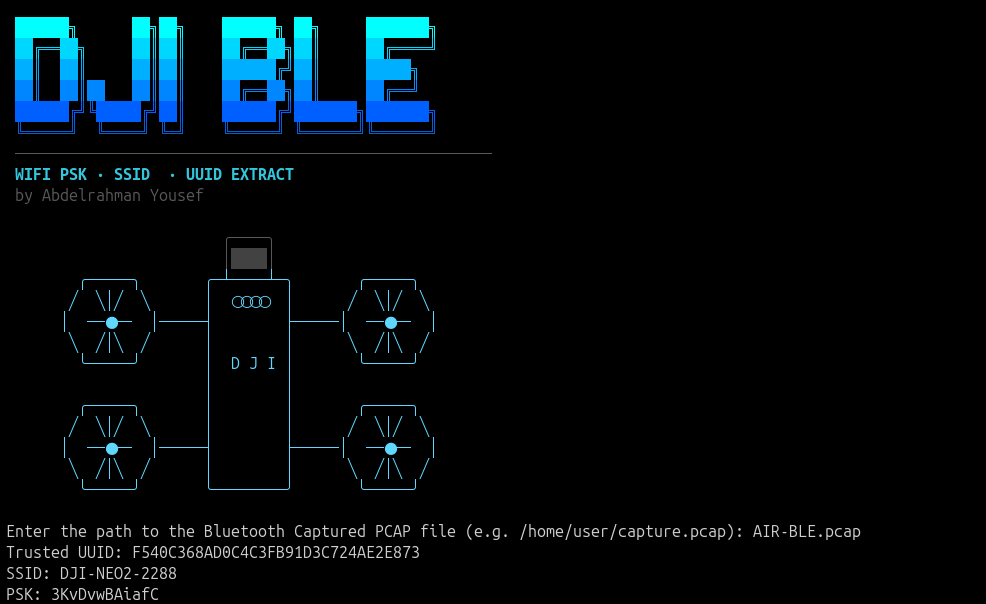 wh02m1/cve-2026-77812
被动嗅探 DJI 无人机明文 BLE DUML 流量以恢复 Wi-Fi PSK 和受信任会话 UUID 的概念验证,演示 CVE-2026-77812。
 microlaser/dns_watchdog_windows2
PowerShell 脚本,通过 pktmon 监控 Windows DNS 流量,以检测投毒、欺骗、恶意解析器响应和网关 MAC 地址变更,并记录警报。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 sunghoojung/reverse-engineering-browser
基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。
 ut-dacs/anycast-census
纵向任播普查系统,通过 ICMP、TCP 和 DNS 探测 IPv4/IPv6 前缀,以检测任播部署并定位 PoP 地理位置,每日发布数据集和 API。
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…