#1
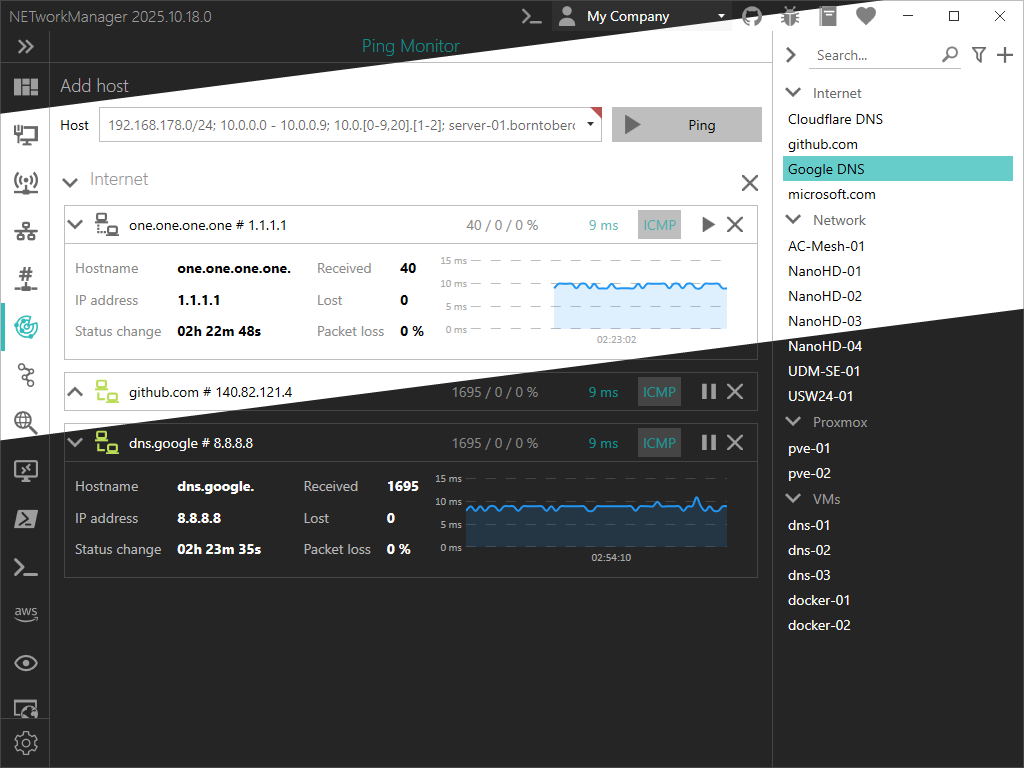
 borntoberoot/networkmanager
一个强大的开源工具,用于网络管理和网络问题排查!
 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 droe/sslsplit
透明的中间人代理,终止SSL/TLS连接,即时伪造证书,并记录解密流量,用于网络取证和渗透测试。
 zeek/zeek
Zeek 是一个强大的网络分析框架,与你可能知道的典型 IDS 有很大不同。
 gojue/ecapture
使用 eBPF 捕获 SSL/TLS 明文——无需 MITM 代理或安装自定义 CA。支持 x86_64 和 arm64 架构上的 Linux 与 Android。
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 oisf/suricata
用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 nccgroup/sniffle
用于TI CC1352/CC26x2硬件的蓝牙5和4.x低功耗蓝牙(LE)嗅探器,支持扩展广播、所有PHY模式、MAC/RSSI过滤,以及兼容Wireshark的PCAP导出。
 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
wireshark/wireshark捕获和分析网络流量,具备深度数据包检测、数百种协议的协议解码以及捕获文件支持,可用于故障排除、取证和安全调查。
 nmap/nmap
高性能网络发现与安全审计工具,具备高级端口扫描、操作系统检测、服务版本检测,以及可脚本化的 NSE 引擎,用于自动化侦察和漏洞评估。
 aixisstudio/snitch
实时网络流量可视化工具——查看你计算机建立的每一个连接。隐私优先,100% 本地运行。
 kubeshark/kubeshark
基于 eBPF 的 Kubernetes 网络可观测性。以完整的 K8s 上下文索引 L4/L7 流量,无需密钥即可解密 TLS。AI 代理可通过 MCP 查询,人类可通过仪表盘查询。
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 usarmyresearchlab/dshell
Dshell 是一个网络取证分析框架。
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…