Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
NoDPI4Android — 一款 Android 代理应用,通过分片 TLS ClientHello 数据包并重写 TLS 版本,绕过深度包检测(Deep Packet Inspection)审查,从而恢复对受封锁 HTTPS 站点的访问。 | Kitploit
工具/GitHubGitHub/gvcoder09/nodpi4android
Android安全数据包嗅探与分析Web代理与拦截网络安全隐私保护反机器人
GitHubgvcoder09/nodpi4android

NoDPI4Android

一款 Android 代理应用,通过分片 TLS ClientHello 数据包并重写 TLS 版本,绕过深度包检测(Deep Packet Inspection)审查,从而恢复对受封锁 HTTPS 站点的访问。

查看仓库
4731612619天前Kitploit 审核通过
分享

logo

NoDPI for Android

对封锁说不!

Visitors License: GPL-3.0 GitHub Release Github All Releases Github Latest Release GitHub Stars GitHub Forks GitHub Last commit

[!IMPORTANT] 本项目是仓库 https://github.com/theo0x0/nodpi 的分支,并独立开发。请勿与 https://github.com/raspabamos/nodpi 混淆!

[!NOTE] 此版本仅适用于 Android。桌面版可在此处获取: https://github.com/GVCoder09/NoDPI

🌐 网站与文档 - 用户友好的指南与概述

Read this in other languages / Читайте на других языках

  • English
  • Русский

目录

  • NoDPI for Android
    • 目录
    • 描述
      • 工作原理
      • 目前无法通过 NoDPI 访问的网站
      • 替代方案
        • Android
        • 其他平台
    • 系统要求
    • 使用条款与免责声明
    • 快速开始
      • 附加黑名单
    • 从源代码构建 APK
    • 常见问题
    • Star 历史

描述

NoDPI4Android 是 NoDPI 的图形化附加组件。此应用程序仅设计用于在 Android 设备上运行,Windows 和 Linux 版本可在此处获取

NoDPI 是一款旨在绕过 DPI(深度包检测)的实用工具。什么是 DPI?DPI 是一种基于网络数据包内容来检查和过滤流量的技术。它常被互联网服务提供商用于审查和封锁对某些网络资源和协议的访问。本程序的目标是通过修改网络数据包来“欺骗”DPI,尽管实际上这种欺骗往往只是计算资源和时间不足的结果。

此工具主要面向俄罗斯用户开发,作为同类工具的更简单(但功能较弱)的替代品。在大多数情况下,它能完成任务;特别是,它可以让您毫无问题地使用 YouTube。

但遗憾的是,无法保证此工具的绝对有效性。某些网站(如 YouTube)可以很好地解锁,而其他网站(如 Instagram.com 或 Facebook.com)则需要完全不同的方法来绕过封锁,由于这些方法的底层实现复杂且难度较高,目前尚未在此工具中实现。有时,某些网站的有效性还取决于运营商——即它如何封锁网站以及采用何种技术手段。
工作原理

NoDPI 在你的设备上启动一个代理服务器,你通过它引导 http(s) 流量。该程序拦截出站连接的 ClientHello 并按照以下方法对其进行分片:

数据包中包含一个保存 SNI 记录的字段。ClientHello 消息被拆分为多个 TLS 记录:SNI 之前的部分、包含 SNI 的部分(逐字符)以及 SNI 之后的部分。这些部分中的每一部分都会添加一个指示 ClientHello 类型的头部。除非乱序数据包处理(disordering)被禁用,否则这些部分中的第一个会以 TTL=1 发送,导致它被最近的网络设备丢弃。结果,DPI(深度包检测)系统无法识别正在建立连接的域名,并允许连接继续进行。操作系统随后会以标准 TTL 重新发送第一部分。

此外,TLS 版本被替换为版本 1.3,这是最现代的版本(但这并不意味着你的数据开始按照此版本的规范传输)。所有这些加在一起,让你能够绕过封锁。

[!NOTE] 托管在 Cloudflare 上的站点发送时不进行分片。DPI 对 Cloudflare 连接的处理方式不同:被封锁的域名即使分片也会被丢弃,而 DPI 无法读取域名的连接在约 16 KB 后会被冻结。分片无法解锁此类站点,只会破坏被允许的站点。

[!IMPORTANT] NoDPI 仅适用于 HTTPS 流量。它也可以接收 HTTP 流量,但纯粹是为了兼容性——通过这种过时协议工作的站点实际上不受解锁影响,程序只是将流量发送给收件人。

NoDPI 不收集也不发送任何关于你的数据,不使用任何第三方程序,不干扰系统进程,并且运行不需要 root 权限。

该应用使用 Kotlin 和 Jetpack Compose(Material 3 Expressive)编写。代理在前台服务中运行,可以通过快捷设置磁贴进行切换。

目前无法通过 NoDPI 访问的站点

截至 2026 年 10 月,以下服务和网站无法使用 NoDPI 解锁:

  • Telegram
  • WhatsApp
  • Discord 中的语音和视频
  • 托管在 Cloudflare 上的被封锁站点

所有按 IP 地址封锁的站点同样不可用。

替代方案

Android

  • DPI Tunnel for Android,作者 @zhenyolka(适用于 Android)
  • PowerTunnel for Android,作者 @krlvm(适用于 Android)
  • ByeDPIAndroid,适用于 Android

其他平台

  • NoDPI,作者 @GVCoder09(适用于 Windows 和 Linux)
  • GoodbyeDPI,作者 @ValdikSS(适用于 Windows)
  • zapret,作者 @bol-van(适用于 MacOS、Linux 和 Windows)
  • Green Tunnel,作者 @SadeghHayeri(适用于 MacOS、Linux 和 Windows)
  • DPI Tunnel CLI,作者 @zhenyolka(适用于 Linux 和路由器)
  • PowerTunnel,作者 @krlvm(适用于 Windows、MacOS 和 Linux)
  • SpoofDPI,作者 @xvzc(适用于 macOS 和 Linux)
  • SpoofDPI-Platform,作者 @r3pr3ss10n(适用于 Android、macOS、Windows)
  • GhosTCP,作者 @macronut(适用于 Windows)
  • ByeDPI 适用于 Linux/Windows
  • youtubeUnblock,作者 @Waujito(适用于 OpenWRT/Entware 路由器和 Linux)

系统要求

该应用需要 Android 7.0 及以上版本。 该应用还使用发送通知的权限。为使代理服务正常运行,建议在应用的系统设置中禁用能耗优化

使用条款与免责声明

[!WARNING] 以任何形式使用或分发本软件,即表示您接受以下使用条款与免责声明

本软件的开发者及/或供应商不对任何损失或损害承担责任,包括但不限于因使用或无法使用本软件而导致的直接、间接、偶然、惩罚性或后果性损害,即使开发者或供应商已被告知此类损害的可能性。

本软件的开发者及/或供应商不对因使用本软件而产生的任何法律后果承担责任。这包括但不限于违反法律、规则或法规,以及因使用本软件而产生的任何索赔或诉讼。用户在使用本软件时,应自行负责遵守所有适用的法律法规。

本软件的开发者及/或供应商不对因未经授权使用本软件而产生的任何损失或损害承担责任。未经授权的使用包括但不限于将软件用于非法目的、侵犯版权、专利、商标或其他知识产权,或违反本软件许可条款使用本软件。

本软件不得用于非法或违法目的。严禁将本软件用于任何非法活动,包括但不限于欺诈、黑客攻击、侵犯隐私、分发恶意软件或任何其他违反法律法规的行为。用户对因将本软件用于非法目的而产生的任何法律后果承担全部责任。

您使用本软件即表示您同意本免责声明的条款。如果您不同意这些条款,必须立即停止使用本软件。

快速开始

  1. 从 Releases 页面 下载最新版本并安装
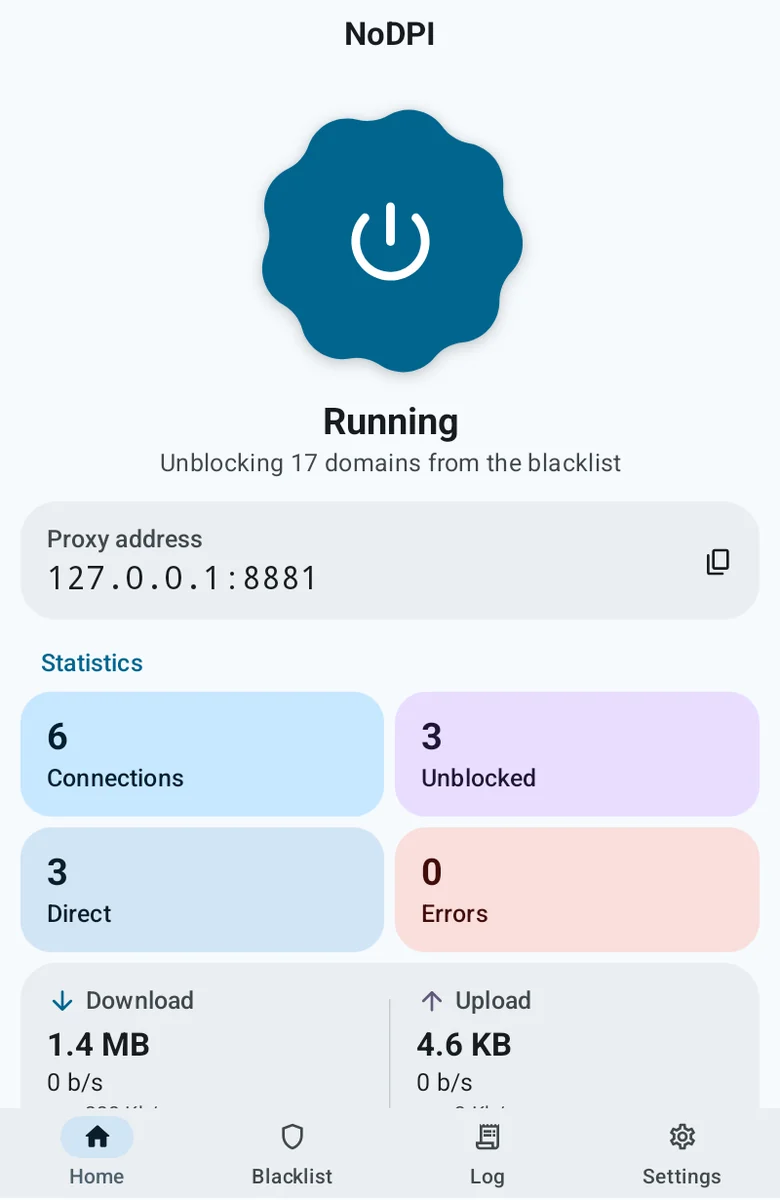
  2. 在主界面通过电源按钮启动代理
  3. 在 Android 的 Wi-Fi 设置中将代理设为手动,主机 127.0.0.1,端口 8881
  4. 尽情享用!

请通过 Issues 页面 向我们报告任何问题和故障

附加黑名单

默认使用仅包含 YouTube 域名的黑名单。更多列表可在此处找到。

从源代码构建 APK

  1. 安装 Android Studio(或 JDK 17+ 以及 platform 36 的 Android SDK)。
  2. 在 Android Studio 中打开项目并按 Run,或从命令行构建:
./gradlew assembleDebug

在 Windows 上使用 gradlew.bat assembleDebug。APK 将位于 app/build/outputs/apk/debug/。

  1. 将其安装到通过 adb 连接的设备上:
./gradlew installDebug

分片与黑名单逻辑的单元测试:./gradlew testDebugUnitTest。

常见问题

问:在俄罗斯使用 NoDPI 合法吗?

答:合法,截至 2025 年 10 月,其使用完全合法。但是,宣传和分发旨在绕过封锁的工具可能会使你承担行政责任。

问:它安全吗?

答:安全,使用此工具是安全的。通过 HTTPS 发送的所有流量仍像以前一样保持加密。此外,我们不收集任何用户信息。

问:这个程序会伪装我的流量吗?我的 ISP 能看到我访问哪些网站吗?

答:不能。与 VPN 或 Tor 不同,此程序不会向你的互联网服务提供商(ISP)隐藏你的流量。你的 ISP 仍然可以看到你连接的网站的 IP 地址。

Star 历史

Star History Chart

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    429
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →








