#1

 regit/opensvp
Opensvp 是一款安全工具,其实现“攻击”以测试防火墙对协议级攻击的抵抗能力。
 lsecqt/portforwarder
基于C的TCP端口转发工具

 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
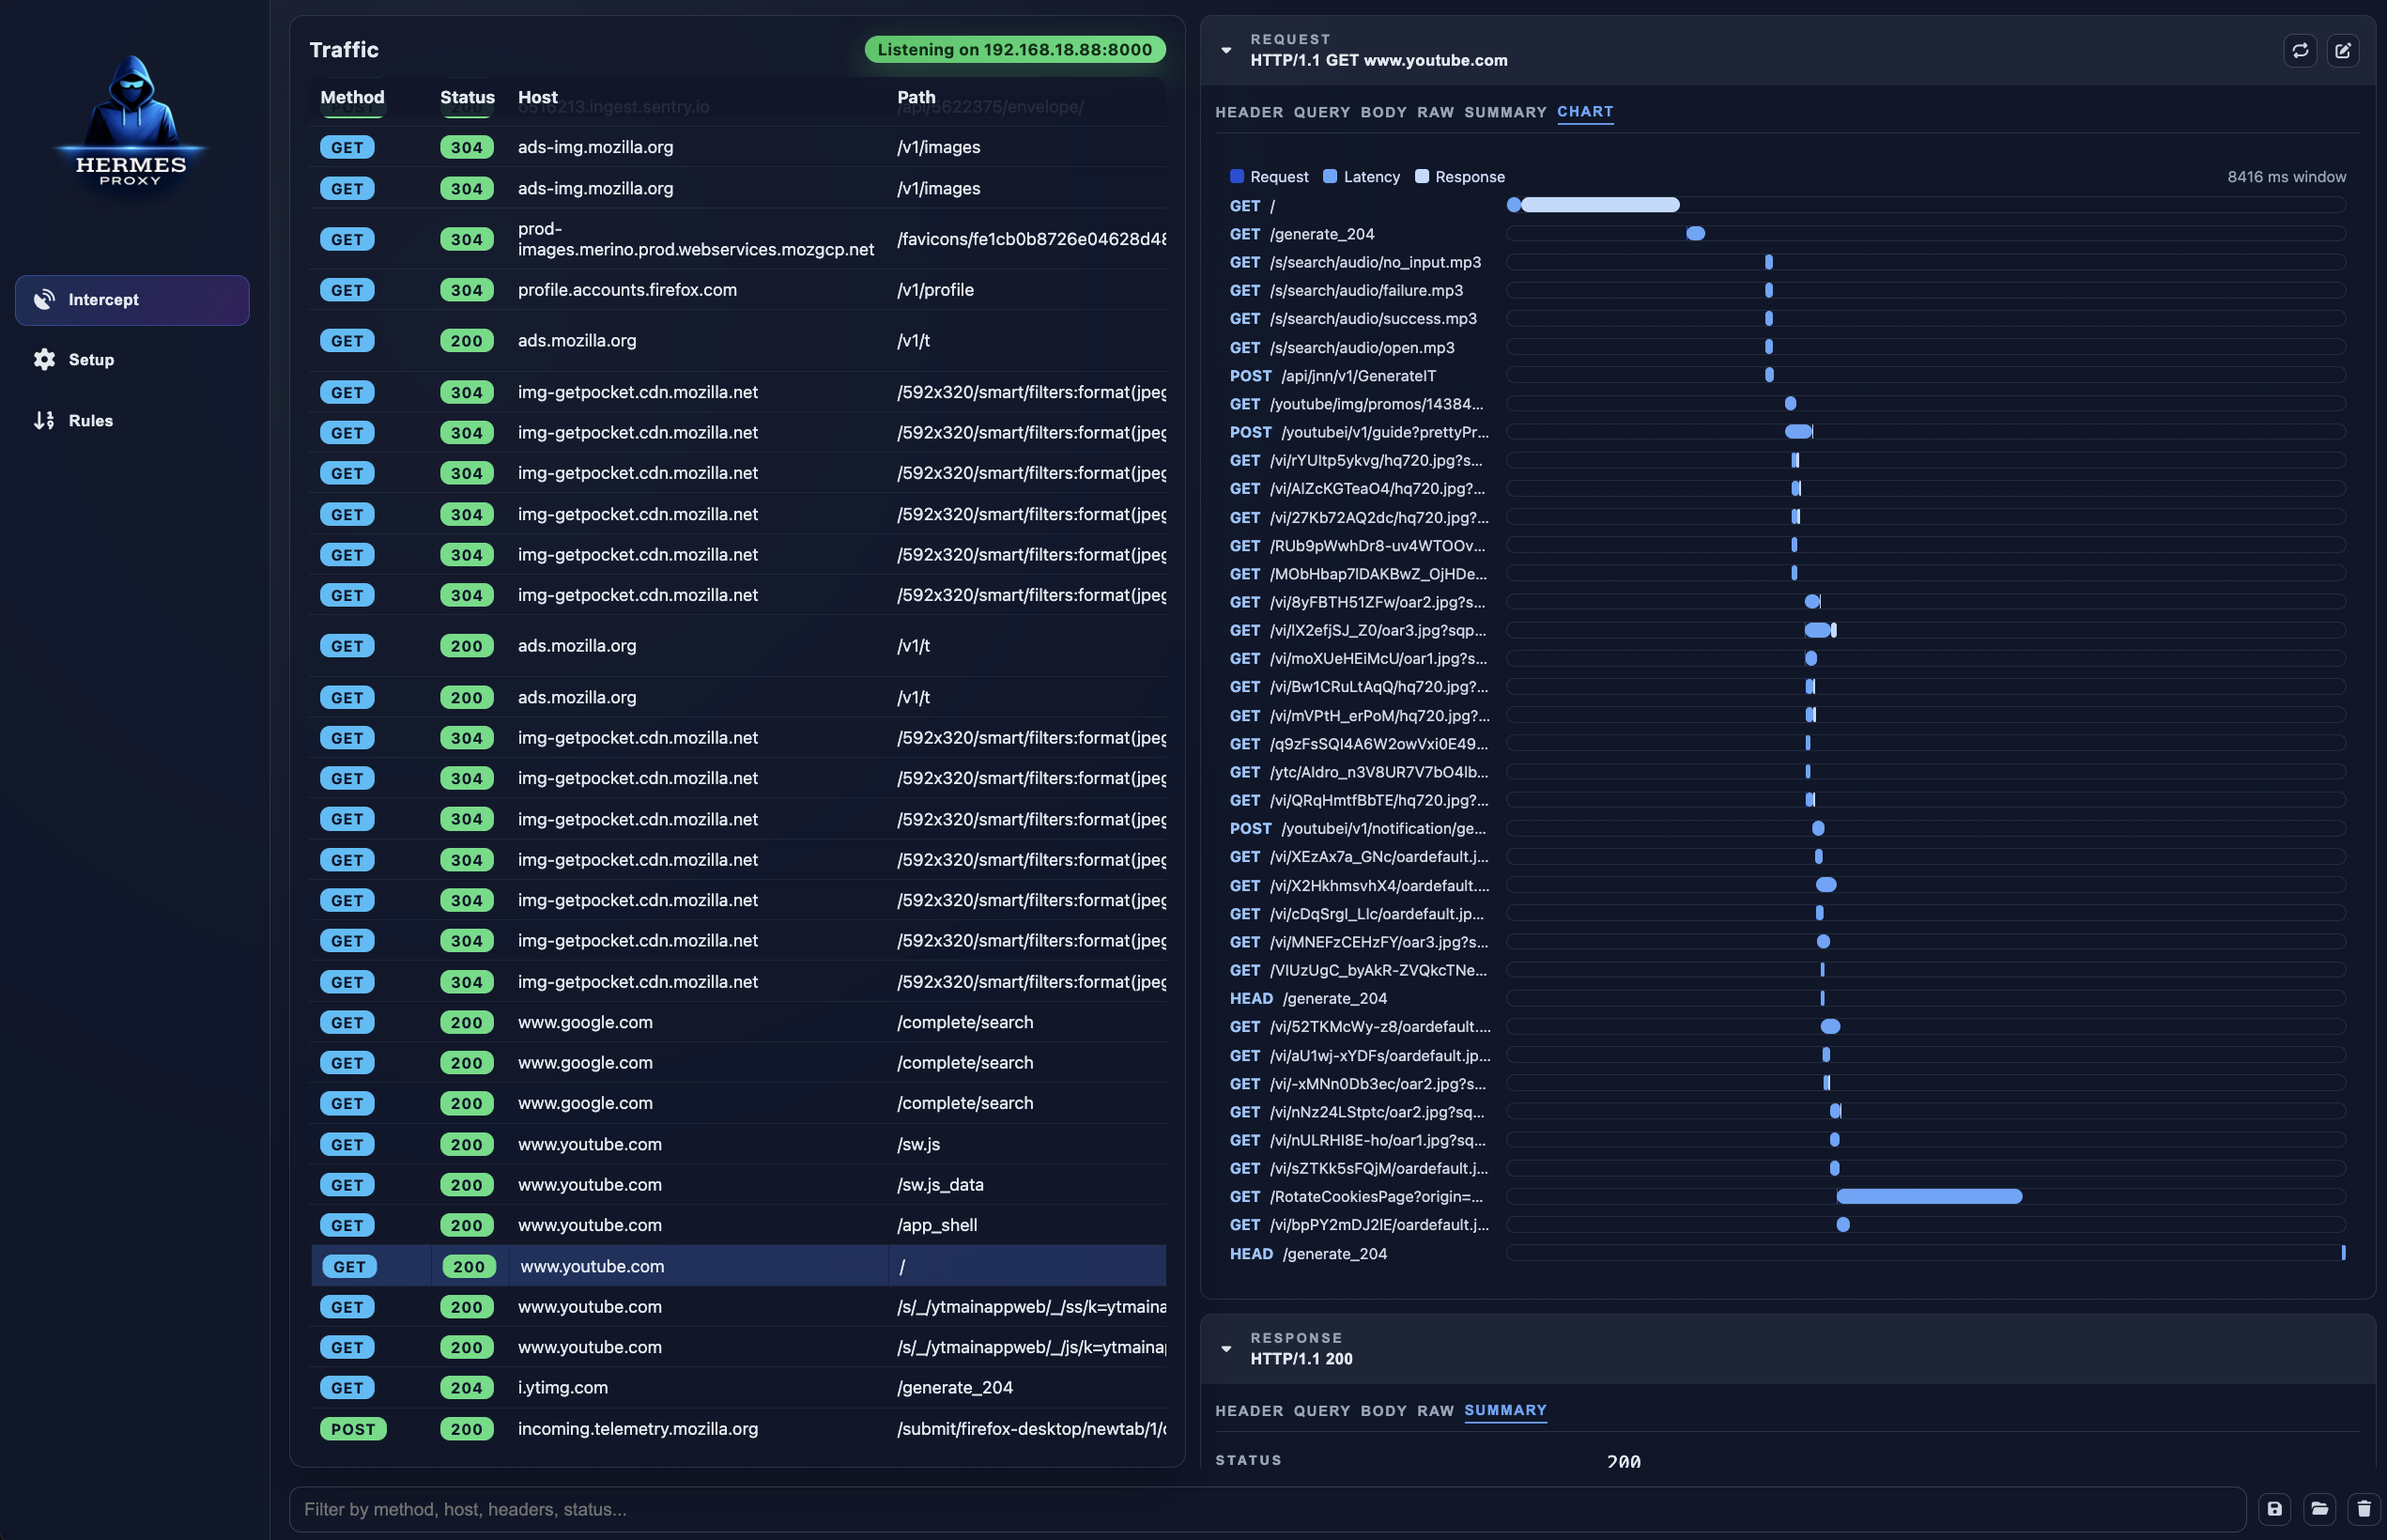 jp/hermes-proxy
Hermes Proxy - HTTP流量分析器
 hynekpetrak/cve-2019-5544_cve-2020-3992
实现 SRVLOC/SLP 协议的 Python / scapy 模块,并扫描已启用的 OpenSLP 服务。
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
 knqyf263/cve-2021-40346
CVE-2021-40346 PoC(HAProxy HTTP 请求走私)
 mindcrypt/stegowiper
一款强大且灵活的工具,用于实施主动攻击以破坏隐写恶意软件
 weirdmachine64/sharkmcp
一个用于分析PCAP文件的多功能MCP服务器

 k8gege/pyladon
Ladon Scanner For Python,大型网络渗透扫描器 & Cobalt Strike,漏洞/利用/检测/MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 knqyf263/cve-2020-10749
CVE-2020-10749 的概念验证漏洞利用程序,演示了通过 IPv6 恶意路由器通告在 Pod 之间发起的 Kubernetes 中间人(MitM)攻击。
 gosuda/ssh-chatter
ssh-chat in modern c
 emrekybs/bryobio
它旨在加快SOC分析师在分析过程中的流程。
 telekom-security/cve-2023-3519-citrix-scanner
Citrix 扫描器,用于 CVE-2023-3519