通用 BBS 软件
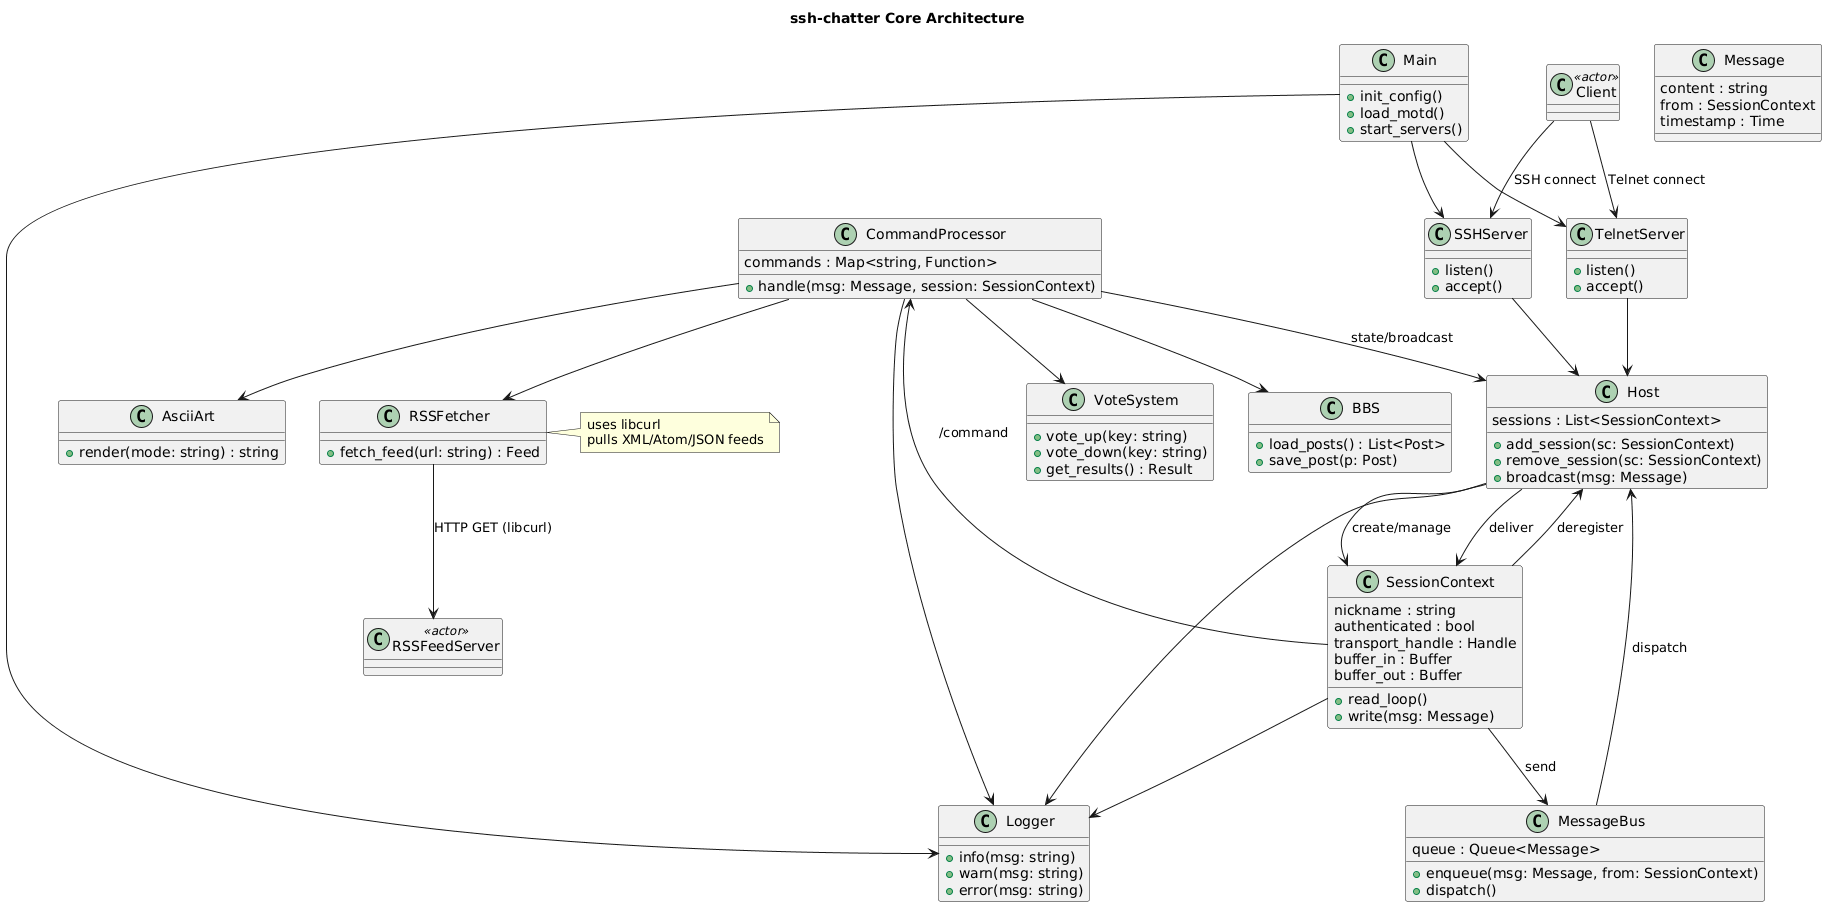
SSH-Chatter 起源于对 Go 语言 ssh-chat 服务器的 C 语言重实现。它镜像/扩展了原始行为,同时采用现代 C 模式和一个可测试的小型核心。该服务器监听 SSH/TELNET 连接,并将每个已认证用户放入一个共享聊天室,该聊天室提供与 Go 参考实现相同的命令接口。
你知道为什么理解 C 需要这么长时间吗?因为它是一种本能。
/rss list、/rss read <tag> 访问,另有 /rss add <url> <tag> 和 /rss del <tag>(仅限操作员),让房间成员可以一起浏览头条。/delete-msg 用于定向清理聊天记录。/bbs 命令解锁沉浸式复古公告板系统,支持标签、评论、顶帖和多行编辑器。
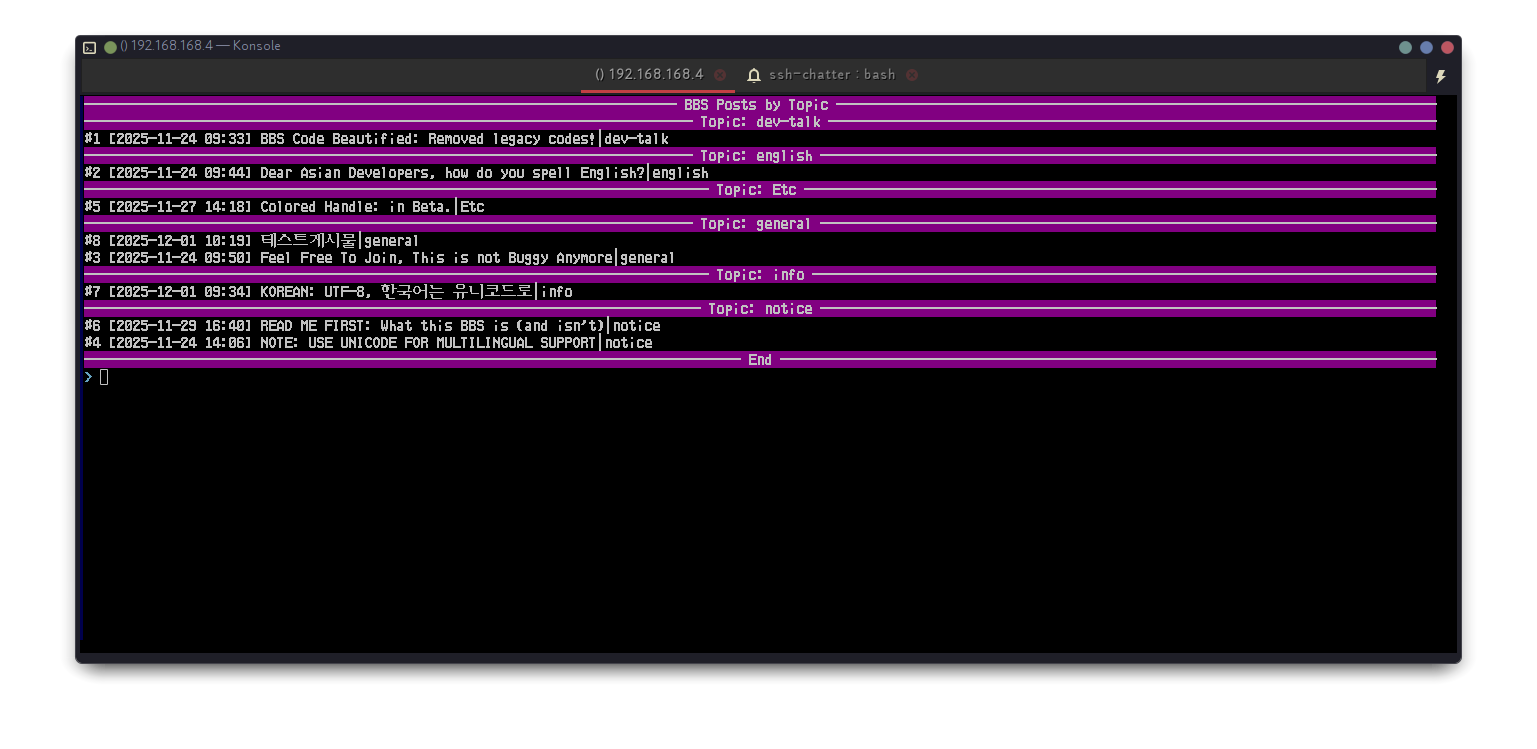
list [hot|top|new|bumped|all] 按 bumped(最近活动)、hot(按分数和评论数热度)、top(最高净分数)或 new(创建日期)查看帖子。search <query> 即时、不区分大小写地搜索帖子标题、正文、作者或标签。Score: 12 Comments: 5)。cmtreply <id> <idx> <text> 用于回复某条评论;回复会缩进显示在其父评论下方(深度上限为四层),通知父评论作者,并在所回复的评论被删除时上移一层。回复链接存放在 bbs_state_threads.dat 附属文件中,因此 bbs_state.dat 保持其 v3 布局。/bbs 前缀。/bbs post art <title>(或 /asciiart bbs <title>,或在 art 板上直接输入 post)会为 art 板打开艺术编辑器。粘贴的 SGR 颜色(16/256/真彩色)会被保留,并逐行重放,每行后重置;光标移动、清屏、OSC/DCS 字符串和终端查询在存储前以及显示时都会被剥离。/asciiart 实时编辑器,限制 640 行,每 IP 十分钟冷却,支持多行输出,并提供键盘快捷键:Ctrl+A 取消,Ctrl+S 或区域感知的 >/__ARTWORK_END> 默认值提交。/birthday 用于登记生日,/grant <ip> 让局域网操作员按地址委派权限,/revoke <ip> 让顶级局域网管理员收回权限。/multilingual-route on|off:非 ASCII UTF-8 消息路由到 UTF-8,而旧式非 CP437 输入路由到其代码页房间(例如 CP949)。房间在首次使用时创建并持久化到历史记录中;/room list 和 /room join <name> 用于导航。/unread,另有 /unread mentions 用于提及、回复和私信。/room list 显示用户数、未读数和最后活动;/help <command> 提供本地化用法、示例和相关命令。/update 将所有旧版用户记录迁移到当前磁盘格式,并优雅地重启服务器。迁移失败会取消重启。/ban 升级后可接受原始 IP 地址以及用户名。/weather <city> 用于快速获取全球天气预报。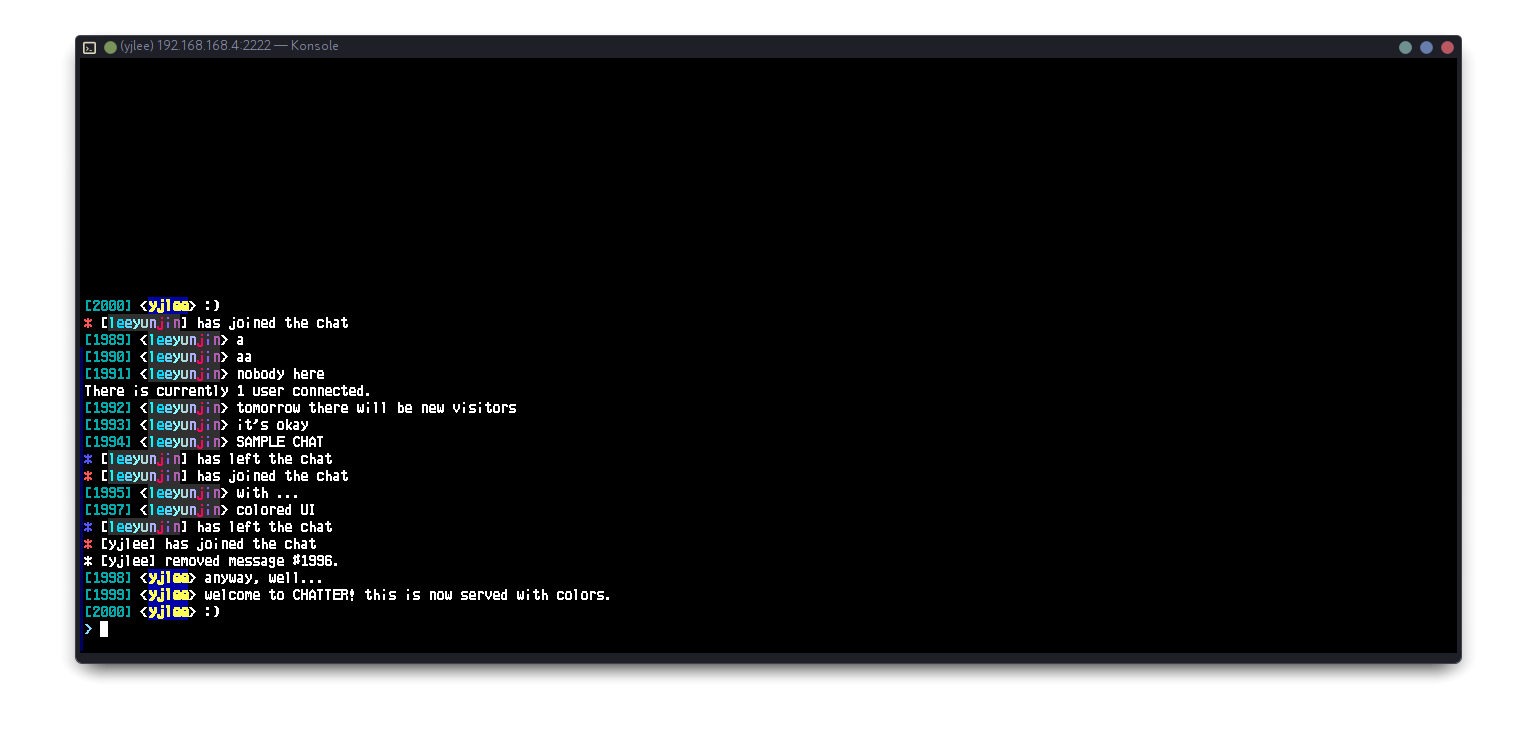
代码库刻意保持紧凑,以便新贡献者能快速浏览:
| 路径 | 描述 |
|---|---|
src/main.c | 命令行解析与进程引导(绑定地址、端口、MOTD、主机密钥目录)。 |
src/host_aggregate.c、include/ssh_chatter/host.h | 聊天主机实现——会话生命周期、MOTD 处理,以及为未来消息广播逻辑预留的钩子。 |
src/host | 模块化主机子系统,通过 src/host_aggregate.c 编译为单个翻译单元。 |
include/ssh_chatter | 守护进程、压力测试工具和翻译后端的共享头文件。 |
include/ssh_chatter/contexts | session_ctx_t 及相关结构的定义,用于封装每个连接的状态。 |
data/banner/banner | 示例欢迎横幅,可通过 CHATTER_WELCOME_BANNER 指向它。 |
scripts/install_chatter_service.sh | 便捷安装脚本,用于构建二进制文件、将其安装到 /usr/local/bin 下,并配置 systemd 单元(chatter.service)。 |
scripts/install_dependencies.sh | 用于 Debian/Ubuntu 系统上构建前置依赖的最小化软件包安装脚本。 |
main 保持同步work 分支经常与上游开发产生分歧,以便在不中断生产流量的情况下孵化更大的功能。当需要与 main 同步时,请拉取最新的代码树并在本地合并,然后再发起拉取请求:
git fetch origin main
git checkout work
git merge --no-ff origin/main
就地解决所有冲突(src/host_aggregate.c 中的辅助函数已经镜像了 main 上使用的布局,因此合并通常很直接),并在推送结果之前运行 make 以确认构建仍然成功。
host_snapshot_last_captcha 会暴露最近生成的验证码提示和答案以及时间戳,以便外部客户端可以代表无人值守的自动化通过挑战。scripts/safe_permission.sh 会收紧运行时数据文件(BBS 状态、投票状态、冷却快照和一般聊天状态)的所有权和权限模式。部署后运行它,将数据目录限制为 ssh-chatter,并确保每个文件设置为 0600。通过在执行前传递显式路径或导出 STATE_ROOT 或相应的 CHATTER_*_FILE 环境变量来覆盖目标。CHATTER_SECURITY_AI=on 启用它(为 Gemini 设置 GEMINI_API_KEY;守护进程会自动回退到位于 http://127.0.0.1:11434 的本地 Ollama 端点)。使用 CHATTER_SECURITY_FILTER=off 禁用一切。如果所有提供者都失败,过滤器会自动禁用自身以保持对话流畅,而不是静默丢弃内容。CHATTER_AUTO_BAN=on(或 true/1)以启用它们,或者保持变量未设置以保留警告和限流而不写入自动封禁条目。CHATTER_PROTECTED_IPS(逗号分隔,默认为 127.0.0.1,::1,192.168.0.1)标记受信任的入口点(VPN 出口、反向代理、localhost),以便紧急封禁永远不会将守护进程锁在其自身控制平面之外。/etc/ssh-chatter/user-files 下(使用 CHATTER_FILESTORE_PATH 覆盖,旧版回退:CHATTER_FILE_STORAGE_ROOT)。守护进程会在需要时创建该目录,并将上传内容限制在其中。scp,无需任何自定义包装器。将 /name.ext 视为存储树的根:scp my.zip user@host:/demos/my.zip 写入 /etc/ssh-chatter/user-files/demos/my.zip,而 scp user@host:/readme.txt ./ 下载 /etc/ssh-chatter/user-files/readme.txt。/filestore 命令。/filestore 列出可用文件,/filestore-upload 启动 rz 会话,/filestore-download <name> 启动 sz 会话。在服务器上安装 lrzsz(或任何提供 rz/sz 的包),以便 ZMODEM 后端可以生成这些辅助程序。/filestore-upload 接受可选的目标位置(例如 /filestore-upload /kitten/meow.png)。SSH-Chatter 会自动创建 /kitten 目录并将上传的文件放在那里,镜像 SCP 使用 user@host:/kitten/meow.png 等路径的方式。SSH-Chatter 可以作为 FidoNet 节点运行在上游链路之后:/fido 会列出所承载的 echo 区域,显示讨论串,并允许用户阅读、发帖和回复。邮件通过 BinkP(CRAM-MD5,既支持主动呼叫也支持应答)交换,默认在每个节点所在时区的 Zone Mail Hour 期间进行一次。入站数据包和 ArcMail 捆绑包会被投递,并进行重复检测和字符集转换为 UTF-8。所有 FidoNet 数据都存放在其独立的 fidonet/ 目录中,与 bbs_state.dat 分开。参见 docs/FIDONET.md。
SSH-Chatter 支持业余无线电中继。
此功能显示全球摩尔斯信号。
使用 /morse on 查看,使用 /morse-reply 发送。
该实现遵循 Binkp 协议规范:
构建该项目需要具备以下条件的 POSIX 环境:
gcc 或 clang)makelibssh 开发头文件和库(Debian/Ubuntu 上为 libssh-dev)libcurl 开发头文件和库(Debian/Ubuntu 上为 libcurl4-openssl-dev)uchardet 开发头文件和库(Debian/Ubuntu 上为 libuchardet-dev)icu(International Components for Unicode)开发头文件和库(Debian/Ubuntu 上为 libicu-dev)lz4 压缩库及开发头文件(Debian/Ubuntu 上为 liblz4-dev)libpthread 提供)python3-pygments(为俄罗斯方块伪装屏幕提供 pygmentize 高亮器)在 Debian/Ubuntu 上,可以使用以下命令安装这些依赖:
sudo apt-get update
sudo apt-get install build-essential libssh-dev libcurl4-openssl-dev libuchardet-dev libicu-dev liblz4-dev
克隆仓库并使用提供的 Makefile:
make
这会在仓库根目录生成一个 ssh-chatter 二进制文件,以及一个 libssh_chatter_backend.so 共享对象,该对象暴露了
翻译辅助函数,以便在其他应用程序中复用。使用 make clean 清理中间产物。
make unit-test                                  # regular build
make SANITIZE=address,undefined unit-test       # ASan + UBSan, leaks included
sanitizer 构建位于 build/sanitize/ 下,不会影响常规对象。CI 在每次推送和拉取请求时都会运行两者。
该共享对象复用了服务器的 C 翻译流水线(包括 ANSI 占位符保留),因此其他进程无需启动完整的 SSH 主机即可获取翻译。链接 libssh_chatter_backend.so 并包含 include/ssh_chatter/ssh_chatter_backend.h:
#include "ssh_chatter/ssh_chatter_backend.h"

int main(void) {
  char translated[4096];
  char detected[64];

  if (ssh_chatter_backend_translate_line("Hello, world!", "ko", translated, sizeof(translated), detected, sizeof(detected))) {
    printf("Detected %s -> %s\n", detected, translated);
  }
}
在环境中设置 GEMINI_API_KEY(以及可选的 GEMINI_API_BASE 或 GEMINI_MODEL),以便该辅助程序能够访问 Google Generative Language API,这与主守护进程的运行时要求一致。你可以在启动聊天服务器之前运行 ./scripts/test_gemini_connection.sh,以验证凭据是否允许发起出站调用;该脚本会打印 Gemini 的原始响应,以便你查看请求是否成功。
服务器默认监听 0.0.0.0:2222。你可以使用可用的标志调整运行时参数:
Usage: ./ssh-chatter [-a address] [-p port] [-m motd_file] [-k host_key_dir] [-T telnet_port|off] [-J json_port|off]
       ./ssh-chatter [-h]
       ./ssh-chatter [-V]
提供时,-m 会从指定的文件路径读取每日消息。
常见示例:
# Start the chat server on port 2022, loading host keys from /etc/ssh
./ssh-chatter -p 2022 -k /etc/ssh



