
 #1

 gosuda/ssh-chatter
现代C语言实现的ssh-chat
 julioliraup/antiphishing
高级钓鱼防护:Suricata 规则集开放且免费
 coroner/cryptolyzer
多协议密码分析器,可审计 TLS、SSL、SSH、IKE、DNSSEC 和 HTTP 安全头。检测 400 多种密码套件,生成 JA3/HASSH 指纹,并通过 CLI 和 Python API 识别 DROWN 和 Terrapin 等漏洞。
 authelia/authelia
# 面向 Web 应用的单点登录多因素门户。已获 OpenID 认证™,并已为后量子密码学做好准备。
 tenzir/tenzir
使用基于管道的数据流,大规模收集、解析、规范化、聚合、存储、查询和路由安全遥测数据,用于威胁检测和事件响应。
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 pomerium/pomerium
身份感知反向代理,通过上下文感知策略、持续验证且无需 VPN,为内部应用和服务提供零信任访问。
 mitchellkrogza/nginx-ultimate-bad-bot-blocker
Nginx Block Bad Bots, Spam Referrer Blocker, Vulnerability Scanners, User-Agents, Malware, Adware, Ransomware, Malicious Sites, with anti-DDOS,…
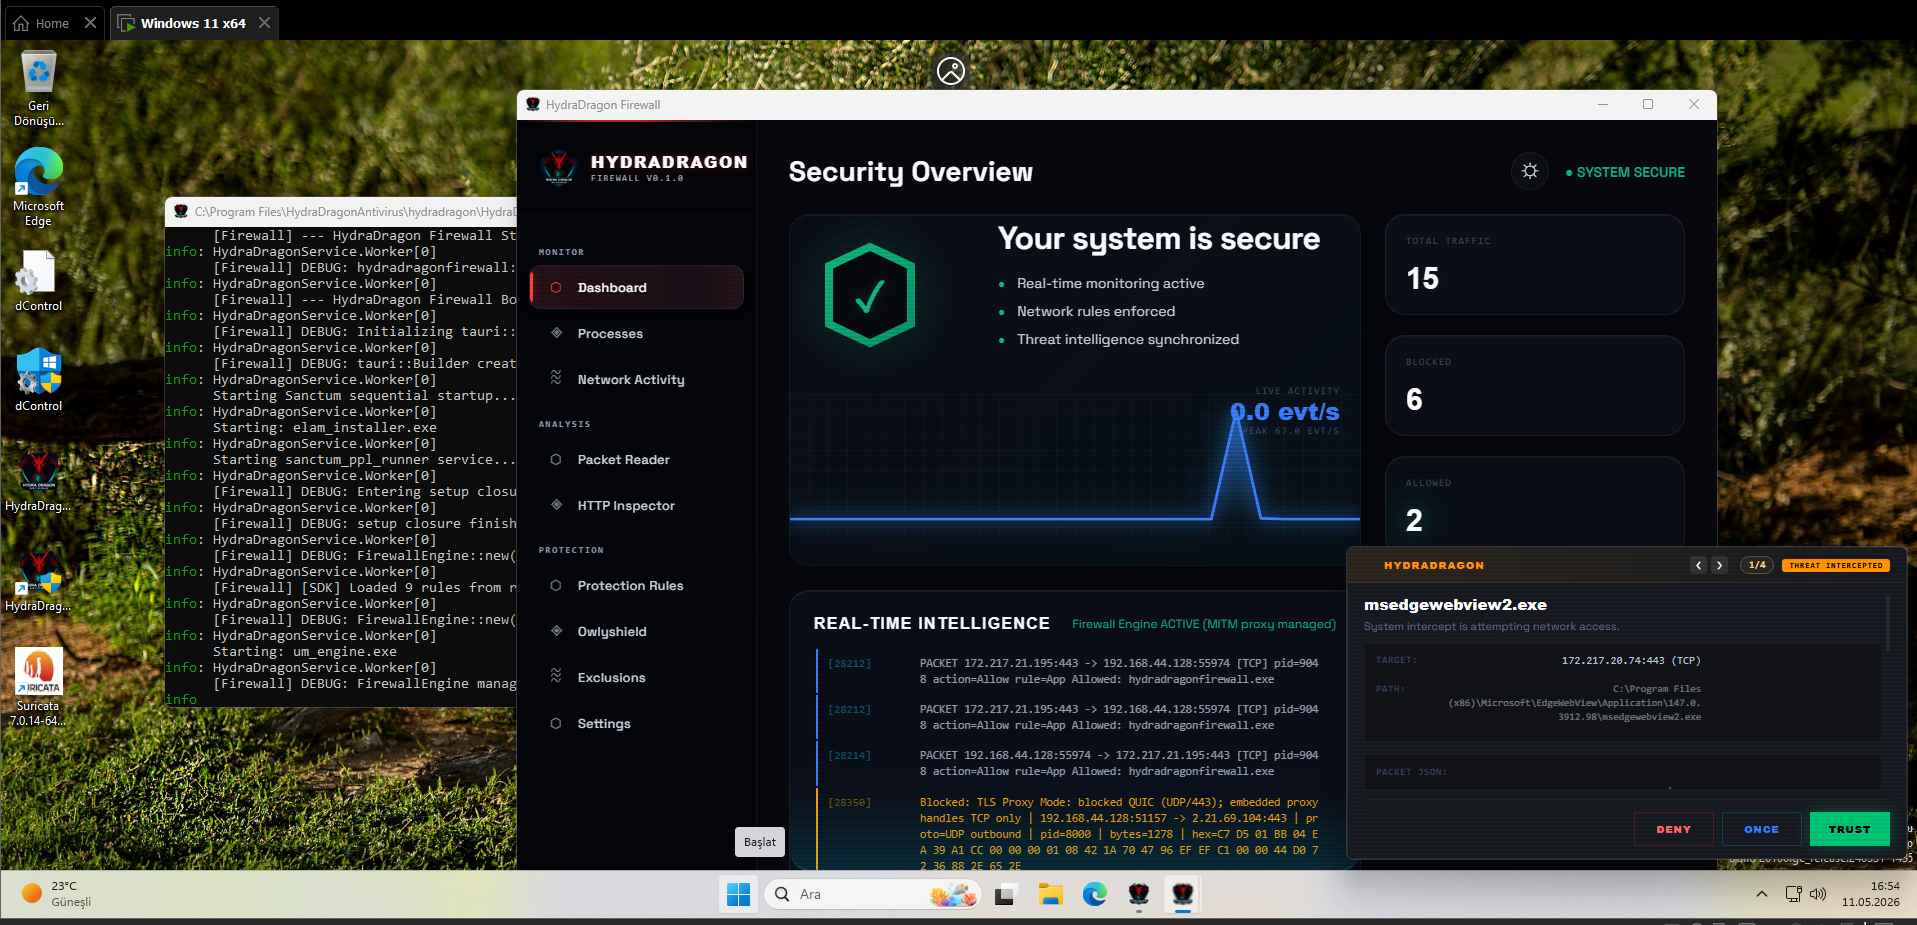 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 corazawaf/coraza
基于Go的Web应用防火墙库,兼容ModSecurity SecLang规则和OWASP核心规则集v4,提供实时HTTP流量检查和攻击阻断功能,适用于Web应用和API。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 firezone/firezone
基于WireGuard的零信任访问平台,为企业网络提供安全的点对点远程访问,具备精细的策略控制、SSO身份验证和审计日志功能。
 denoland/clawpatrol
用于AI代理的线层代理防火墙,利用HCL规则拦截并管控SQL、Kubernetes和HTTP流量,提供按进程的隧道隔离和人工参与审批功能。
 openwisp/openwisp-controller
网络和 WiFi 控制器:配置下发、配置管理和更新(通过 openwisp-config 拉取或通过 SSH 推送)、x509 PKI 管理等。主要针对 OpenWRT,但也设计为可在其他系统上运行。
 nvidia/nemoclaw
在 NVIDIA OpenShell 内通过受管理的推理更安全地运行如 Hermes、LangChain Deep Agents 和 OpenClaw 等代理。









