
 #1

 disk0nn3ct/maltegoheartbleed
用于检测 OpenSSL Heartbleed 漏洞(CVE-2014-0160)的 Maltego 转换模块
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
CVE-2022-29383 在 NETGEAR ProSafe SSL VPN 中的 SQL 注入漏洞利用,针对 scgi-bin/platform.cgi,提供适用于 FVS336Gv2 和 FVS336Gv3 固件的 sqlmap 命令。
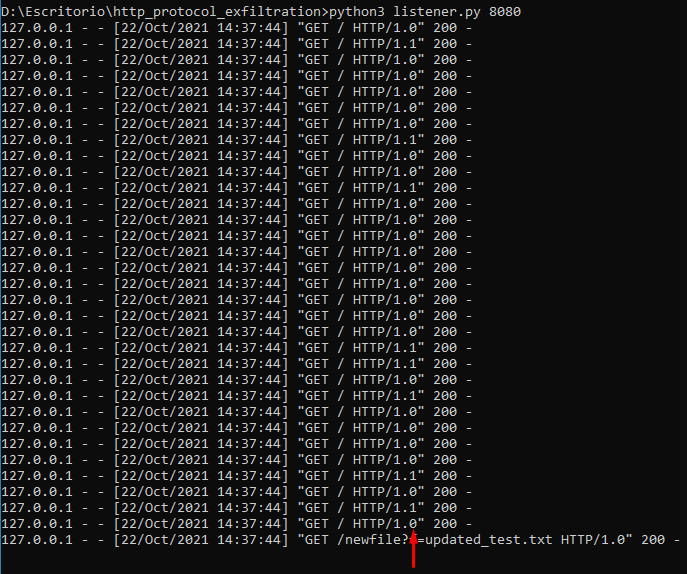 ricardojoserf/http-protocol-exfil
使用HTTP协议版本渗出文件("HTTP/1.0" 表示 0,"HTTP/1.1" 表示 1)
 kkirsche/cve-2018-1111
基于Ruby的CVE-2018-1111(DynoRoot)利用,针对基于Red Hat的系统中的DHCP客户端漏洞,通过恶意DHCP响应获取root访问权限。
 projectdiscovery/naabu-action
用 Go 编写的快速端口扫描器,专注于可靠性和简单性。
 withsecurelabs/remotepspy
远程 PowerShell 会话的实时监控工具,利用 ETW 捕获并解码 WinRM/PSRP 协议,提供命令执行追踪与日志记录,用于安全分析。
 ut-dacs/anycast-census
Longitudinal anycast census system that probes IPv4/IPv6 prefixes via ICMP, TCP, and DNS to detect anycast deployments and geolocate PoPs, publishing…
 yassdev221608/cve-2024-6387_poc
扫描并利用 OpenSSH 服务器中的 CVE-2024-6387(regreSSHion)漏洞。具备多线程扫描、横幅获取、宽限期检测以及带反向 Shell 载荷的利用模式。

 shubham0d/cve-2020-1301
SMBLost 漏洞(CVE-2020-1301)的概念验证漏洞利用
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 去暗桩 去流量特征 beacon仿造真实API服务 修补CVE-2022-39197补丁
 offensivepython/heartleak
CVE-2014-0160(心跳缓冲区过度读取漏洞)
 emrekybs/bluefish
自动化工具,旨在简化PCAP(数据包捕获)文件的分析
 corelight/http-stalling-detector
使用 Bro 检测类似 slowloris 的 HTTP 停滞攻击
 amlight/ofp_sniffer
一个用于生产网络故障排查的OpenFlow嗅探工具。
 lazaars/ultrarealy_with_cve-2019-1040
针对工具UltraRealy的更新版本,支持CVE-2019-1040漏洞利用。
 akamai/cve-2026-98432-validation-mitigation
针对 CVE-2026-98432(Linux 内核 IPv4 TCP 释放后使用漏洞,CVSS 9.8)的只读补丁状态与暴露检查,支持选择性启用临时缓解措施并可精确回滚。









