查看、过滤、重放并重写你的应用发出的每一个 HTTP、HTTPS 和 WebSocket 请求。
一款免费、开源的桌面拦截代理,用于调试 API、移动应用、游戏以及任何通过 HTTP 通信的程序。



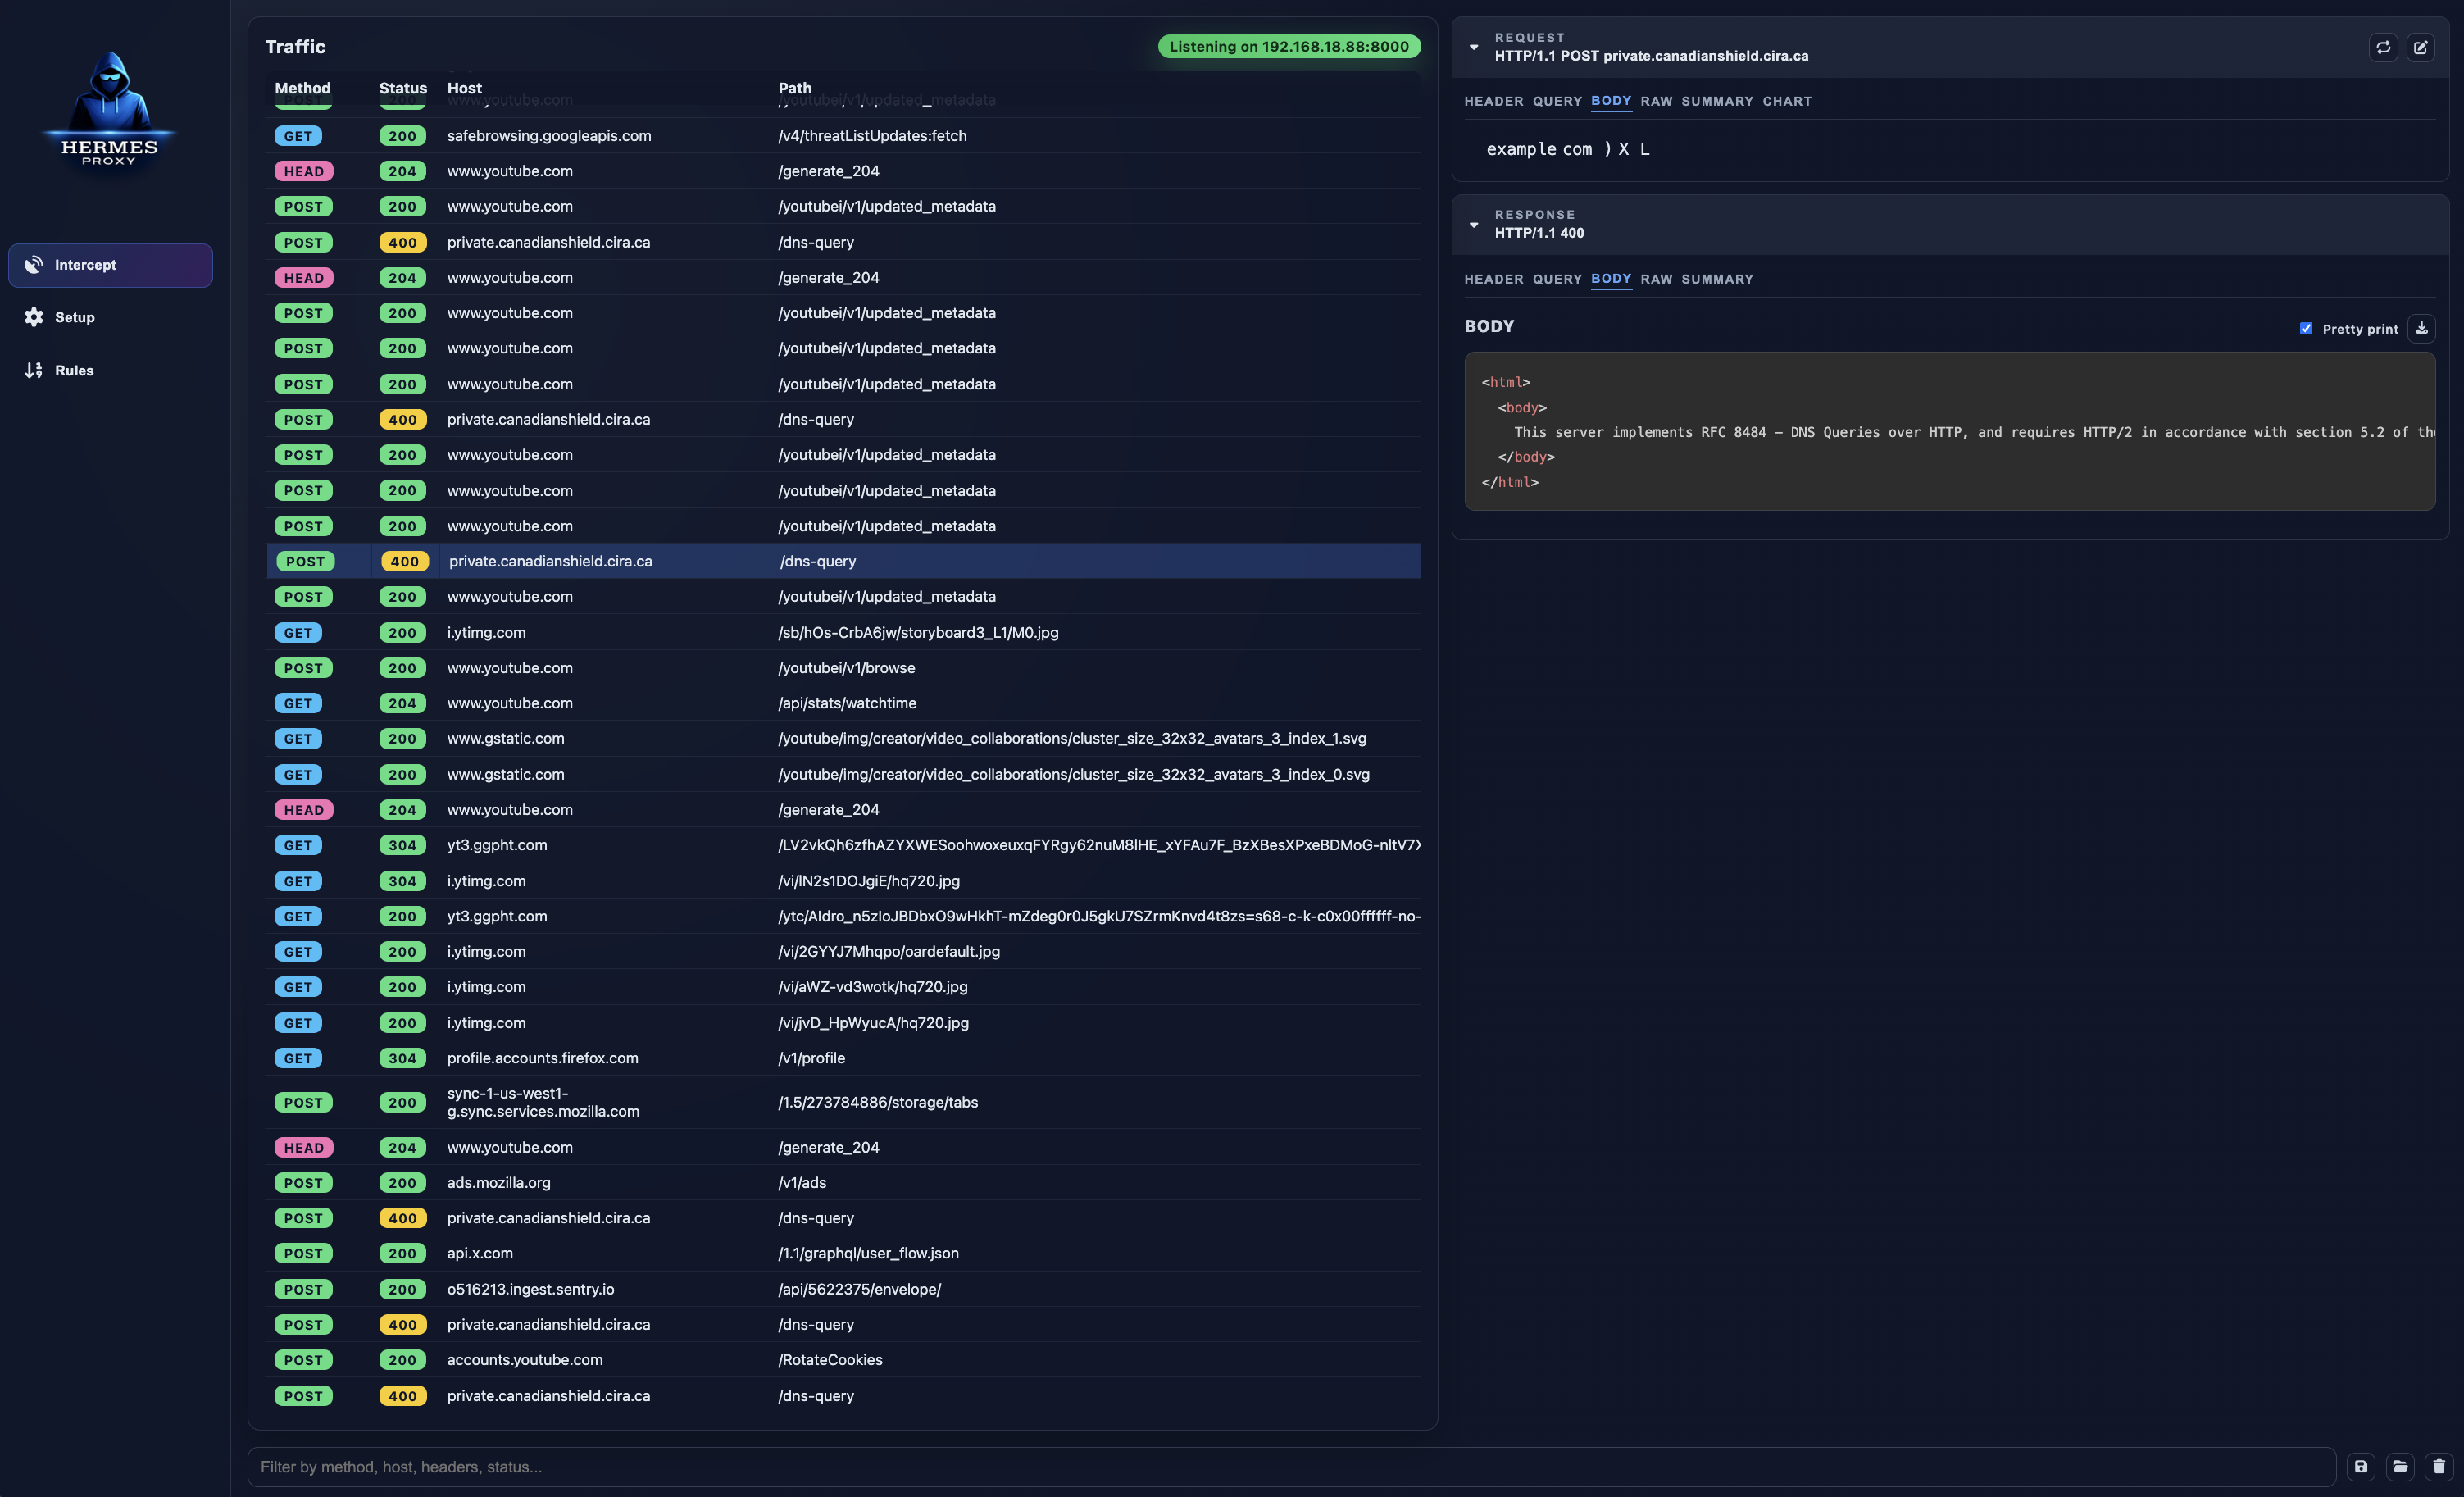
status:>=400 host:api.example.com -path:/health 这样的结构化过滤器、可排序的列,以及一键隐藏图片、字体和脚本。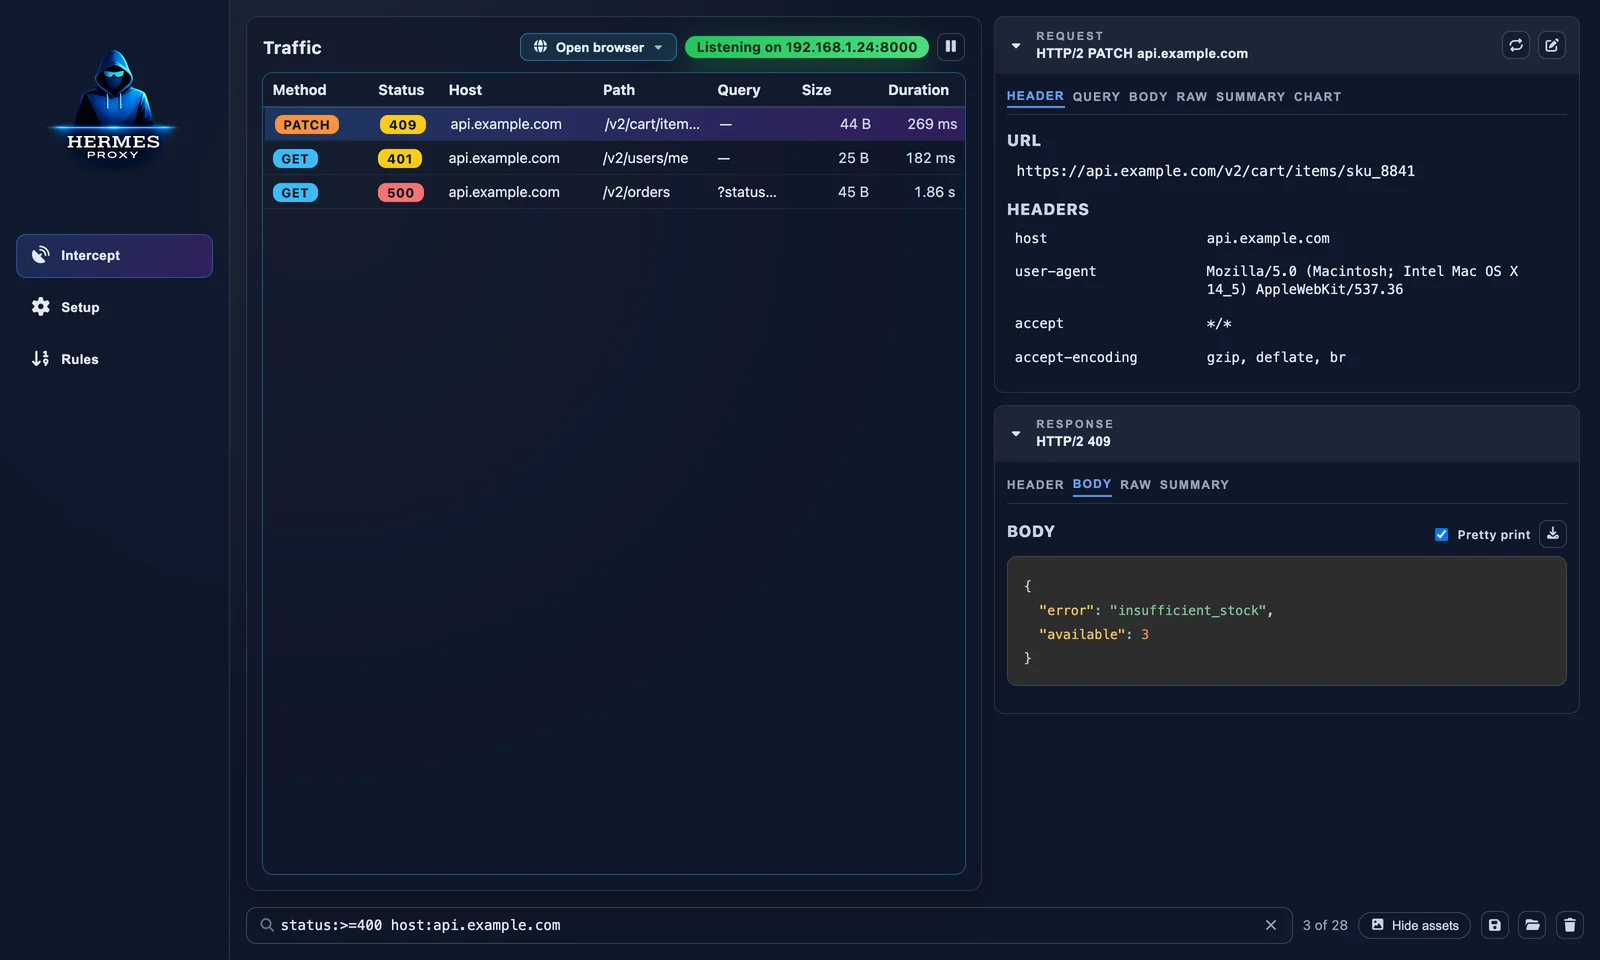 | 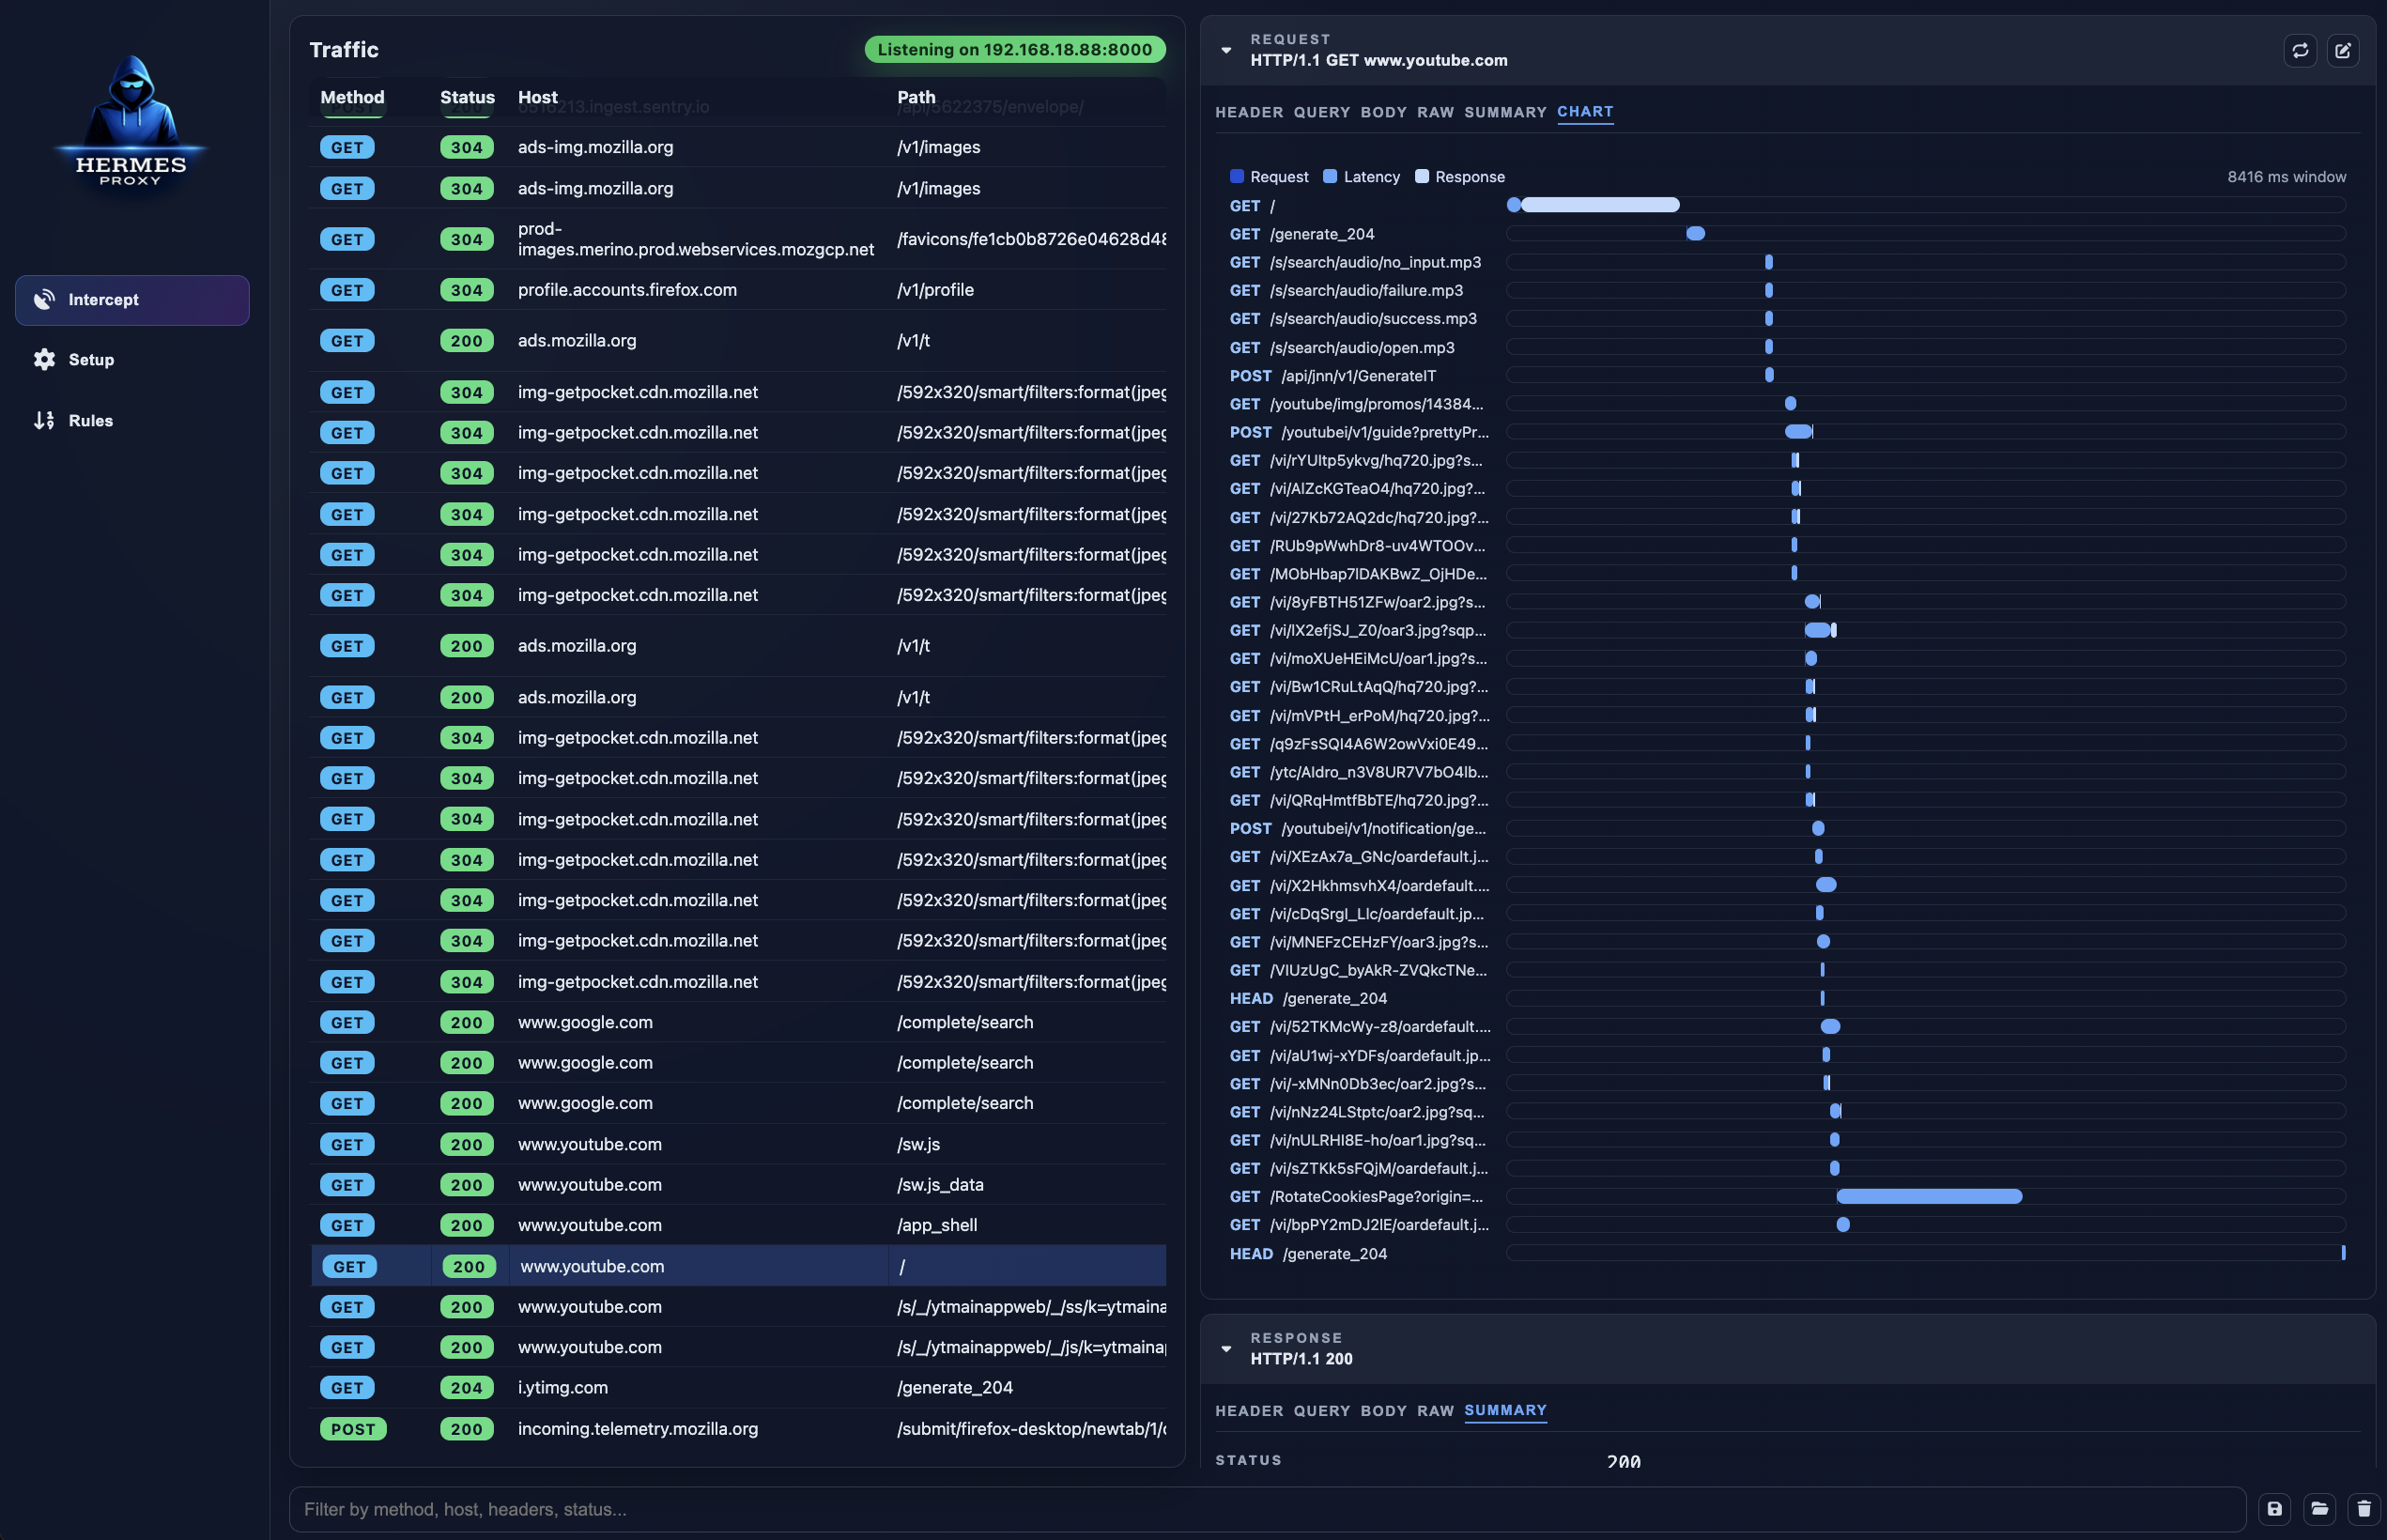 |
| 像查询语言一样过滤。 组合方法、状态范围、主机通配符、内容类型和取反。 | 瀑布图。 查看页面触发的每一个请求,包含发送 / 等待 / 接收耗时。 |
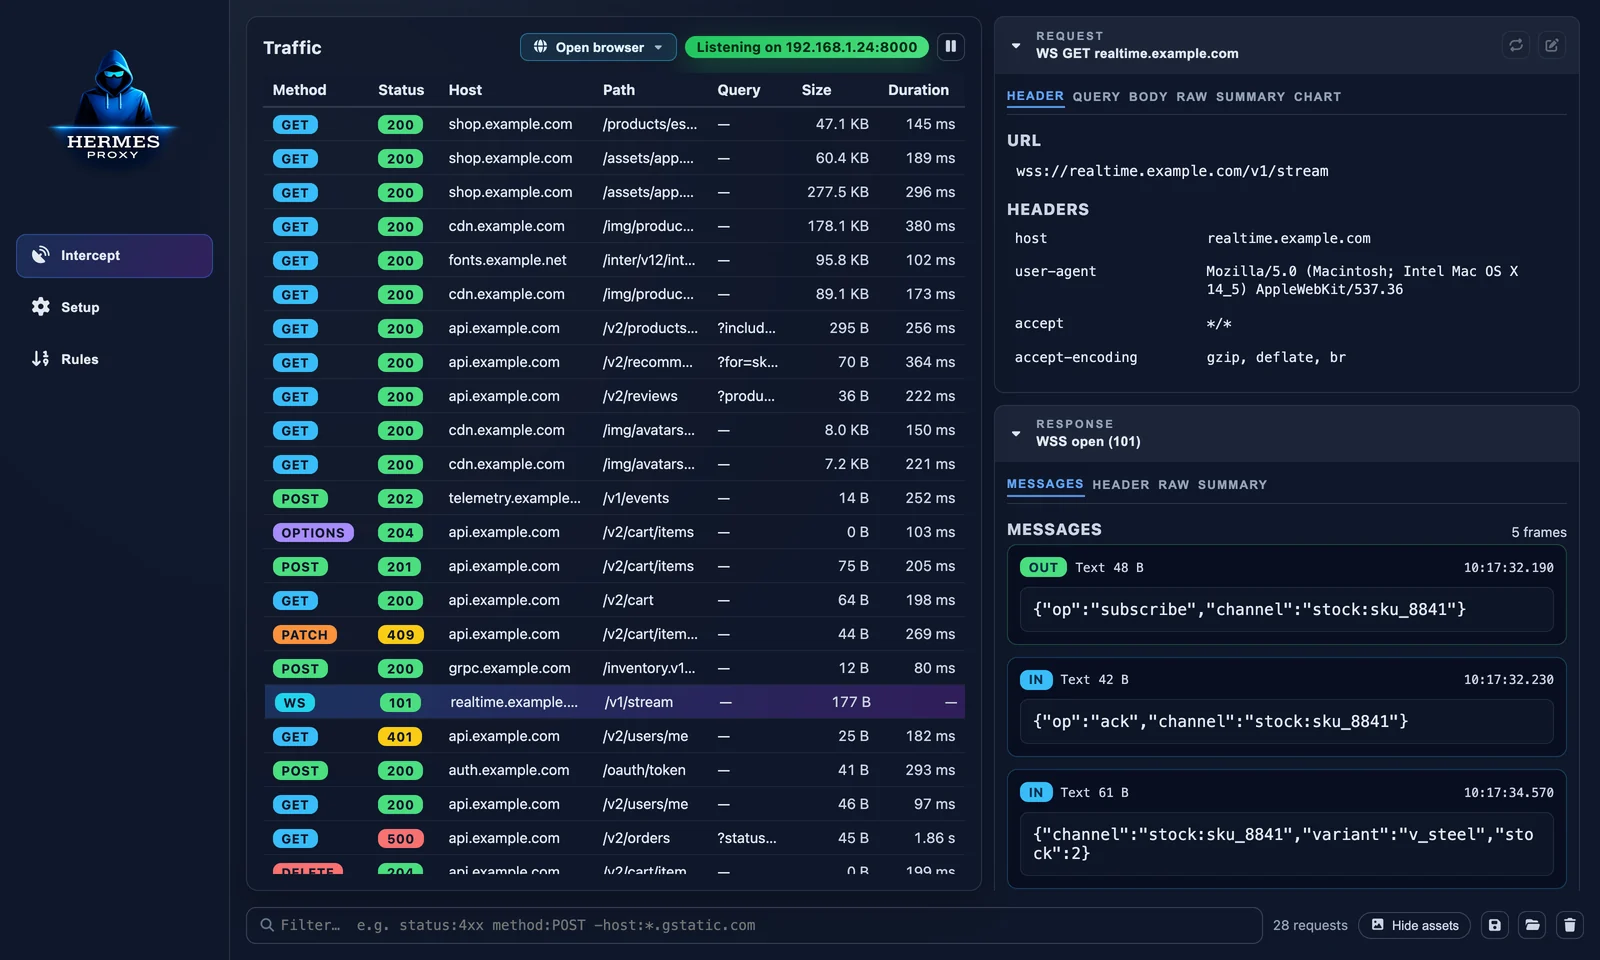 | 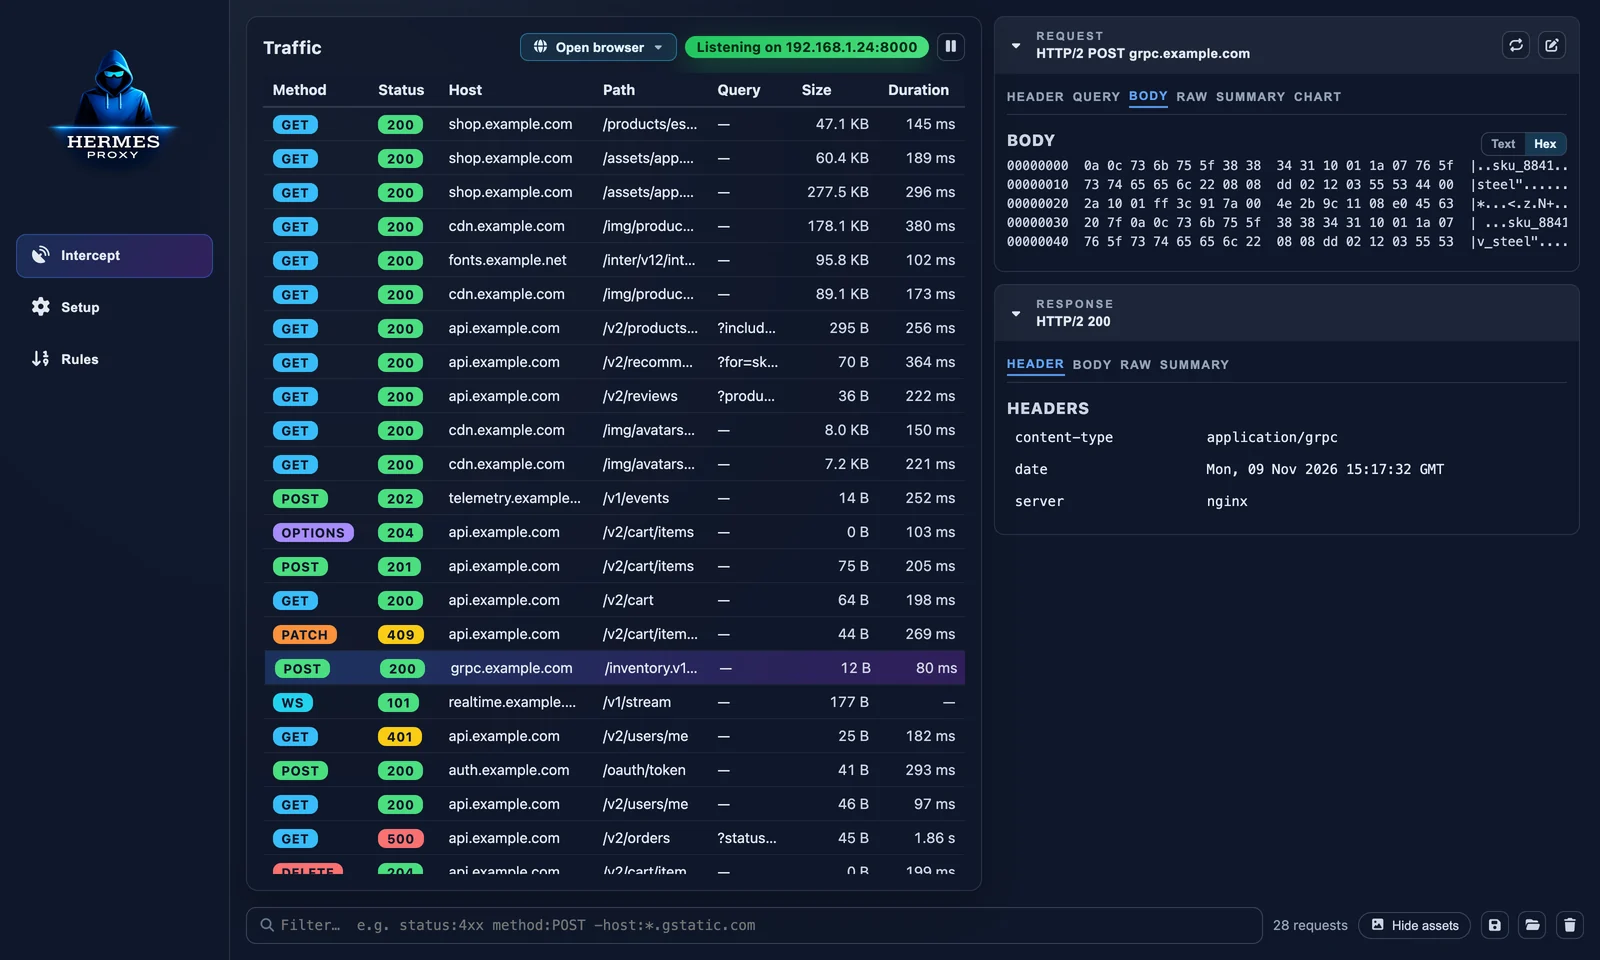 |
| WebSocket 帧。 收发的每一条消息,包含方向、大小和时间戳。 | 二进制请求体。 gRPC、protobuf、图片及其他非文本载荷以十六进制视图打开。 |
捕获
检查
操作
每个 GitHub release 都附带了适用于 macOS、Windows 和 Linux 的预构建二进制文件。
[!NOTE] 发布版本尚未进行代码签名,因此 macOS Gatekeeper 和 Windows SmartScreen 可能会拒绝打开它们。在此之前,从源代码运行(见下文)是最可靠的选择。
需要 Node.js 20.19+(推荐 22 LTS)。
git clone https://github.com/jp/Hermes-Proxy.git
cd Hermes-Proxy
npm install
npm run dev
最快的启动方式:点击流量列表上方的 Open browser(或使用 Setup 标签页),然后从 Hermes 在你机器上找到的浏览器中选择一个。
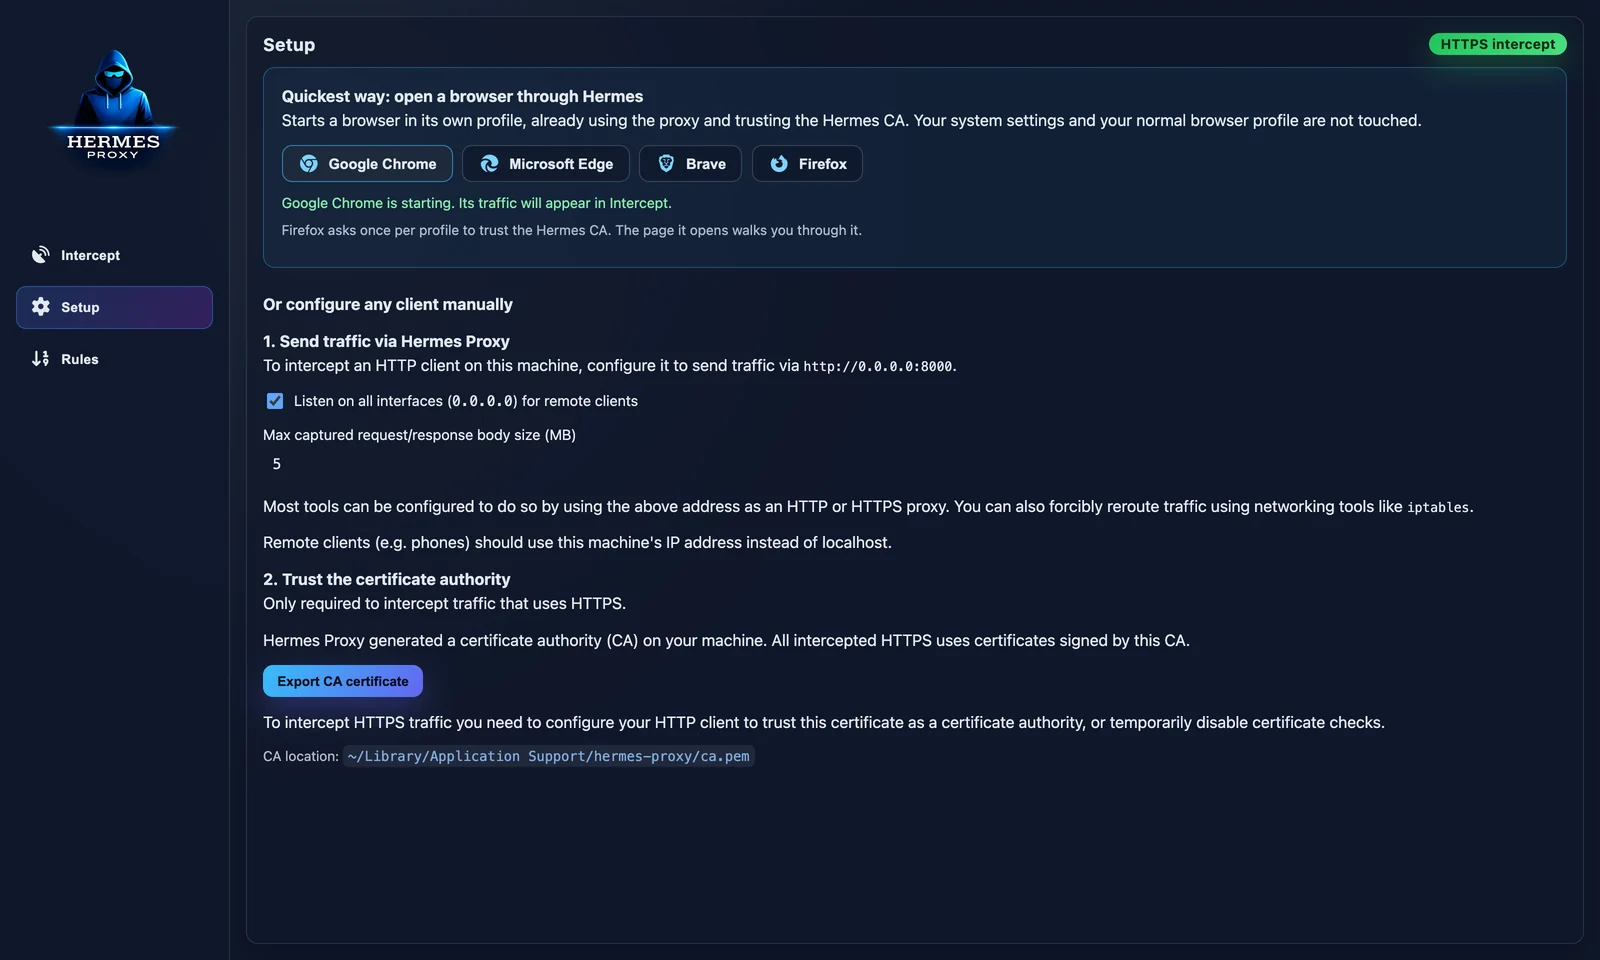
浏览器会在一个专用配置文件中打开,该配置文件已使用代理,因此你的日常配置文件和系统设置保持不变。首次启动时,它会打开 http://hermes.proxy,这是由 Hermes 提供的一个页面,用于确认 HTTP 和 HTTPS 拦截正常工作。
--ignore-certificate-errors-spki-list),因此不会安装任何内容。配置文件会在多次启动之间保留(包括登录信息和 Cookie),存放在 Hermes 数据文件夹下的 browser-profiles/ 中。由 Hermes 启动的浏览器会在 Hermes 退出时关闭。
Hermes 默认监听端口 8000。确切地址显示在流量列表顶部以及 Setup 标签页中。
# A single command
curl -x http://localhost:8000 https://httpbin.org/get

# Most CLI tools and SDKs honor the standard proxy variables
export HTTP_PROXY=http://localhost:8000
export HTTPS_PROXY=http://localhost:8000

# Launch a desktop app with the proxy set (macOS)
HTTPS_PROXY=http://localhost:8000 open -a "Some App"
对于浏览器,请在系统或浏览器网络设置中将 localhost:8000 设置为 HTTP 和 HTTPS 代理。对于手机或其他机器,请在 Setup 中启用 Listen on all interfaces,并使用此计算机的局域网 IP。
要查看 HTTPS 内容,客户端必须信任 Hermes CA。从 Setup → Export CA certificate 导出它,然后:
| 平台 | 如何信任它 |
|---|---|
| macOS | 双击 .cer,然后在“钥匙串访问”中将其设置为 始终信任 |
| Windows | 双击 → 安装证书 → 本地计算机 → 受信任的根证书颁发机构 |
| Linux | 复制到 /usr/local/share/ca-certificates/ 并运行 sudo update-ca-certificates |
| iOS | 通过 AirDrop/电子邮件发送该文件,安装描述文件,然后在 设置 → 通用 → 关于本机 → 证书信任设置 中启用它 |
| Android | 设置 → 安全 → 安装证书 → CA 证书(应用必须主动选择信任用户 CA) |
| Node.js | NODE_EXTRA_CA_CERTS=<Setup 中显示的 CA 位置>(该文件是 PEM;导出的 .cer 是 DER) |
[!WARNING] 任何拥有此 CA 私钥的人都可以向信任该 CA 的设备冒充任何 HTTPS 站点。该密钥保存在你的用户数据文件夹中。请从你不再用于测试的设备上移除该 CA。
在流量列表底部的过滤栏中输入(⌘/Ctrl+F)。所有条件都必须匹配。
| 条件 | 匹配内容 |
|---|---|
checkout | 跨 URL、状态、标头和 WebSocket 负载的自由文本 |
"two words" | 带引号的自由文本 |
method:POST | HTTP 方法(WebSocket 使用 WS) |
status:404 · status:5xx · status:>=400 | 精确状态码、类别或比较(>、>=、<、<=) |
host:*.example.com | 主机,支持 * 通配符(不带通配符时为子串匹配) |
path:/v2/cart | 路径和查询字符串 |
type:json | 响应内容类型 |
-host:cdn.example.com | 在任何条件前加 - 以排除它 |
示例:method:POST status:>=400 -host:telemetry 显示失败的写入请求,并忽略遥测。
| 快捷键 | 操作 |
|---|---|
| ↑ / ↓ | 上一个 / 下一个请求 |
| Home / End、PgUp / PgDn | 跳到第一个 / 最后一个,向上 / 向下翻页 |
| Shift/⌘/Ctrl + 单击 | 选择范围 / 切换请求选中状态 |
| ⌘/Ctrl+A | 选择所有可见请求 |
| Delete / Backspace | 删除选中的请求 |
| Esc | 清除选择(或在过滤栏获得焦点时清除过滤条件) |
| ⌘/Ctrl+F | 聚焦过滤栏 |
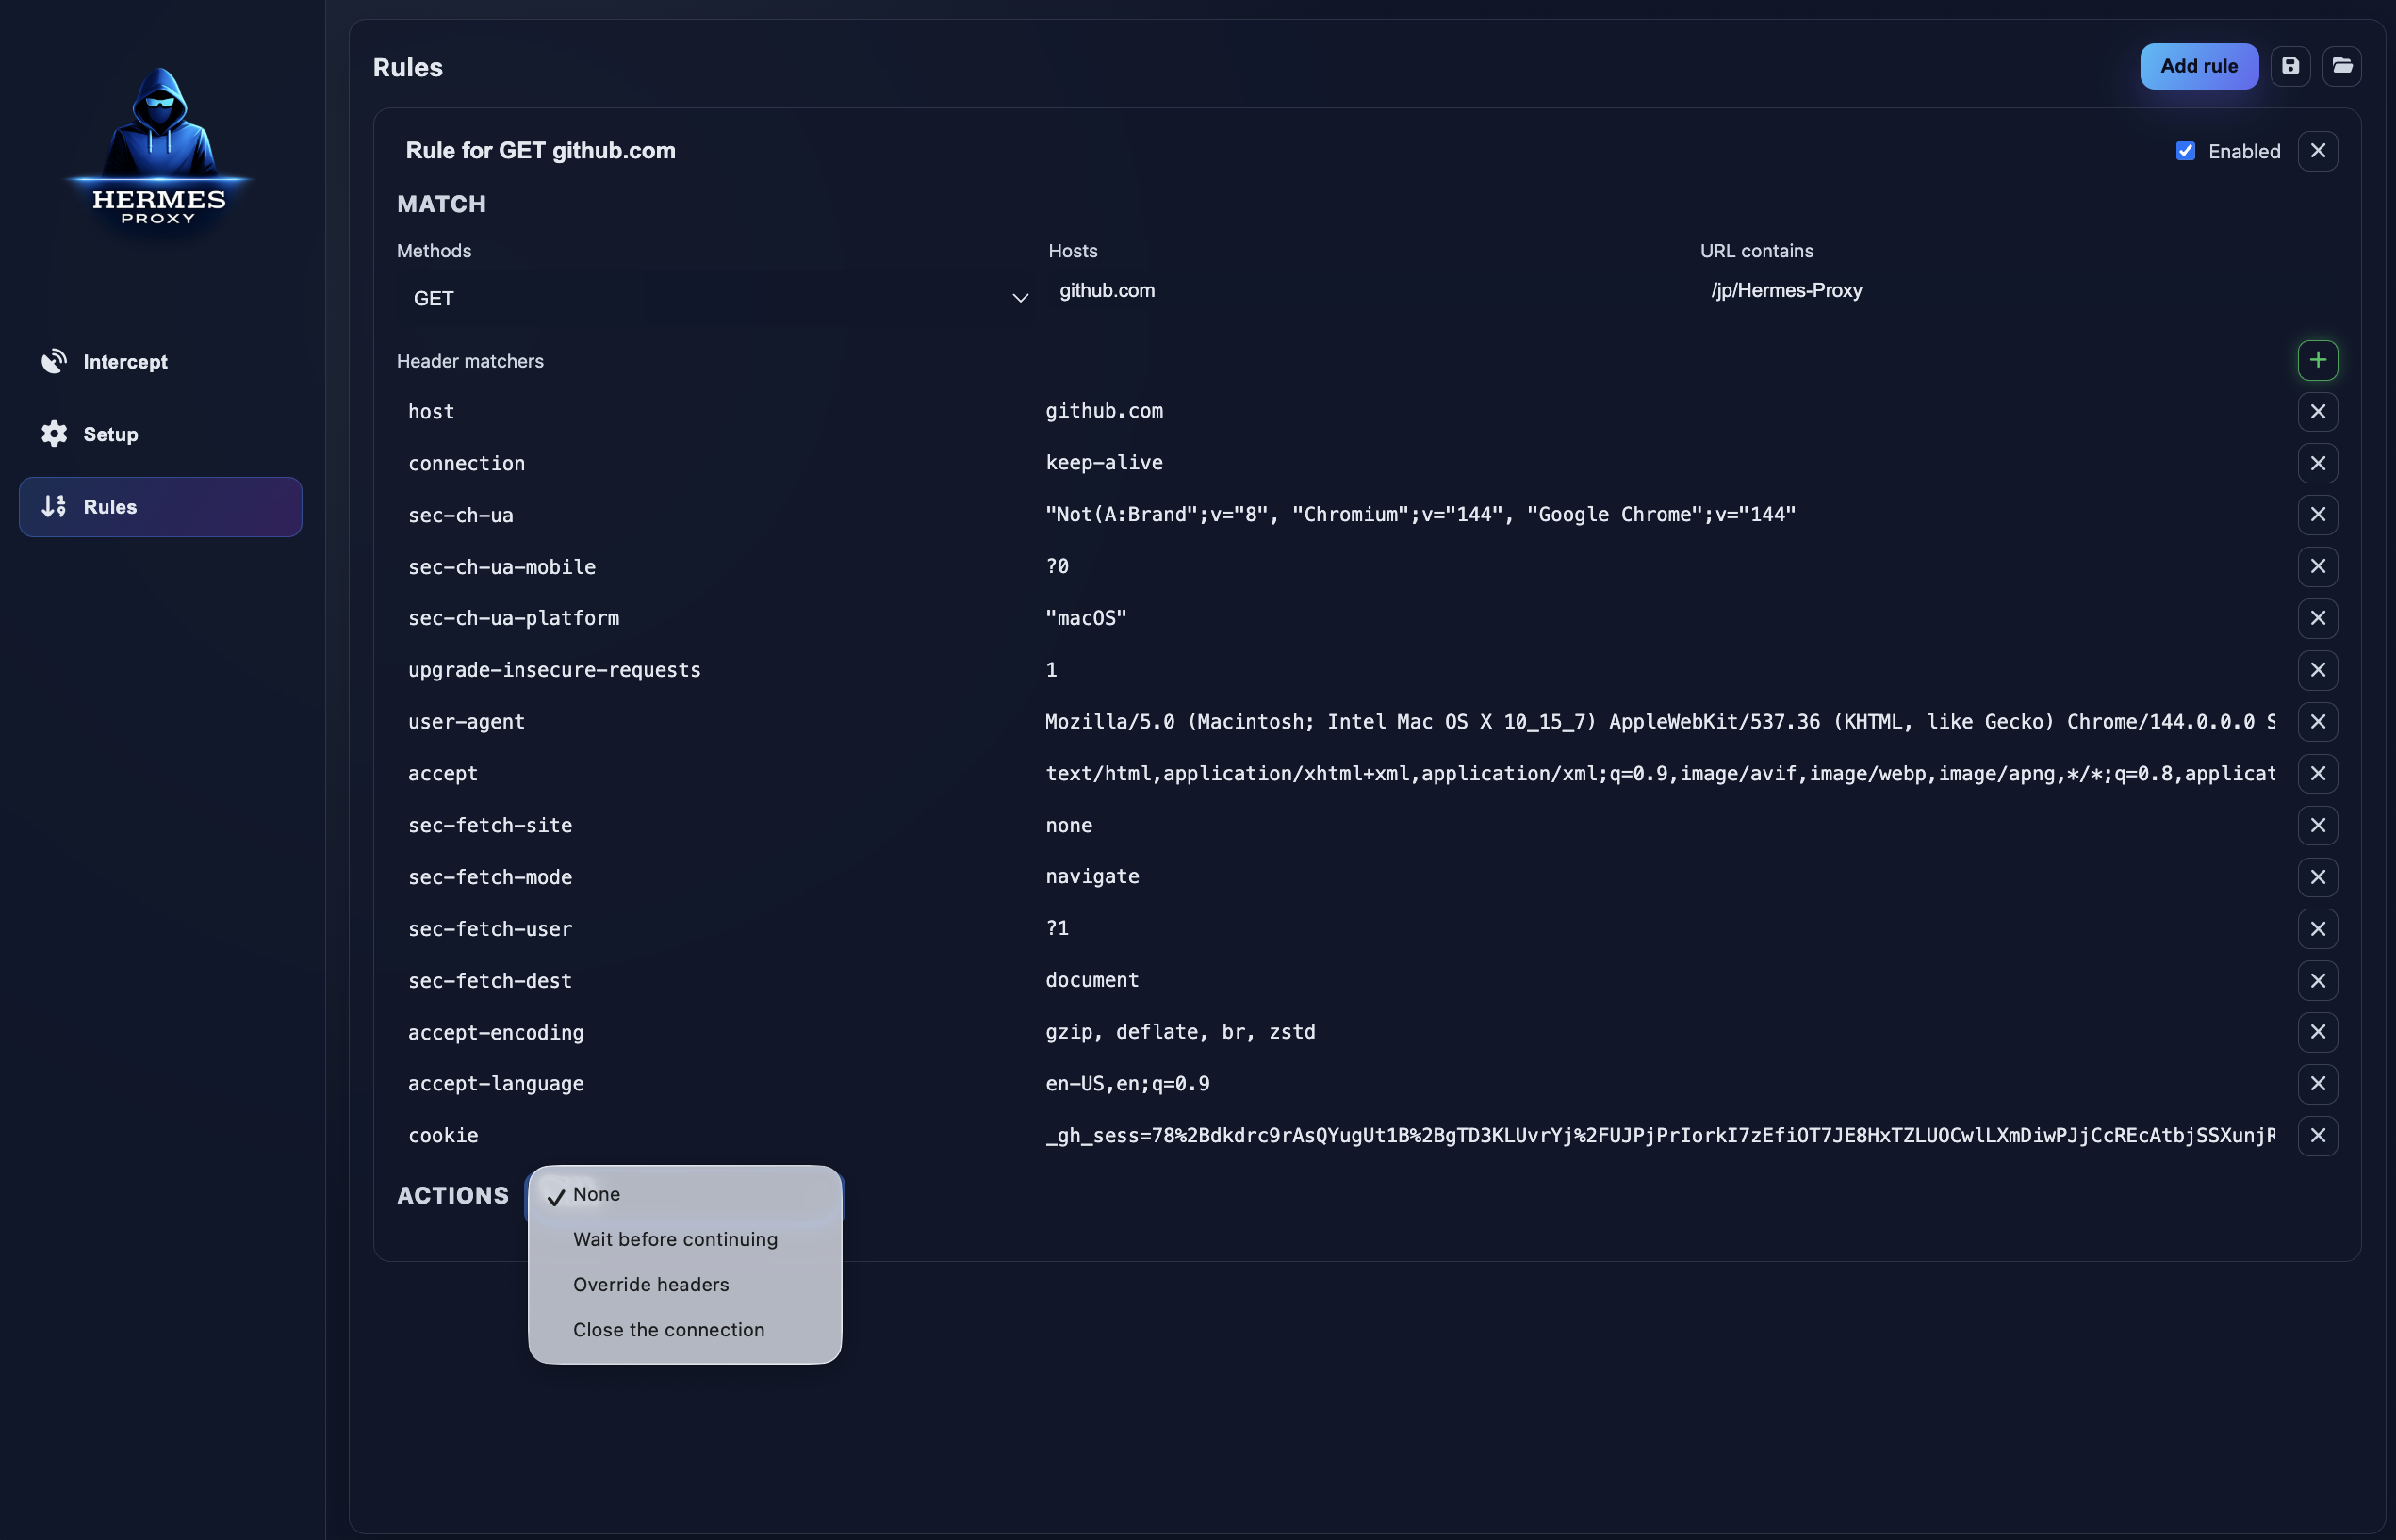
规则从上到下依次检查,并应用第一条匹配的已启用规则。当规则的所有条件都匹配时,该规则即匹配(每个列表只要任意条目是不区分大小写的子串即匹配):
POST(留空表示任意)api.example.com/v2/checkout操作:Wait before continuing(增加延迟)、Override headers、Override response(状态、标头、正文)或 Close connection。规则会自动保存,并可导出/导入为 JSON 以便与团队共享。
npm run dev            # Vite + Electron with hot reload
npm test               # Vitest in watch mode
npm run test:coverage  # One-off run with coverage
npm run build          # Build renderer and Electron main process
npm run dist -- --publish never   # Package binaries with electron-builder
推送 git tag 会在 GitHub Actions 中构建 macOS、Windows 和 Linux 二进制文件。
electron/
  preload.js          IPC bridge exposed to the renderer as window.electronAPI
  src/main/           Main process: proxy (mockttp), CA, rules, HAR, replay, menus
src/
  features/traffic/   Traffic list, request/response inspector, request editor
  features/rules/     Rules editor
  features/setup/     Proxy settings and CA export
  utils/              Filtering, sorting, formatting and HTTP helpers
  __tests__/          Vitest + Testing Library tests
欢迎提交缺陷报告、功能建议和拉取请求。对于较大的改动,请先创建一个 issue,以便我们就方案达成一致。在发送 PR 之前,请确保 npm run test:coverage 通过。