#1
 knqyf263/cve-2021-40346
CVE-2021-40346 PoC(HAProxy HTTP 请求走私)
 mindcrypt/stegowiper
一款强大且灵活的工具,用于实施主动攻击以破坏隐写恶意软件
 weirdmachine64/sharkmcp
一个用于分析PCAP文件的多功能MCP服务器
 k8gege/pyladon
Ladon Scanner For Python,大型网络渗透扫描器 & Cobalt Strike,漏洞/利用/检测/MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 knqyf263/cve-2020-10749
CVE-2020-10749 的概念验证漏洞利用程序,演示了通过 IPv6 恶意路由器通告在 Pod 之间发起的 Kubernetes 中间人(MitM)攻击。
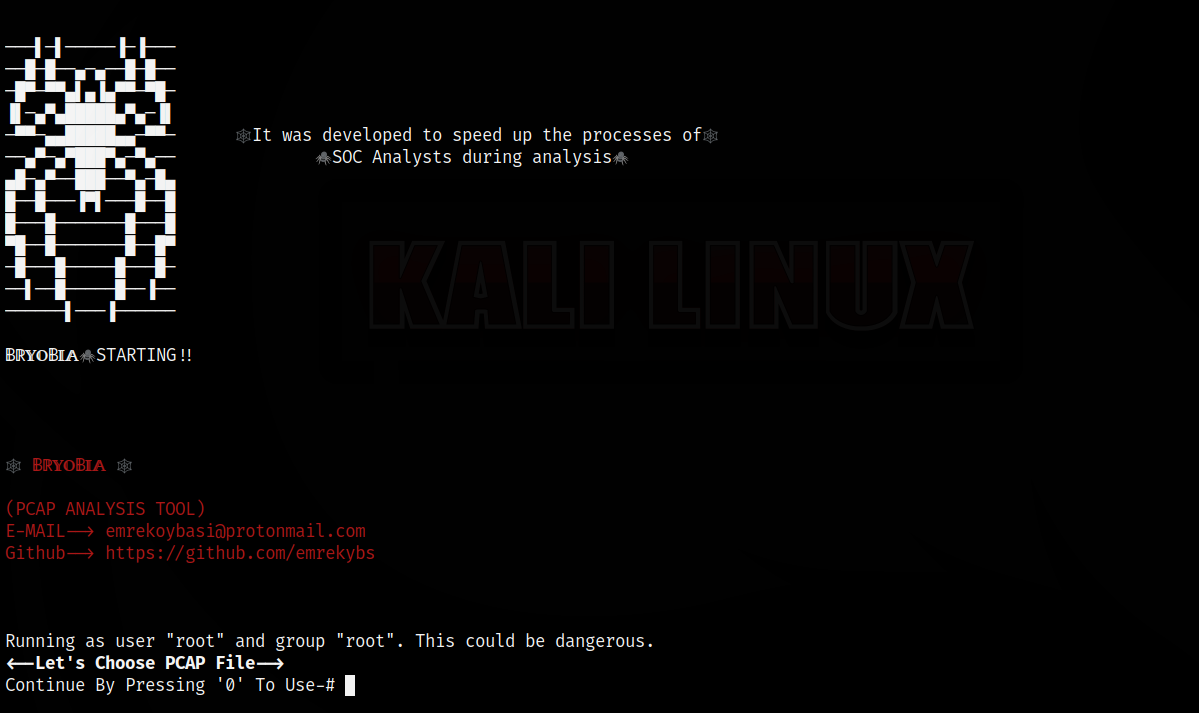 emrekybs/bryobio
它旨在加快SOC分析师在分析过程中的流程。
 telekom-security/cve-2023-3519-citrix-scanner
Citrix 扫描器,用于 CVE-2023-3519
 corelight/cve-2022-26809
检测 CVE-2022-26809 远程代码执行尝试及通过 DCE/RPC 实现成功利用的 Zeek 软件包,生成可操作的利用尝试与成功通知,便于立即展开调查。
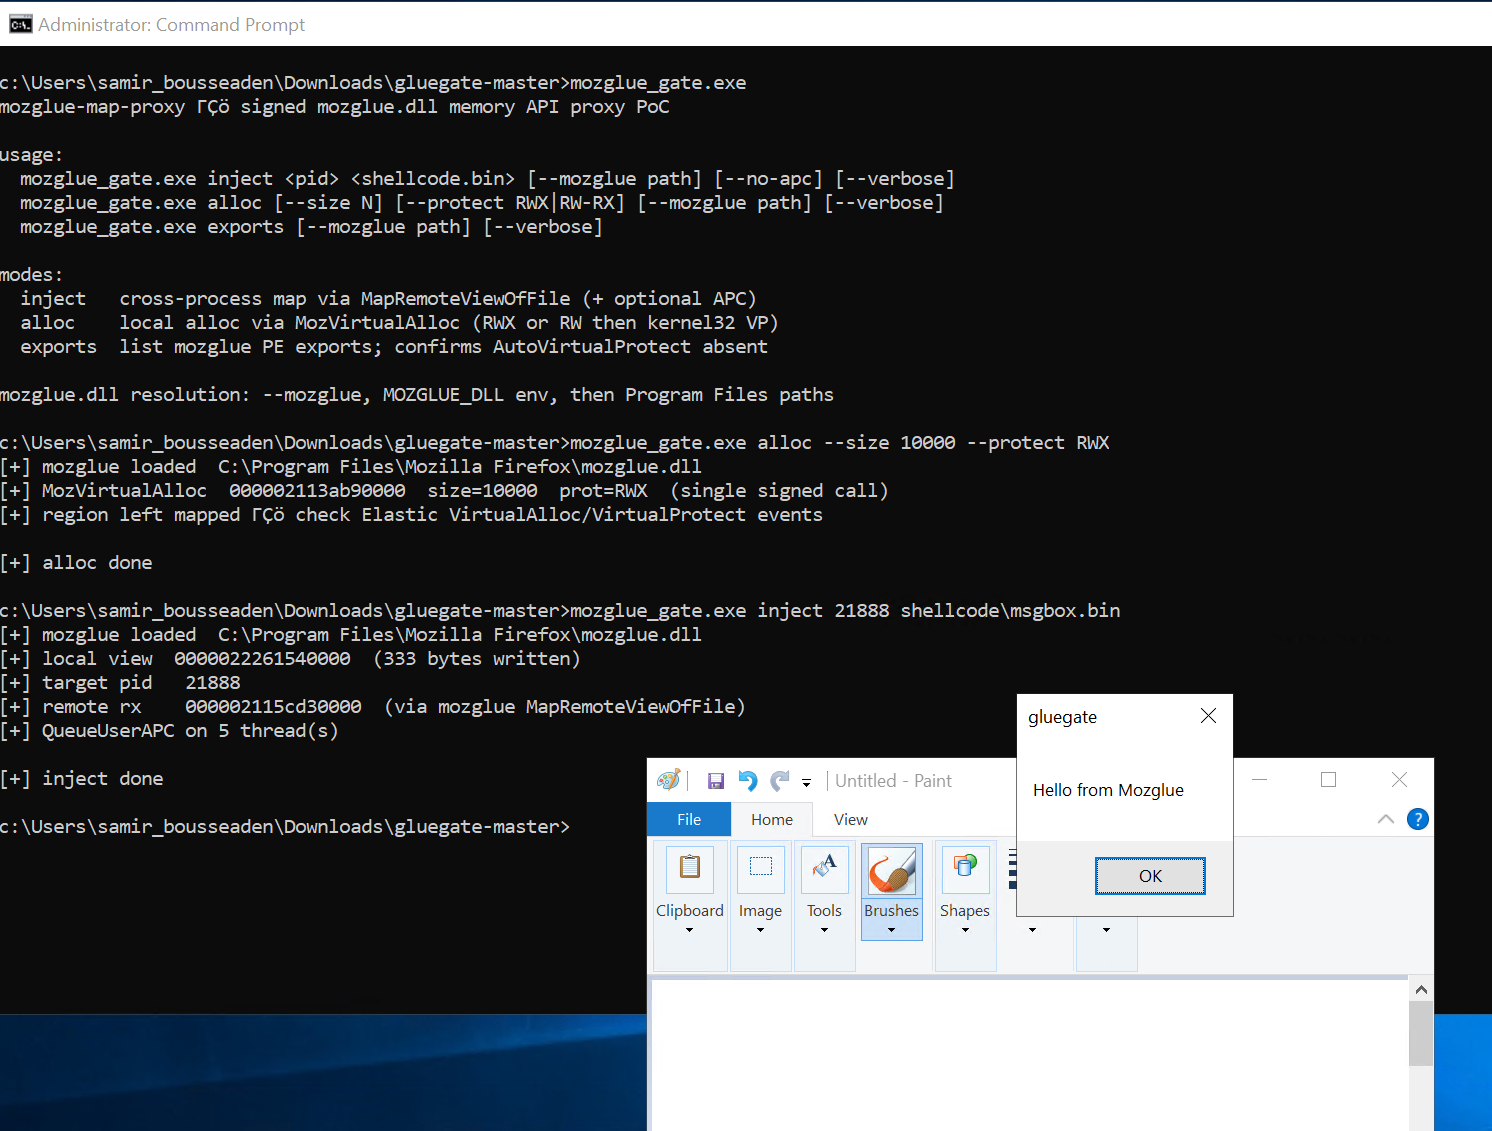 sbousseaden/gluegate
通过已签名的mozglue.dll实现的内存API代理
 jhaddix/lazyrecon
此脚本旨在以有条理的方式自动化您的侦察过程。
 yakushstanislav/ultraviolet
自托管网络发现与搜索引擎,具备持续端口扫描、对约100种服务的深度协议探测、本地CVE匹配,以及面向基础设施资产清单与风险监控的全文搜索功能。
 knqyf263/cve-2023-50387
针对 DNSSEC KeyTrap 漏洞(CVE-2023-50387)的教育性概念验证,附带基于 Docker 的实验室环境,用于演示针对 DNS 解析器的算法复杂度攻击。
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
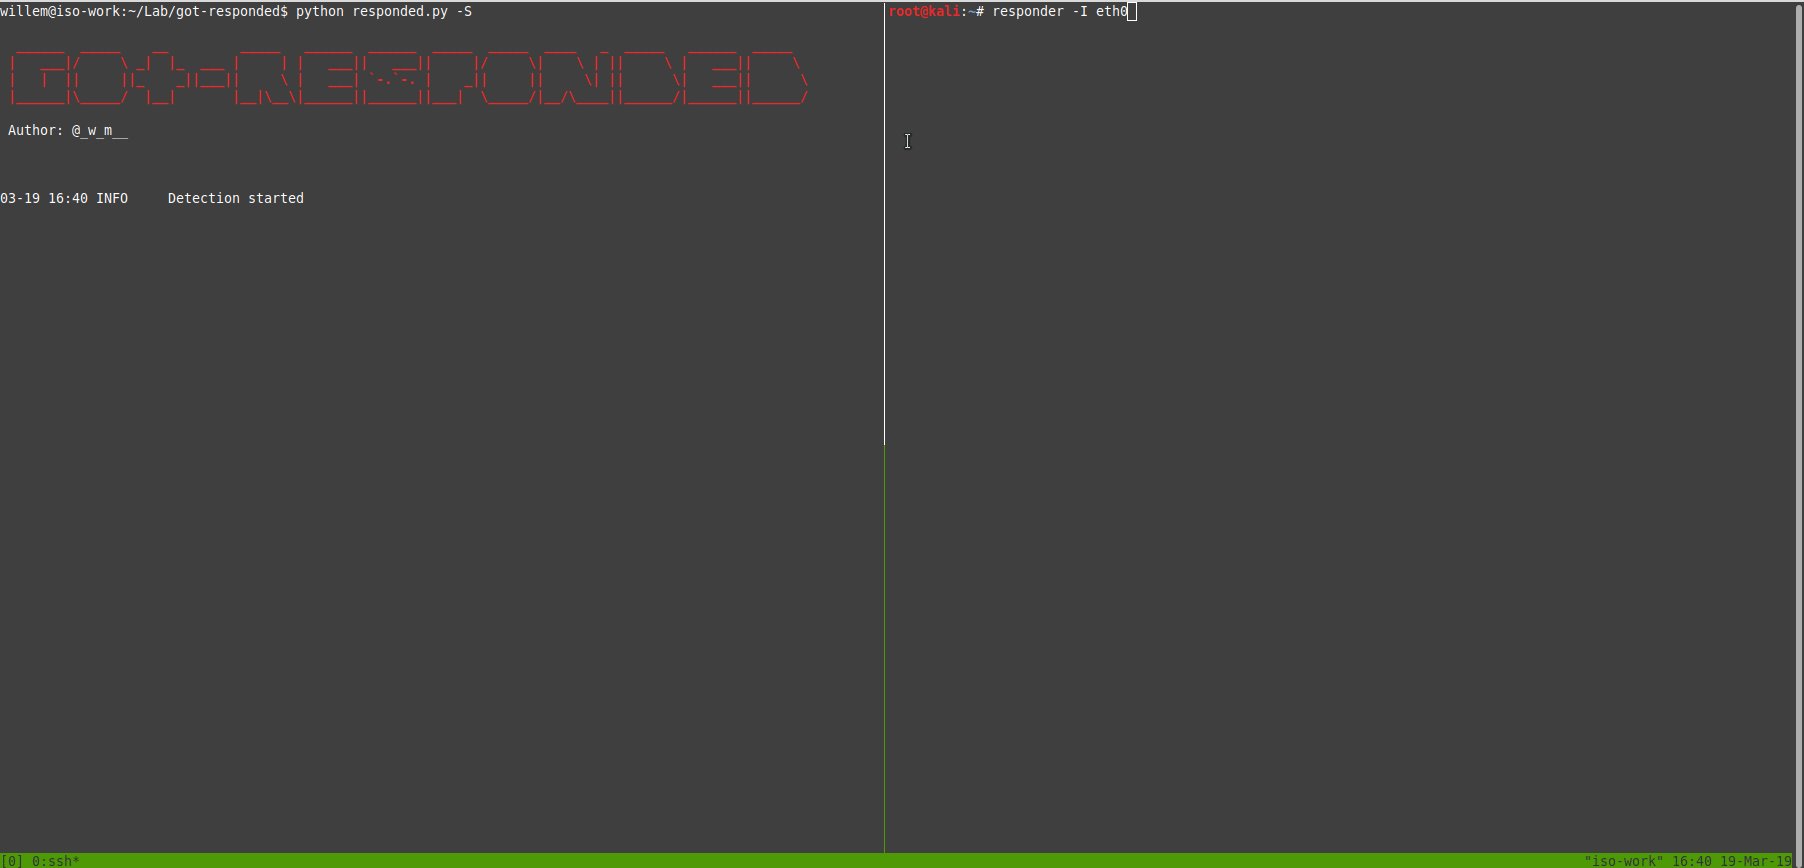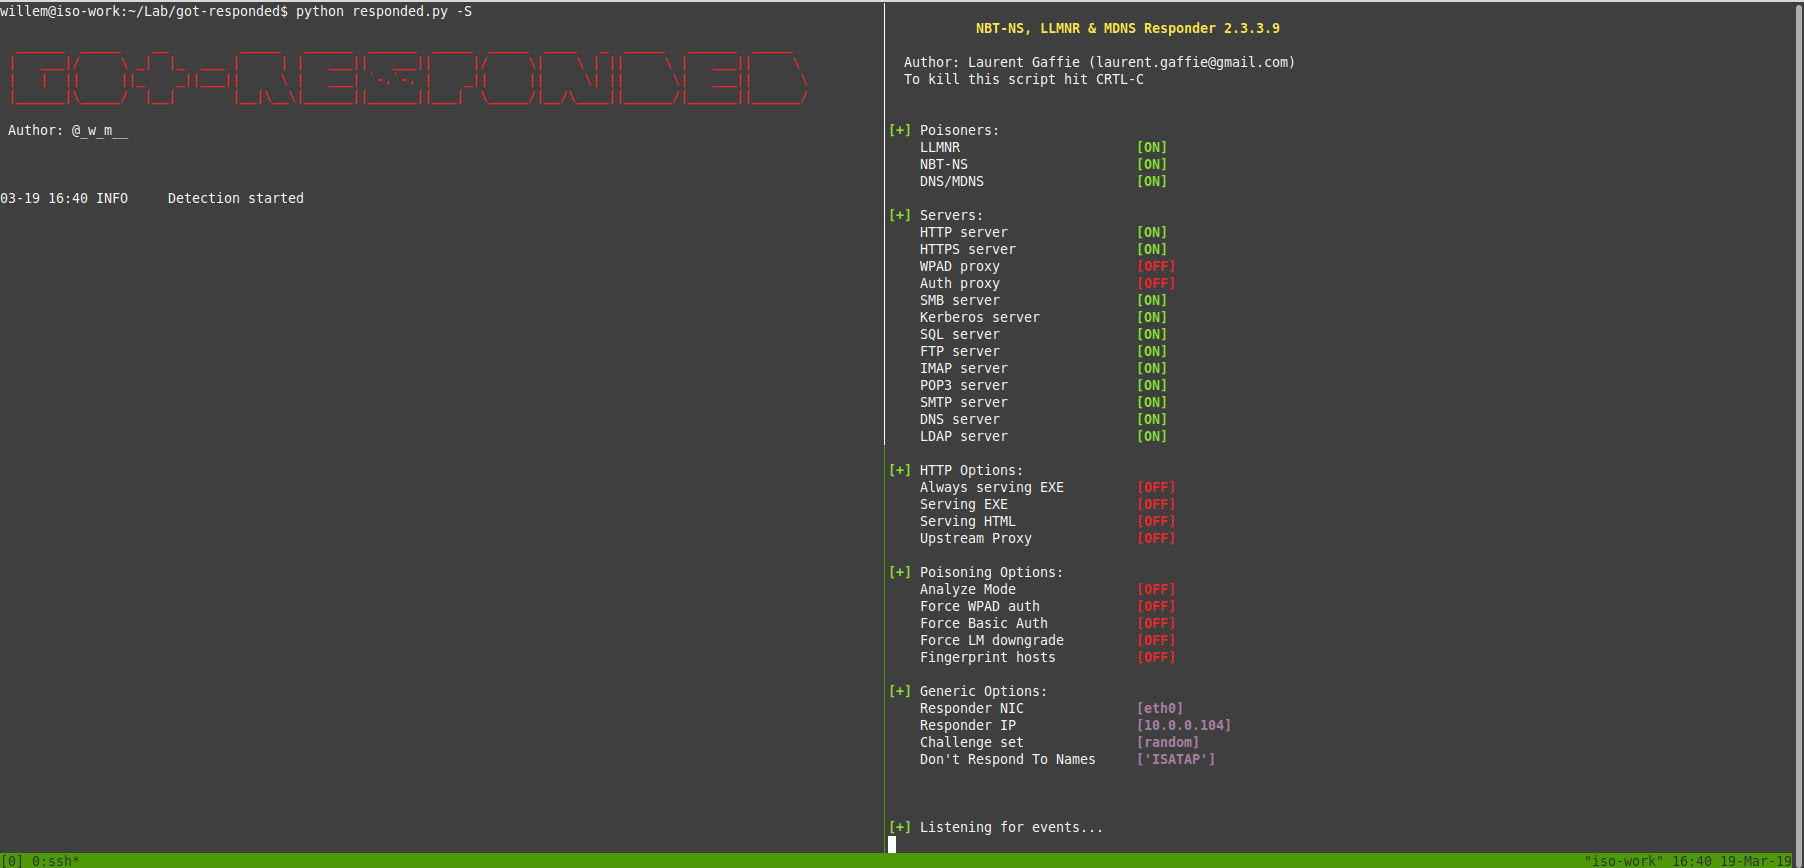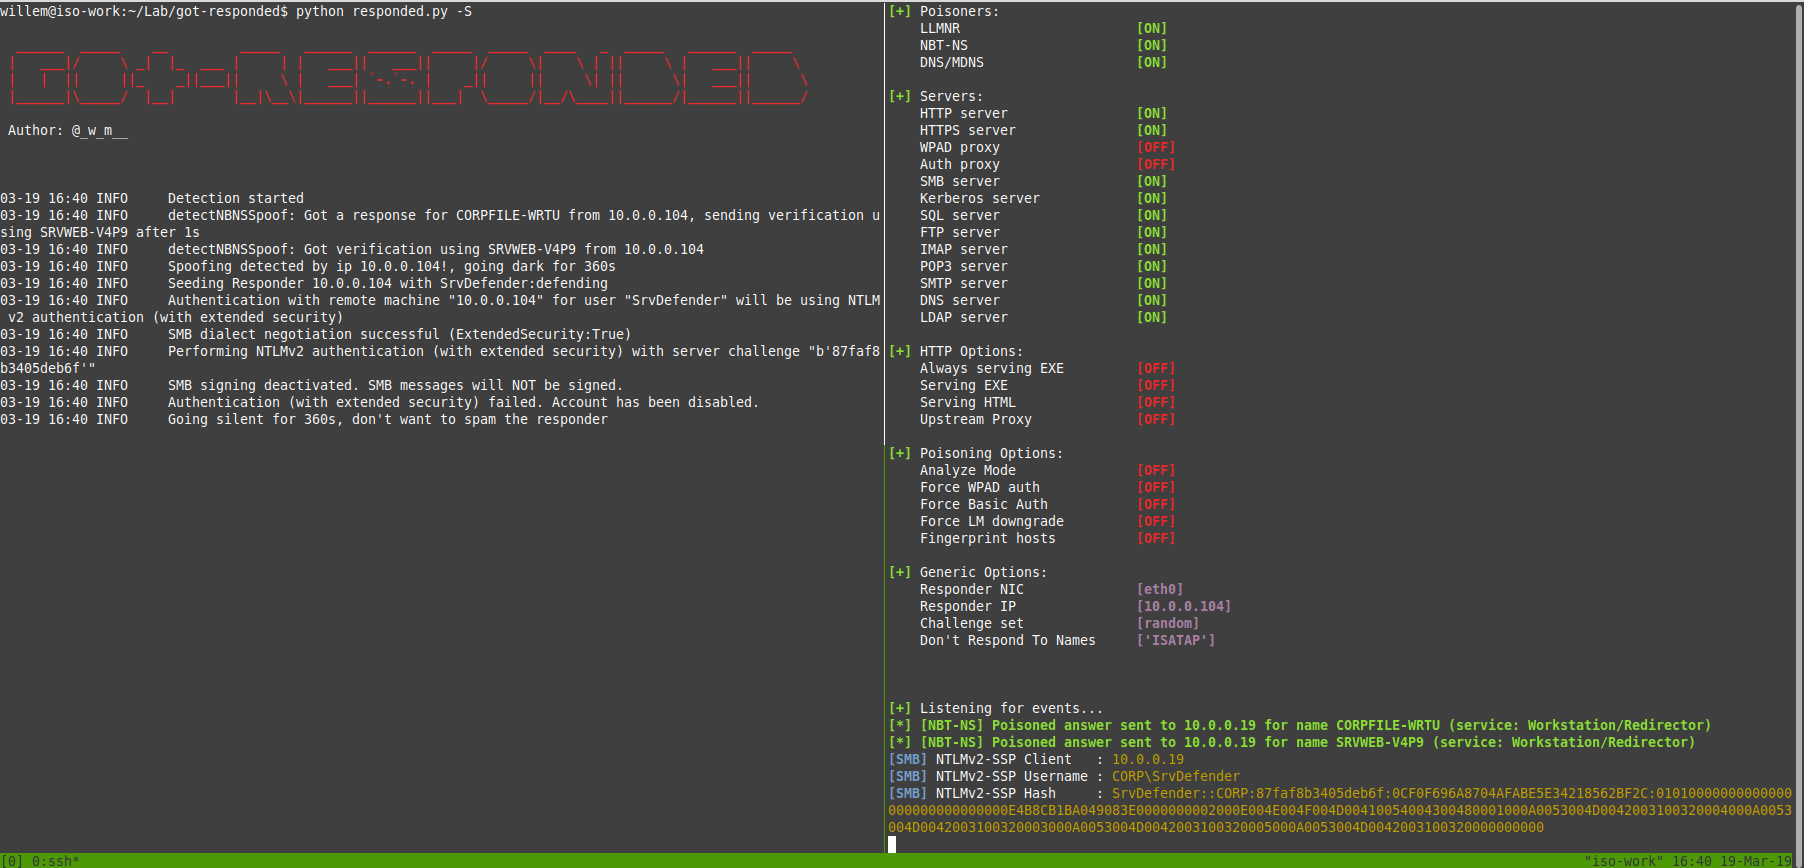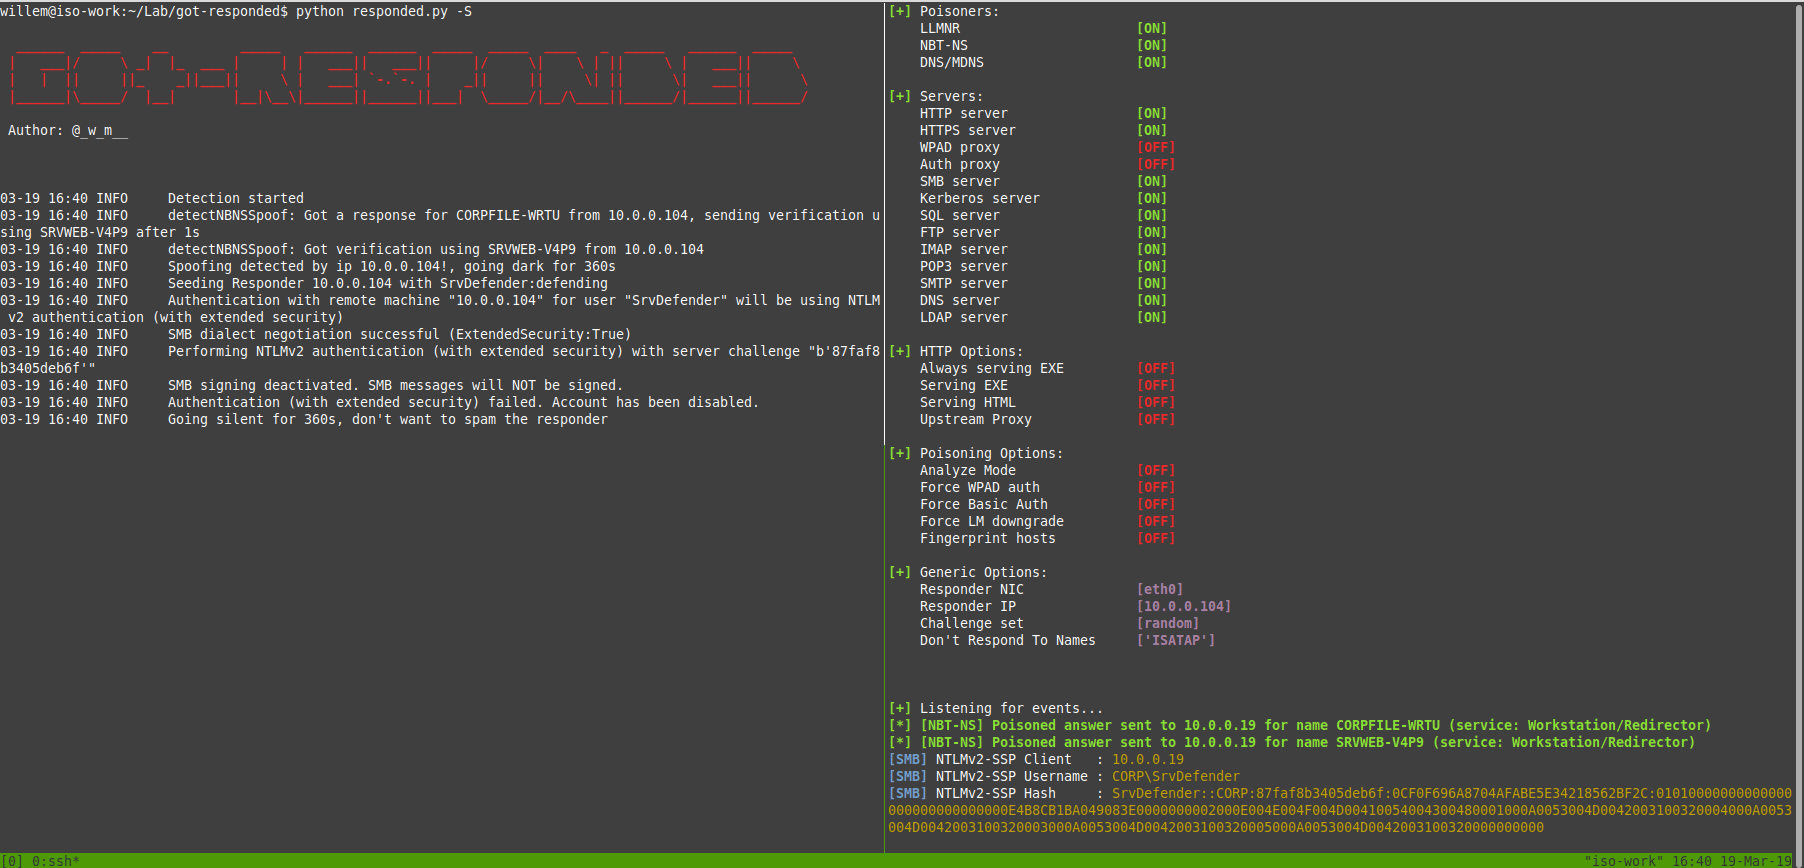 joda32/got-responded
一个简单的工具,用于检测NBT-NS和LLMNR欺骗(并对它们稍加干扰)