
 #1
配置审计、合规扫描、强化基准和漂移检测工具。
Kitploit 推荐
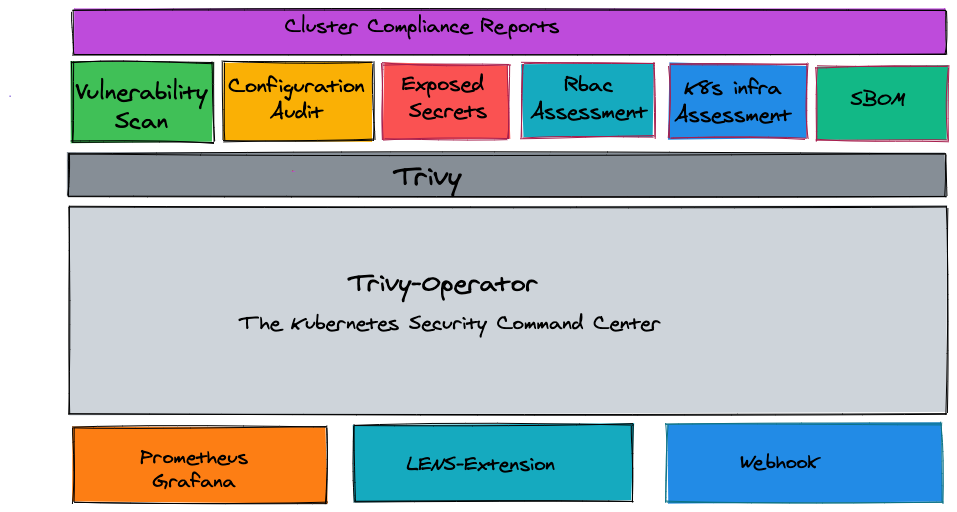
 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
 skyscanner/cfripper
用于分析 CloudFormation 模板并检查其安全合规性的库和 CLI 工具。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 vulnz/sast
面向CI/CD的免费离线SAST引擎:AST与跨文件污点分析、带实时验证的密钥检测、SCA/CVE、IaC配置错误以及Web-shell扫描,支持SARIF输出。
 salesforce/cloudsplaining
Cloudsplaining 是一款 AWS IAM 安全评估工具,用于识别最低权限原则的违反情况,并生成按风险优先级排序的报告。
 cloud-custodian/cloud-custodian
用于云安全、成本优化和治理的规则引擎,使用YAML DSL编写策略,以查询、过滤并对资源采取行动。
 jp1337/easywall
Linux 上 nftables 防火墙的 Web 界面,使用 Go 编写。除非您确认,否则应用更改会在 120 秒后自动撤销——您不会将自己锁在外面。支持 Debian 与 Docker 安装。
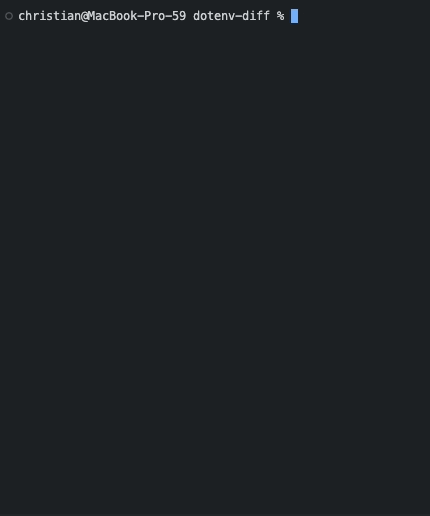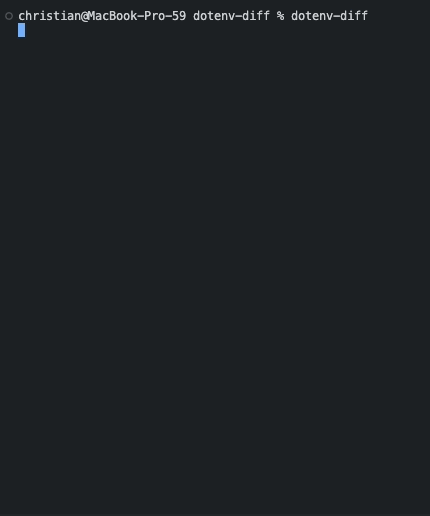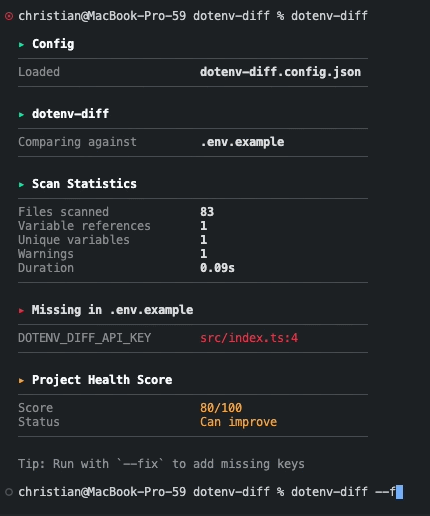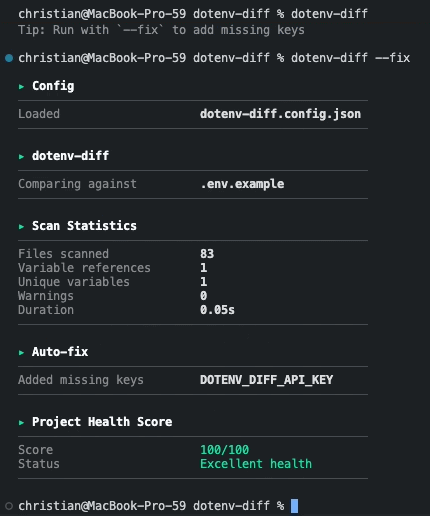 chrilleweb/dotenv-diff
验证代码库中环境变量的使用
 affolter-engineering/hvt
一个 Rust 命令行工具,针对目标 URL 探测 HTTP 方法(包括 WebDAV 和 DeltaV 动词),以揭示动词篡改、访问控制绕过以及非预期的方法暴露。
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
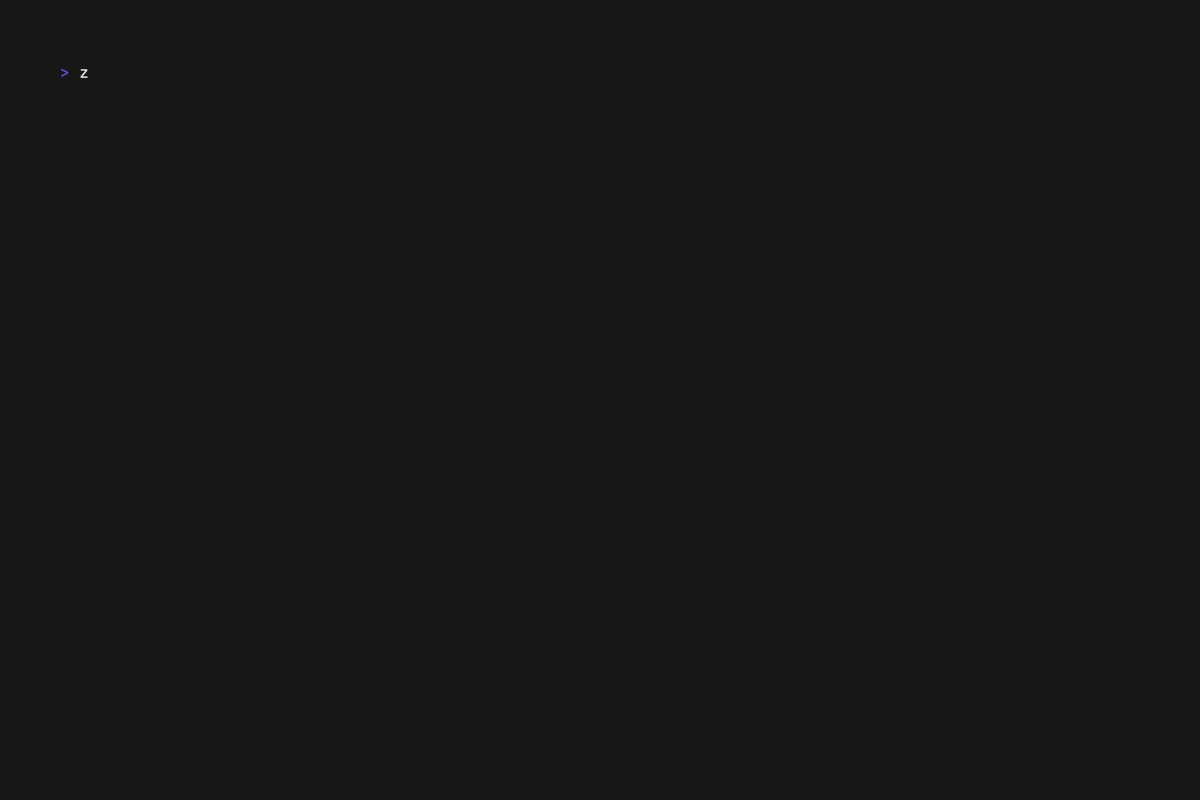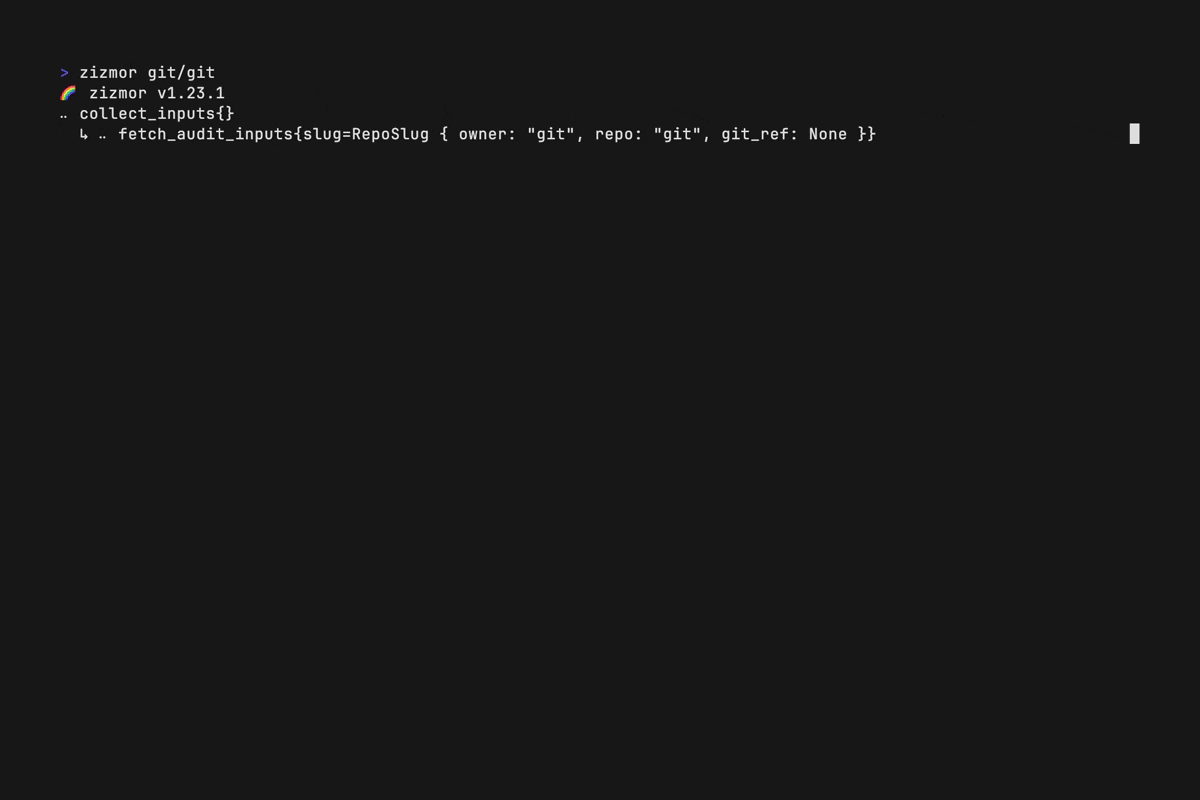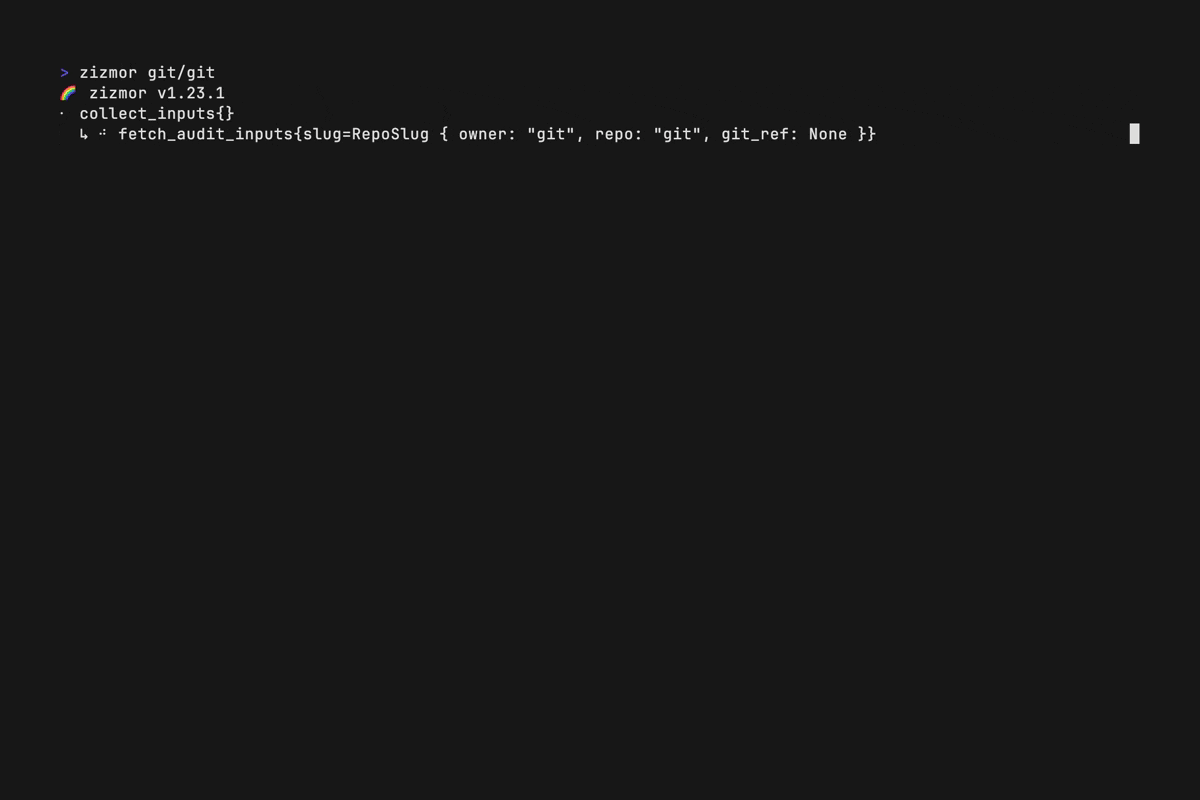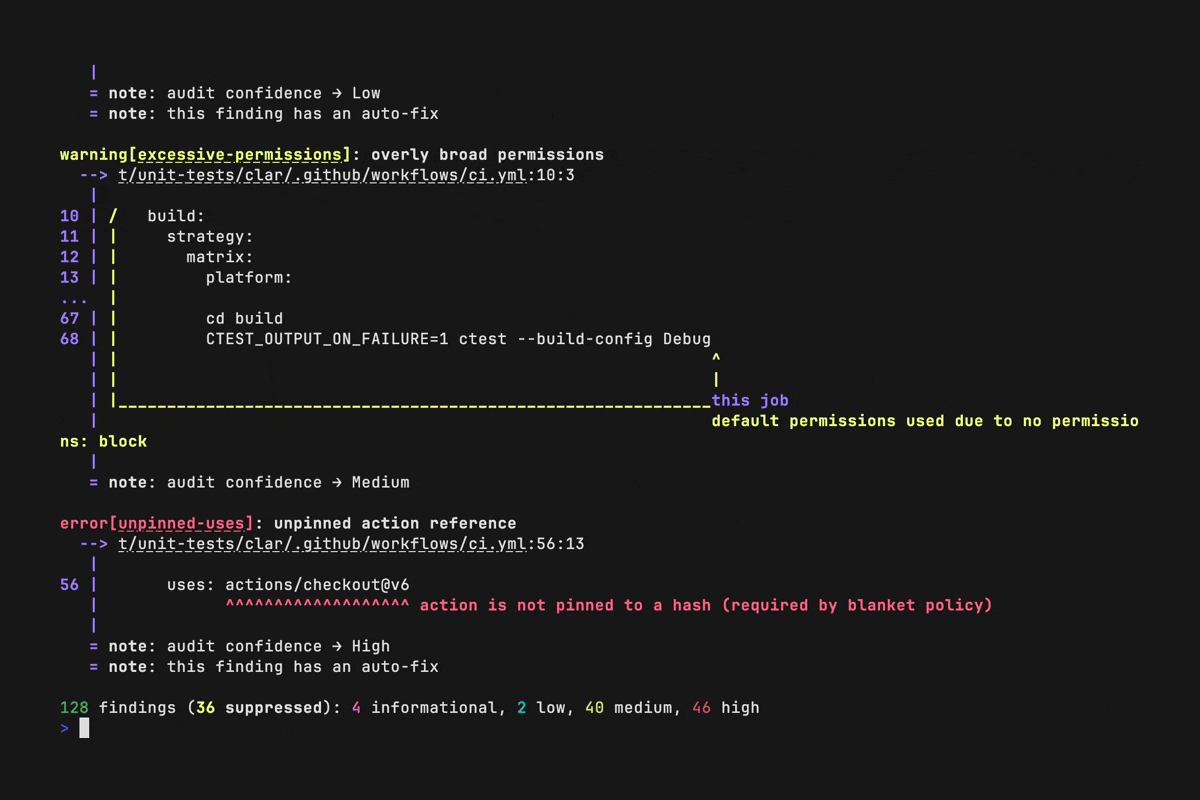 zizmorcore/zizmor
静态分析工具,用于CI/CD系统,检测并修复GitHub Actions、Dependabot和pre-commit配置中的安全问题,包括模板注入、凭证泄露和权限错误配置。
 doyensec/electronegativity
Electronegativity 是一个用于识别 Electron 应用程序中错误配置和安全反模式的工具。
 0x6d69636b/windows_hardening
HardeningKitty 与 Windows 加固设置
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
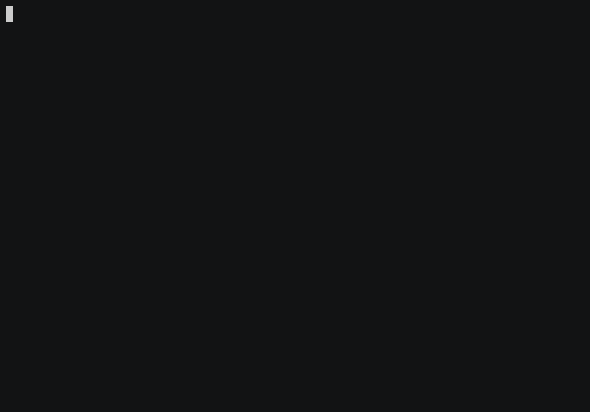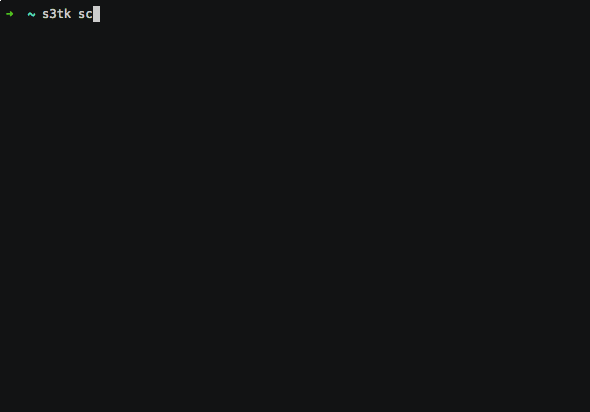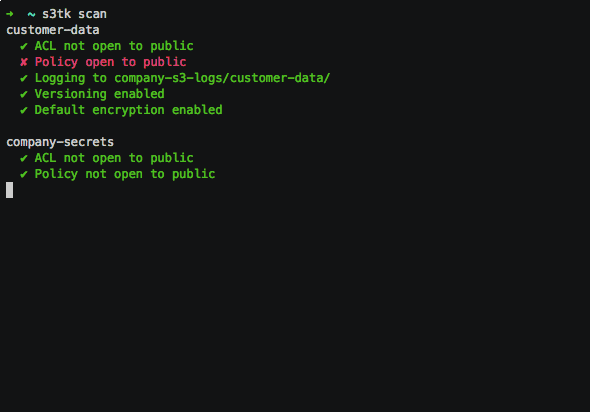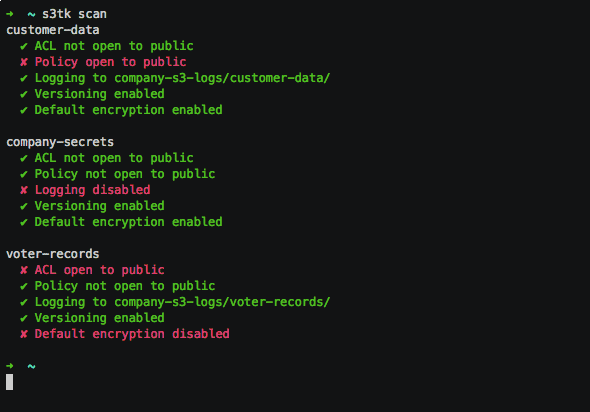 ankane/s3tk
一款针对 Amazon S3 的安全工具包
 corgea/sighthound
基于Tree-sitter的静态漏洞扫描器,支持模式匹配和污点流分析,适用于多语言源代码。输出结果支持文本、JSON、CSV或SARIF格式,可集成CI/CD。
 praetorian-inc/nerva
快速服务指纹识别CLI,支持170多种协议(TCP/UDP/SCTP)- 由Praetorian构建






