
 #1

 mondoohq/cnspec
一个开源、云原生安全工具,保护从构建到运行时的所有环节
 kyverno/kyverno
通过准入控制、资源变更、后台扫描和容器镜像签名验证,在 Kubernetes 集群上强制执行安全与合规。
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 complianceascode/content
生成 SCAP、Ansible、Bash 和 CEL 安全内容,用于 Linux 主机、容器和 Kubernetes 的合规性评估与自动化加固。
 firefart/stunner
测试和利用STUN/TURN服务器的错误配置,通过SOCKS代理实现内网横向移动、内存泄漏攻击以及内网端口扫描。
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 prowler-cloud/prowler
Prowler 是全球使用最广泛的开源云安全平台,可在任何云环境中自动化安全与合规。立即连接你的代理,并基于 Agentic Cloud Defender 进行构建。
 coreruleset/coreruleset
通用攻击检测规则集,用于Web应用防火墙,防范OWASP十大威胁和常见漏洞,误报率极低。
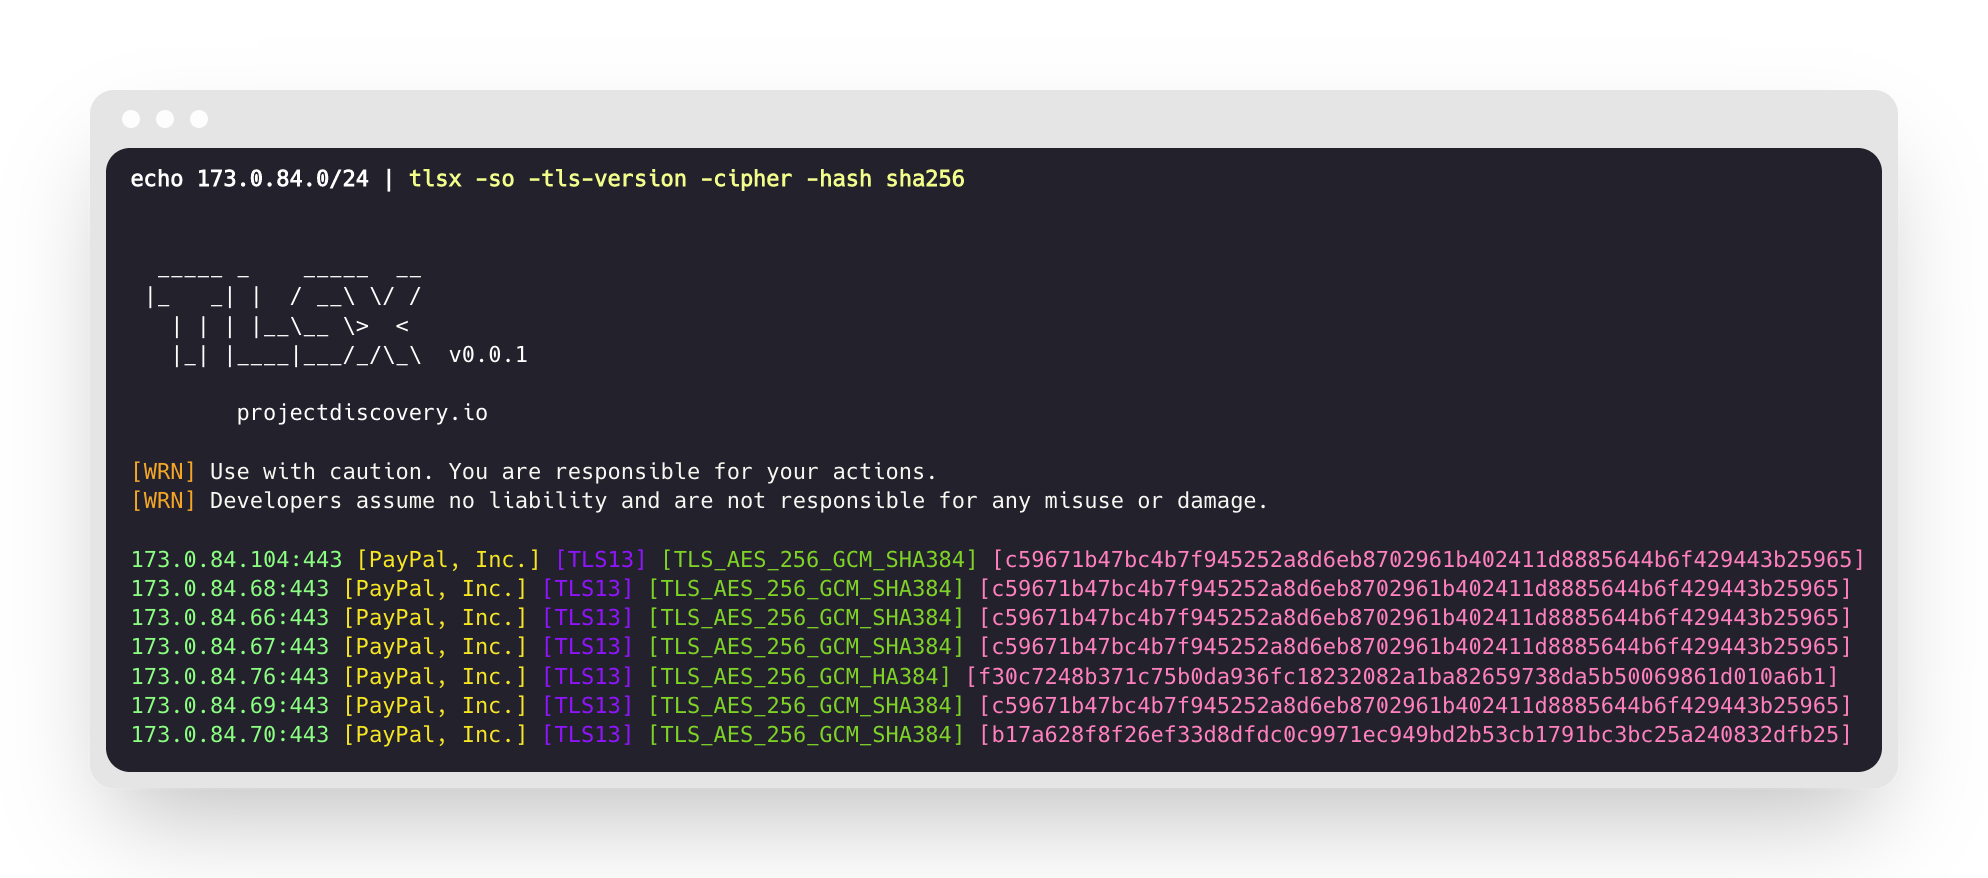 projectdiscovery/tlsx
快速且可配置的TLS抓取器,专注于基于TLS的数据收集。
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 corazawaf/coraza
基于Go的Web应用防火墙库,兼容ModSecurity SecLang规则和OWASP核心规则集v4,提供实时HTTP流量检查和攻击阻断功能,适用于Web应用和API。
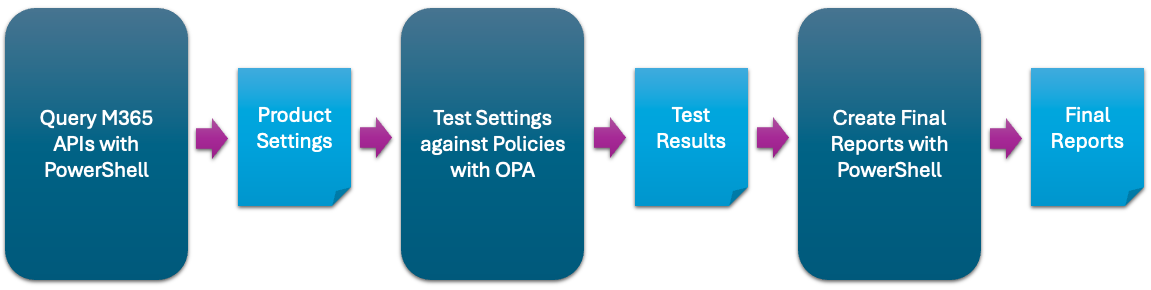 cisagov/scubagear
用于对照 CISA 基线评估 M365 租户状态的自动化工具。
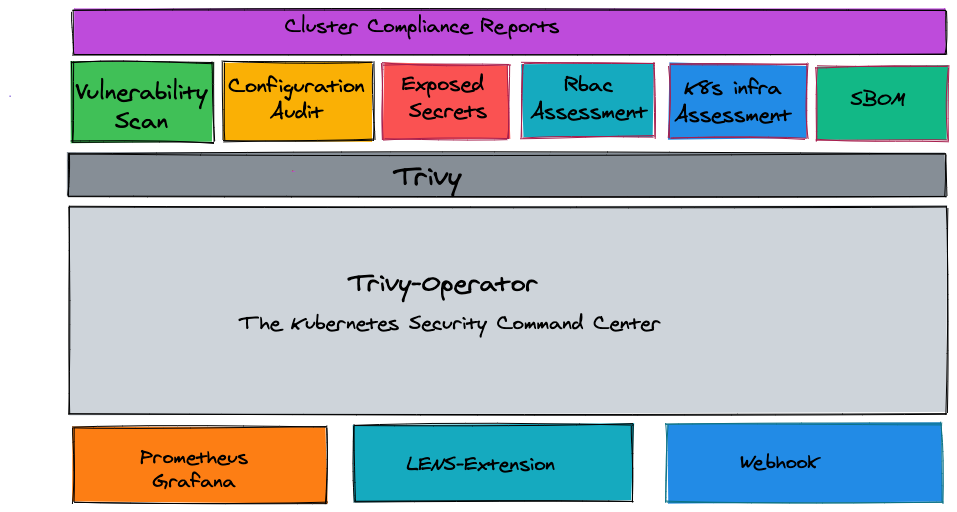 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
 skyscanner/cfripper
用于分析 CloudFormation 模板并检查其安全合规性的库和 CLI 工具。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM





