     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

HostBadger 审计 Windows 机器的安全设置,并告诉你哪些地方薄弱。它分两步工作。一个单独的 PowerShell 脚本对主机进行只读快照。随后分析器离线读取这些快照,并写出 HTML 报告、发现项 CSV,以及(如果你需要)供 SIEM 使用的 JSON Lines。给它一个快照或一个包含数百个快照的文件夹,你就能得到整个机群的单一报告,或每台主机一份报告。
.ps1 文件,无需模块、无交互提示,可以以 SYSTEM 或管理员身份运行,通过任何能在你的主机上运行 PowerShell 脚本的工具(如 CrowdStrike Falcon RTR 等 EDR 的实时响应、RMM、Configuration Manager 或 Intune 脚本、组策略启动脚本、PowerShell 远程处理),每台主机约需 15 秒。-CheckUpdates(Windows 更新服务搜索缺失的更新)、-KevOnline(下载 CISA KEV 目录,www.cisa.gov)、-DriversOnline(下载 LOLDrivers 目录,www.loldrivers.io)、-EolOnline(下载软件生命周期数据,endoflife.date)、-ChocoOnline(下载程序版本,community.chocolatey.org)、-CveOnline(下载 CVE 和 EPSS 评分,services.nvd.nist.gov 和 epss.empiricalsecurity.com)、-ExtensionsOnline(下载已从商店下架的浏览器扩展列表,raw.githubusercontent.com)、-ExploitsOnline(下载 Metasploit 和 Exploit-DB 参考,raw.githubusercontent.com 和 gitlab.com)以及 -SendToAI(Gemini)。每一项都在其提供处注明。Test-HostBadgerSafety.ps1 从代码层面证明其余部分。它读取的是主机实际做了什么,而这并不总是策略所规定的。
-CheckUpdates),Windows Update 报告为
缺失的更新,按 Microsoft 严重性评级。-KevFile
或 -KevOnline)时,每个匹配到存在已知被利用漏洞的产品的程序
都会成为需要验证的线索(该目录没有版本
范围,因此仅按供应商和产品名称匹配)。已过
支持终止日期的版本(Flash、Java 6/7、旧版 Office、Exchange 和 SQL Server、
Python、Node.js、.NET、旧版 Visual C++ 运行时)会根据生命周期
表标记出来,无需下载。使用 -EolOnline(或 -EolFile)时,日期来自
endoflife.date(MIT),它增加了 Oracle Java、Eclipse Temurin、
PowerShell 7、VirtualBox 和 Wireshark,根据每个 SQL Server 实例的
服务包及其最新累积更新或 GDR 版本(从
引擎文件 sqlservr.exe 读取)进行判断,并标记出落后于其产品线最新
版本的程序(software_outdated:当 3.12.9 已发布数月时仍为 Python 3.12.1,
停止更新的 Firefox、Chrome 或 Notepad++)。只有在该版本于快照之前发布,
且早于 -SoftwareGraceDays(30)天以上时,才会计入。使用 -ChocoOnline(或 -ChocoFile)时,
同样的检查覆盖 7-Zip、VLC、Git for Windows、GIMP、WinSCP、PuTTY、FileZilla、
KeePass、Audacity、Mullvad VPN、OBS Studio 和 AnyDesk,依据其 Chocolatey 社区包的
版本和发布日期(无论主机上有什么,都会请求同一份列表,
因此这些请求不会透露任何关于主机的信息)。
使用 -CveOnline(或 -CveFile)时,software_cve 会列出已安装版本的
Python、Node.js、.NET、Notepad++、
PowerShell 7、VirtualBox、Wireshark、7-Zip、VLC、Git、GIMP、WinSCP、PuTTY、
FileZilla、KeePass、Audacity、Mullvad VPN 和 AnyDesk 的已知
漏洞:每个产品的 CVE 来自 NVD CVE API(按
产品查询,绝不按版本查询),其版本范围在本地判断;每个
发现都会给出数量、最高 CVSS 评分、CISA KEV 中的 CVE 以及
最高 EPSS 评分(利用
概率),并指出可修复所有这些漏洞的版本。NVD 存在缺少版本数据的 CVE
积压,因此最新的 CVE 可能缺失。没有 NVD API 密钥时约需 2.5
分钟(NVD_API_KEY 可加快速度)。
使用 -ExploitsOnline(或 -ExploitFile)时,同样的发现还会注明
这些 CVE 中哪些已有现成的 Metasploit
模块或 Exploit-DB 条目,以便修补
优先处理已被利用的漏洞:像 KEV 和 EPSS 这样的优先级信号,仅作为参考保留(模块名称和 Exploit-DB 编号,绝不包含漏洞利用代码),而现成的 Metasploit 漏洞利用模块会将发现提升为 High。这两个参考列表是整体下载的(raw.githubusercontent.com 和 gitlab.com),无论主机上有什么,下载内容都相同,因此请求不会泄露任何信息。data\vulnerable-drivers.json(由 tools\Convert-LolDrivers.ps1 重建);-DriversOnline 会下载一份新的。Microsoft 易受攻击驱动程序阻止列表被关闭也是一项发现。-AllowedExtensions 时组织未批准的扩展。参见下文“浏览器扩展”。-NamedPipes 时,所有人都可写入的供应商命名管道。DISA STIG,跨十四个产品的 1475 条注册表规则,每条存在差异的规则对应一条发现项(未配置的设置也计入,正如 STIG 所要求的):
| 产品 | STIG 版本 | 规则数 |
|---|---|---|
| Windows 10 | V3R6 | 137 |
| Windows 11 | V2R7 | 133 |
| Windows Server 2025(域控制器 / 成员服务器) | V1R1 | 94 / 94 |
| Windows Server 2022(域控制器 / 成员服务器) | V2R8 | 99 / 102 |
| Windows Server 2019(域控制器 / 成员服务器) | V3R8 | 98 / 102 |
| Windows Server 2016(域控制器 / 成员服务器) | V2R10 | 98 / 102 |
| Microsoft Defender Antivirus | V2R8 | 67 |
| Windows Defender Firewall | V2R2 | 38 |
| Microsoft Edge | V2R5 | 53 |
| Google Chrome | V2R11 | 40 |
| Mozilla Firefox | V6R7 | 43 |
| Microsoft Office 365 ProPlus | V3R5 | 127 |
| Adobe Acrobat Reader DC Continuous | V2R1 | 26 |
| Adobe Acrobat Pro DC Continuous | V2R1 | 22 |
严重性遵循 STIG 类别(CAT I 高、CAT II 中、CAT III 低)。
服务器按其角色获得对应版本的域控制器或成员服务器规则。浏览器、Office 和 Acrobat 规则仅在安装了相应产品时适用,且 Office 规则属于每用户策略,依据拍摄快照时加载的用户配置文件进行判定。需要组织决策的规则(如横幅文本、已批准的 URL 列表)不予判定。数据来自 Microsoft PowerSTIG(MIT)的处理后文件以及 DISA 发布版本;tools\Convert-PowerStigData.ps1 可重新构建这些数据。
CIS Windows 11 Enterprise 基准 v3.0.0:发现项中的规则编号取自 MIT 许可的 ansible-lockdown/Windows-11-CIS 角色。在 Windows 10 以及 Windows Server 2022、2019 和 2016 上,相同的发现项引用对应版本 CIS 基准的规则(Windows 10 Enterprise v3.0.0,Server 2022 和 2019 v4.0.0,Server 2016 v3.0.0;域控制器或成员服务器变体),来自 data\cis-map.json。
意大利的 NIS2(ACN 基本措施),仅在要求时启用(-Nis2Acn;引导菜单会询问,因为这只对意大利的组织有意义):主机所展现的 Agenzia per la Cybersicurezza Nazionale 基本安全措施要求(Determinazione 379907/2025,D.Lgs. 138/2024:Allegato 1 适用于重要主体,Allegato 2 适用于关键主体),例如凭据(PR.AA-01)、最小权限(PR.AA-05)、加密(PR.DS-01、PR.DS-02)、更新(PR.PS-02)、日志(PR.PS-04)、远程访问和防火墙(PR.IR-01)以及恶意软件防护(DE.CM-09),每项均与提供相关证据的检查项关联,并引用 ACN 的原文措辞(data\acn-nis2-measures.json,由 tools\Convert-AcnMeasures.ps1 从 ACN 发布的电子表格重新构建)。仪表板列出存在发现项的要求以及无法判定的要求。治理、计划、清单、备份、MFA、培训和事件处理无法从主机上观察到:这是用于评估的证据,而非合规性结论。
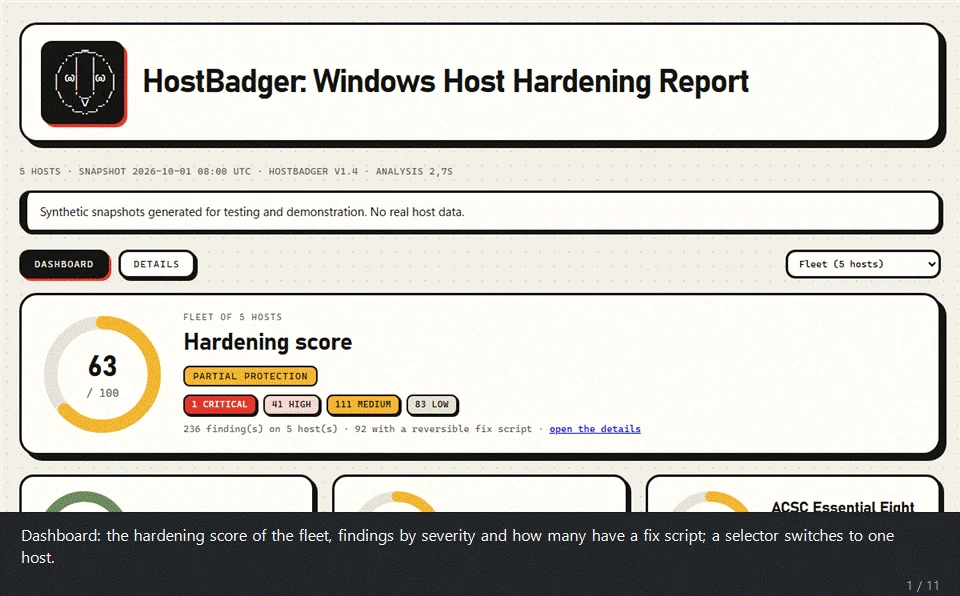
报告顶部的合规性图表:显示主机满足 STIG 和基于 CIS 的检查项的比例。-HideCis 和 -HideStig 会将这些发现项从报告列表中移除(CSV 和 JSON Lines 仍保留它们),而 -SkipStig 则完全排除 STIG 规则。
COVERAGE.md 列出每项检查及其严重性、MITRE 技术、CIS 规则以及是否存在修复脚本。









